#1

 amnestytech/investigations
مؤشرات الاختراق من تحقيقات منظمة العفو الدولية الإلكترونية
 ssl/ezxss
منصة كشف واستغلال ثغرات XSS العمياء مع جلسات دائمة، ووكيل عكسي، وجمع معلومات آلي لمختبرين الاختراق وصيّادي الثغرات.
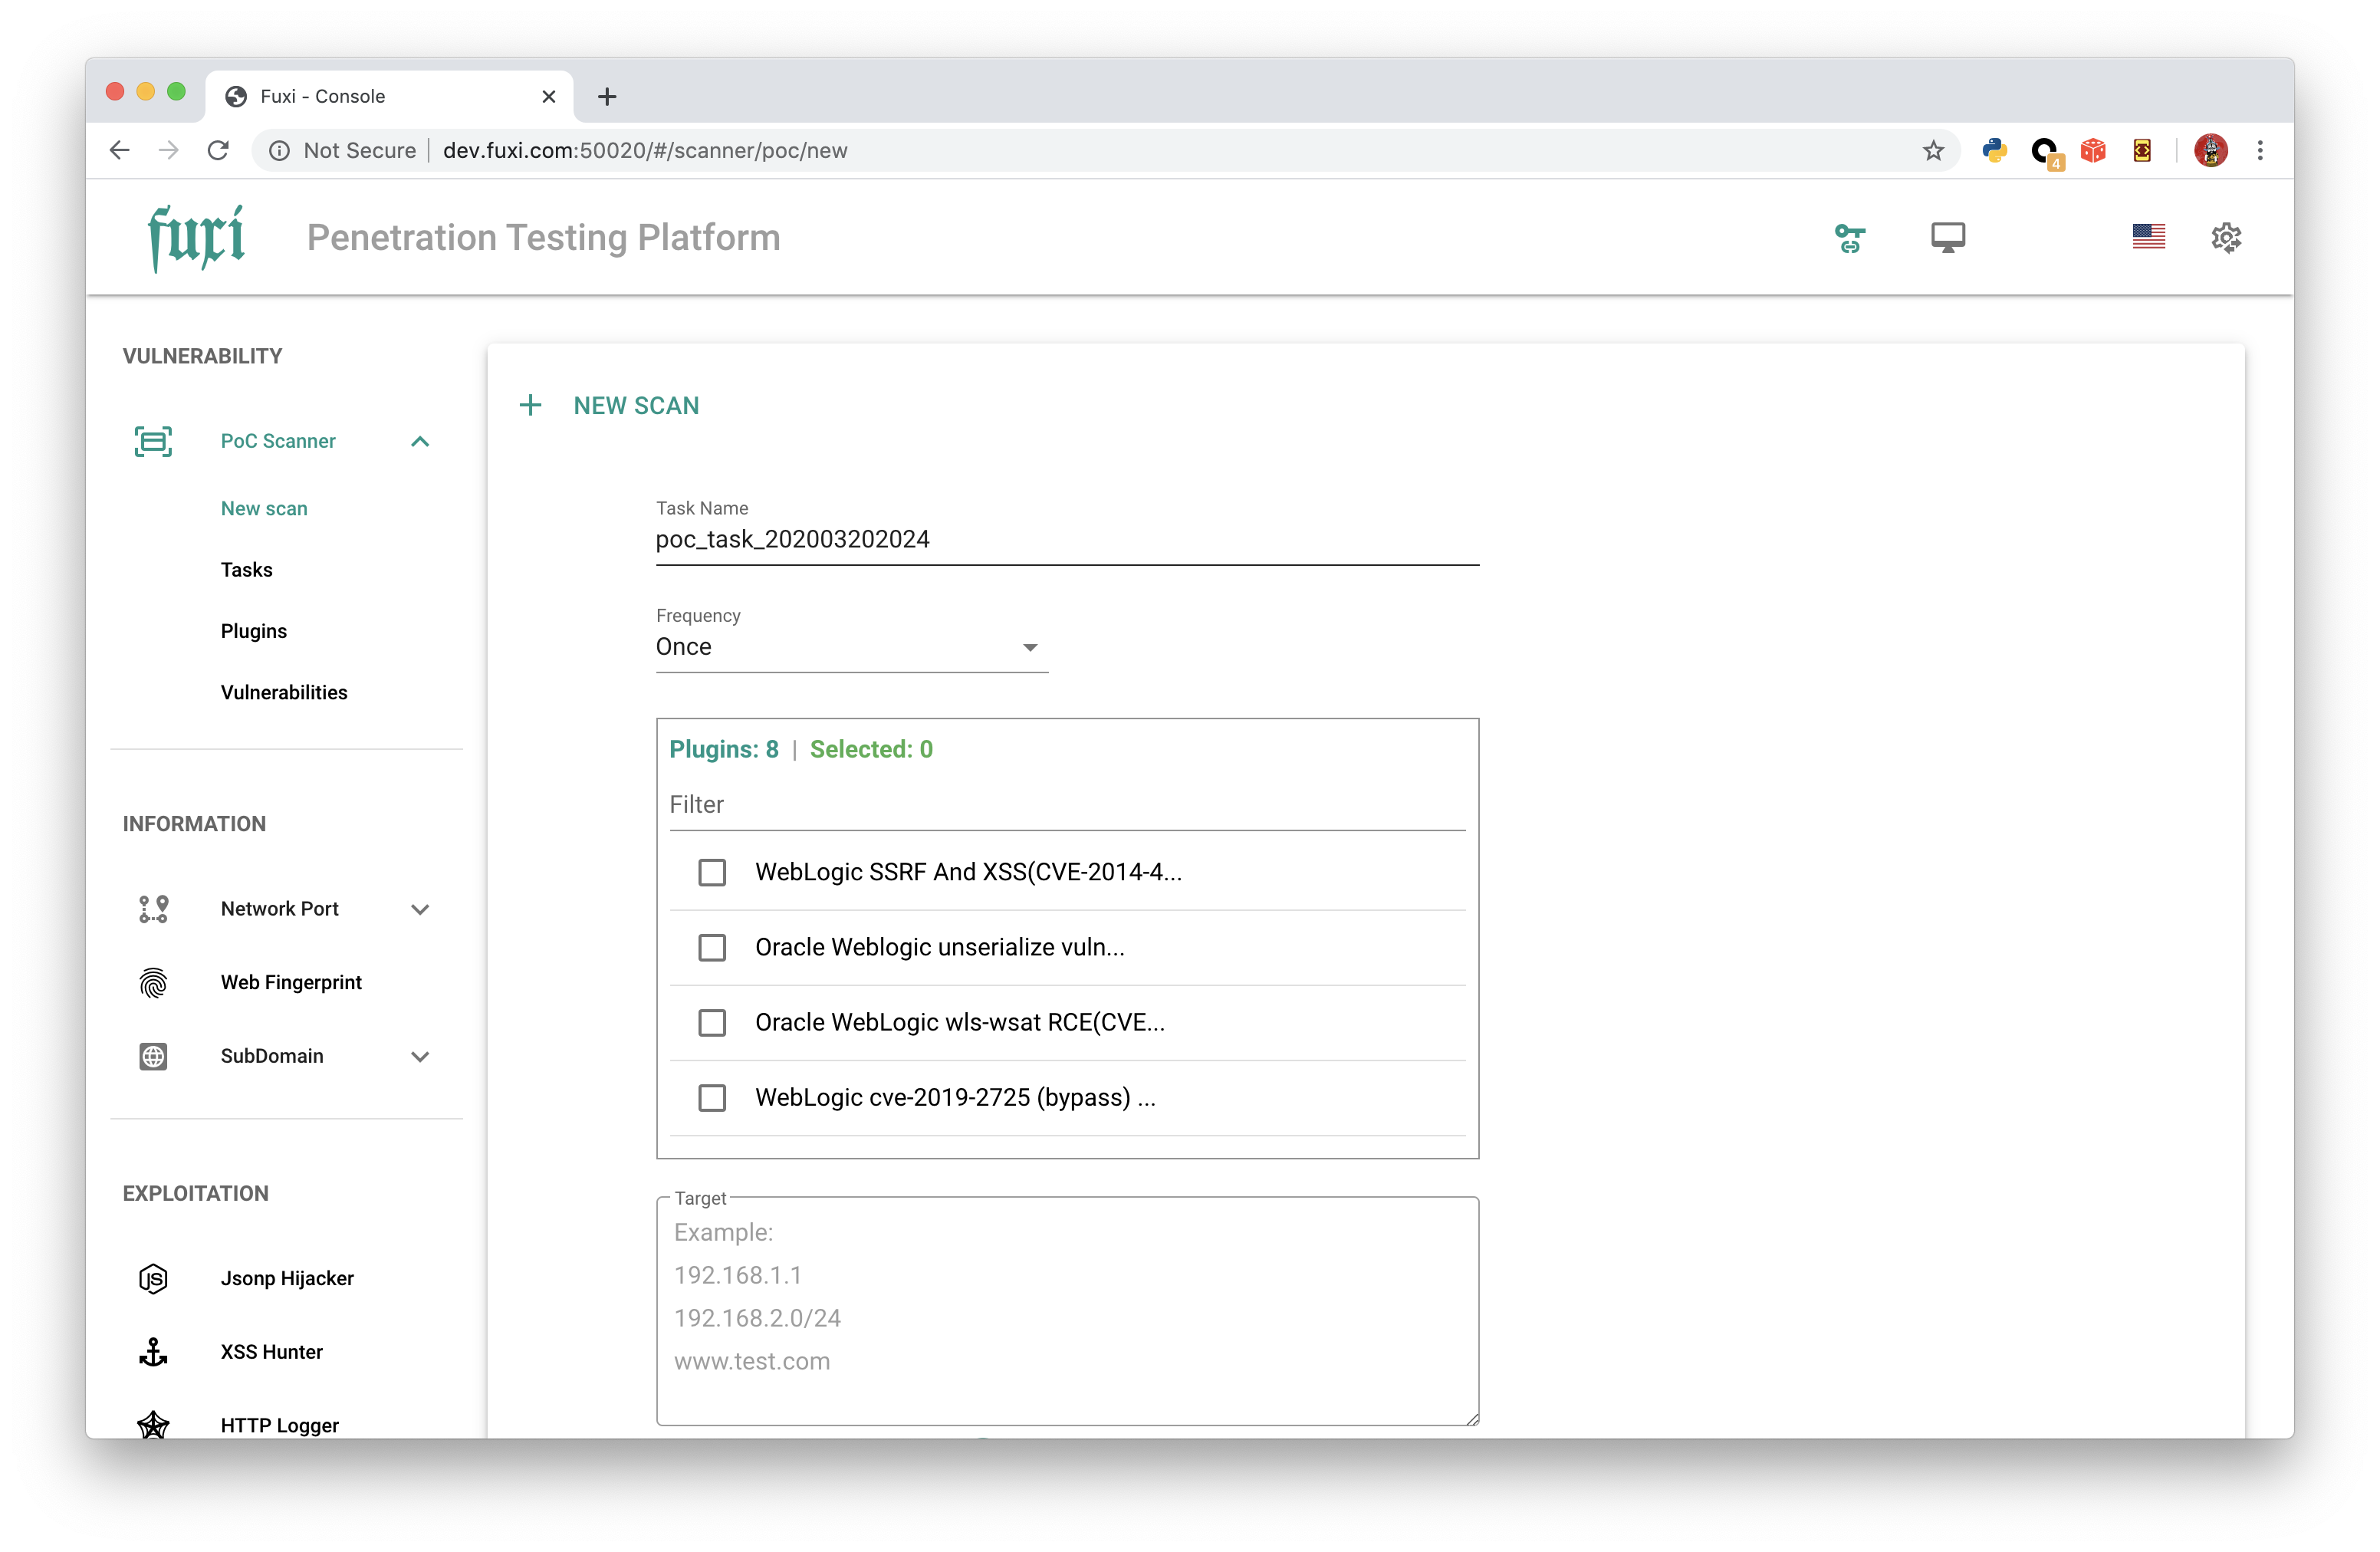 jeffzh3ng/fuxi
منصة اختبار اختراق متعددة المنصات تدعم Docker، مع واجهة ويب وواجهة برمجة تطبيقات (API) لفحص الثغرات الأمنية الآلي وتقييم الأمان.
 dnsviz/dnsviz
يحلل تفويض DNS وأمان DNSSEC من خلال فحص المُحلِّلات (resolvers) والخوادم الموثوقة (authoritative servers)، ثم يتحقق من سلوك النطاق ويشخّصه ويصوّره…
 harleyqu1nn/aggressorscripts
مجموعة من نصوص Aggressor لـ Cobalt Strike 3.0+ مأخوذة من مصادر متعددة
 jaeles-project/gospider
Gospider - عنكبوت ويب سريع مكتوب بلغة Go
 xnl-h4ck3r/waymore
اعثر على المزيد بكثير من Wayback Machine و Common Crawl و Alien Vault OTX و URLScan و VirusTotal و GhostArchive و Intelligence X!
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 batchdrake/sigdigger
محلل إشارات رقمية مبني على Qt، باستخدام نواة Suscan ومكتبة DSP الخاصة بـ Sigutils
 snaffcon/snaffler
أداة للمختبرين الاختراق للمساعدة في العثور على حلوى لذيذة، بواسطة @l0ss و @Sh3r4 (تويتر: @/mikeloss و @/sh3r4_hax)
 irsdl/iis-shortname-scanner
أحدث إصدار من الماسحات الضوئية لثغرة كشف أسماء الملفات القصيرة (8.3) في IIS

 simsong/bulk_extractor
هذه هي شجرة التطوير. التنزيلات الإنتاجية متاحة على:
 wiglenet/wigle-wifi-wardriving
عميل Nethugging لنظام أندرويد، من wigle.net
 lgandx/pcredz
هذه الأداة تستخرج أرقام بطاقات الائتمان، NTLM (DCE-RPC، HTTP، SQL، LDAP، إلخ)، Kerberos (AS-REQ Pre-Auth etype 23)، HTTP Basic، SNMP، POP، SMTP، FTP،…
 paulpierre/informer
بوت مراقبة جماعي لتليغرام مكتوب بلغة بايثون
 pybluez/pybluez
وحدة إضافة Python توفّر الوصول إلى Bluetooth: استعلام الأجهزة، وتصفح خدمات SDP، ومقابس RFCOMM/L2CAP، ومسح BLE واكتشاف المنارات بشكل تجريبي.