
 #1

 0xdea/exploits
مستودع استغلالات عام يغطي تصعيد الامتيازات المحلية، وتجاوزات سعة المخزن المؤقت، واستغلالات قواعد البيانات عبر Linux وSolaris وAIX وOpenBSD وZyxel…
 aboutcode-org/vulnerablecode
قاعدة بيانات ثغرات مفتوحة المصدر تجمع بيانات CVE من مصادر متعددة مع واجهة مستخدم ويب وواجهة برمجة تطبيقات. تقوم بتعيين الثغرات إلى حزم برمجية محددة…
 s3cur3th1ssh1t/powersharppack
غلاف PowerShell يجمع أكثر من 50 أداة أمنية هجومية بلغة C# لمرحلة ما بعد الاستغلال، وتصعيد الامتيازات، وسحب بيانات الاعتماد، والحركة الجانبية،…
 nsonaniya2010/subdomainizer
أداة للعثور على النطاقات الفرعية والأشياء المثيرة للاهتمام المخفية داخل ملفات جافا سكريبت الخارجية للصفحة، والمجلد، وGitHub.
 dirtyfilthy/freshonions-torscraper
فريش أونيونز هو زاحف TOR / عنكبوت خدمة مخفية مفتوح المصدر مستضاف على zlal32teyptf4tvi.onion
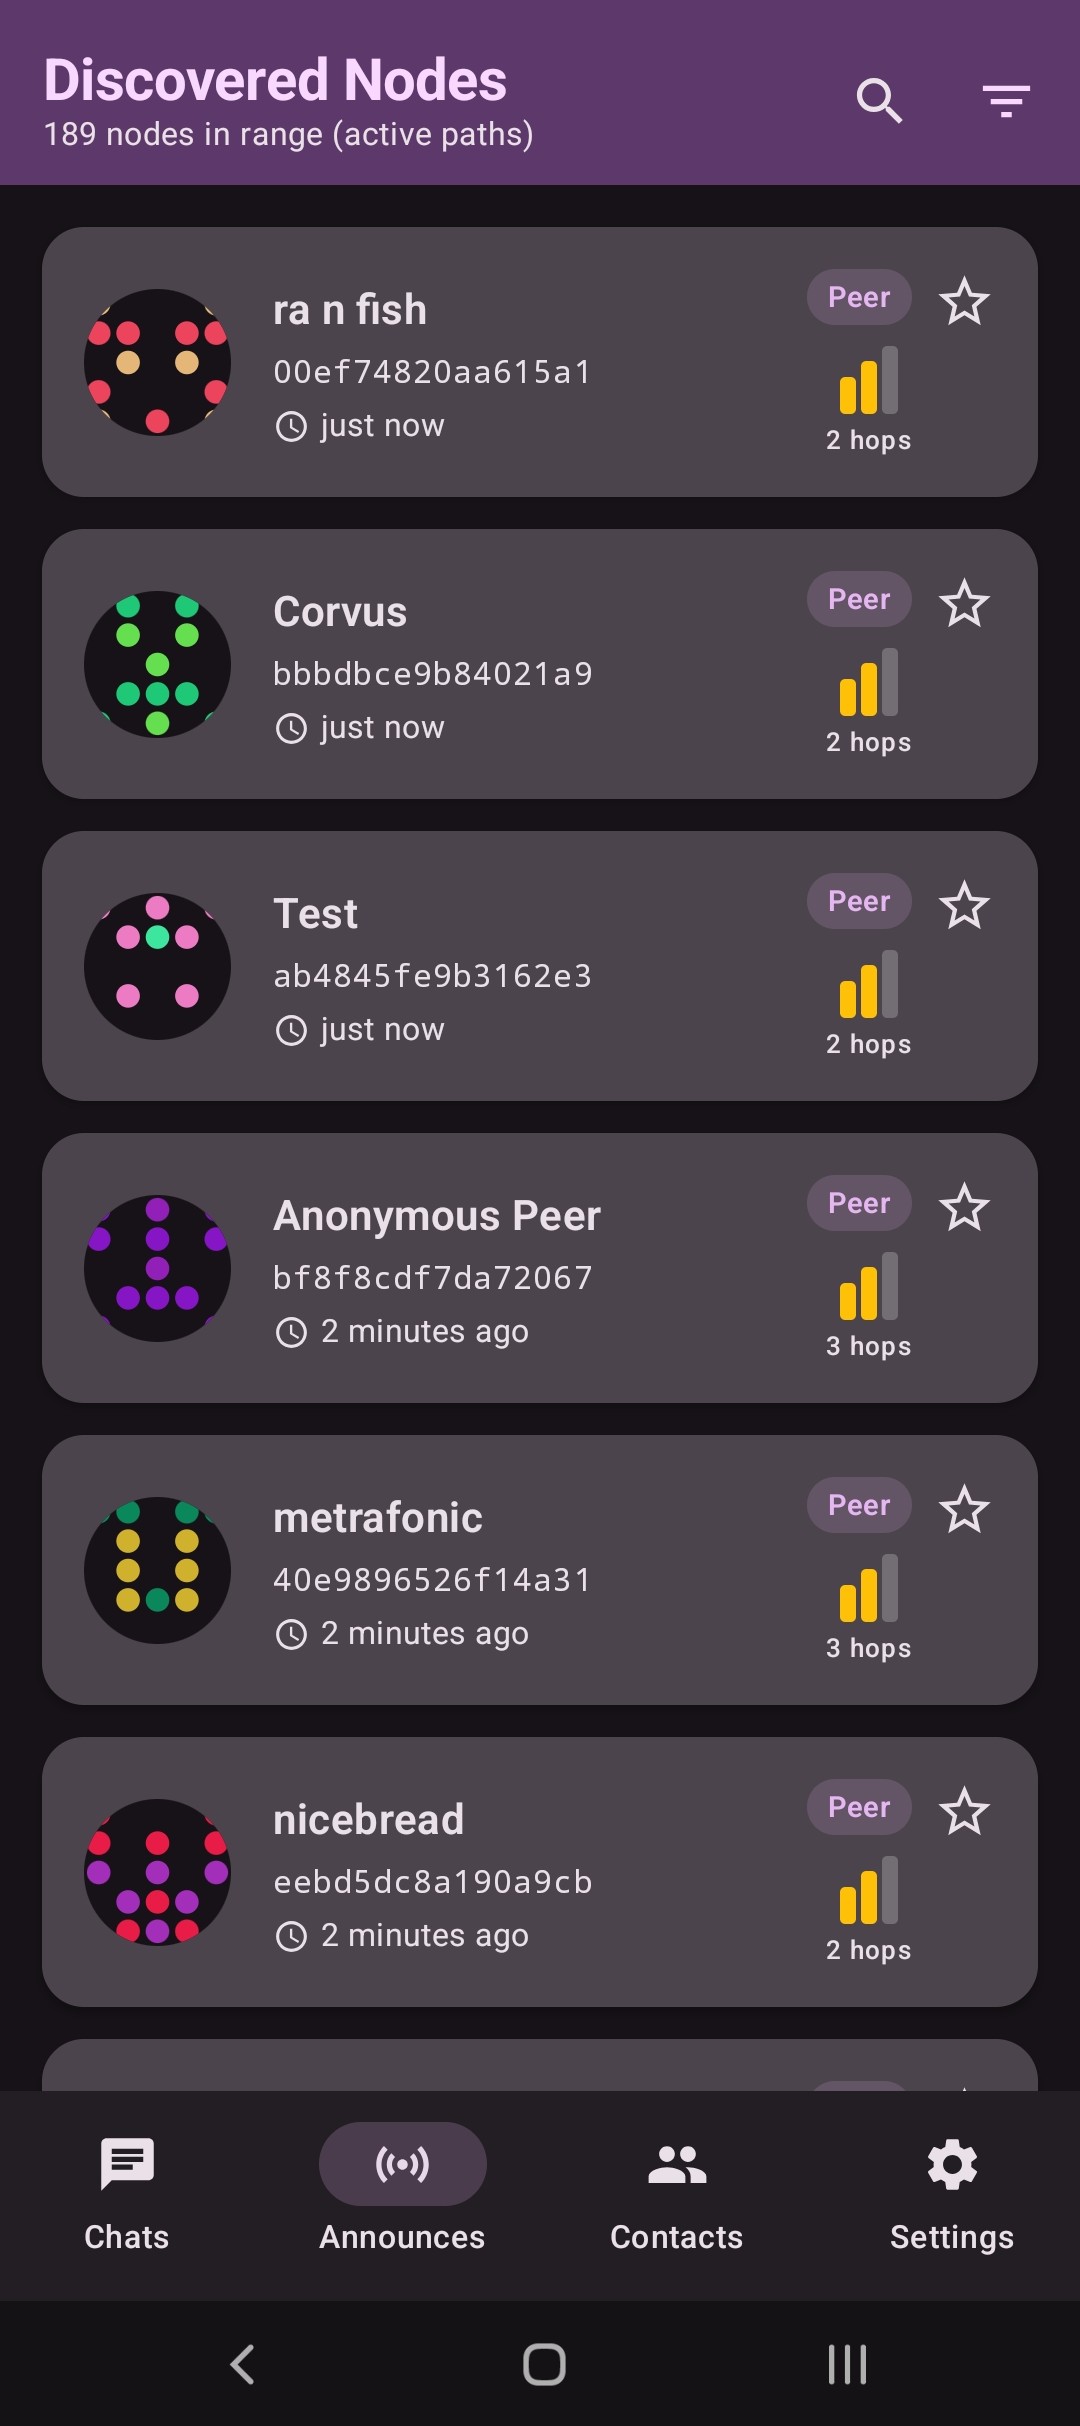 torlando-tech/columba
تطبيق مراسلة أصلي لنظام أندرويد يستخدم تقنيات Bluetooth LE أو TCP أو RNode (LoRa) عبر LXMF و Reticulum
 salesforce/jarm
أداة بصمة نشطة لخادم TLS ترسل حزم Client Hello مصممة خصيصًا لتوليد بصمات JARM فريدة لتحديد تكوينات الخادم، وتجميع البنية التحتية، وكشف الخوادم الضارة.
 opencti-platform/connectors
مجموعة من موصلات OpenCTI التي تستقبل وتزامن استخبارات التهديدات ومؤشرات الاختراق وبيانات CTI من مصادر خارجية مثل MISP وMITRE ATT&CK إلى المنصة.
 theresafewconors/sooty
أداة CLI شاملة لمحللي SOC لأتمتة وتسريع سير العمل.
 danielmiessler/robotsdisallowed
قائمة منسّقة لأكثر أدلة robots.txt المحظورة شيوعًا وإثارةً للاهتمام.
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…

 taksec/google-dorks-bug-bounty
قائمة من Google Dorks لمكافآت الثغرات (Bug Bounty)، وأمن تطبيقات الويب، واختبار الاختراق
 matterpreter/offensivecsharp
مجموعة من أدوات C# الهجومية
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.









