#1
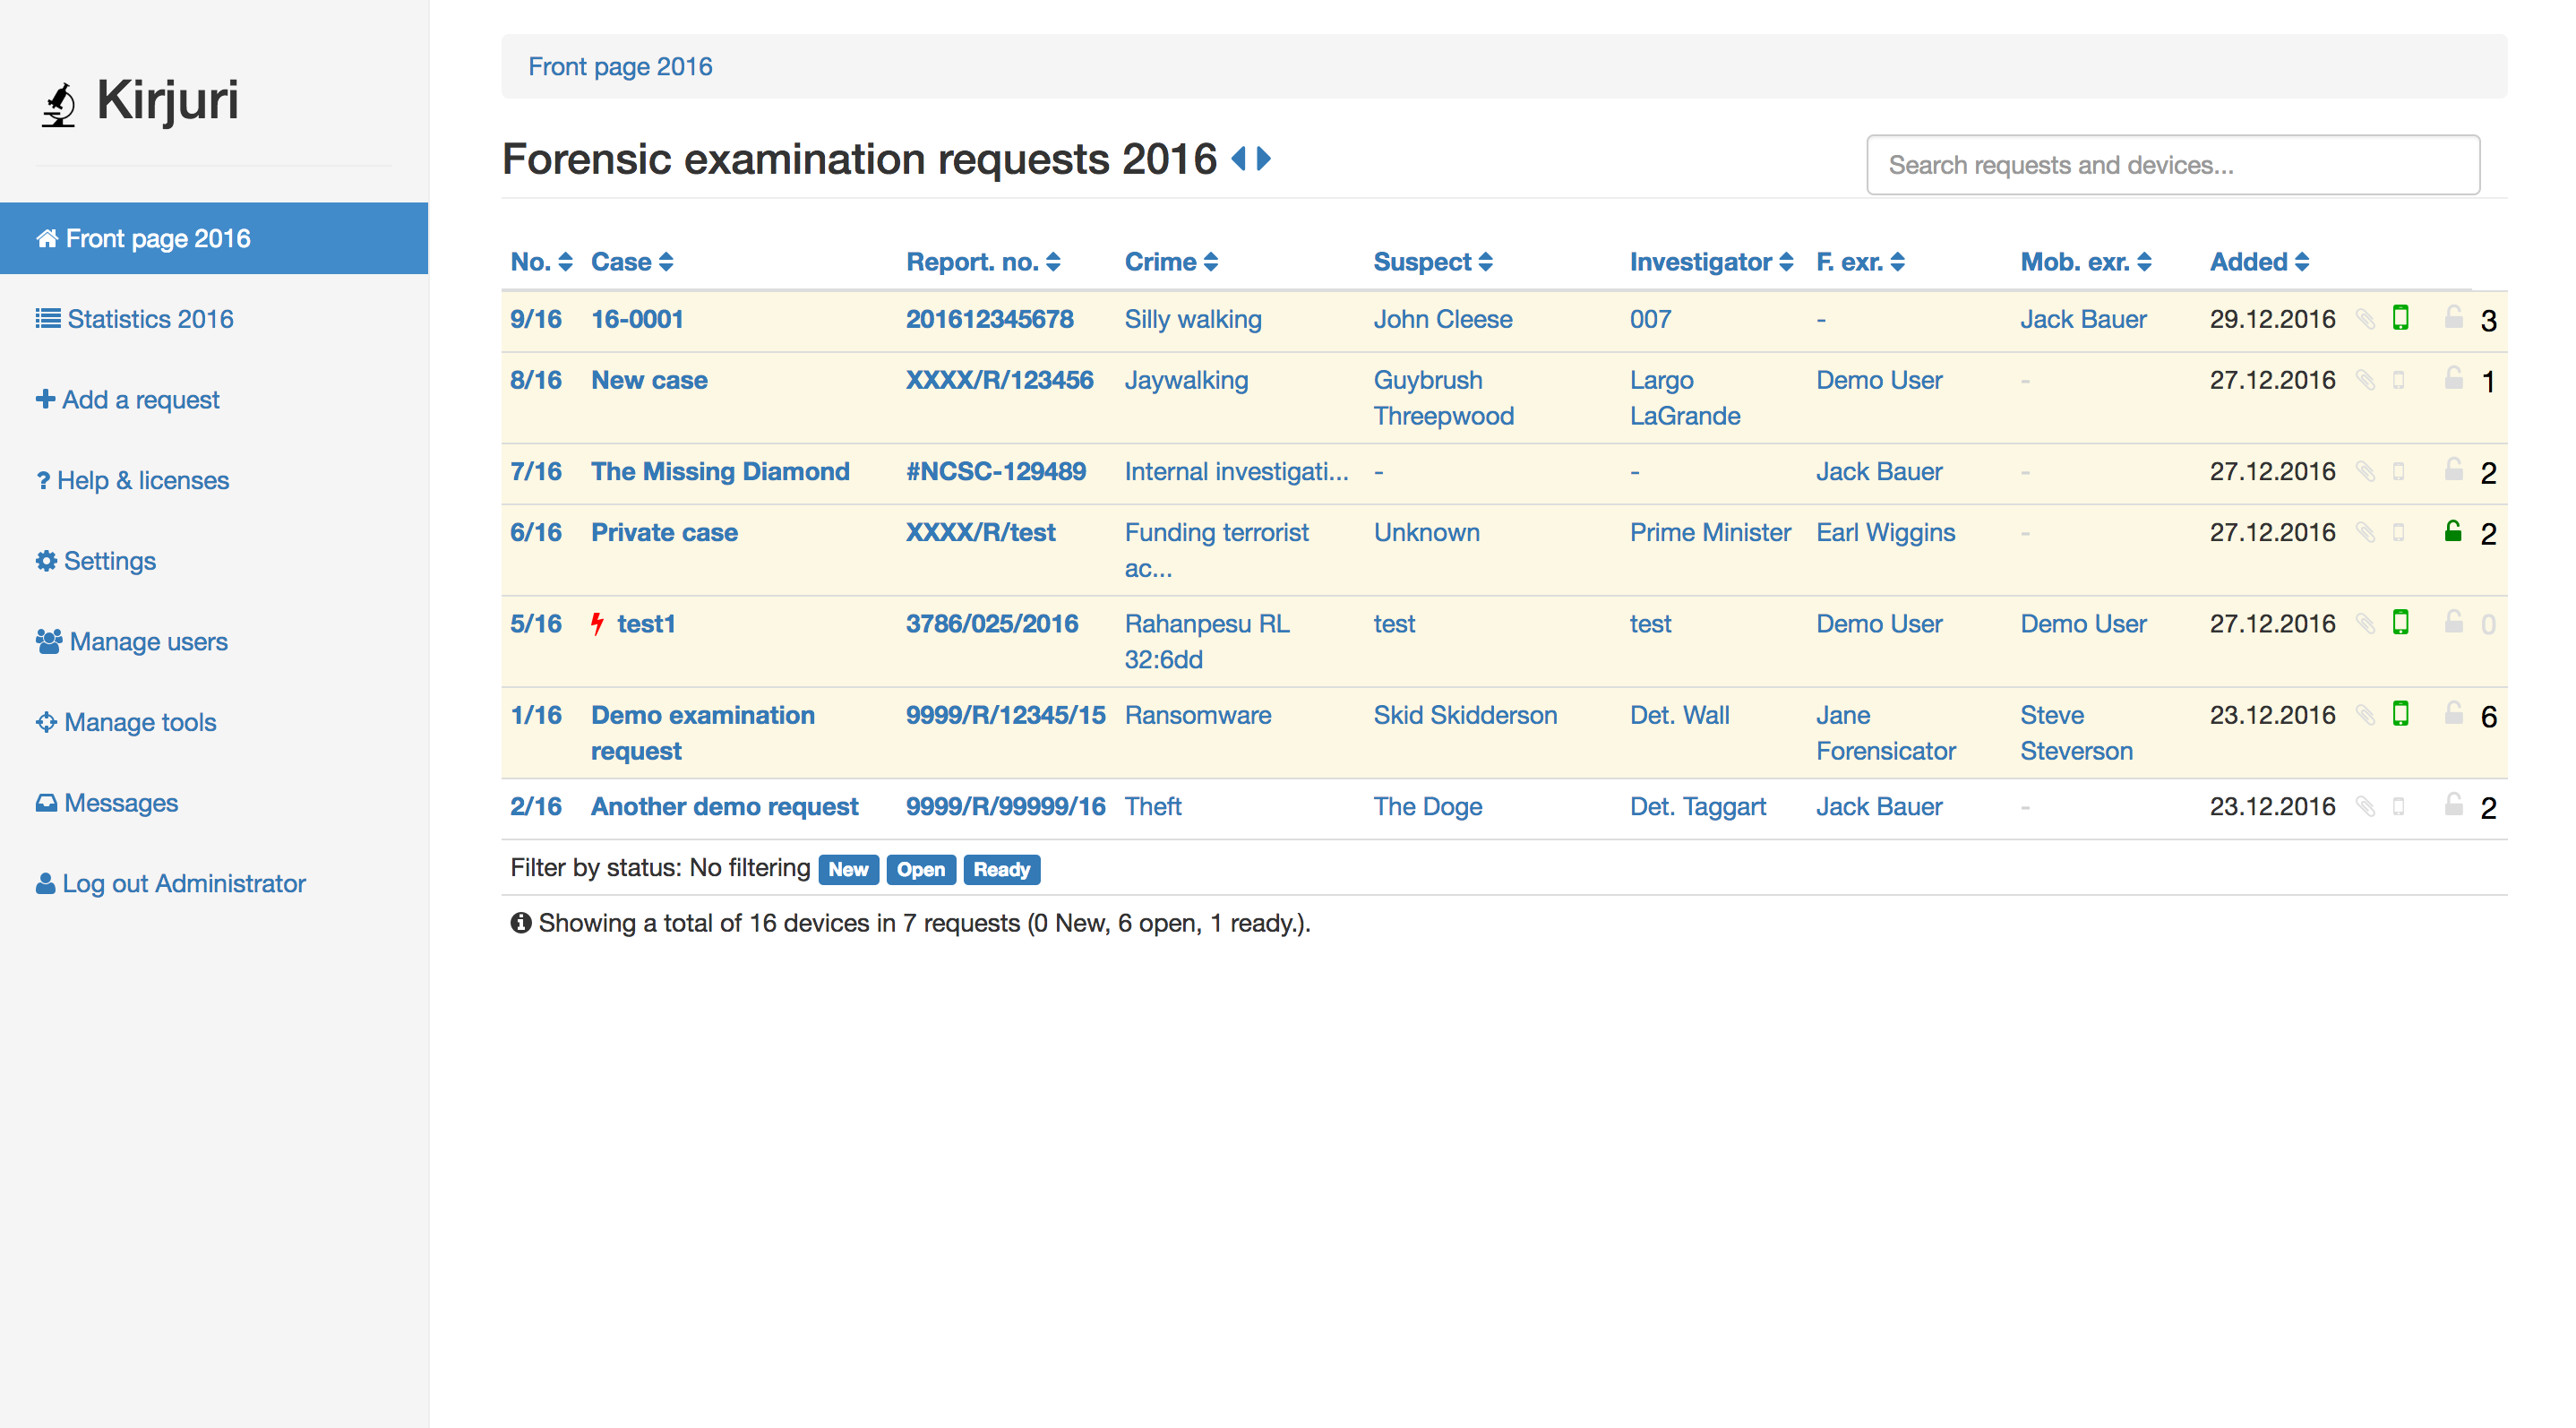
 anttikurittu/kirjuri
كيرجوري هو تطبيق ويب لإدارة القضايا وعناصر الأدلة الجنائية المادية.
 simonis/log4jpatch
ينشر وكيلاً لإصلاح ثغرة CVE-2021-44228 (ثغرة Log4j RCE) في عملية JVM قيد التشغيل
 cert-lv/exchange_webshell_detection
اكتشاف صدفات الويب (webshells) التي تم تسريبها على خوادم Microsoft Exchange التي تم استغلالها من خلال مجموعة ثغرات "proxylogon" (CVE-2021-26855,…
 mandiant/ioc-scanner-cve-2019-19781
ماسح مؤشرات الاختراق لـ CVE-2019-19781
 alexverboon/psmdatp
وحدة PowerShell لإدارة Microsoft Defender Advanced Threat Protection
 mandiant/citrix-ioc-scanner-cve-2023-3519
ماسح ضوئي يعتمد على Bash يكتشف مؤشرات الاختراق الناتجة عن استغلال CVE-2023-3519 على أجهزة Citrix ADC، ويدعم التحليل المباشر وتحليل الصور الجنائية.
 deadbits/yara-rules
مجموعة من توقيعات YARA من أبحاث فردية
 stripe/log4j-remediation-tools
أدوات لمعالجة الثغرة الأمنية log4j2 RCE الأخيرة (CVE-2021-44228)
 playtikaoss/leaktopus
ماسح آلي لاكتشاف الأسرار والتسريبات لمواقع GitHub ومواقع اللصق، مع تصفية استدلالية، وإثراء IOL عبر Shhgit/TruffleHog، وبحث وإشعارات قائمة على ELK.
 cisagov/check-your-pulse
يمكن أن تساعد هذه الأداة في تحديد ما إذا كانت مؤشرات الاختراق (IOCs) موجودة في ملفات سجل جهاز Pulse Secure VPN Appliance الخاص بـ CVE-2019-11510.
 soteria-security/hafnium-ioc
برنامج PowerShell النصي لتحديد مؤشرات استغلال الثغرات CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, و CVE-2021-26865
 qixils/anticropalypse
بوت ديسكورد للتخفيف من ثغرة aCropalypse (CVE-2023-21036, CVE-2023-28303) عبر الحذف الاسترجاعي للصور المعرضة للخطر
 jenkinsci-cert/security-218
يعطّل النظام الفرعي Jenkins CLI/Remoting كإجراء تخفيفي ضد ثغرات تنفيذ الأكواد عن بُعد غير المصادق عليها SECURITY-218 وSECURITY-360، ويُطبَّق وقت…
 kolya5544/bearftp
خادم FTP من نوع Honeypot مكتوب بلغة .NET Core (C#) لكل من Linux وWindows.
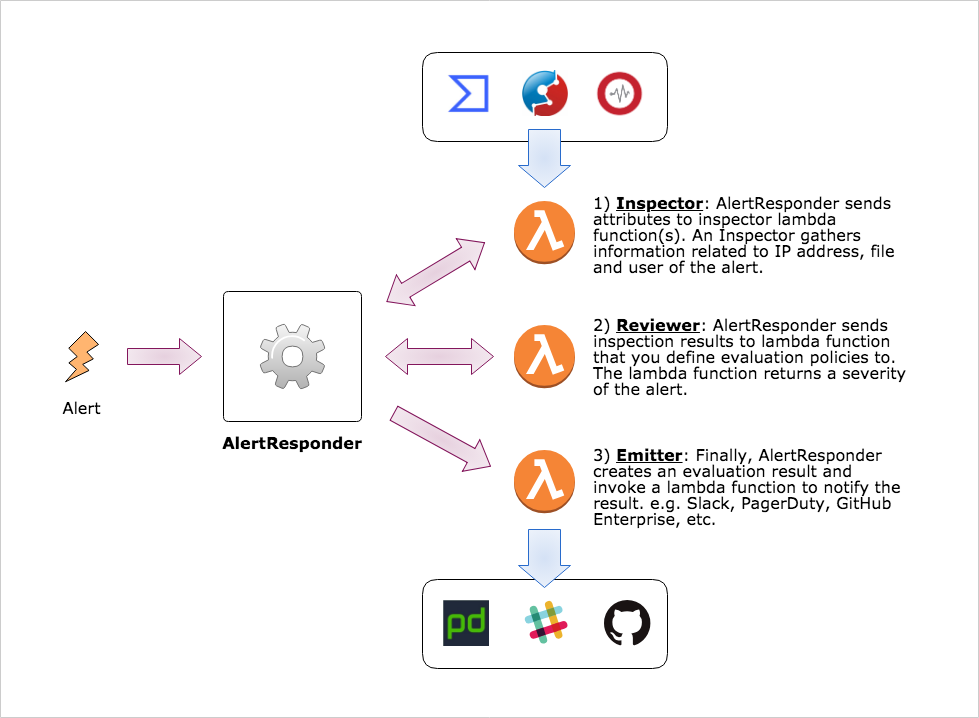 m-mizutani/alertresponder
إطار استجابة تلقائي للتنبيهات الأمنية بواسطة AWS Serverless Application Model