
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2013-3900-winverifytrust-mitigation — تعديل PowerShell لـ CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 باستخدام EnableCertPaddingCheck. | Kitploit
أدوات/GitHubGitHub/sdimitri05/cve-2013-3900-winverifytrust-mitigation
تحليل الثغرات الأمنيةالبرمجة النصية والأتمتةتدقيق التكوينالاستجابة للحوادث
GitHubsdimitri05/cve-2013-3900-winverifytrust-mitigation

cve-2013-3900-winverifytrust-mitigation

تعديل PowerShell لـ CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 باستخدام EnableCertPaddingCheck.

عرض المستودع
31منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

تخفيف CVE-2013-3900 (WinVerifyTrust / EnableCertPaddingCheck)

يحتوي هذا المستودع على سكريبت PowerShell للتصحيح والتحقق يعالج النتيجة من Tenable/Nessus:

  • معرف البرنامج المساعد: 166555
  • الاسم: WinVerifyTrust Signature Validation CVE-2013-3900 Mitigation (EnableCertPaddingCheck)

يقوم السكريبت بتطبيق فحص حشوة شهادة WinVerifyTrust عن طريق تعيين:

  • EnableCertPaddingCheck (DWORD) = 1

على الأنظمة ذات 64 بت، تتطلب أدوات المسح تعيين القيمة في كل من مسار التسجيل الأصلي ومسار Wow6432Node (عرض 32 بت).


لماذا هذا مهم

CVE-2013-3900 يتعلق بكيفية تحقق Windows من التوقيعات Authenticode باستخدام WinVerifyTrust.
إذا لم يتم تطبيق فحص حشوة الشهادة، فقد يتم التعامل مع بعض التوقيعات المعدلة كصحيحة في سيناريوهات غير آمنة، وستقوم أدوات فحص الثغرات بوضع علامة على المضيف كغير متوافق.
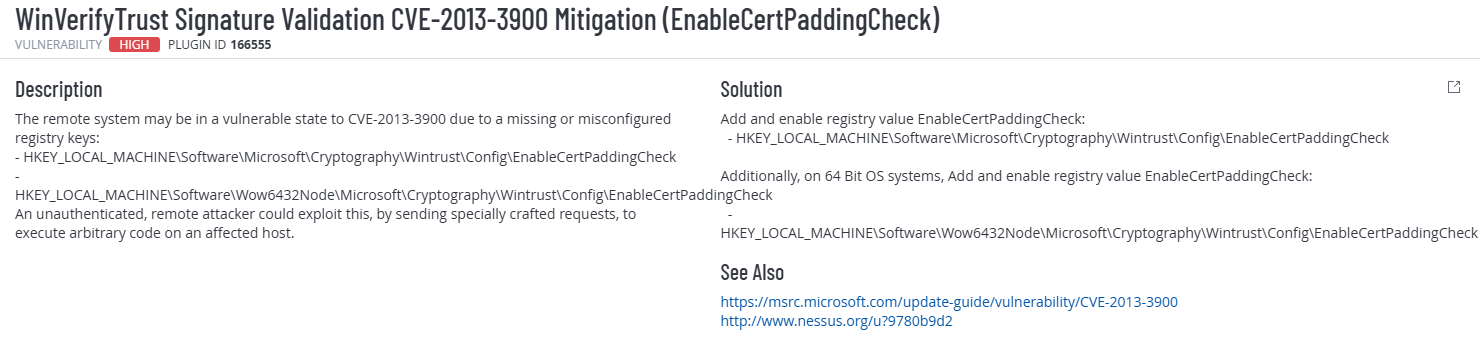
تفاصيل البرنامج المساعد في Tenable

تفاصيل البرنامج المساعد


البيئة

  • الهدف: جهاز ظاهري Windows 11 (x64)
  • إصدار PowerShell: 5.1
  • نوع الفحص: Tenable / Nessus
  • الصلاحيات المطلوبة: مسؤول

ما يفعله السكريبت

✅ يتحقق من تشغيله كـ مسؤول
✅ يكتشف ما إذا كان نظام التشغيل 64 بت
✅ يضمن وجود مفاتيح التسجيل المطلوبة
✅ يضبط EnableCertPaddingCheck على:

  • 1 عندما $secureEnvironment = $true (آمن / موصى به)
  • 0 عندما $secureEnvironment = $false (غير آمن / مختبر/اختبار)

✅ يطبع جدول قبل/بعد واضح وحالة الامتثال

موقع السكريبت:

scripts/Set-WinVerifyTrustCertPadding.ps1


مسارات التسجيل المستخدمة

يطبق السكريبت الإعداد على:

  • HKLM:\Software\Microsoft\Cryptography\Wintrust\Config
  • HKLM:\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config (نظام تشغيل 64 بت)

القيمة المطبقة:

  • EnableCertPaddingCheck (DWORD)

الاستخدام

  1. افتح PowerShell كمسؤول
  2. (اختياري) قم بتحرير المفتاح داخل السكريبت:
    • $secureEnvironment = $true → تطبيق التخفيف (موصى به)
    • $secureEnvironment = $false → إلغاء التخفيف (مختبر/اختبار فقط)
  3. شغّل:
.\scripts\Set-WinVerifyTrustCertPadding.ps1

التحقق الفني

يتحقق السكريبت من التهيئة عن طريق:

  • قراءة كلا مساري التسجيل
  • مقارنة القيمة الحالية بالقيمة المطلوبة
  • طباعة جدول الامتثال (قبل → بعد)
  • إرجاع رمز الخروج 0 عند النجاح

الأدلة (قبل مقابل بعد)

قبل التصحيح (مسح 5)

نتيجة شديدة الخطورة موجودة (البرنامج المساعد 166555 – CVE-2013-3900).
إجمالي النتائج: 5
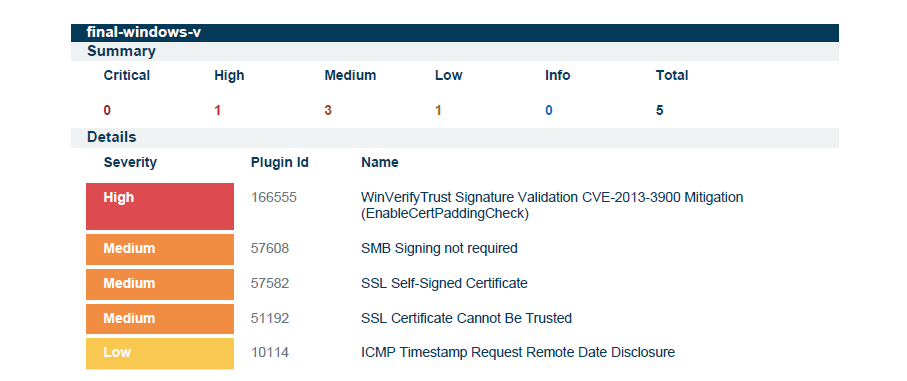
قبل المسح


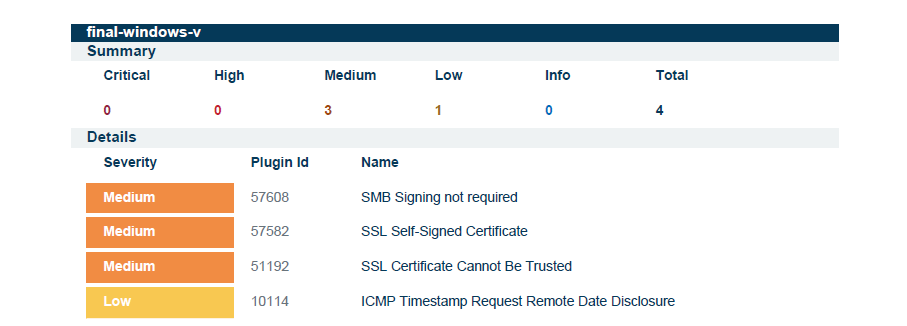
بعد التصحيح (مسح 6)

تمت إزالة النتيجة شديدة الخطورة.
انخفاض إجمالي النتائج: 5 → 4
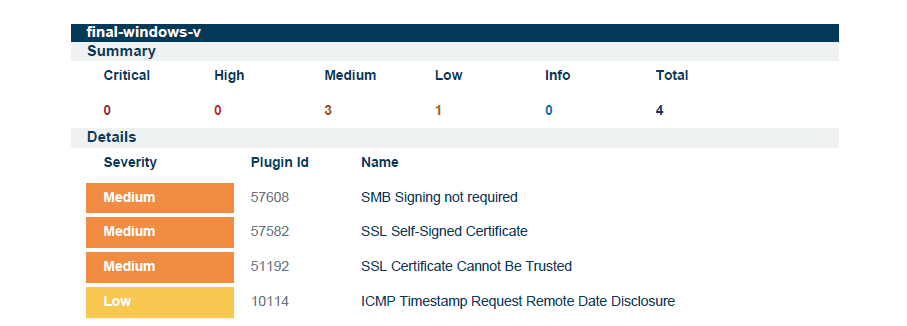
بعد المسح


النتيجة

  • تمت إزالة نتيجة شديدة الخطورة CVE-2013-3900
  • انخفاض إجمالي عدد الثغرات
  • تصحيح آلي مع منطق تحقق
  • متوافق تماماً مع Windows PowerShell 5.1

ملاحظات

  • لا يلزم عادة إعادة التشغيل.
  • إذا استمرت أداة المسح في الإبلاغ عن النتيجة، تأكد من استخدام مسح معتمد وأعد المسح بعد إعادة التشغيل.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






