

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Remediating-CVE-2013-3900-EnableCertPaddingCheck- — تقرير معالجة خطوة بخطوة لـ CVE-2013-3900 على جهاز Azure VM بنظام Windows Server 2019، باستخدام فحوصات Tenable/Nessus معتمدة وتقوية السجل لفرض فحوصات حشو الشهادات. | Kitploit
أدوات/GitHubGitHub/pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتدقيق التكوينأمن السحابةالتعلم والتعليمالاستجابة للحوادث
GitHubpkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-

Remediating-CVE-2013-3900-EnableCertPaddingCheck-

تقرير معالجة خطوة بخطوة لـ CVE-2013-3900 على جهاز Azure VM بنظام Windows Server 2019، باستخدام فحوصات Tenable/Nessus معتمدة وتقوية السجل لفرض فحوصات حشو الشهادات.

عرض المستودع
133منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

تقرير المعالجة: CVE-2013-3900 على Windows Server 2019 (Azure VM)

معالجة CVE-2013-3900 (EnableCertPaddingCheck)

أثناء إجراء فحص ثغرات أمنية مُصادَق عليه باستخدام Tenable/Nessus، حددت وجود CVE-2013-3900 على مثيل Windows Server 2019 Datacenter المستضاف في Microsoft Azure. استخدم الفحص بيانات اعتماد إدارية صالحة لإجراء فحوصات متعمقة، مما أكد وجود هذه الثغرة على مستوى نظام التشغيل.

تُعد CVE-2013-3900 ثغرة في التحقق من صحة توقيع WinVerifyTrust يمكن أن تسمح للمهاجمين بتجاوز التحقق من التوقيعات الرقمية، خاصة عبر ملفات PE معدلة بشكل ضار.

الإجراء التالي:

للتخفيف من هذه الثغرة، أخطط لتطبيق الإصلاح الموصى به من Microsoft على مستوى التسجيل (Registry)، والذي يفرض تحققًا أكثر صرامة في التوقيعات. سأتحقق أيضًا من إمكانية تطبيق هذا التخفيف بأمان في بيئتنا دون كسر توافق التطبيقات.
صورة صورة

التقنيات المستخدمة

  • Tenable (منصة إدارة الثغرات الأمنية للمؤسسات)
  • Azure Virtual Machines (محرك فحص Nessus + أهداف الفحص
  • موجه الأوامر (CMD - نصوص المعالجة)

الاكتشاف

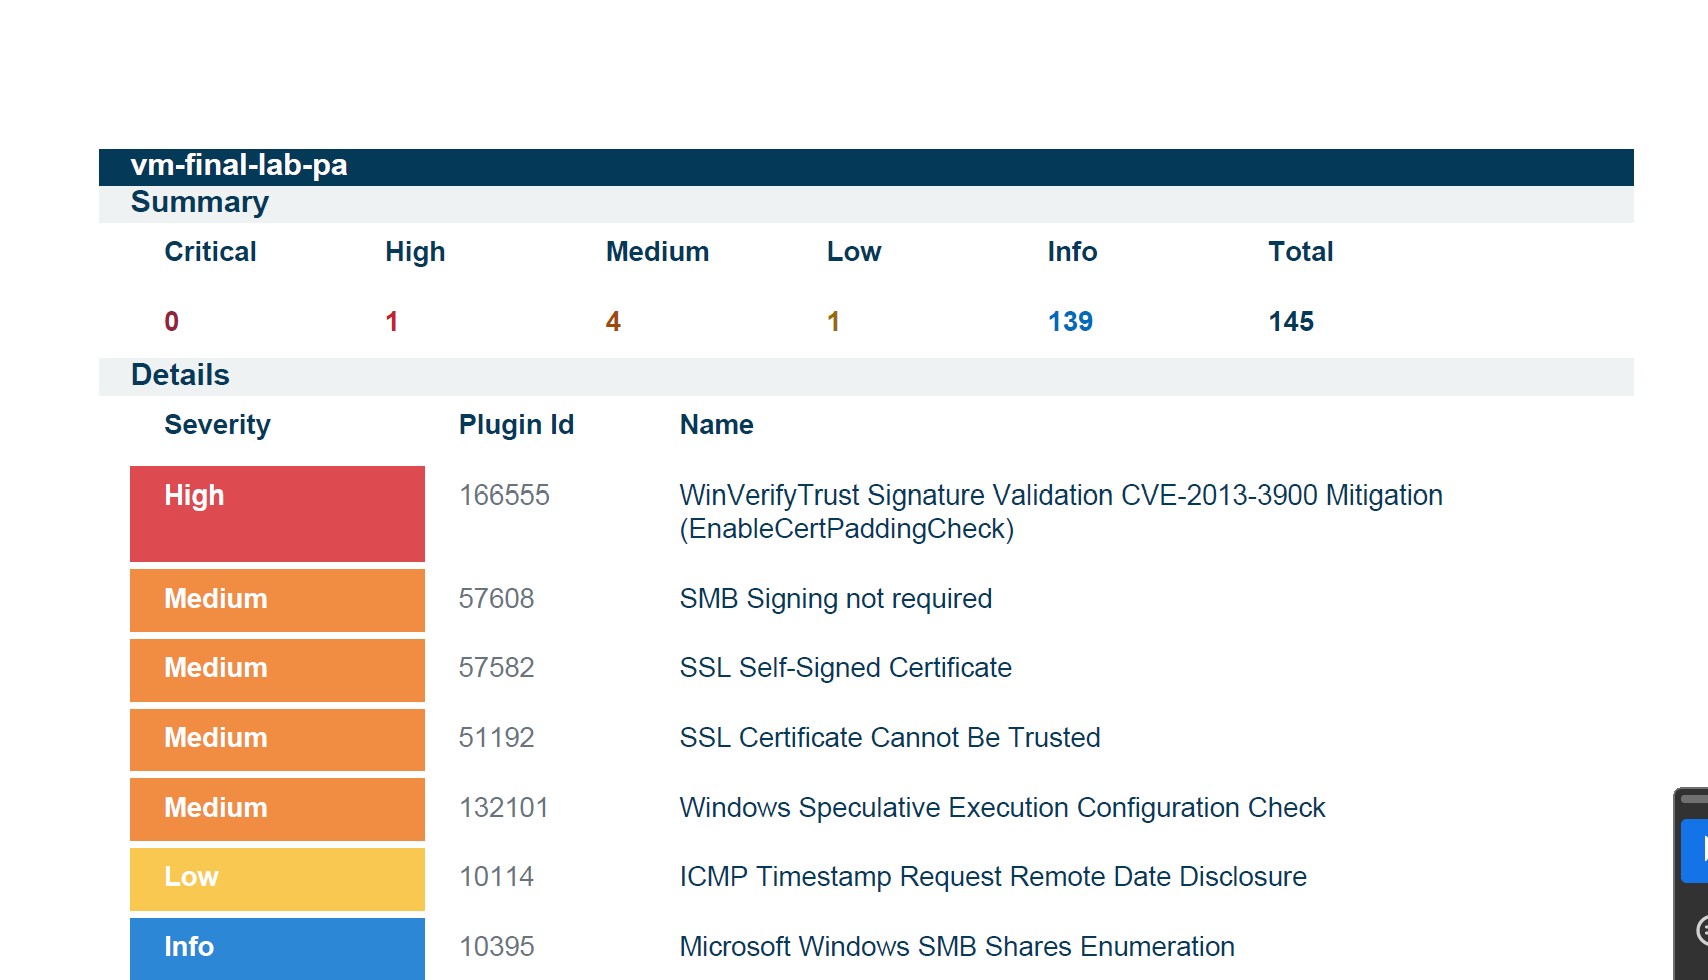
أثناء إجراء فحص ثغرات أمنية مُصادَق عليه باستخدام Tenable/Nessus، رصد محرك الفحص الداخلي وجود CVE-2013-3900 — وهي ثغرة معروفة عالية الخطورة — على مثيل Windows Server 2019 Datacenter المستضاف في Microsoft Azure. يصنف Nessus هذه الثغرة على أنها عالية الخطورة (High)، نظرًا لقدرتها على تجاوز التحقق من التوقيعات الرقمية، مما يتيح للحمولات الخبيثة الظهور كتعليمات برمجية موثوقة. يمكن رؤية نتائج الفحص الداخلي الأولي باستخدام Nessus أدناه:
صورة

خطوات المعالجة:

للتخفيف من هذه الثغرة، تم تطبيق التكوين التالي على مستوى التسجيل (Registry):

الخطوة 1: فتح موجه الأوامر كمسؤول

ابحث عن cmd، وانقر بزر الماوس الأيمن على Command Prompt، واختر تشغيل كمسؤول (Run as administrator).

الخطوة 2: تطبيق تغييرات التسجيل عن طريق لصق الأوامر أدناه في CMD (نفذها خطوة بخطوة):

  1. reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f

  2. reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f

تعمل مفاتيح التسجيل هذه على تمكين فحوصات صارمة لحشو الشهادات (certificate padding) عن طريق تعيين EnableCertPaddingCheck على 1، مما يمنع المهاجمين من استغلال عيوب الحشو في ملفات PE الموقعة.

الخطوة 3: إعادة تشغيل النظام

تم تنفيذ إعادة تشغيل للنظام لضمان تطبيق التغييرات على جميع العمليات والخدمات.

الخطوة 4: إجراء الفحص المُصادَق عليه النهائي

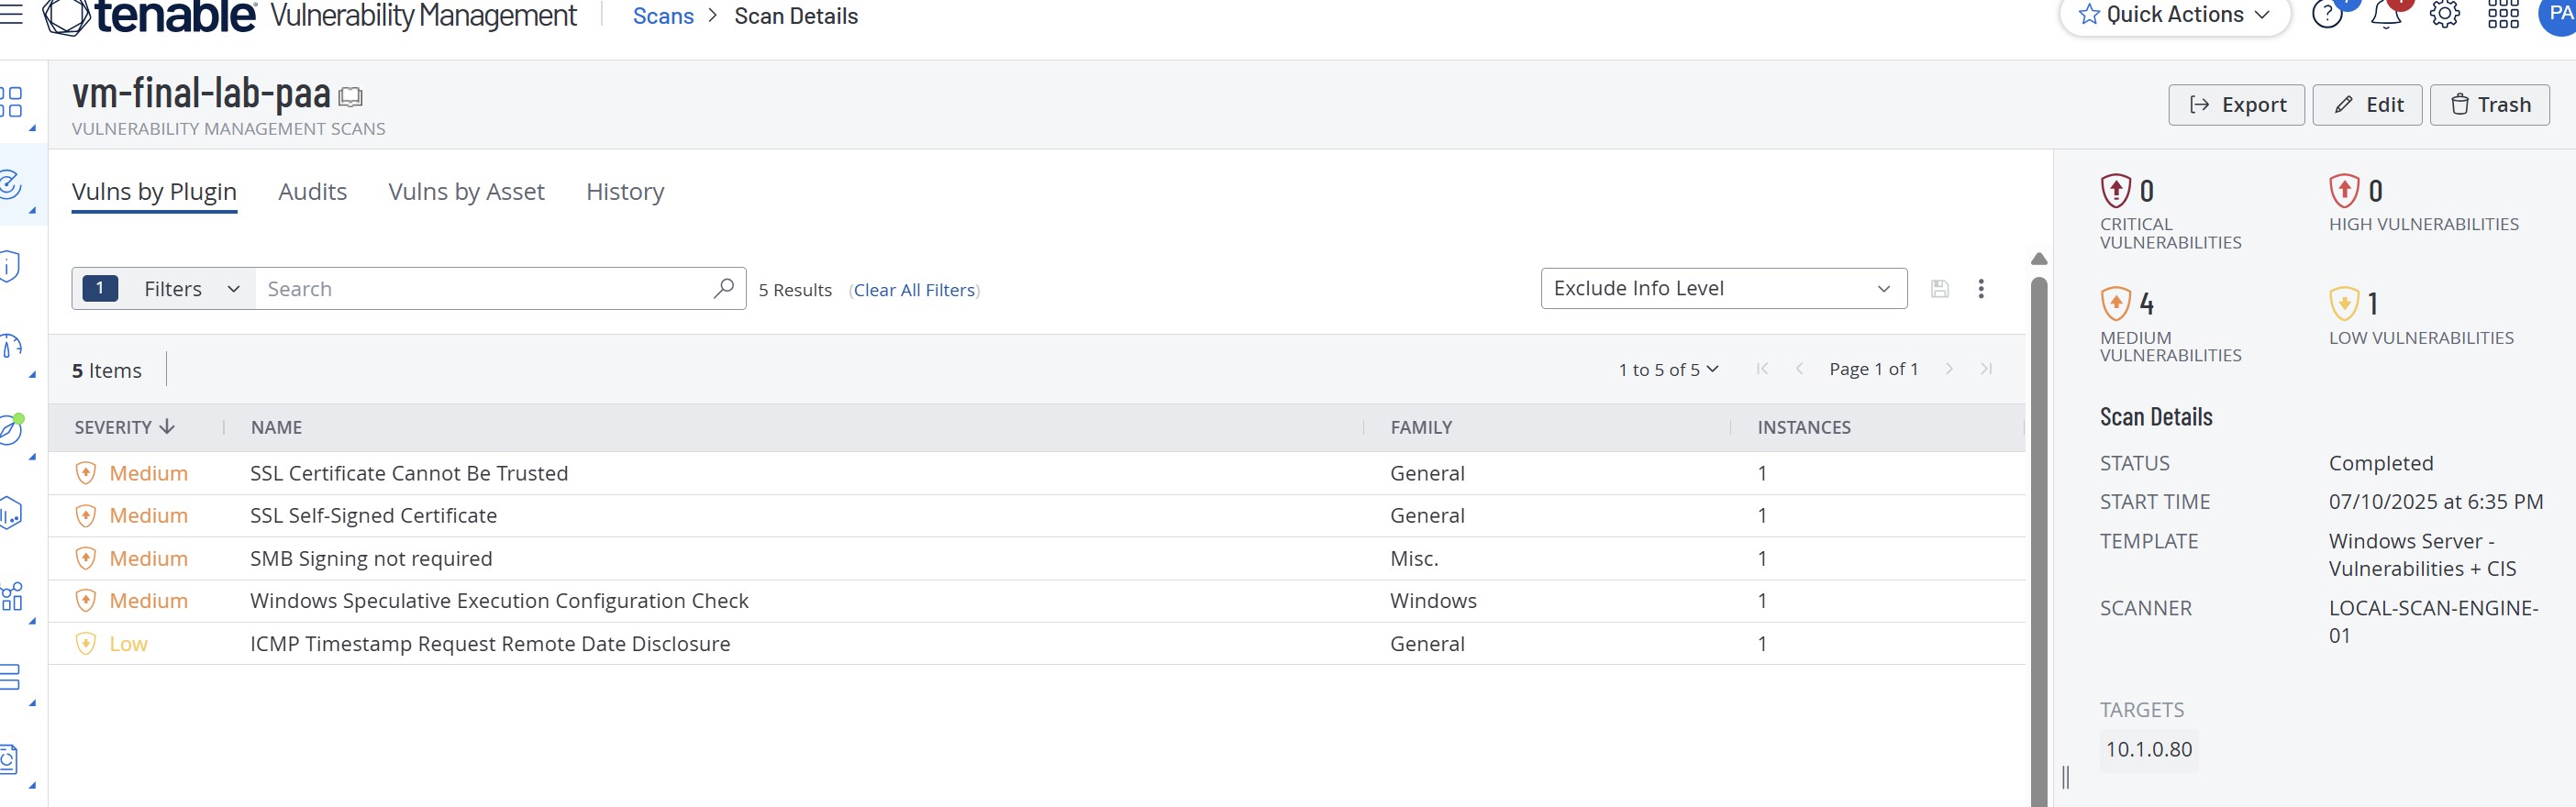
بعد إجراء فحص مُصادَق عليه بنجاح ، يمكننا الآن ملاحظة أنه تم القضاء على الثغرة كما هو موضح أدناه:
صورة

** التحقق بعد المعالجة**

بعد المعالجة، أكد فحص Nessus اللاحق المُصادَق عليه أن CVE-2013-3900 قد تم حلها بالكامل.

⚠️ مخاطر ترك CVE-2013-3900 دون تصحيح:

  1. تجاوز التحقق من التوقيعات الرقمية
  2. يمكن إدراج تعليمات برمجية خبيثة في الملفات الموقعة دون إبطال توقيعها.
  3. التهرب من آليات الكشف
  4. يمكن للبرامج الضارة تجاوز ضوابط AV وEDR وAppLocker من خلال الظهور كبرامج موثوقة.
  5. تصعيد الامتيازات وتنفيذ التعليمات البرمجية عن بُعد
  6. قد يؤدي الاستغلال إلى تثبيت أبواب خلفية، وسرقة البيانات، والحركة الجانبية.
  7. ثغرة سلسلة توريد البرمجيات
  8. يمكن للمهاجمين العبث ببرامج التثبيت أو التحديثات الموقعة أثناء التوزيع.
  9. الامتثال والتعرض القانوني
  10. يمكن أن تؤدي الثغرات المعروفة غير المُصححة إلى انتهاكات لمعايير NIST وCMMC وHIPAA وPCI DSS وغيرها من الأُطر — مما يزيد من المخاطر التنظيمية والمسؤولية القانونية في حالة حدوث اختراق.

الملخص

تُعد CVE-2013-3900 ناقل هجوم خفي حرج يقوّض نموذج الثقة في البرمجيات الموقعة رقميًا. بفضل المعالجة السريعة والتحقق، أصبح هذا النظام محصّنًا الآن ضد هذا التهديد.

يبقى الفحص المُصادَق عليه المنتظم، إلى جانب التحقق من التصحيحات وفرض التكوينات، حجر الزاوية في برنامج إدارة الثغرات الأمنية لدينا.



عرض التقرير هنا

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →



