
 #1

 joshuagodwin7929/purple-team-automation
محاكاة الخصم الآلية (Caldera) ضد مختبر AD للتحقق من تغطية كشف Sigma وربط النتائج بـ MITRE ATT&CK.
 grafana/loki
نظام تجميع سجلات قابل للتوسع أفقيًا ومتعدد المستأجرين، يفهرس التصنيفات (labels) بدلاً من النص الكامل، ويتكامل مع Grafana، وهو محسَّن لتخزين سجلات…
 wazuh/wazuh
منصة XDR و SIEM مفتوحة المصدر لكشف التهديدات وتحليل السجلات ومراقبة سلامة الملفات وتقييم الثغرات وإدارة الامتثال عبر نقاط النهاية وأعباء العمل…
 netalertx/netalertx
رؤية مركزية للشبكة واكتشاف مستمر للأصول. راقب الأجهزة، واكتشف التغييرات، وابق على دراية عبر الشبكات الموزعة.
 misp/misp
MISP (البرنامج الأساسي) - منصة مفتوحة المصدر لاستخبارات التهديدات والمشاركة
 prox0959/cybercodex
محرك CLI مستقل لجمع المعلومات مفتوحة المصدر (OSINT) من 22 مصدرًا بتكلفة صفرية، وتسريبات/اختراقات البيانات، وسرقة المعلومات، والاستخبارات عن التهديدات…
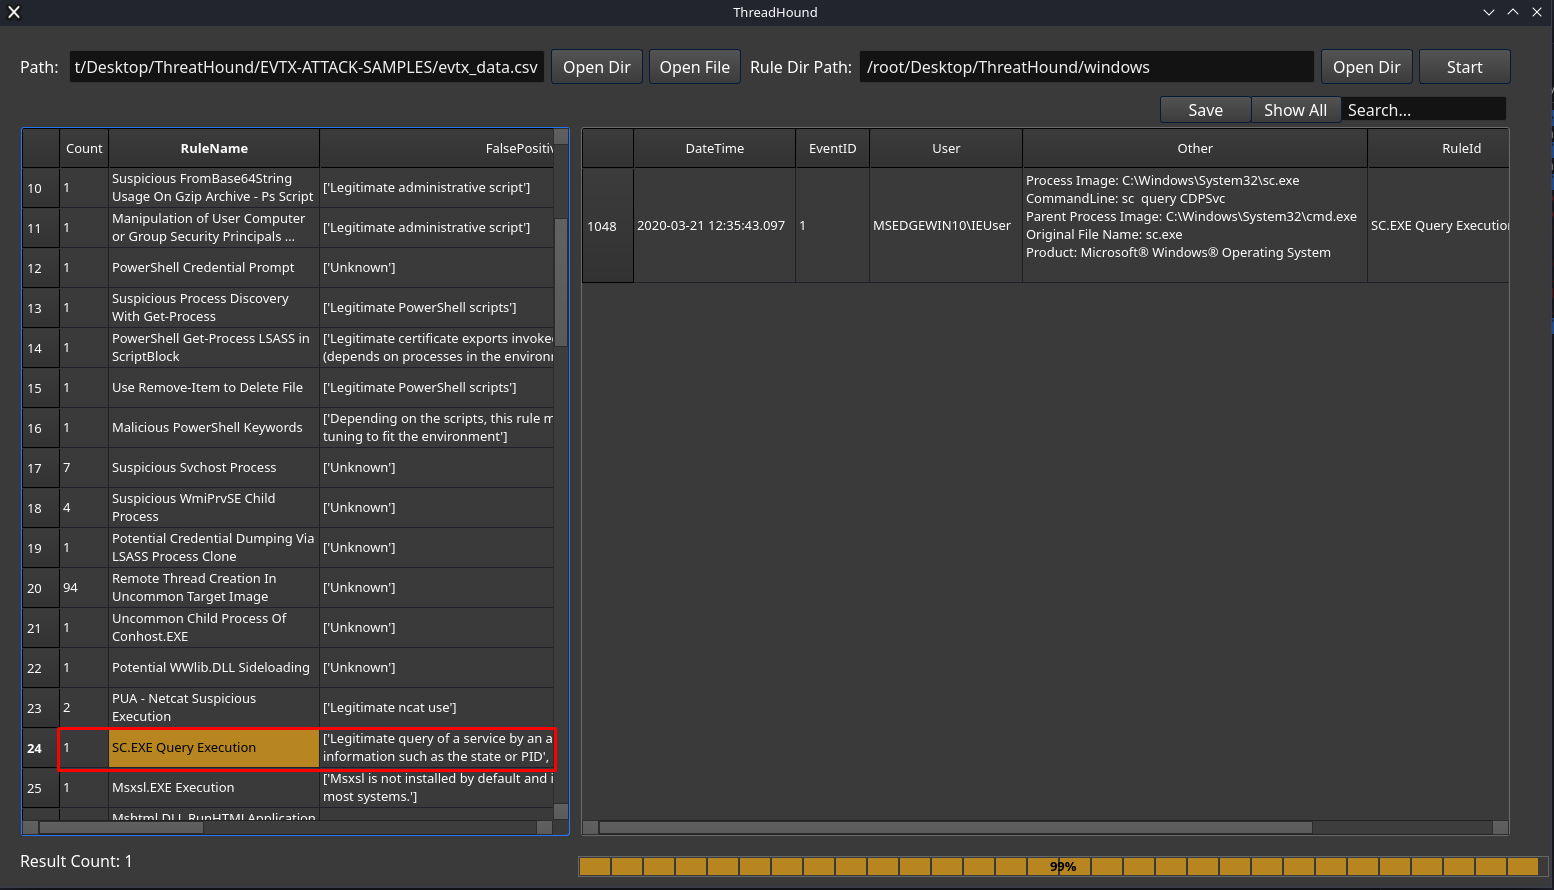 mazx0p/threathound
أداة آلية لصيد التهديدات والاستجابة للحوادث لسجلات أحداث ويندوز مع تكامل قواعد سيغما، والكشف في الوقت الفعلي، وتحليل الأدلة الجنائية.
 trufflesecurity/trufflehog
البحث عن بيانات الاعتماد المسربة والتحقق منها وتحليلها
 fleetdm/fleet
منصة مفتوحة المصدر لتأمين وإدارة نقاط النهاية عبر MDM، وإدارة التصحيحات، ونشر البرمجيات، ورؤية مدعومة بـ osquery مع مراقبة الامتثال والثغرات الأمنية.
 cowrie/cowrie
Cowrie - خادع SSH/Telnet https://docs.cowrie.org/
 mvt-project/mvt
أداة جمع وتحليل جنائي (Forensic) لأجهزة Android وiOS لتحديد الاختراق المحتمل بواسطة برامج التجسس المعروفة باستخدام مؤشرات الاختراق العامة والخاصة.
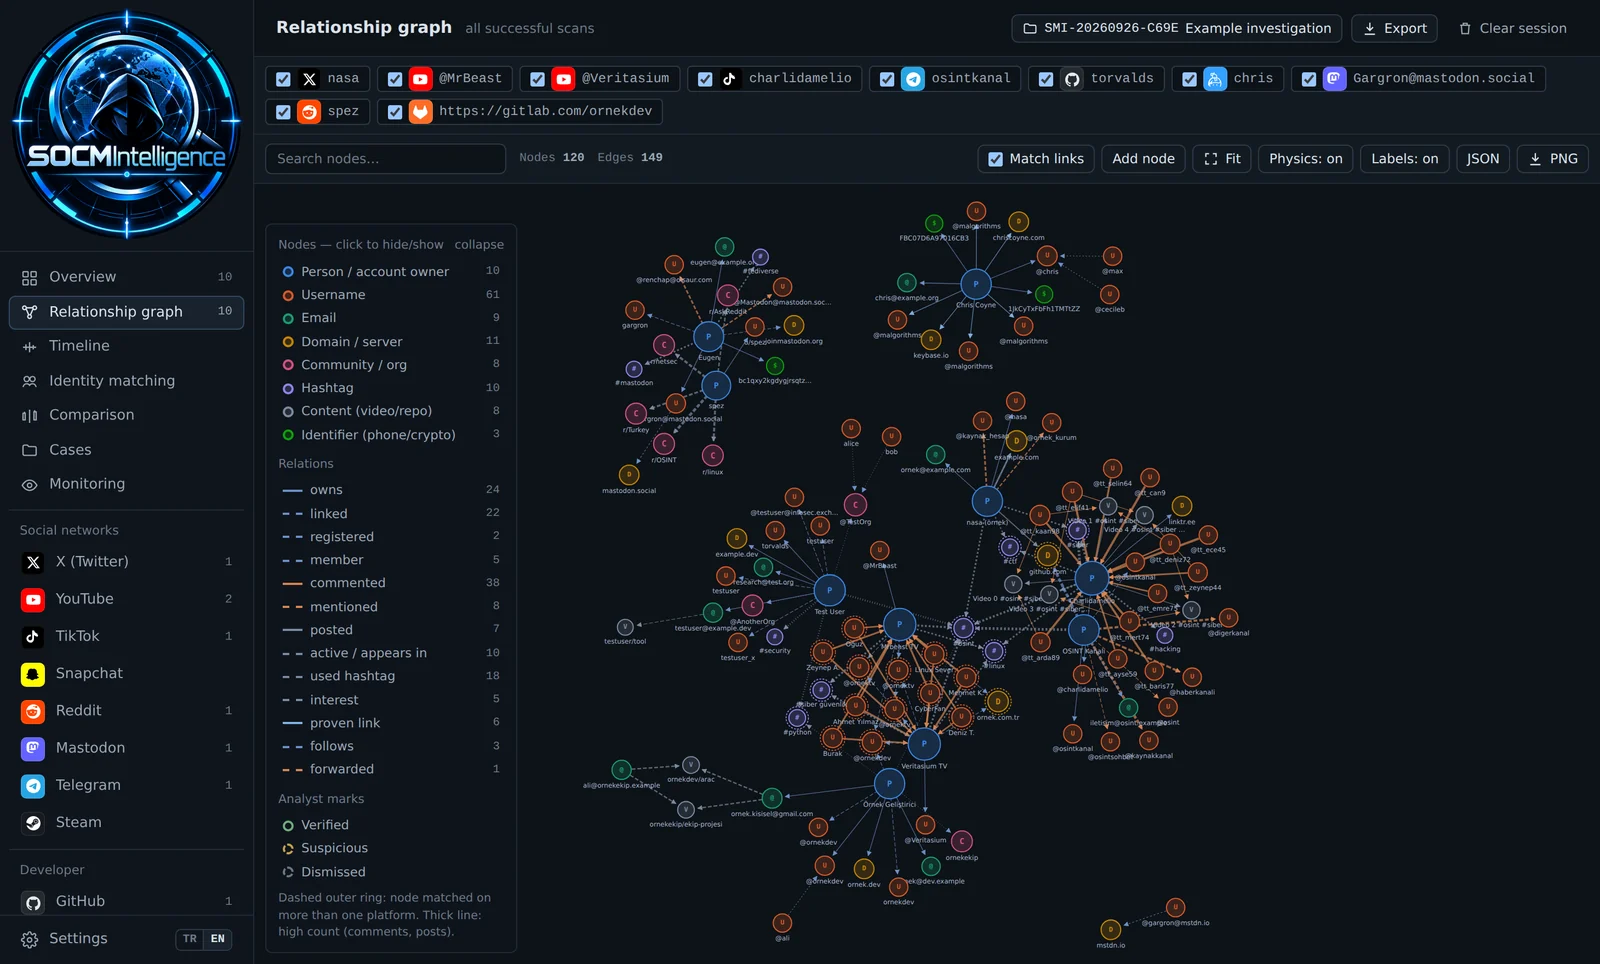 emrekybs/socmintelligence
إطار عمل معياري لـ OSINT و SOCMINT لاستخبارات وسائل التواصل الاجتماعي والتحقيق وتحليل البيانات العامة.
 security-onion-solutions/securityonion
منصة مراقبة أمنية مفتوحة المصدر لصيد التهديدات، وكشف التسلل، وإدارة السجلات، والاستجابة للحوادث، وتوفير الرؤية على نقاط النهاية، مع نظام SIEM مدمج…
 atomdrift-project/scan
كشف البرمجيات الخبيثة ليوم الصفر للملفات الثنائية والمصدرية والسكربتات (التي لا تكون سيئة)
 mvt-project/androidqf
androidqf (أندرويد كويك فورينكس) يساعد في جمع الأدلة الجنائية بسرعة من أجهزة أندرويد، من أجل تحديد الآثار المحتملة للاختراق.
 antropos17/aegis
Desktop monitoring and local security reviews for AI agents, with opt-in policy-controlled execution and MCP action tools. Windows primary;…
 winsiderss/systeminformer
مراقب نظام ويندوز في الوقت الحقيقي مع تحليل متقدم للعمليات والشبكة والقرص، وتصحيح أخطاء تتبع المكدس، وكشف البرامج الضارة، وإدارة الخدمات. محمول…






