
 #1
أدوات لإنشاء هويات وهمية، وتزوير الاتصالات، وانتحال شخصية الأهداف للهندسة الاجتماعية.
موصى به من Kitploit

 s3cur3th1ssh1t/sharpimpersonation
أداة انتحال هوية المستخدم - عبر Token أو Shellcode injection
 mrd0x/bitb
قوالب HTML/CSS/JS لهجمات التصيد من نوع Browser-In-The-Browser، تقوم بتضمين نوافذ تسجيل دخول مزيفة مع عناوين ونطاقات وروابط تصيد قابلة للتخصيص لمحاكاة…
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 حقن RTLO وانتحال URI
 ghost-otpbot/smsotpbot
OTP BOT تجاوز التحقق عبر الرسائل النصية (SMS) من Paypal وInstagram وSnapchat وGoogle و3D Secure وغيرها الكثير...

 oriyomi12/otp-bot
يؤتمت مكالمات التصيد الصوتي عبر بوت ديسكورد وواجهة برمجة التطبيقات (API) لاعتراض كلمات المرور لمرة واحدة عبر الرسائل النصية، متجاوزًا التحقق عبر…
 s3cur3th1ssh1t/namedpipepth
تمرير التجزئة إلى أنبوب مسمى لانتحال التوكن
 htr-tech/fake-mailer
أرسل بريدًا إلكترونيًا بشكل مجهول باستخدام هذا السكربت
 s1ckb0y1337/tokenplayer
التلاعب وإساءة استخدام رموز الوصول في ويندوز.
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 المعروف أيضًا باسم BIAS (هجوم انتحال البلوتوث)
 ustayready/credsniper
CredSniper هو إطار عمل للتصيد الاحتيالي مكتوب بإطار عمل Python المصغر Flask وقوالب Jinja2 الذي يدعم التقاط رموز المصادقة الثنائية (2FA).
 bishopfox/ca-clone
سكربتات لاستنساخ شهادات CA لاستخدامها في هجمات عملاء HTTPS.
 s4vitar/eviltrust
أداة مثالية للنشر التلقائي لـ Rogue AP مع إمكانية اختيار القالب + 2FA. لا تتطلب اتصالاً سلكياً.
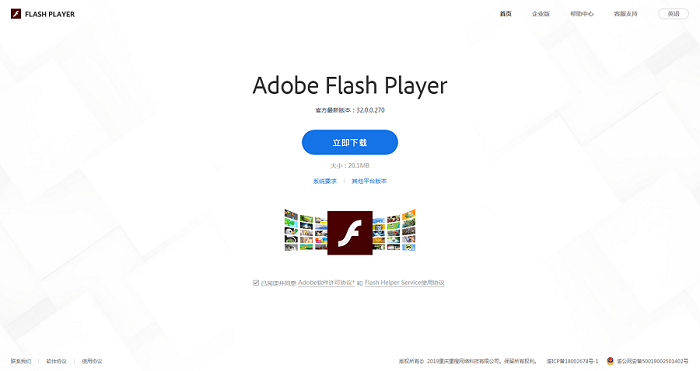 ianxtianxt/flash-player
كود مصدر تصيّد Flash، صيني + إنجليزي
 r00t-3xp10it/backdoorppt
حوّل ملف payload.exe الخاص بك إلى مستند وورد مزيف (.ppt)

 virtualabs/btlejuice
إطار عمل وسيط (Man-in-the-Middle) لتقنية BLE يعترض حركة GATT بين أجهزة Bluetooth Smart وتطبيقات الهاتف المحمول ويعيد تشغيلها ويعدّلها عبر وكيل اعتراض…
 priyankvadaliya/hack-captive-portal
يساعد هذا السكريبت في تجاوز بوابات الالتقاط في شبكات Wi-Fi العامة. يقوم باختطاف عنوان IP وMAC من شخص متصل بالفعل ومصرح له على بوابة الالتقاط.








