
 #1
أدوات لإنشاء هويات وهمية، وتزوير الاتصالات، وانتحال شخصية الأهداف للهندسة الاجتماعية.
موصى به من Kitploit

 grayhatkiller/keyeroo
يعيد توجيه مصادقة NTLM المُجبَرة إلى LDAP وينفّذ عمليات الكتابة بصفة الضحية عبر استعادة مفتاح جلستهم على قناة Netlogon الآمنة، متجاوزًا توقيع LDAP.
 gmh5225/pcileech-asus-xg-c100c
متنكرًا في هيئة بطاقة شبكة ASUS XG C100C وينفّذ وظيفة اتصال مروري مزيف
 whispergate/signet
غلاف حمولة Mythic C2 يطبّق توقيعات Authenticode على ثنائيات الوكيل باستخدام osslsigncode، مع توليد CA موقّع ذاتيًا، ورفع PFX، واستنساخ الشهادات.
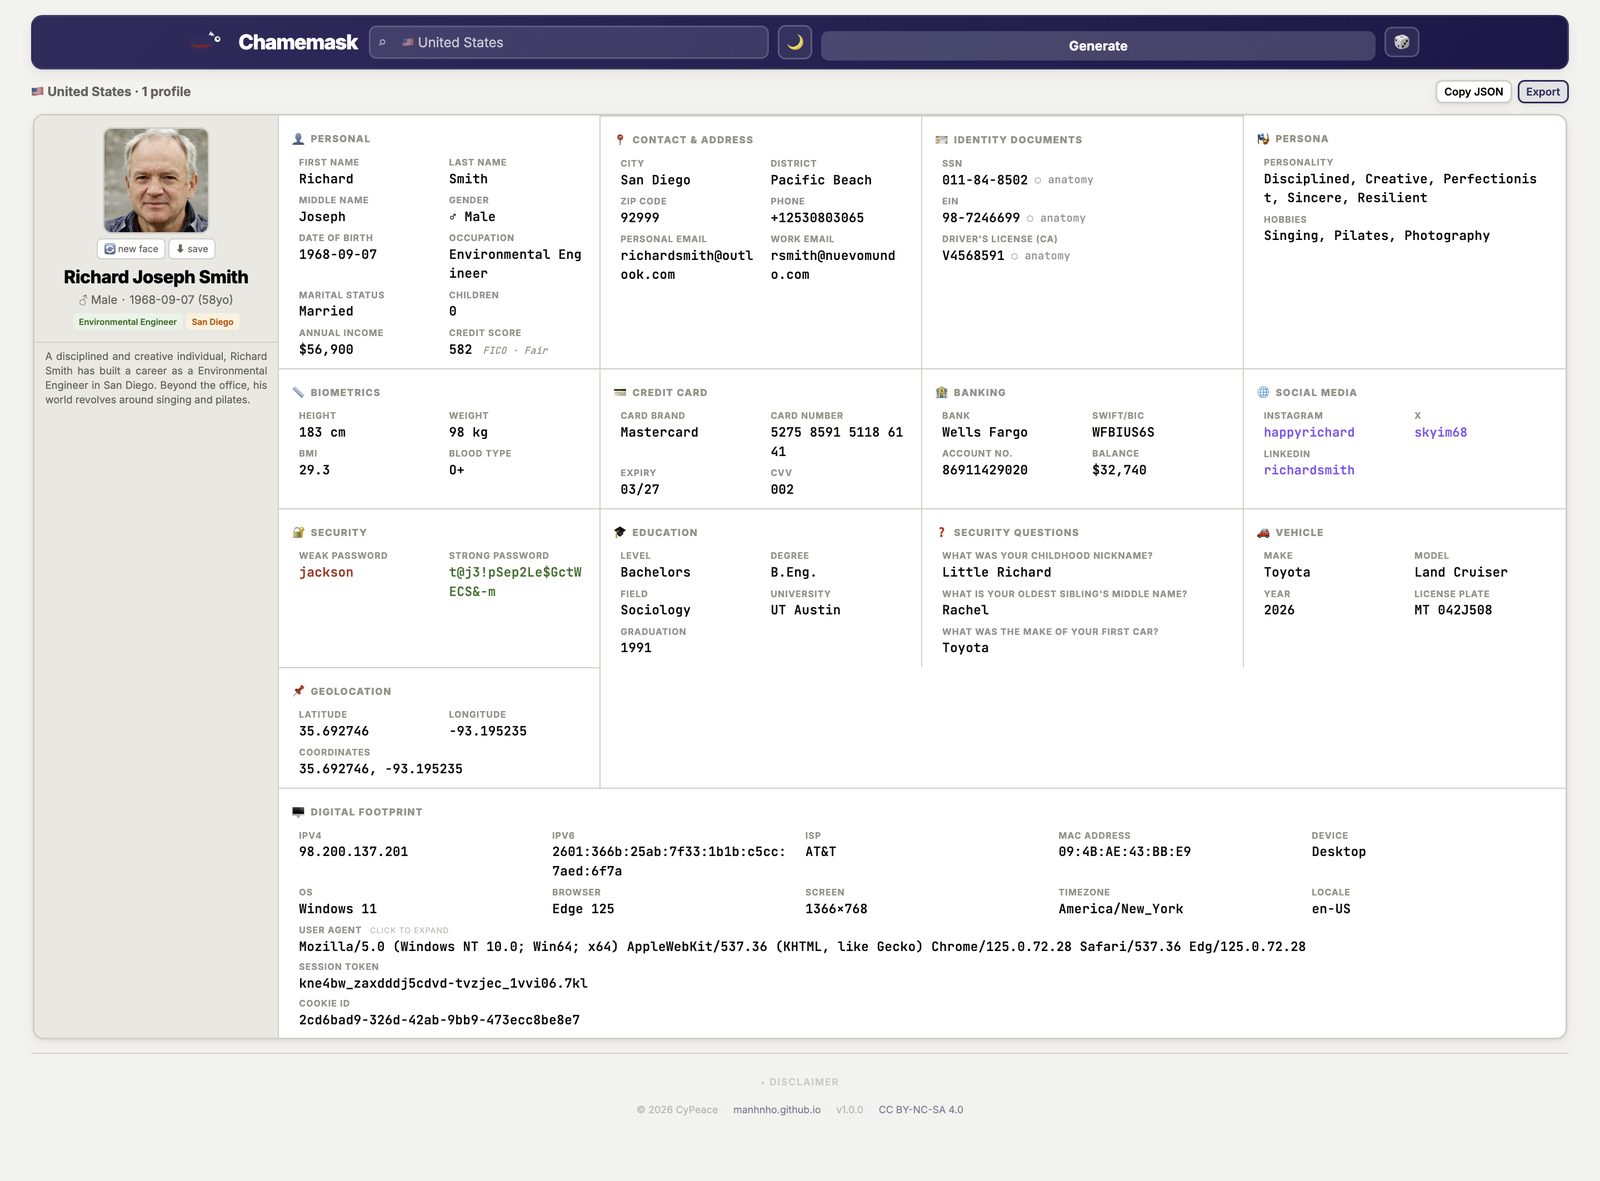 manhnho/chamemask
مولّد هويات مزيفة. 102 دولة، ملف HTML واحد، دون إعداد.
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 hackinglz/ip-obfuscation
يُنشئ عناوين IP وعناوين URL مُشوَّهة باستخدام حيل DWORD، والثماني، والست عشري، وIPv6-mapped، والنطاق المزيف @ لاختبار الاختراق، والتوعية بالتصيّد،…
 0x574r/darkcloak
أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.
 pwardle/not-a-mused
إثبات مفهوم يستغل إعداد نقطة نهاية إملاء Muse غير الموثّق، مما يسمح لعملية محلية غير مميّزة بإعادة توجيه حركة الإملاء لالتقاط المطالبات وإساءة…
 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 venomous/cloudscraper
وحدة Python لتجاوز صفحة مكافحة البوتات الخاصة بـ Cloudflare.
 nettitude/runpe
محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.
 muraenateam/muraena
يؤتمت أنشطة التصيد الاحتيالي وأنشطة ما بعد التصيد من خلال وكيل عكسي شبه شفاف يعكس ديناميكيًا تطبيقات الويب المستهدفة ويتفاعل مع الخادم الأصلي.
 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 sfewer-r7/cve-2026-55040
استغلال إثبات المفهوم لثغرة Microsoft SharePoint CVE-2026-55040 الذي يزوّر رموز JWT، ويتجاوز المصادقة، ويكتشف البيانات الوصفية تلقائيًا، وينتحل صفة…
 sam00/poc-cve-2026-54121-certighost
عدة استغلال لـ AD CS CVE-2026-54121: يمكن للمستخدمين ذوي الامتيازات المنخفضة في المجال انتحال شخصية وحدة تحكم بالمجال، وتزوير الشهادات، واختراق…
 dec0ne/krbrelayup
KrbRelayUp - تصعيد امتيازات محلي شامل بدون إصلاح في بيئات مجال ويندوز حيث لا يتم فرض توقيع LDAP (الإعدادات الافتراضية).
 s1ckb0y1337/tokenplayer
التلاعب وإساءة استخدام رموز الوصول في ويندوز.
 morrubin/negoexrelay
يرحّل مصادقة Kerberos الخاصة بـ NegoEx/PKU2U إلى أهداف عشوائية، مما يتيح المصادقة بدون بيانات اعتماد، وتنفيذ الأوامر، وتفريغ هاشات SMB، وجلسات…







