
 #1
أدوات لتجاوز أنظمة كشف ومنع التسلل (IDS/IPS) وضوابط أمان الشبكة.
موصى به من Kitploit

 0xhossam/killer
Killer هي أداة بسيطة جداً مصممة لتجاوز أدوات الأمان AV/EDR باستخدام تقنيات مراوغة متنوعة، وتستخدم من قبل مجموعة Patchwork.
 d00movenok/bounceback
↕️🤫 معيد توجيه خفي لأمان عمليات فريقك الأحمر
 jkornev/hidden
برنامج تشغيل Windows مع واجهة وضع المستخدم يمكنه إخفاء العمليات وكائنات نظام الملفات والسجل وحماية العمليات وما إلى ذلك
 alperenugurlu/nac_bypass_agent
تجمع هذه الوظيفة جميع الوظائف المذكورة أعلاه وتأخذ المعلومات اللازمة من المستخدم لتغيير عنوان IP وعنوان MAC، وبدء تشغيل أدوات responder و tcpdump،…
 emrekybs/nim-shell
شل عكسي يمكنه تجاوز اكتشاف Windows Defender
 bashfuscator/bashfuscator
إطار عمل Bash قابل للتكوين بالكامل وقابل للتوسيع لتشويش الأكواد. هذه الأداة مخصصة لمساعدة كلا من الفريق الأحمر والفريق الأزرق.
 netero1010/schedulerunner
أداة بلغة C# توفر مرونة أكبر لتخصيص المهام المجدولة بهدف الاستمرارية والحركة الجانبية في عمليات الفريق الأحمر
 cbeuw/cloak
أداة لتجاوز الرقابة وتجنب اكتشافها من قبل خصوم الدولة الاستبدادية
 pushpenderindia/crypter
أداة تعمية (crypter) بلغة Python تقوم بتشفير الكود المصدري باستخدام AES-256 وBase64، وتتجاوز اكتشاف الآلة الافتراضية (VM) عبر فحوصات السجل…
 klezvirus/syswhispers3
SysWhispers on Steroids - التهرب من AV/EDR عبر استدعاءات النظام المباشرة.
 0xsp-srd/mortar
تقنية مراوغة لهزيمة وتحويل اكتشاف ومنع منتجات الأمان (AV/EDR/XDR)
 cytopia/pwncat
pwncat - netcat معزز بقدرات الجدار الناري، تجاوز أنظمة IDS/IPS، شل ربط وعكسي، شل ذاتي الحقن، وسحر توجيه المنافذ - وهو قابل للبرمجة بالكامل باستخدام…
 beyarz/portforge
أداة خفيفة لخداع ماسحات المنافذ

 telefonica/ibombshell
أداة لنشر موجه ما بعد الاستغلال في أي وقت
 s4vitar/eviltrust
أداة مثالية للنشر التلقائي لـ Rogue AP مع إمكانية اختيار القالب + 2FA. لا تتطلب اتصالاً سلكياً.
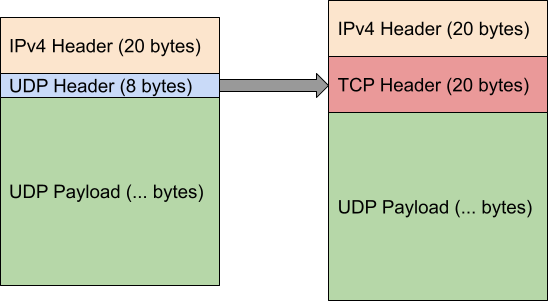 dndx/phantun
يحوِّل تدفق UDP إلى تدفقات TCP (مزيفة) يمكنها المرور عبر جدران الحماية/NAPT من الطبقة 3 والطبقة 4 (NATs).
 ivan-sincek/forbidden
تجاوز رموز حالة استجابة HTTP 4xx والمزيد. الأداة مبنية على Python Requests و PycURL و HTTP Client.








