
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 ignitetechnologies/burpsuite-for-pentester
تم إعداد هذه الورقة المرجعية لصيادي برامج مكافآت الثغرات (Bug Bounty Hunters) ومختبري الاختراق لمساعدتهم على اصطياد الثغرات من P4 إلى P1 حصريًا وبشكل…
 salesforce/cloudsplaining
Cloudsplaining هي أداة تقييم أمان AWS IAM التي تحدد انتهاكات مبدأ الامتياز الأقل وتنشئ تقريرًا مرتبًا حسب أولوية المخاطر.
 ovh/the-bastion
المصادقة، التفويض، التتبع والتدقيق لوصولات SSH.
 sap/macos-enterprise-privileges
يمنح هذا التطبيق مستخدمي Mac في بيئات المؤسسات التحكم في إدارة أجهزتهم من خلال رفع مستوى وصولهم إلى صلاحيات المسؤول على macOS. يمكن للمستخدمين تعيين…
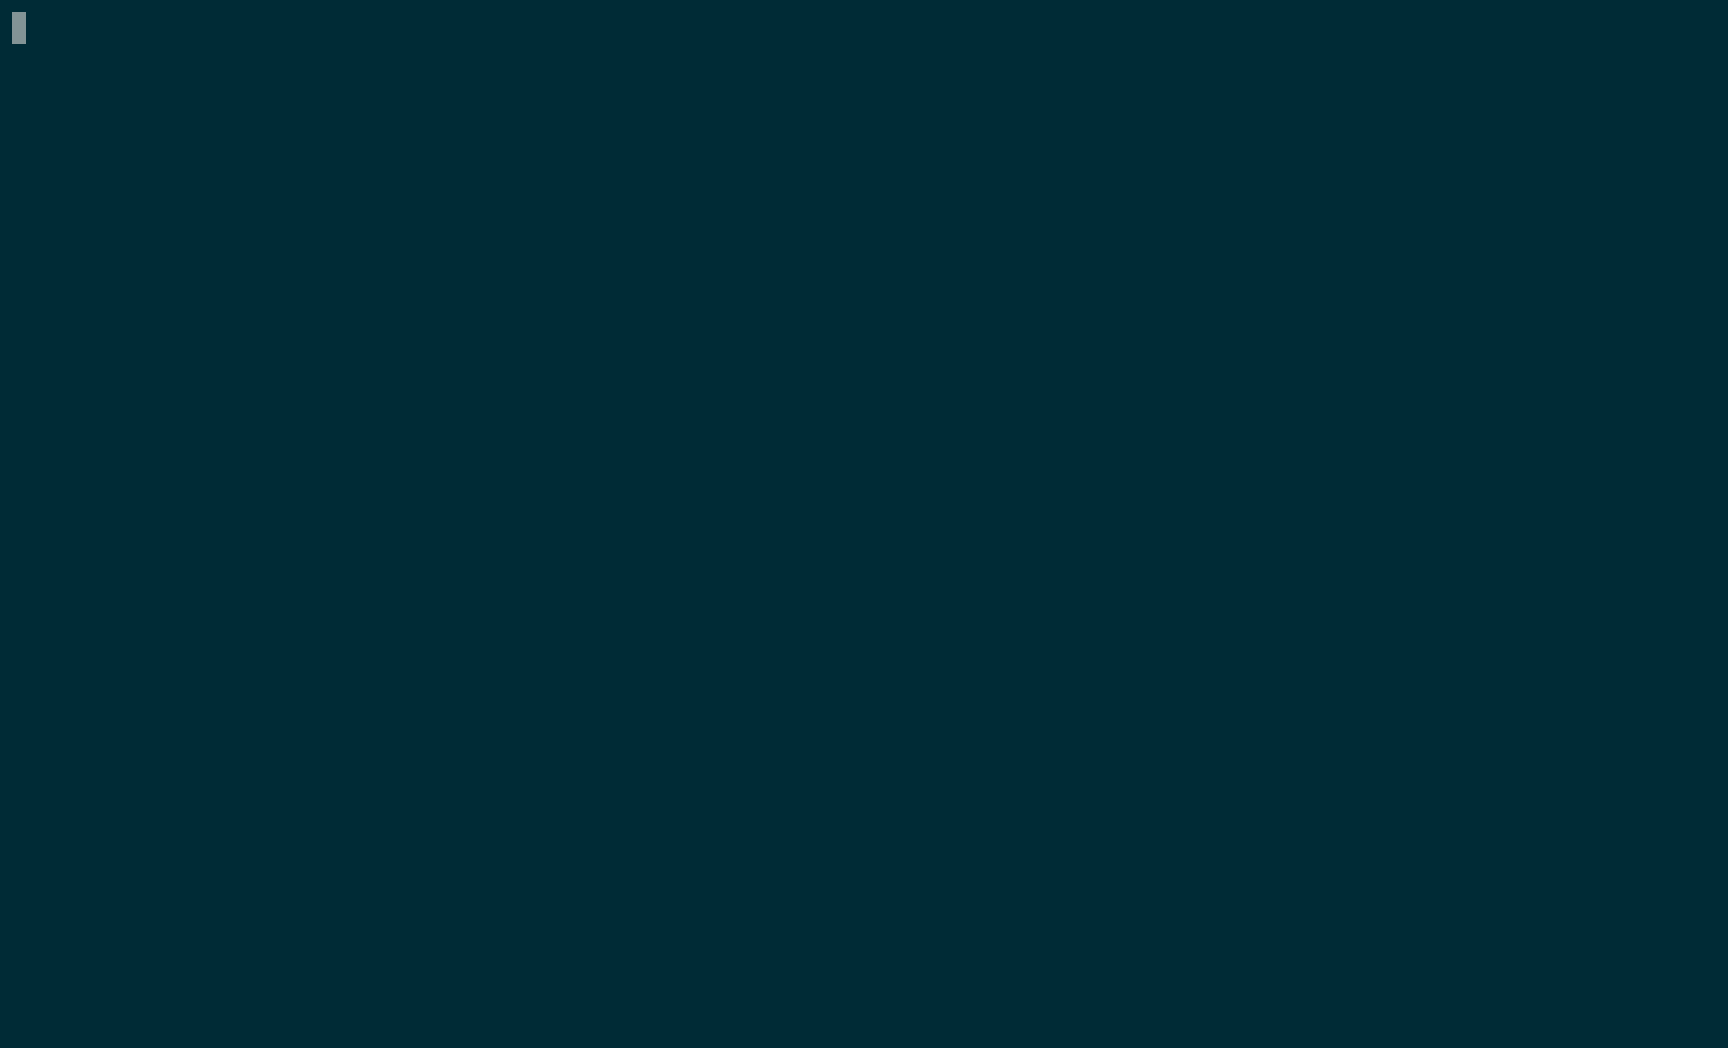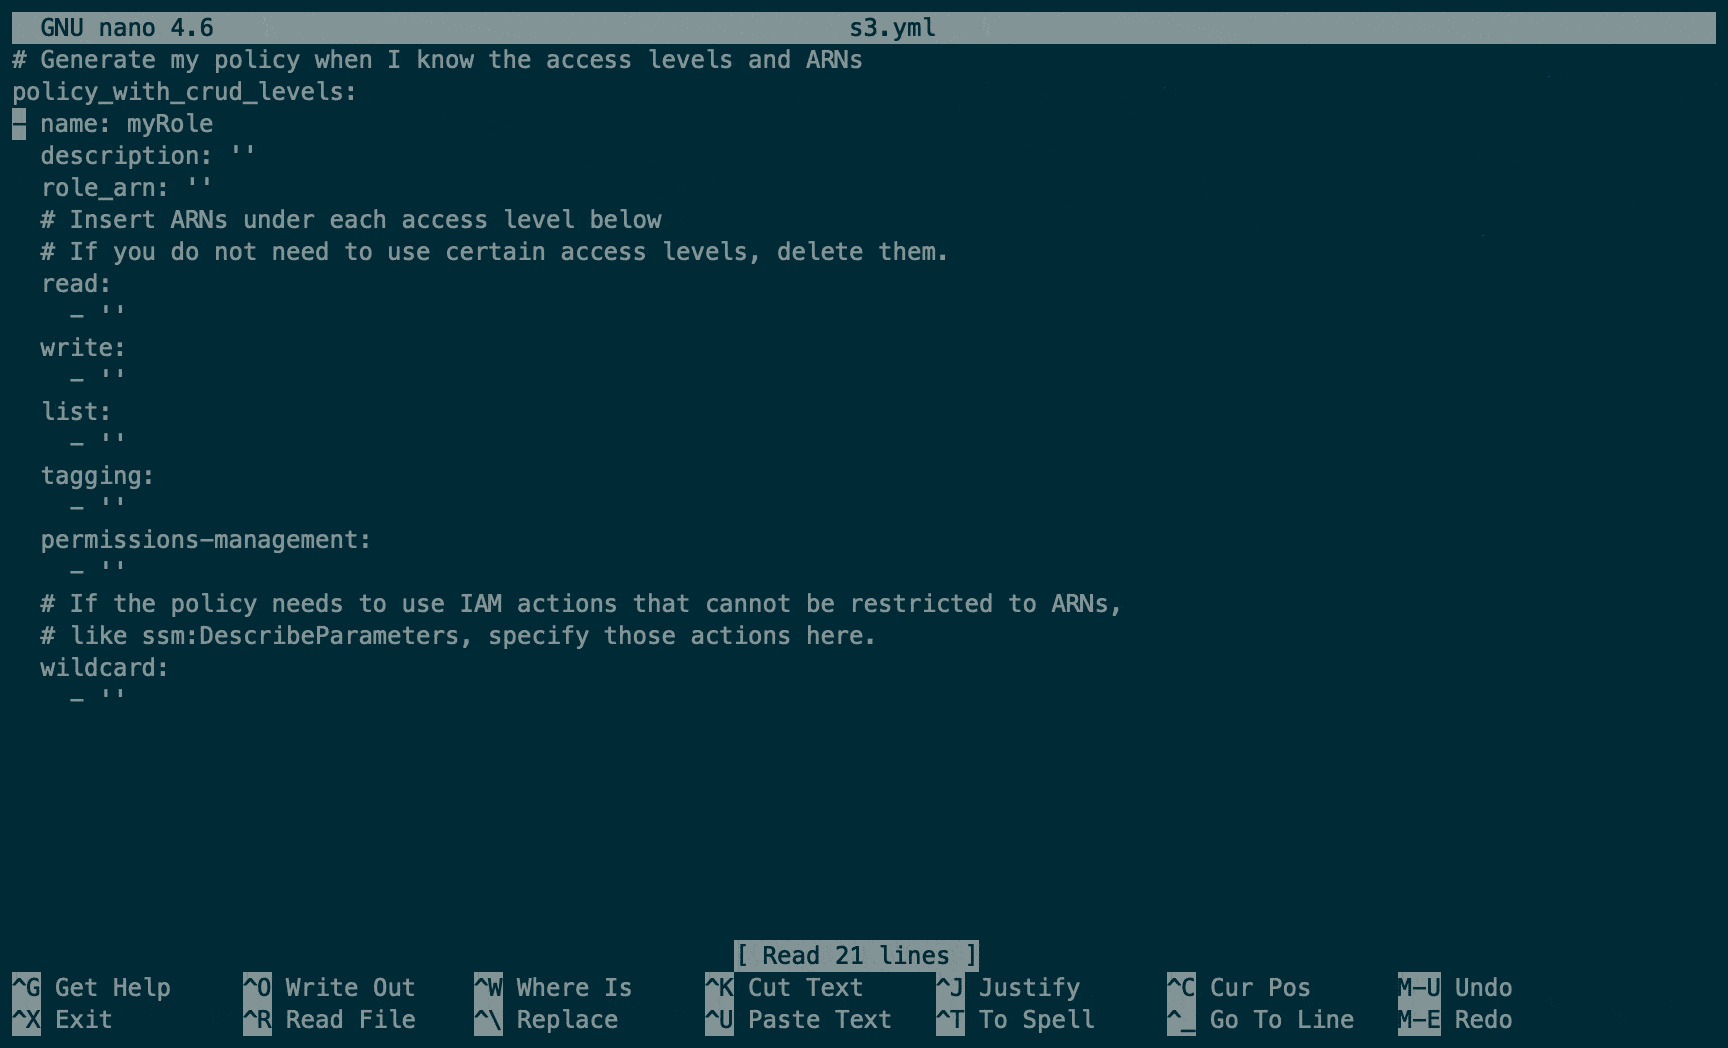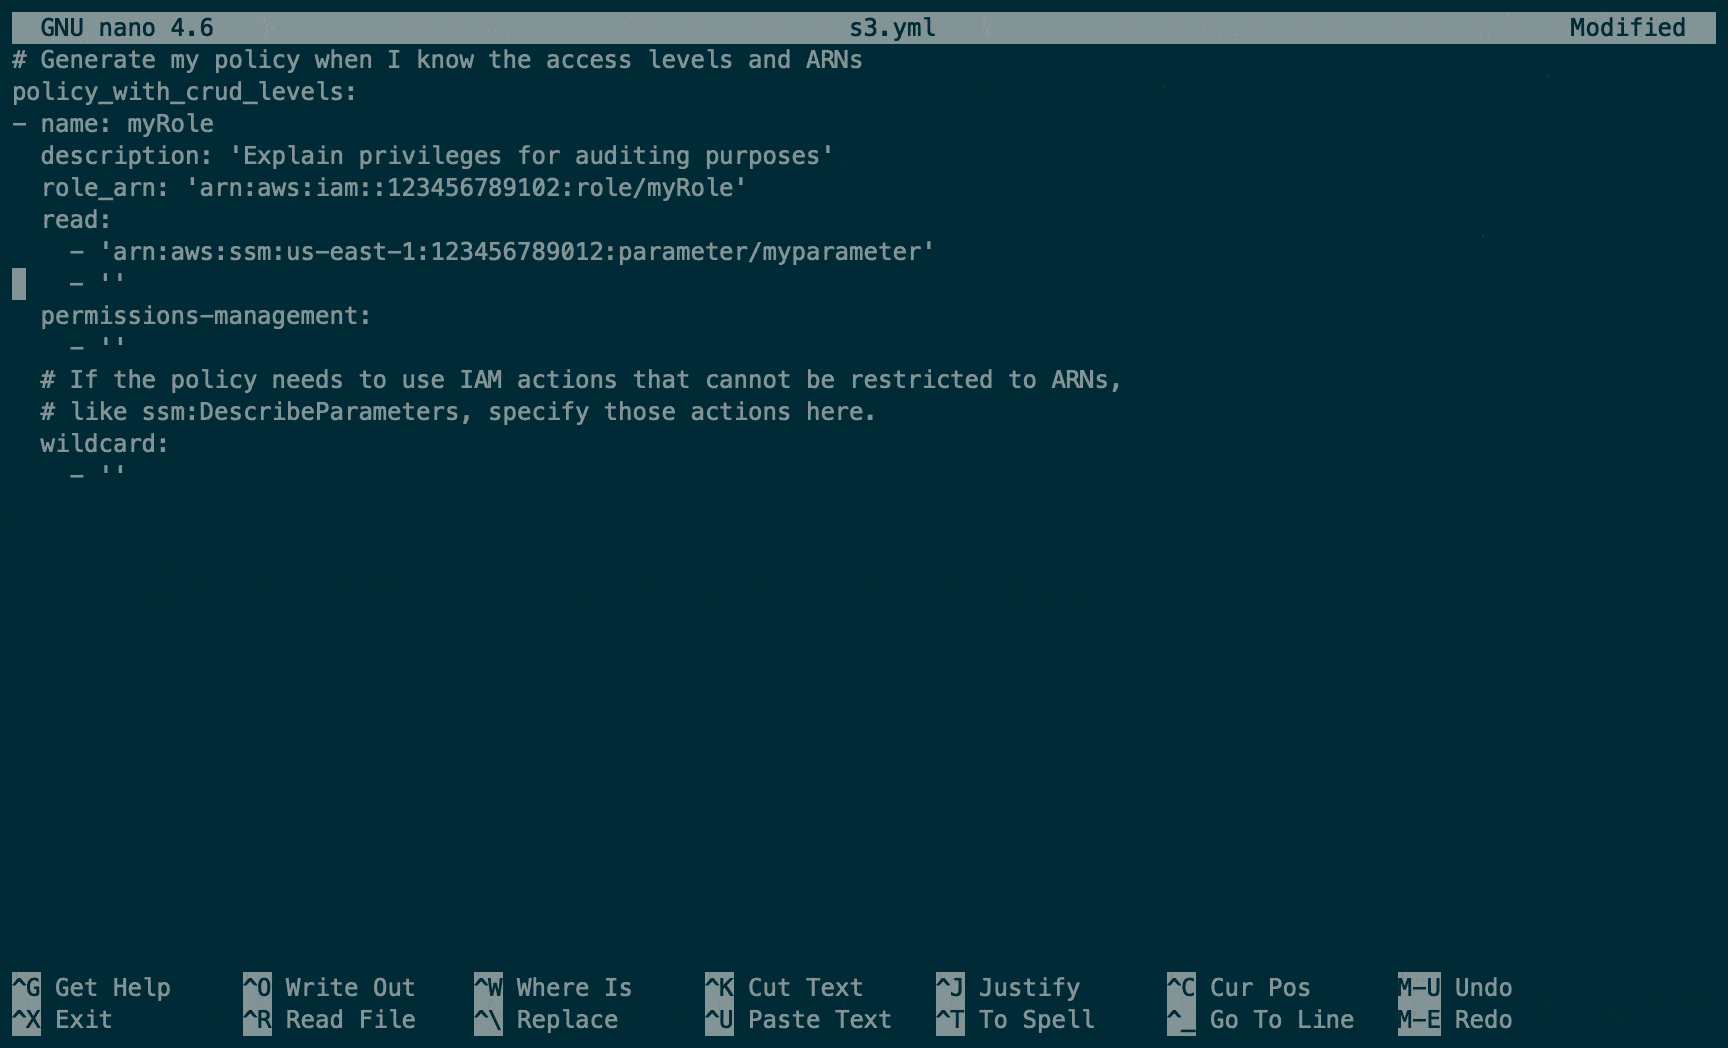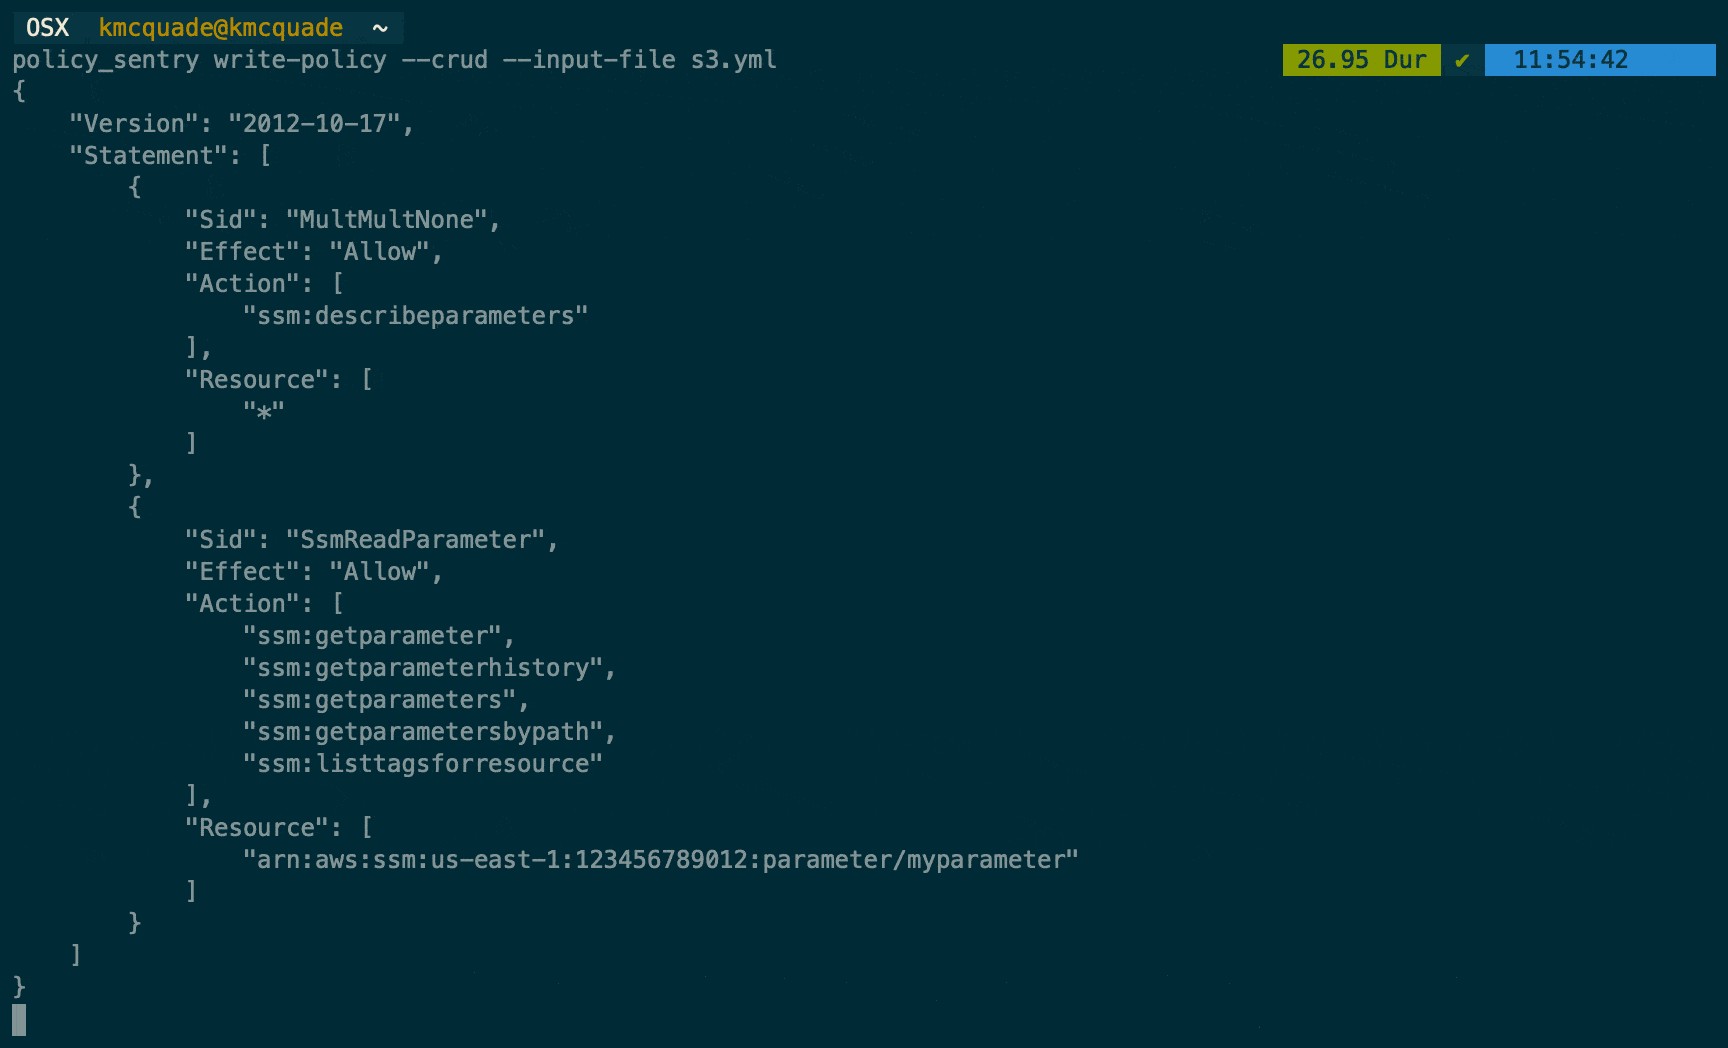 salesforce/policy_sentry
يُولّد سياسات IAM في AWS بأقل صلاحية بناءً على أسماء موارد ARN ومستويات الوصول، مما يُؤتمت إنشاء السياسات الآمنة للبنية التحتية السحابية.
 infisical/agent-vault
وكيل اعتمادات HTTP وخزنة للوكلاء الذكاء الاصطناعي مثل Claude Code وOpenClaw وHermes والوكلاء المخصصين + الأحزمة، والمزيد.
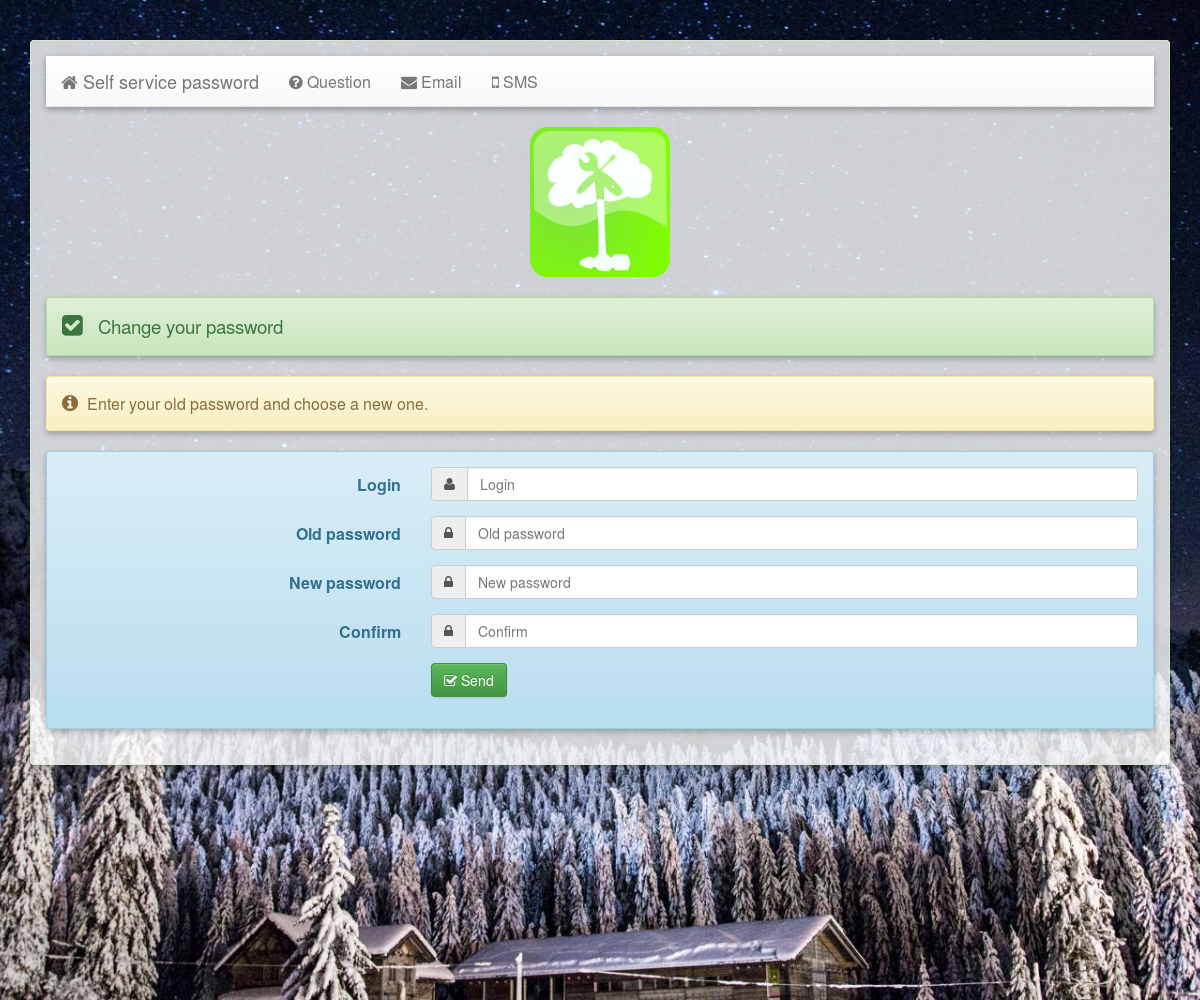 ltb-project/self-service-password
واجهة ويب لتغيير وإعادة تعيين كلمة المرور في دليل LDAP
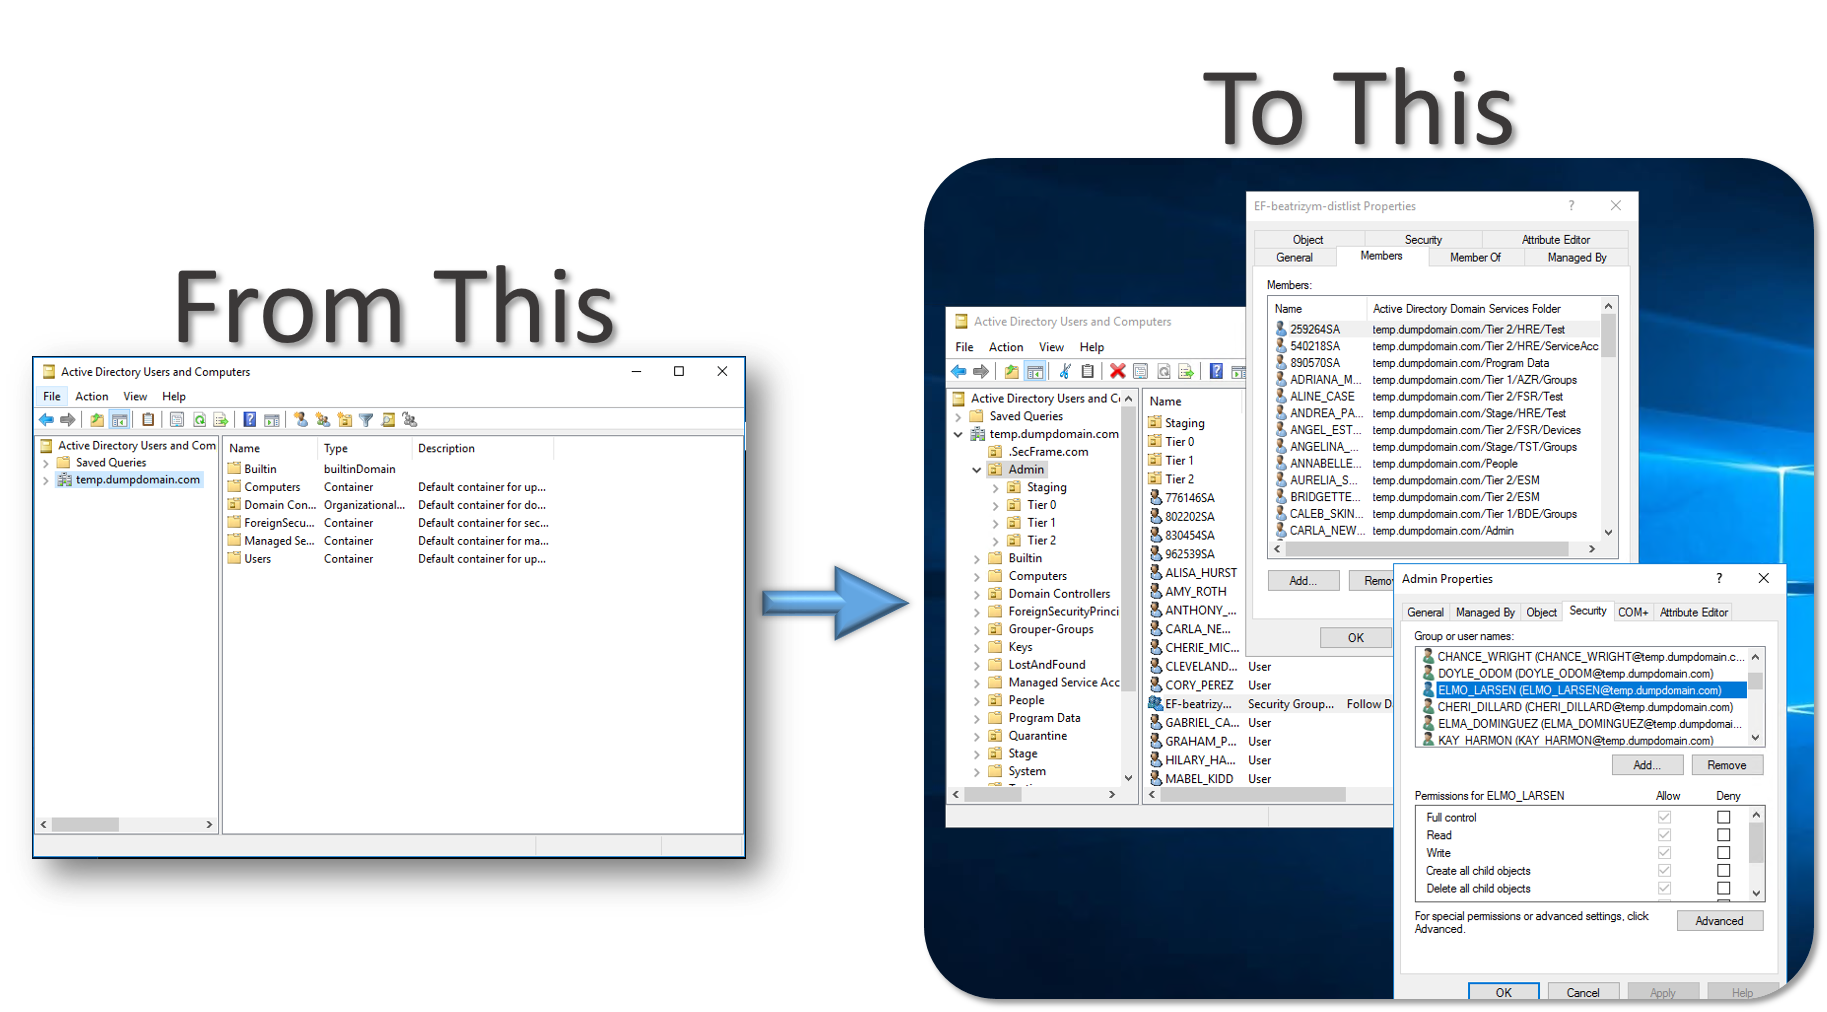 davidprowe/badblood
BadBlood من @davidprowe، Secframe.com، يملأ نطاق Microsoft Active Directory بهيكل وآلاف الكائنات. مخرجات الأداة عبارة عن نطاق يشبه النطاق في العالم…
 freeipa/freeipa
يُمركز الهوية والمصادقة والتحكم في الوصول لبيئات Linux/UNIX باستخدام LDAP وKerberos وPKI وDNS وعلاقات الثقة مع Active Directory.
 getprobo/probo
حلول مفتوحة المصدر لمعايير SOC2 وGDPR وISO27001
 paulsec/awesome-windows-domain-hardening
قائمة منسقة بأفضل تقنيات تحصين الأمان لنظام ويندوز.
 google/longfellow-zk
تطبيق مكتبة جوجل للمعرفة الصفرية لبروتوكولات الهوية.
 gerenios/aadinternals
وحدة PowerShell لإدارة وتدقيق Azure AD وOffice 365، تتيح التلاعب بالرموز المميزة، وتعداد المستخدمين، وتقييمات الأمان لبيئات Microsoft السحابية.
 rhinosecuritylabs/cves
إثباتات مفهوم لثغرات CVE التي عثر عليها فريق Rhino Security Labs
 mwiede/jsch
fork من مكتبة jsch الشهيرة
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 vicanso/pingap
وكيل عكسي مثل nginx، مبني على pingora، بسيط وفعّال.
 saml-toolkits/ruby-saml
مكتبة Ruby تنفذ جانب مزود الخدمة SAML من SSO، وتتعامل مع طلبات المصادقة، والتحقق من الاستجابة، وفحوصات توقيع XML، وتحليل بيانات IdP الوصفية.







