
 ovh/the-bastion
المصادقة، التفويض، التتبع والتدقيق لوصولات SSH.

الباستيون (Bastion) عبارة عن مجموعة من الآلات تُستخدم كنقطة الدخول الوحيدة من قِبل الفرق التشغيلية (مثل مسؤولي الأنظمة والمطورين ومسؤولي قواعد البيانات وغيرهم) للاتصال بأمان بالأجهزة (الخوادم، والأجهزة الافتراضية، ومثيلات السحابة، ومعدات الشبكة، ...)، وذلك عادةً باستخدام ssh.
يوفر The Bastion آليات للمصادقة والتفويض والتتبع وقابلية التدقيق لكامل بنيتك التحتية.
ولأنه يقع بين مستخدميك وبنيتك التحتية، يضيف The Bastion طبقة تجريد بينهما بحيث لا تحتاج بنيتك التحتية إلى معرفة أعضاء فريقك التشغيلي بشكل فردي.
لكل عضو من أعضاء فريقك حساب فردي على The Bastion، وقد يكون عضوًا في مجموعة باستيون واحدة أو عدة مجموعات باستيون قد تمنحه الوصول إلى بنية تحتية واحدة أو أكثر. ولا تحتاج أجهزة البنية التحتية إلا إلى معرفة مجموعة (مجموعات) الباستيون التي قد يكون جزءًا منها والوثوق بها.
يتيح RBAC الدقيق في The Bastion إمكانية تفويض بعض المسؤوليات إلى أي حساب، سواء على نطاق المجموعة أو على نطاق الباستيون بأكمله، بما في ذلك الحسابات التي قد تستخدمها أتمتتك لإدارة دورة حياة الحسابات على سبيل المثال (مرتبطة بنظام إدارة الموارد البشرية لديك، أو LDAP أو AD)، وضمان تحديث قوائم ACL الخاصة بالمجموعة (مرتبطة بنظام CMDB لديك)، وغير ذلك. يسهل تنفيذ العمليات الآلية من خلال واجهة JSON API عبر SSH.
هل تريد معرفة المزيد أثناء مشاهدة بعض الرسومات الجميلة؟ إليك سلسلة من منشورات المدونة التي تتعمق أكثر في الوظائف الأساسية ومبادئ The Bastion:
موارد أخرى قد تهمك:
لا حاجة إلى أي شيء متقدم سواء على جانب الدخول أو جانب الخروج من The Bastion لكي يعمل.
لا يُحتاج إلا إلى عميل ssh القديم الجيد للاتصال من خلاله، وعلى الجانب الآخر، سيفي أي خادم sshd قياسي بالغرض. ويشمل ذلك، على سبيل المثال، أجهزة الشبكة التي قد لا تكون لديك إمكانية تثبيت أي برنامج مخصص عليها.
يمكن إخفاء الأجهزة القديمة التي تدعم فقط خوارزميات التشفير منخفضة الأمان أو telnet عن الإنترنت عبر حجبها بجدار ناري والسماح فقط لـ The Bastion، وبذلك نتجنب مقايضة الأمان المنخفض مع الاستمرار في السماح فقط باتصالات عالية الأمان على جانب دخول الباستيون.
يرجى الرجوع إلى الوثائق المتاحة عبر الإنترنت، أو النسخة النصية المقابلة الموجودة في مجلد doc/.
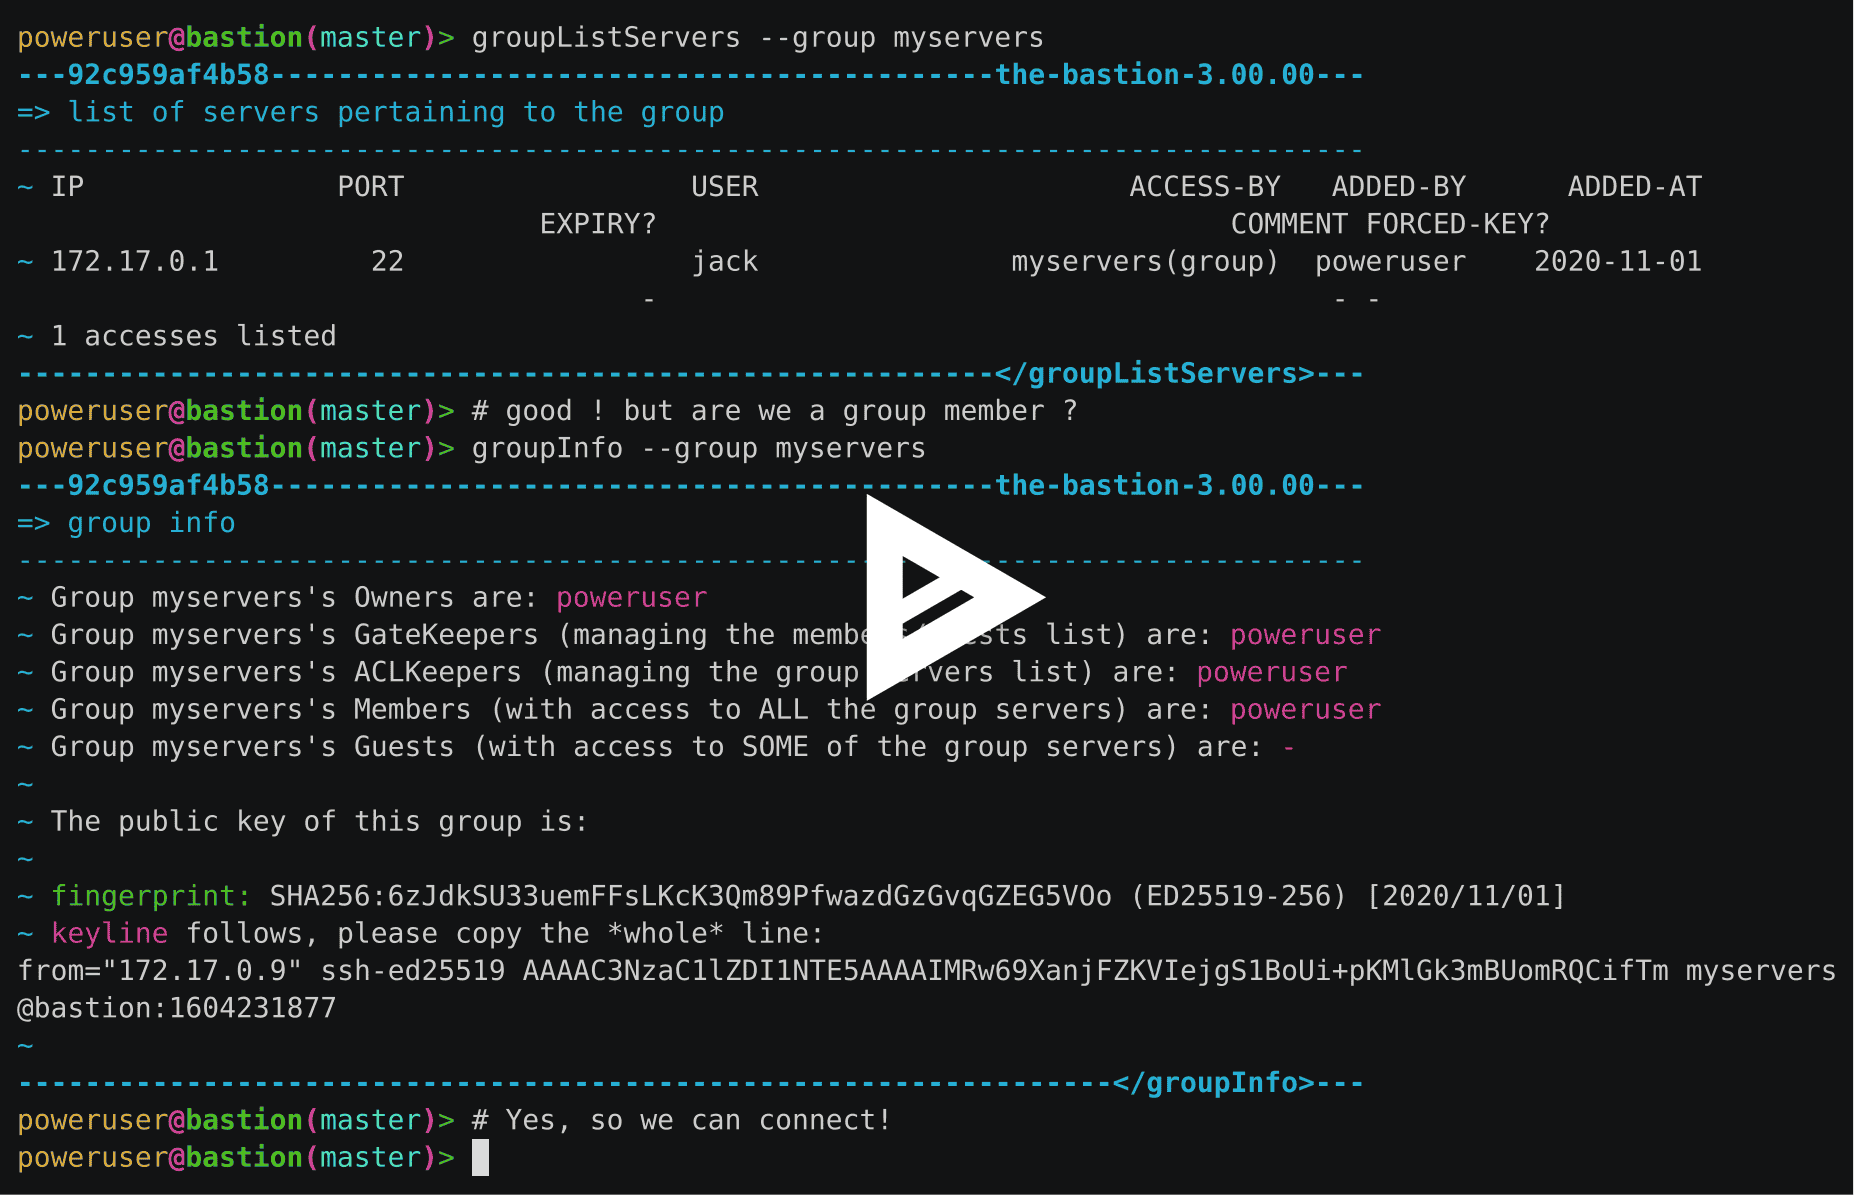
هذه طريقة جيدة لاختبار The Bastion في غضون ثوانٍ، ولكن اقرأ الأسئلة الشائعة إذا كنت جادًا بشأن استخدام الحاويات في الإنتاج.
صورة بيئة الاختبار متاحة للمعماريات التالية: linux/386، linux/amd64، linux/arm/v6، linux/arm/v7، linux/arm64، linux/ppc64le، linux/s390x.
لنقم بتشغيل صورة docker:
docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox
احصل على مفتاح SSH العام الخاص بك، ثم قم بتكوين حساب المسؤول الأول:
docker exec -it bastiontest /opt/bastion/bin/admin/setup-first-admin-account.sh poweruser auto
نحن الآن جاهزون للعمل بالإعدادات الافتراضية! لنقم بإعداد اختصار bastion مناسب، واختبار الأمر info:
PORT=$(docker port bastiontest | cut -d: -f2)
alias bastion="ssh [email protected] -tp $PORT -- "
bastion --osh info
يجب أن يرحب بك بصفتك مسؤول bastion، مما يعني أن لديك وصولًا إلى جميع الأوامر. لنقم بالدخول إلى الوضع التفاعلي:
bastion -i
هذا مفيد لاستدعاء عدة إضافات --osh على التوالي. الآن يمكننا طلب المساعدة لرؤية جميع الإضافات:
$> help
إذا كانت لديك آلة بعيدة تريد محاولة الاتصال بها عبر الباستيون، فاجلب مفتاح الخروج الخاص بك:
$> selfListEgressKeys
انسخ هذا المفتاح العام إلى ملف authorized_keys على الآلة البعيدة ضمن مجلد .ssh/ الخاص بالحساب الذي تريد الاتصال به، ثم:
$> selfAddPersonalAccess --host <remote_host> --user <remote_account_name> --port-any
$> ssh <remote_account_name>@<remote_host>
لاحظ أنه يمكنك الاتصال مباشرة دون استخدام الوضع التفاعلي، عبر:
bastion <remote_account_name>@<remote_machine_host_or_ip>
هذا كل شيء! بالطبع، هناك الكثير غير ذلك، الوثائق متاحة ضمن مجلد doc/ وعبر الإنترنت.
تأكد من الاطلاع على مساعدة الباستيون (bastion --help) ومساعدة كل إضافة osh (bastion --osh command --help).
ولا تنسَ أيضًا تخصيص ملف bastion.conf الخاص بك، والذي يمكن العثور عليه في /etc/bastion/bastion.conf (لنظام Linux).






