

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
إدارة الهوية والوصول (IAM) | Kitploit
الفئات

إدارة الهوية والوصول (IAM)

أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.

موصى به من Kitploit

أفضل الأدوات

10 محدد
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.9kمنذ 3س 26د
authentik preview#2

authentik

GitHubgoauthentik/authentik
26.4kمنذ 6س 7د
zitadel preview#3

zitadel

GitHubzitadel/zitadel
15.6kمنذ 3س 51د
kratos preview#4

kratos

GitHubory/kratos
13.8kمنذ 3 أشهر
hydra preview#5

hydra

GitHubory/hydra
17.7kمنذ 3 أشهر
dex preview#6

dex

GitHubdexidp/dex
11.3kمنذ 10س 55د
authelia preview#7

authelia

GitHubauthelia/authelia
28.5kمنذ 10س 34د
kanidm preview#9

kanidm

GitHubkanidm/kanidm
5.6kمنذ 17س 26د
freeipa preview#10

freeipa

GitHubfreeipa/freeipa
1.3kمنذ يوم واحد
pomerium preview#11

pomerium

GitHubpomerium/pomerium
5.1kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1085 نتائج
booked-security-backport preview

booked-security-backport

GitHubziedelifa/booked-security-backport

نسخة أمنية مجتمعية غير رسمية (backport) لـ Booked 2.4.4، تعالج CVE-2026-22341 وCVE-2026-57746 وCVE-2026-57747.

authentication-authorizationdefensive-toolsvulnerability-analysis+3
منذ 5 أيام
keyshade preview

keyshade

GitHubkeyshade-xyz/keyshade

أداة إدارة الأسرار والإعدادات في الوقت الفعلي

defensive-toolsconfiguration-auditingcryptography+6
773منذ 18 أيام
caracal preview

caracal

GitHubgarudex-labs/caracal

🐾 السلطة، لا بيانات الاعتماد، لوكلاء الذكاء الاصطناعي: إجراءات معتمدة سياسيًا، وتفويض لا يمكنه إلا أن يضيّق النطاق، وإلغاء فوري، وتدقيق مقاوم للعبث.
authentication-authorizationdefensive-toolscloud-security+5
228منذ 2 أيام
shiro preview

shiro

GitHubapache/shiro

إطار عمل أمني بلغة Java يوفّر واجهات برمجية للمصادقة والتفويض والتشفير وإدارة الجلسات لتأمين التطبيقات من الهواتف المحمولة إلى تطبيقات الويب المؤسسية.
authentication-authorizationidentity-managementweb-security+4
4.5kمنذ يوم واحد
netbird preview

netbird

GitHubnetbirdio/netbird

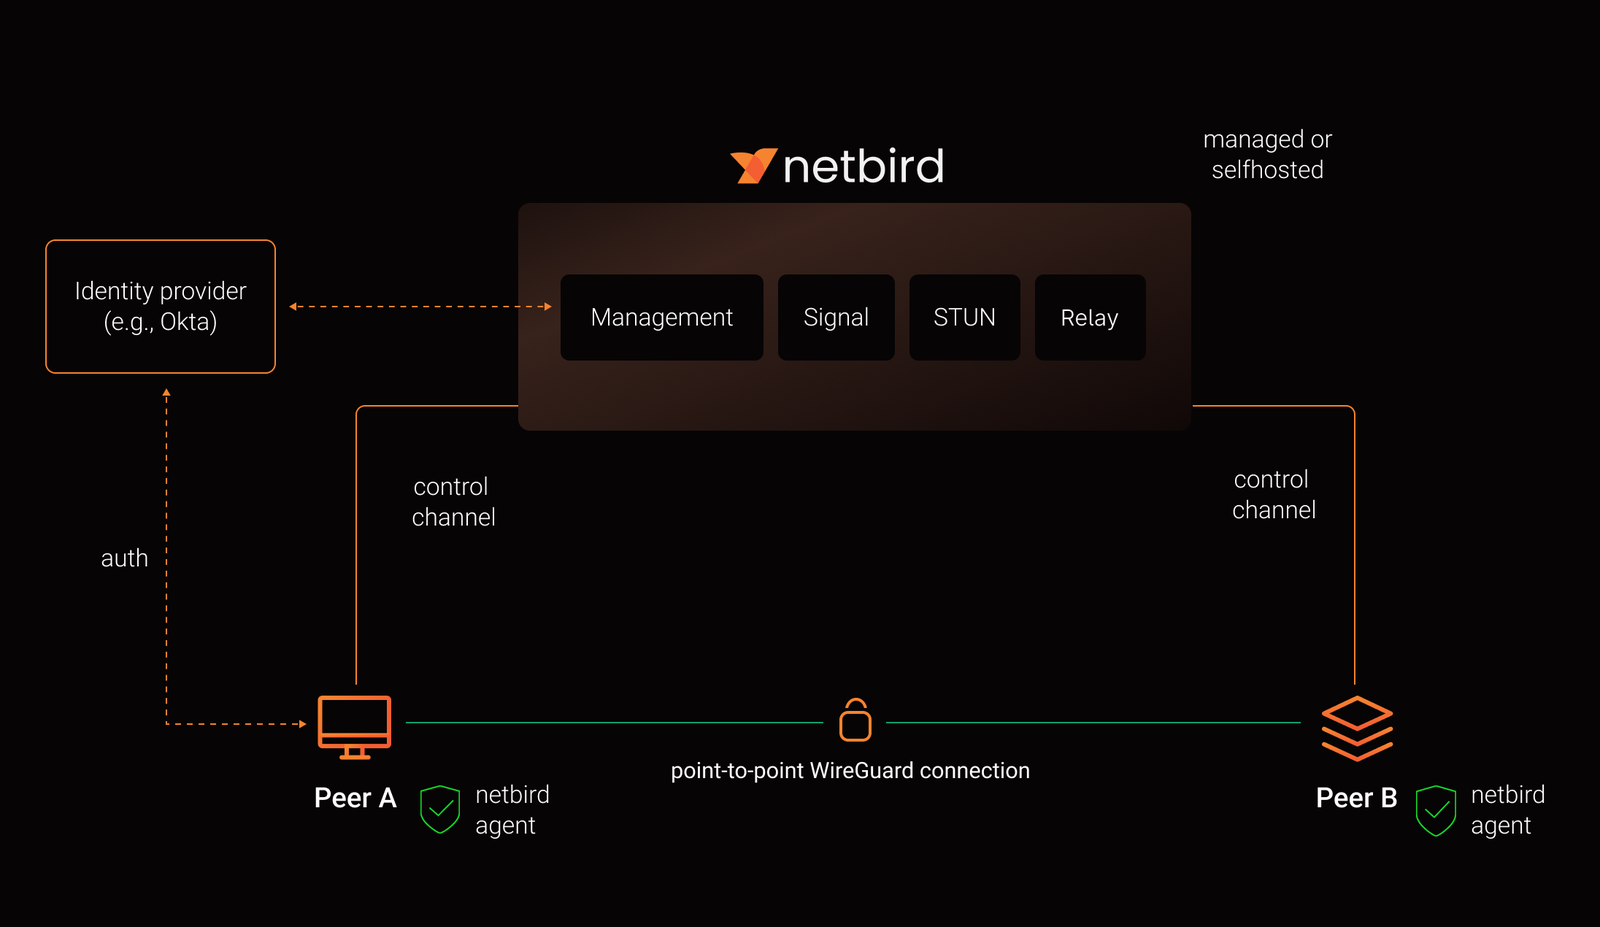
منصة شبكات Zero Trust قائمة على الهوية تبني شبكات WireGuard تراكبية من نظير إلى نظير مع سياسات وصول دقيقة، وSSO/MFA، وإدارة مستضافة ذاتيًا.

encryption-decryption-toolsnetwork-mappingnetwork-security+6
31.1kمنذ يوم واحد
loom-ci-name-adopt preview

loom-ci-name-adopt

GitHubabraxas/loom-ci-name-adopt

يمكن لمسؤول وكيل Loom تسمية أداة تسخير (harness) بحيث تتبنى مفسّر الشيفرة الخاص بمجموعة أخرى، ثم يحذف ذلك المفسّر أثناء تنظيف وكيله الخاص. ومع ذلك،…

privilege-escalationvulnerability-analysisexploitation+3
منذ يوم واحد
loom-adk-ci-glob preview

loom-adk-ci-glob

GitHubabraxas/loom-adk-ci-glob

في Loom، قاعدة الموافقة المسماة code_interpreter توقف أداة Strands وتفوّت أدوات الشيفرة والأوامر في ADK. لا تزال القواعد الفارغة وقاعدة النجمة وقاعدة…

authentication-authorizationvulnerability-analysispapers-research+2
منذ يوم واحد
loom-adk-a2a-hitl preview

loom-adk-a2a-hitl

GitHubabraxas/loom-adk-a2a-hitl

على Loom مع google-adk 2.13.0، لا تنتظر أداة agent-to-agent فحص الموافقة أبدًا، لذا يكتمل الإرسال. لا تزال القاعدة نفسها توقف Strands ودوال ADK…

authentication-authorizationvulnerability-analysispenetration-testing+2
منذ يوم واحد
loom-idp-issuer-swap preview

loom-idp-issuer-swap

GitHubabraxas/loom-idp-issuer-swap

يمكن لمسؤول أمان Loom تغيير مُصدِّر SSO فقط والاحتفاظ بتعيين مجموعة المسؤول الأعلى. يصبح تسجيل الدخول بعد ذلك مسؤولًا أعلى، ويؤدي استدعاء رمز مجهول…

vulnerability-analysisexploitationweb-application-exploitation+5
منذ يوم واحد
loom-logs-owner preview

loom-logs-owner

GitHubabraxas/loom-logs-owner

يمكن لمستخدم Loom لديه صلاحية قراءة الجلسات في مجموعة وكيل أن يقرأ مطالبات مستخدم آخر وإجاباته من السجلات والتتبعات وتبادل التقييم. ومع ذلك، يظل فتح…

authentication-authorizationvulnerability-analysisexploitation+2
منذ يوم واحد
loom-mcp-userkey-follow preview

loom-mcp-userkey-follow

GitHubabraxas/loom-mcp-userkey-follow

يمكن لمسؤول Loom MCP في مجموعة واحدة نقل موصل إلى مضيف جديد. يتم حذف مفتاح المسؤول. لا يتم حذف مفاتيح API المحفوظة لكل مستخدم، ويرسلها الاستدعاء…

authentication-authorizationvulnerability-analysisexploitation+3
منذ يوم واحد
loom-ws-hitl preview

loom-ws-hitl

GitHubabraxas/loom-ws-hitl

مستخدم Loom الذي يمكنه استدعاء وكيل عبر websocket يتجاوز سياسات الموافقة التي كان استدعاء HTTP سيرسلها. لا يزال websocket المجهول مغلقًا. v1.9.0 و…

authentication-authorizationvulnerability-analysisweb-security+2
منذ يوم واحد
web-security-fixtures preview

web-security-fixtures

GitHubexcession-labs/web-security-fixtures

اختبارات محلية قابلة للتشغيل لثغرات أمان الويب وواجهات API الشائعة: وضع قابل للاستغلال، وضع مُصلَّح، أداة تحقق، تشغيل مُسجَّل.

authentication-authorizationdefensive-toolsvulnerability-analysis+6
منذ 7 أيام
chatwoot-hook-inbox-idor preview

chatwoot-hook-inbox-idor

GitHubabraxas/chatwoot-hook-inbox-idor

Chatwoot v4.19.1 - متوسط: 6.6 - مسؤول عن بُعد - إعدادات عبر المستأجرين - خطاف التكامل يقبل inbox_id خارجيًا ويفرض حالة معلّقة

authentication-authorizationvulnerability-analysisweb-application-exploitation+4
منذ 4 أيام
BloodTrail preview

BloodTrail

GitHubmihhailsokolov/bloodtrail

محرك رسم بياني في الذاكرة لـ BloodHound CE يعمل على تسريع استعلامات مسارات الهجوم وCypher على غابات Active Directory وEntra الكبيرة، مع تفويض…

network-mappingvulnerability-analysisinformation-gathering+4
14منذ 16 أيام
vault-share preview

vault-share

GitHubymsniper/vault-share

مشاركة ملفات مشفّرة مستضافة ذاتيًا وبالدعوة فقط في Flask. يحصل كل ملف على مفتاح AES-256-GCM خاص به، مُغلَّف بـ HPKE لكل قارئ. عمليات رفع موقّعة،…


authentication-authorizationencryption-decryption-toolsweb-security+5
2منذ 4 أيام
Vault-Zero preview

Vault-Zero

GitLabchrisdcode1/vault-zero

VaultZero: مدير كلمات مرور يعمل دون اتصال وبمعرفة صفرية، وخزنة مشفّرة لنظام Android. تشفير AES-256-GCM، وأطقم استرداد BIP-39 بسعة 128 بت، ومصادقة…

android-securitydefensive-toolsencryption-decryption-tools+6
منذ 3 أيام
webmin-postfix-opts-acl preview

webmin-postfix-opts-acl

GitHubabraxas/webmin-postfix-opts-acl

Webmin 2.670 تجاوز عالي الخطورة 8.1 لتجاوز قائمة التحكم بالوصول (ACL) عن بُعد. مستخدم Postfix مع general=0/startstop=0 لا يزال يكتب main.cf عبر…


authentication-authorizationvulnerability-analysisexploitation+4
منذ 6 أيام
السابق12…61التالي







