Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
self-service-password — واجهة ويب لتغيير وإعادة تعيين كلمة المرور في دليل LDAP | Kitploit
أدوات/GitHubGitHub/ltb-project/self-service-password
إدارة الهويةالتشفيرإدارة الهوية والوصول (IAM)المصادقة
GitHubltb-project/self-service-password

self-service-password

واجهة ويب لتغيير وإعادة تعيين كلمة المرور في دليل LDAP

عرض المستودع
مشاركة
الموقع الإلكتروني
1.3k35367منذ 6 أيامتمت المراجعة من قبل Kitploit

LDAP Tool Box Self Service Password

CII Best Practices Build Status Documentation Status

تقديم

تطبيق Self Service Password هو تطبيق PHP يتيح للمستخدمين تغيير كلمة المرور الخاصة بهم في دليل LDAP.

يمكن استخدام التطبيق مع أدلة LDAPv3 القياسية (OpenLDAP، OpenDS، ApacheDS، Sun Oracle DSEE، Novell، وغيرها) وأيضًا مع Active Directory.
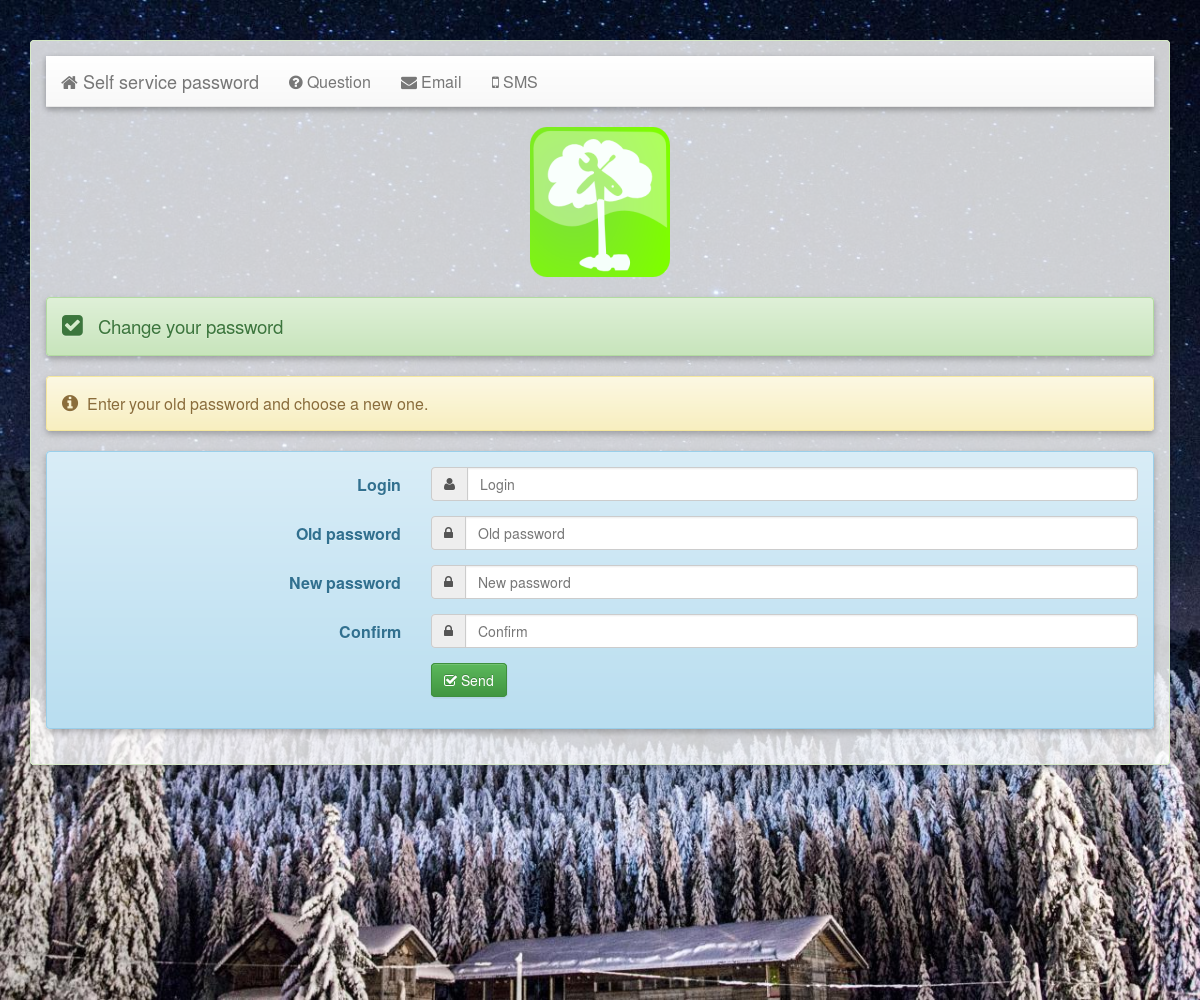
لقطة شاشة

يتميز بالخصائص التالية:

  • وضع Samba لتغيير كلمات مرور Samba
  • وضع Active Directory
  • تجزئة كلمات المرور (MD5، SHA، SHA2، Crypt، Argon2)
  • سياسة كلمة المرور المحلية:
    • الحد الأدنى/الأقصى للطول
    • الأحرف الممنوعة
    • عدّادات الأحرف الكبيرة والصغيرة والأرقام أو الأحرف الخاصة
    • التحقق من إعادة استخدام كلمة المرور القديمة
    • كلمة المرور مطابقة لاسم الدخول أو سمات LDAP أخرى
    • التعقيد (فئات مختلفة من الأحرف)
    • الكلمات الممنوعة
    • استخدام واجهة برمجة تطبيقات Have I been pawned
    • الإنتروبيا
  • رسائل المساعدة
  • إعادة التعيين عبر أسئلة الأمان
  • إعادة التعيين عبر تحدي البريد (يتم إرسال رمز مميز عبر البريد)
  • إعادة التعيين عبر الرسائل القصيرة (عبر خدمة Email 2 SMS خارجية أو واجهة برمجة تطبيقات للرسائل القصيرة)
  • تغيير مفتاح SSH في دليل LDAP
  • تغيير البريد الإلكتروني ورقم الهاتف في دليل LDAP
  • كابتشا (مدمجة)
  • إشعار بريدي بعد تغيير كلمة المرور
  • سكربت خطاف قبل وبعد تغيير كلمة المرور
  • REST API

المتطلبات الأساسية

  • PHP (>=7.4)
  • إضافات PHP المطلوبة:
    • php-curl (haveibeenpwned api)
    • php-gd (كابتشا)
    • php-filter
    • php-ldap
    • php-mbstring (إعادة تعيين البريد)
    • php-openssl (تشفير الرمز، مدمج غالبًا)
  • Smarty >= 3
  • توفر دوال تشفير قوية (من أجل random_compat، أو PHP 7، أو libsodium، أو إمكانية قراءة /dev/urandom، أو تثبيت إضافة php-mcrypt)
  • إعداد صحيح لخادم البريد في PHP
  • إعداد صحيح لجلسات PHP

التوثيق

التوثيق متاح على https://self-service-password.readthedocs.io/en/latest/

Docker

نوفّر صورة Docker رسمية.

أنشئ ملف إعدادات بسيطًا:

vi ssp.conf.php
<?php // My SSP configuration
$keyphrase = "mysecret";
$debug = true;
?>

ثم شغّل:

docker run -p 80:80 \
    -v $PWD/ssp.conf.php:/var/www/conf/config.inc.local.php \
    -it docker.io/ltbproject/self-service-password:latest

التحميل

الحزم المضغوطة (Tarballs) وحزم Debian وRed Hat متاحة على https://ltb-project.org/download.html

مستودعات Debian وRed Hat متاحة أيضًا، انظر تعليمات التثبيت.

الكود المصدري

الكود المصدري متاح على https://github.com/ltb-project/self-service-password

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








