
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 monkeysec-sys/kangaroo
استغلال لتجاوز المصادقة لـ CVE-2026-32746 يستهدف خوادم Telnet القديمة، مع إرشادات دفاعية وتنفيذ قائم على Go للاختبار الأمني المصرح به.
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 هي ثغرة أمنية حرجة تتعلق بغياب المصادقة، وتؤثر على Microsoft SharePoint Server المُثبَّت محليًا (On-Premises). تتيح للمهاجمين عن بُعد…
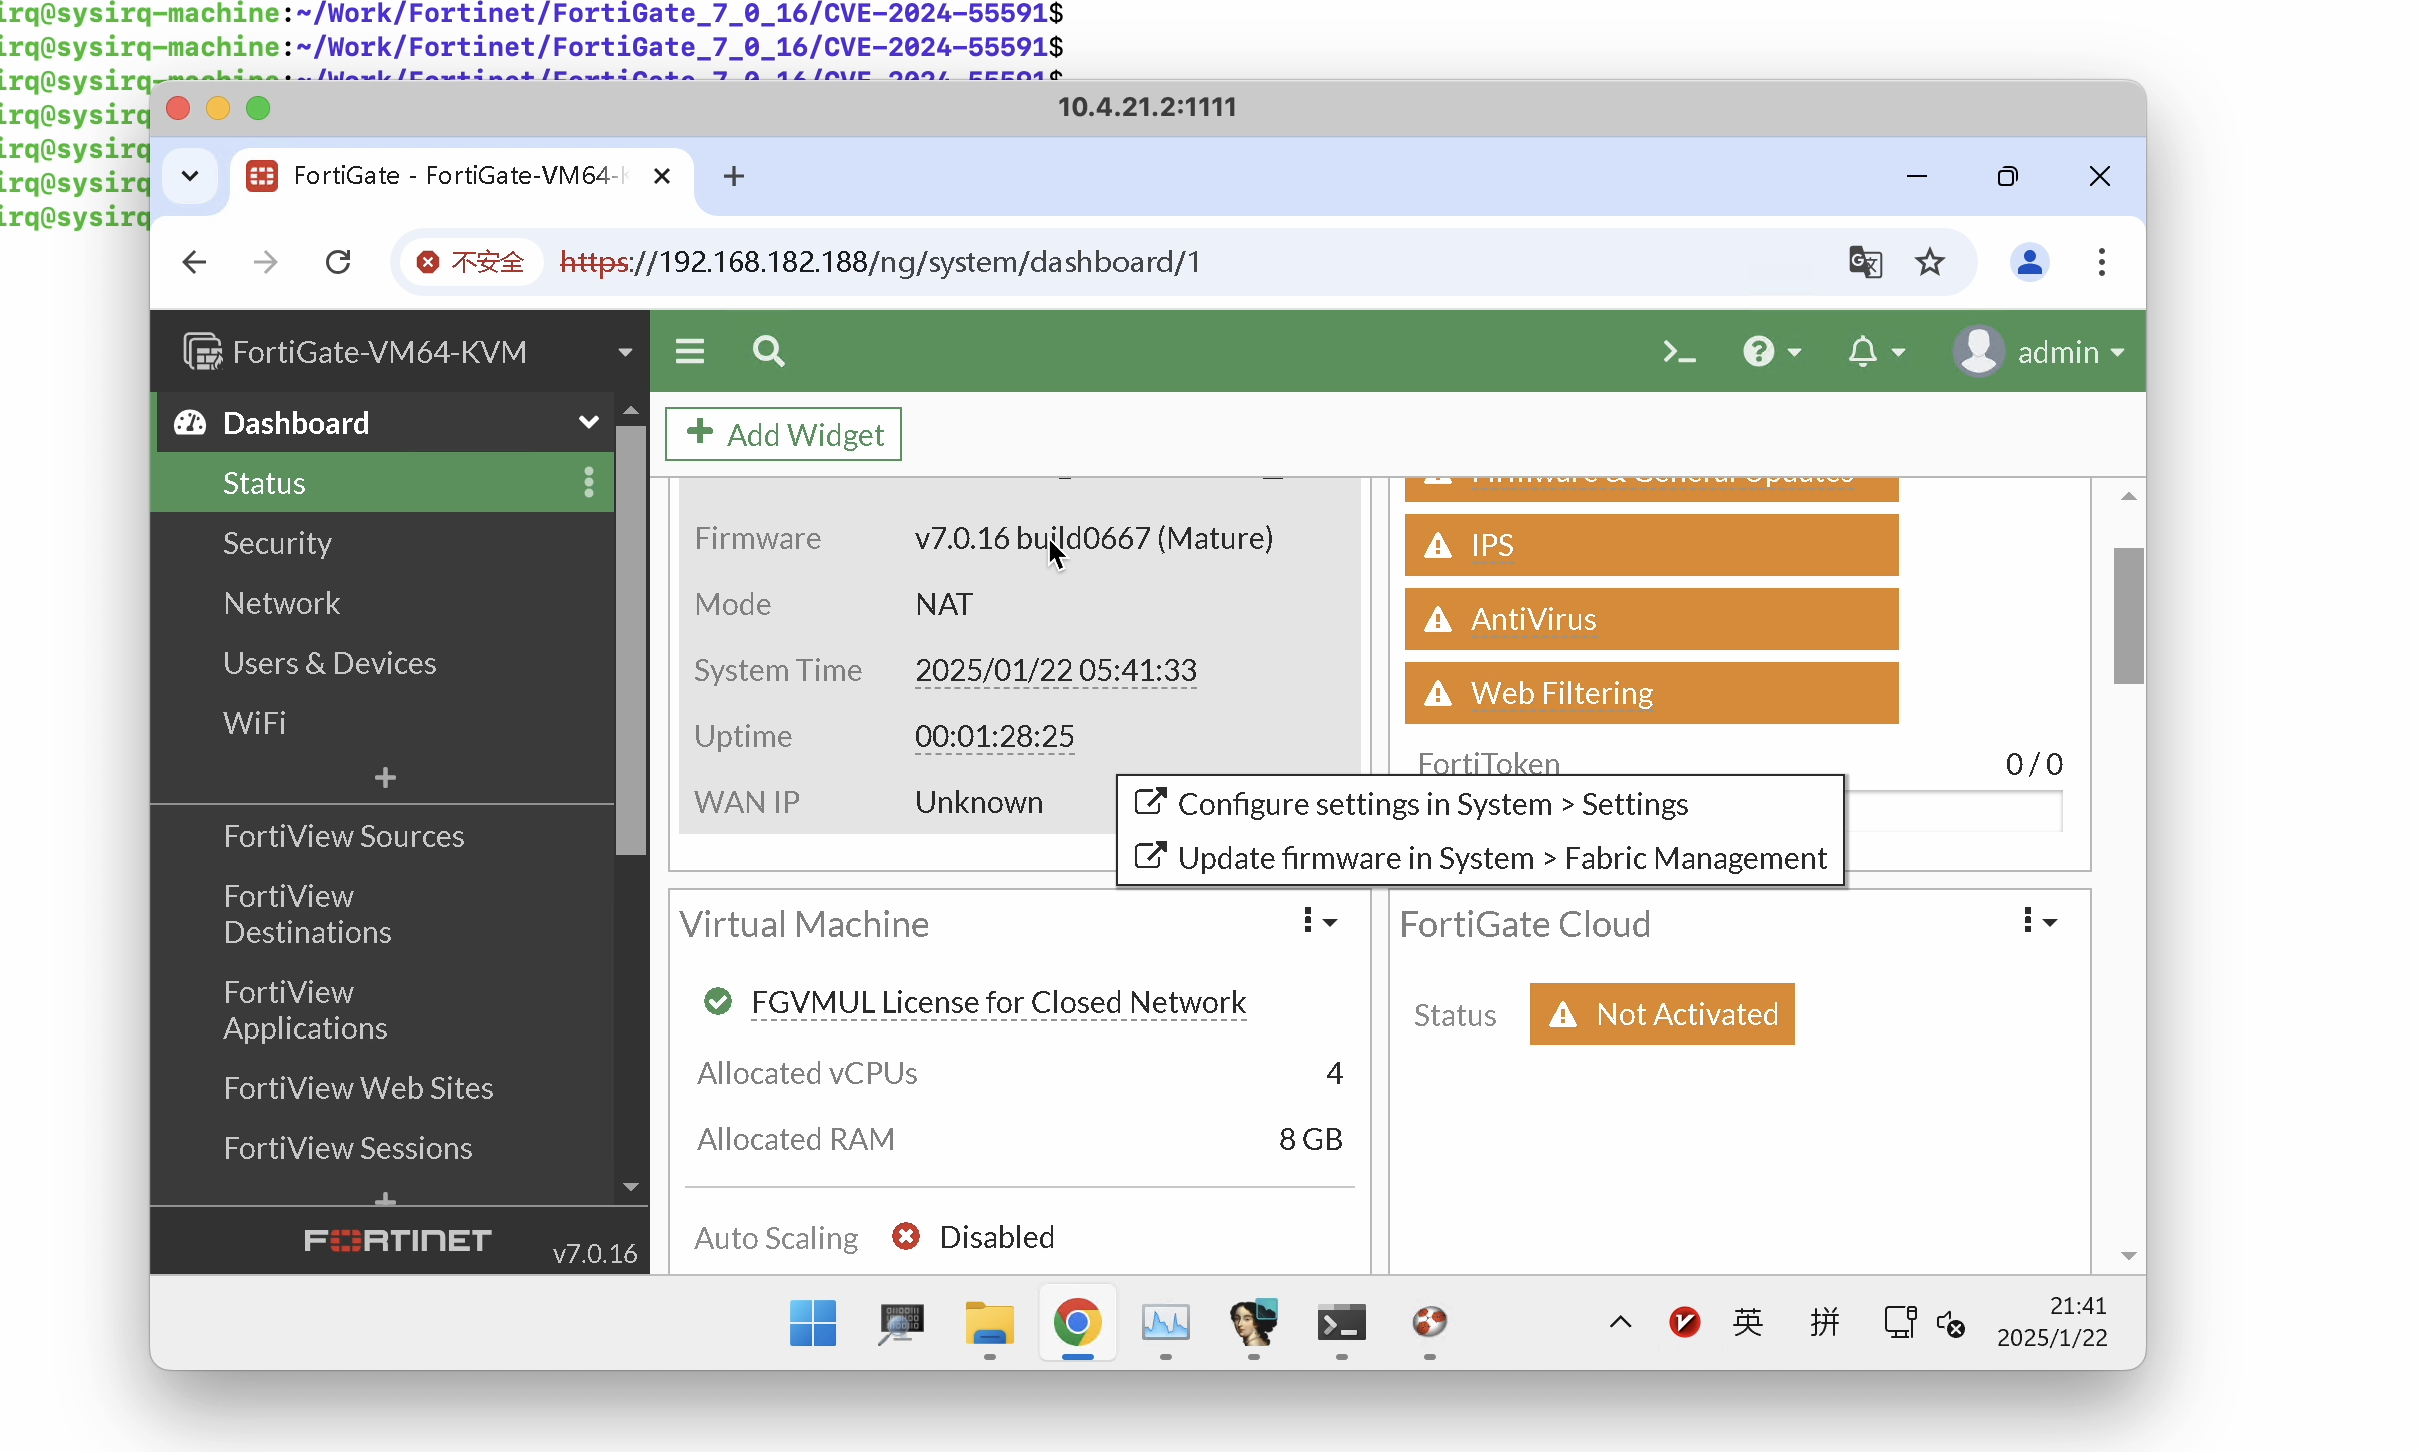 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
استغلال بلغة Python لثغرة CVE-2024-55591، تجاوز مصادقة FortiOS لتنفيذ أوامر عن بُعد على أجهزة FortiGate وFortiProxy المعرضة للخطر.
 baph00met/cve-2024-47533
CVE-2024-47533: تجاوز المصادقة وتنفيذ التعليمات البرمجية في Cobbler

 roccoammon/active-directory-health-check
أداة PowerShell بواجهة رسومية تُجري 54 فحصًا للصحة والأمان وفق أفضل الممارسات على Active Directory، وتُشير إلى Kerberoasting وDCSync والتفويض وثغرات…
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - استغلال تجاوز المصادقة لإنشاء المستخدمين في CrushFTP
 7h30th3r0n3/cve-2026-53625-glpi-poc
إثبات مفهوم لتصعيد الامتيازات في GLPI عبر التلاعب بـ authtype - CVE-2026-53625. إثبات مفهوم أخلاقي لثغرة GLPI التي تسمح لفني بالسيطرة الكاملة على أي…
 xtwip/fortipwn
نص برمجي للتعداد لـ Forti CVE-2022-40684 مبني بلغة Rust
 t3tra-dev/cve-2025-29927-demo
عرض توضيحي لإعادة إنتاج ثغرة تجاوز التفويض CVE-2025-29927 في Next.js.
 isaca0315/cve-2026-65013-bola-idor
إثبات مفهوم قابل لإعادة الإنتاج لثغرة BOLA/IDOR ضد واجهة tRPC API الخاصة بـ Onlook (CVE-2026-65013)، مع سلسلة استغلال من 12 خطوة، وأهداف Docker…
 george0papasotiriou/cve-2026-4444-jwt-algorithm-confusion-via-kid-injection
POC لـ CVE-2026-4444 يوضح الالتباس في خوارزمية JWT عبر حقن معرّف مفتاح (kid) غير موثوق، ويتضمن خادم Node.js به ثغرة أمنية ونص برمجي للاستغلال بلغة…
 uziii2208/cve-2026-88899
Knowns 0.30.0: حقن ترويسة بدون مصادقة يمنح وكيل الذكاء الاصطناعي وصولاً غير مقيّد إلى نظام ملفات المضيف
 nel-droid/cve-2026-71204-poc
إثبات المفهوم: الإسناد الجماعي عبر الدمج الأعمى في إعدادات changedetection.io (CVE-2026-71204، متوسطة 6.3)
 0xcyp1337/cve-2026-82329
استغلال شامل لثغرة CVE-2026-82329، وهي تجاوز للمصادقة غير الموثّق في JFrog Artifactory. يدعم الفحص لهدف واحد أو فحص جماعي مع تعدد الخيوط، والتحقق…
 nastar-id/cve-2026-18315-poc
إثبات المفهوم لثغرة CVE-2026-18315 (إضافة TrueBooker لووردبريس): تجاوز التفويض بدون مصادقة عبر مفتاح يتحكم فيه المستخدم يؤدي إلى الاستيلاء على الحساب
 tamatahyt/cve-2026-53576
استغلال RCE غير مصادق في Kestra (CVE-2026-53576)
 matesz44/cve-2026-39987
يستغل ثغرة CVE-2026-39987 لتنفيذ أوامر عن بُعد (RCE) قبل المصادقة في Marimo <0.23.0 عبر الاتصال بـ WebSocket غير المُصادَق /terminal/ws. يدعم تنفيذ…








