
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 zz-socmap/cve-2023-27524
ثغرة تجاوز المصادقة في Apache Superset CVE-2023-27524.
 10toothhtoot01/hiya
وحدة بصمة الإصبع، والتي تضيف أيضًا دعم مفاتيح المرور إلى linux
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 استغلال Interspire Email Marketer (emailmarketer)
 h4wkst3r/dop2mop
مُجمِّع OpenGraph لـ BloodHound الذي يرسم خريطة مسارات الهجوم من البنية التحتية لـ DevOps إلى MLOps، ويجمع موارد خط أنابيب CI/CD، ومدير الخدمة، ومنصة…
 owasp/trisuella-aidlca-framework
إطار عمل LLMSecOps محكوم بالسياسات يوفر SAST قائمًا على AST، وفحص الأسرار، وفحوصات سلسلة التوريد وCSPM متعددة السحابات، وتوليد AI-BoM، وبوابات أمان…
 7ragnarok7/cve-2021-3754
تفاصيل الثغرة الأمنية والاستغلال لـ CVE-2021-3754
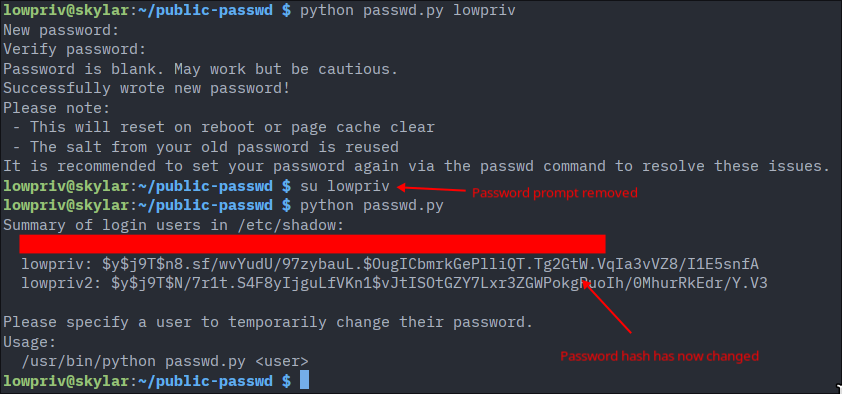 st4rburn/public-passwd
استخدم CVE-2026-46333 و CVE-2026-31431 لتغيير كلمة مرور أي مستخدم.
 renatoalencar/dlink-dir610-exploits
استغلالات لـ CVE-2020-9376 و CVE-2020-9377
 placeos/auth
PlaceOS خدمة المصادقة وحارس بوابة API.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 tori-tech/mandating-honeypots-project
يقوم هذا المستودع بإجراء عمليات تدقيق أمني على أنظمة التحقق من الهوية الرقمية، ويكشف عن الثغرات الأمنية من خلال أوراق بيضاء وإثباتات مفهوم تقنية،…
 trivulzianus/tarantubench
المستودع الكامل لجميع المختبرات المتاحة كجزء من المعيار
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – تجاوز المصادقة
 shivam-bathla/cve-2026-24061-setup
إعداد Docker لـ CVE-2026-24061
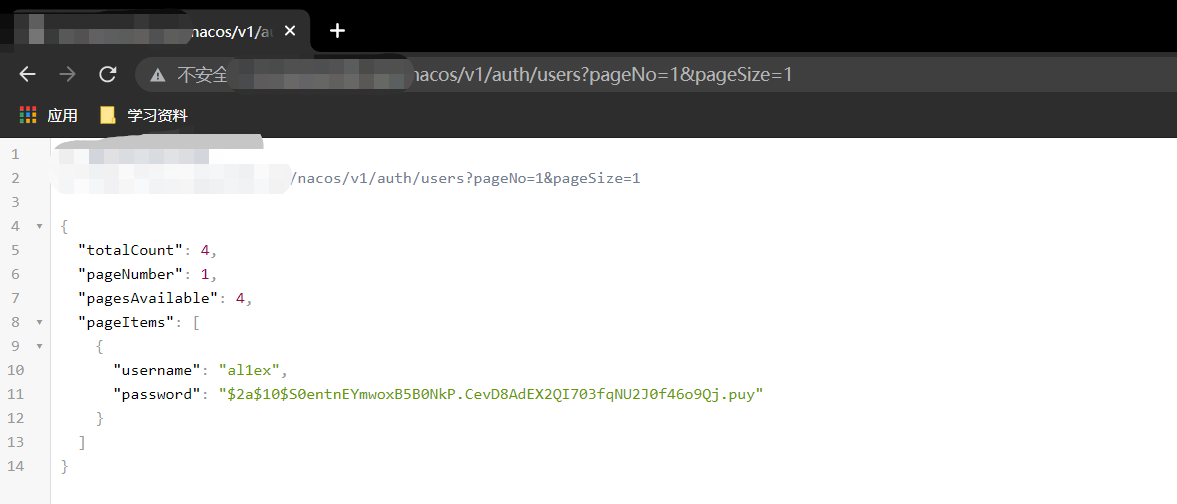 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 henry4e36/cve-2022-33174
Powertek PDU تجاوز الهوية
 hakaioffsec/cve-2026-16764
استغلال Python لـ CVE-2026-16764، وهو تصعيد صلاحيات في OWASP DefectDojo حيث يسمح تجاوز REST API الخاص بـ is_staff لمستخدم منخفض الصلاحيات بالحصول على…
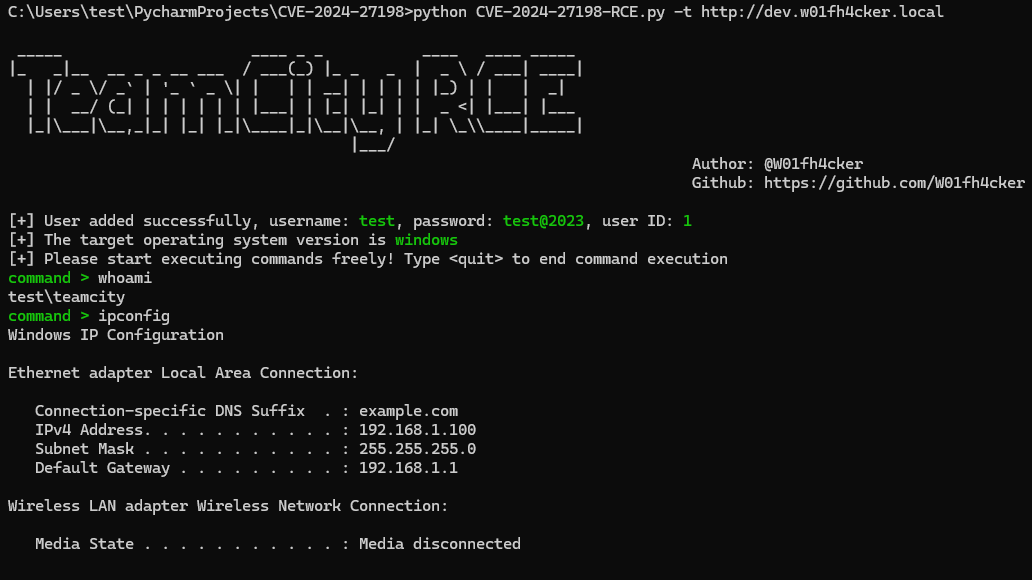 passwa11/cve-2024-27198-rce
استغلال لتجاوز المصادقة في JetBrains TeamCity (CVE-2024-27198/27199) يتيح تنفيذ التعليمات البرمجية عن بُعد. يتضمن استعلامات dork لاكتشاف الأصول عبر…








