
 7ragnarok7/cve-2021-3754
تفاصيل الثغرة الأمنية والاستغلال لـ CVE-2021-3754

يوثّق هذا المستودع تفاصيل الثغرة الأمنية واستغلالها الخاصة بـ CVE-2021-3754 التي اكتشفها وأبلغ عنها Anurag Mondal (7Ragnarok7) في 21 أغسطس 2021
تم اكتشاف خلل في Apache Keycloak وRedhat SSO حيث يستطيع المهاجم تسجيل نفسه باسم مستخدم مطابق لمعرّف البريد الإلكتروني لأي مستخدم موجود.
يحدث هذا لأن أسماء المستخدمين يتم تقييمها قبل عناوين البريد الإلكتروني.
يسمح Keycloak باستخدام البريد الإلكتروني كاسم مستخدم ولا يتحقق من وجود حساب بهذا البريد الإلكتروني بالفعل.
سيؤدي السلوك المذكور أعلاه إلى صعوبة استلام رسالة استعادة كلمة المرور إذا نسي المستخدم كلمة المرور، مما يؤدي إلى قفل المستخدمين خارج حساباتهم مؤقتًا.
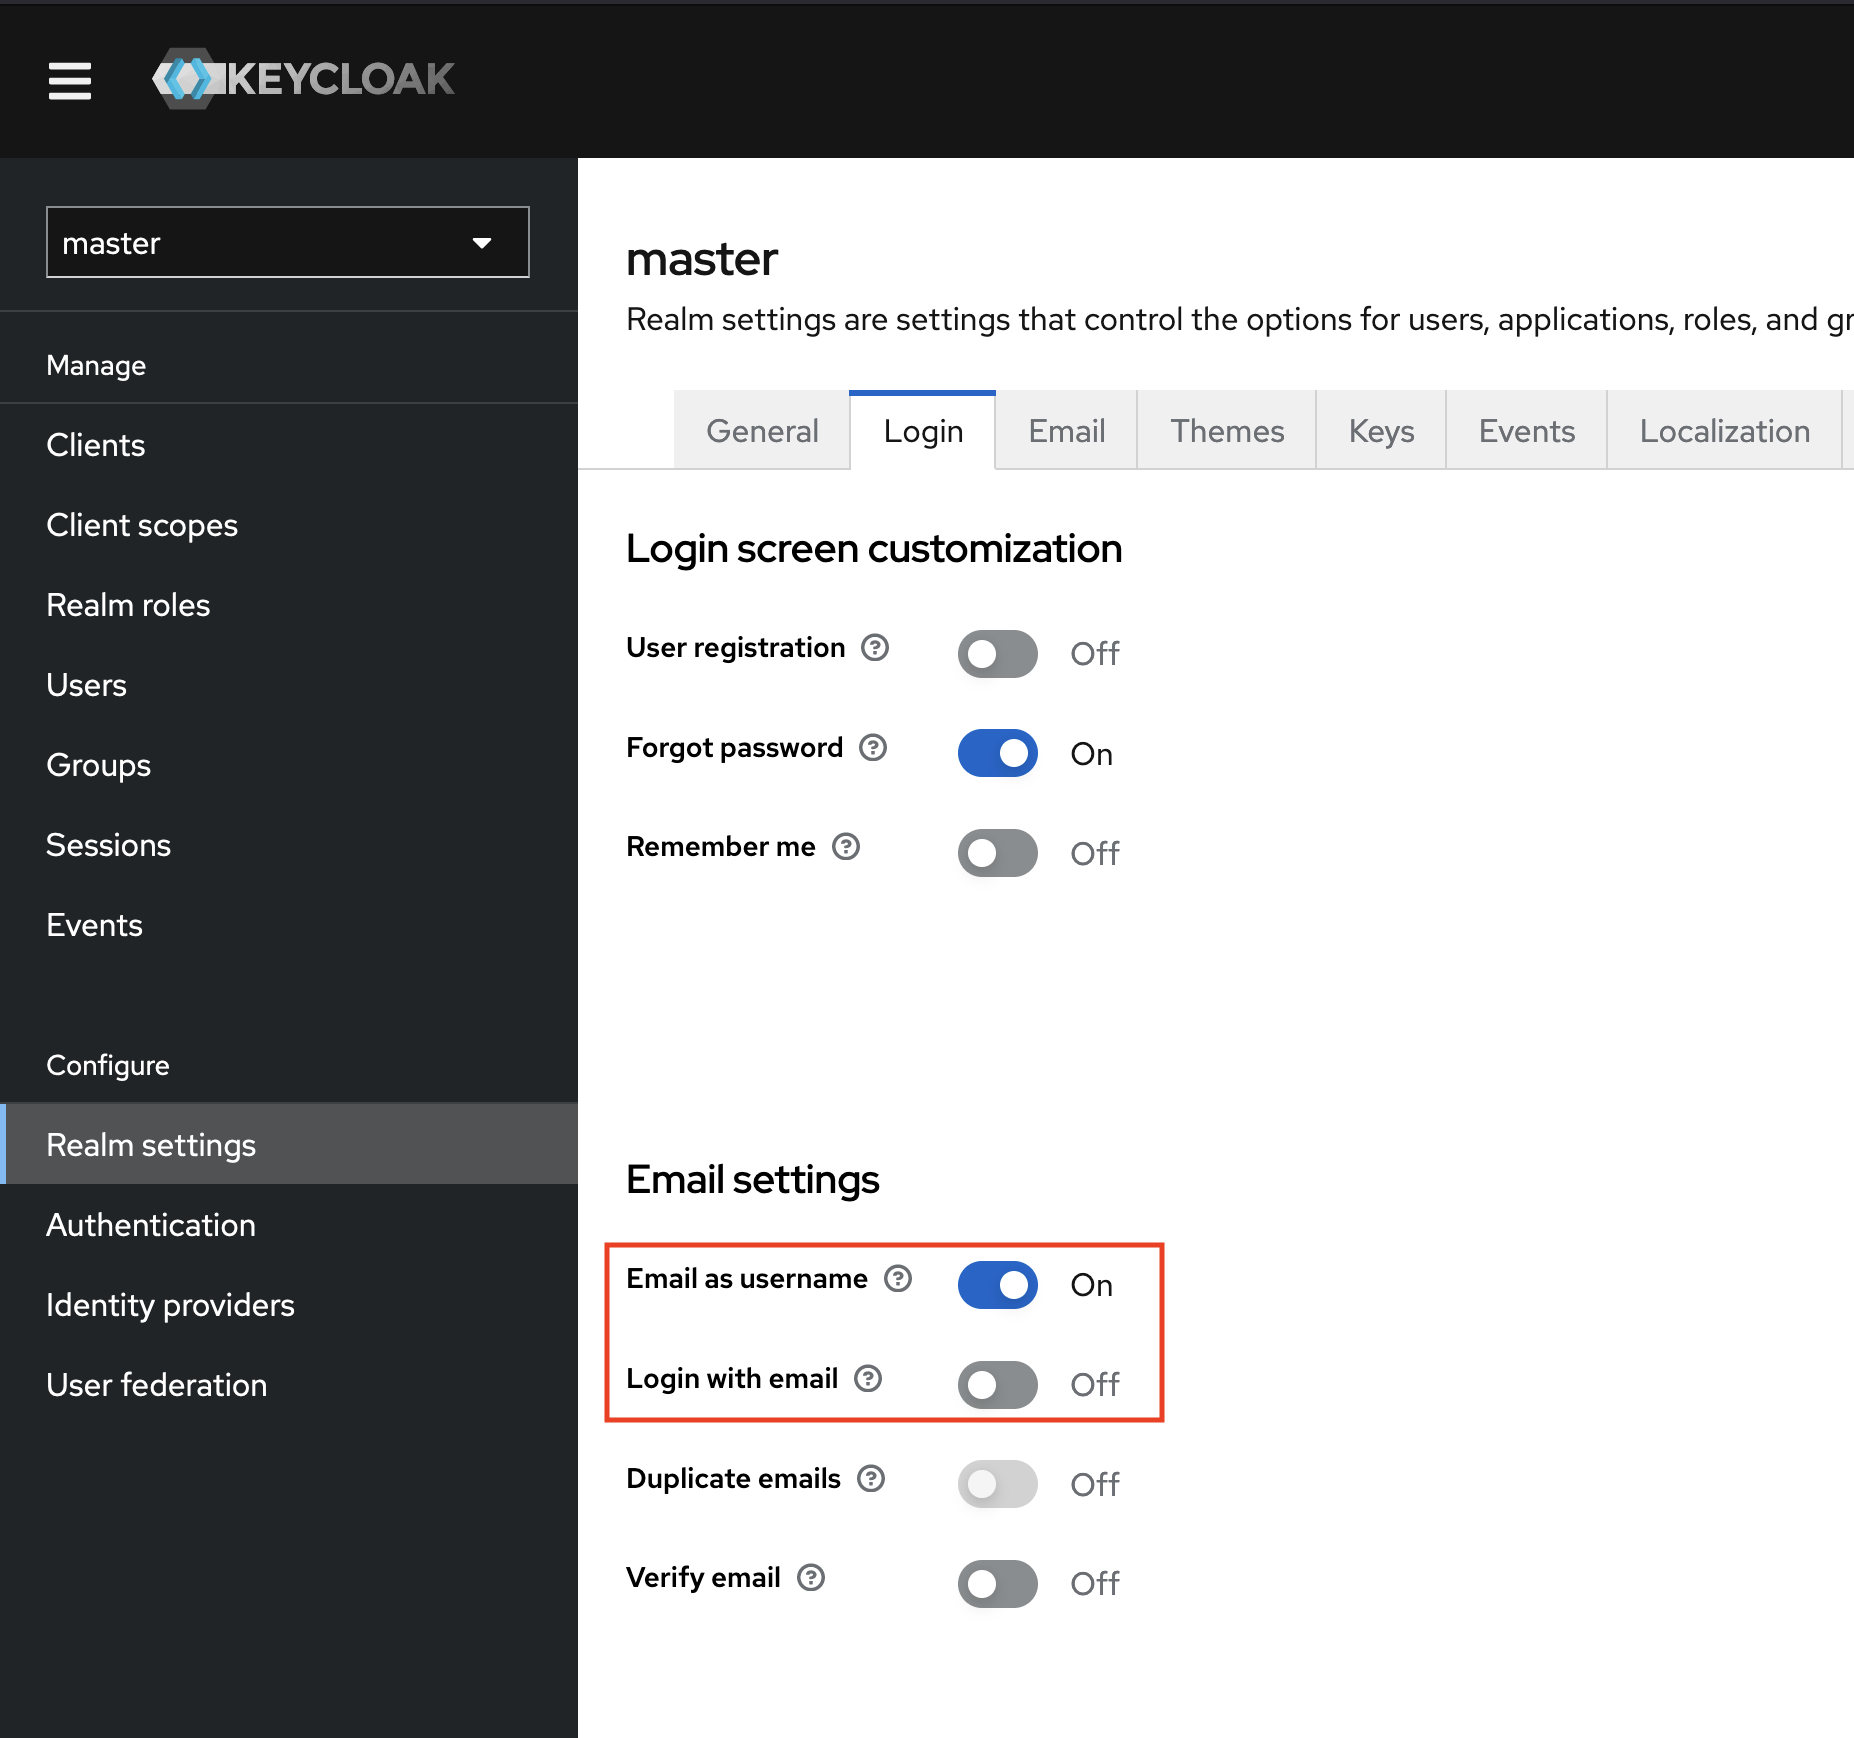
الحل البديل هو تفعيل خيار "Email as username" أو تعطيل "Login with email" في إعدادات تسجيل الدخول.
المرجع
فيما يلي فيديو لإثبات المفهوم أبلغت عنه Redhat في البداية، ويوضح الثغرة الأمنية بالكامل مع خطوات الاستغلال:
