

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
public-passwd — استخدم CVE-2026-46333 و CVE-2026-31431 لتغيير كلمة مرور أي مستخدم. | Kitploit

أدوات/GitHubGitHub/st4rburn/public-passwd
المصادقة والترخيصتصعيد الامتيازاتهجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالمصادقةاستغلال الملفات الثنائية
GitHubst4rburn/public-passwd

public-passwd

استخدم CVE-2026-46333 و CVE-2026-31431 لتغيير كلمة مرور أي مستخدم.

233منذ 6 أشهرلم تتم المراجعة بعد
مشاركة
عرض المستودع

[!WARNING] استخدم هذه الأداة فقط على الأنظمة التي تملكها أو لديك إذن باختبارها. يُوصى بالاحتفاظ بجلسة شل صلبة (root) مفتوحة إذا لم تكن قادرًا على إعادة تشغيل النظام في حالة الفشل، فقد لا تتمكن من مسح ذاكرة التخزين المؤقت للصفحات الخاصة بـ /etc/shadow بدون صلاحيات الجذر.

public-passwd

استخدم CVE-2026-46333 و CVE-2026-31431 لتغيير كلمة مرور أي مستخدم دون الحاجة إلى رفع الصلاحيات إلى الجذر.

الاستخدام

python passwd.py <username>

يمكنك أيضًا تشغيل الأمر بدون وسائط لرؤية التجزئات (hashes) الموجودة حاليًا في ملف الظل (shadow file).
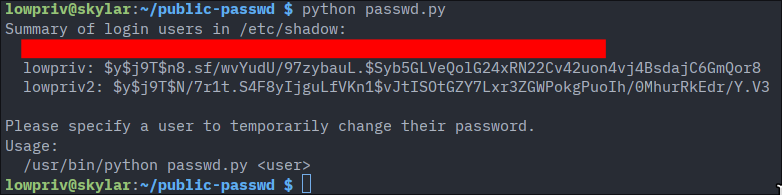
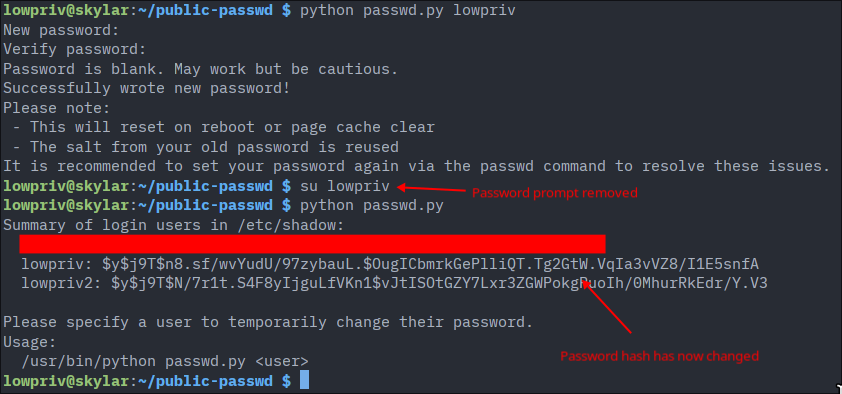
لقطات الشاشة

صورة صورة

كيف يعمل

يتيح CopyFail (CVE-2026-31431) والثغرات المماثلة كتابة 4 بايتات إلى أي ملف في نظام التشغيل يمكنك قراءته. هذا يعني عمومًا أنك لا تستطيع تعديل الملفات التي لا يمكنك قراءتها، مثل قواعد PAM أو ملف الظل. يمكنك استخدام CopyFail لرفع الصلاحيات إلى الجذر وتغيير أي ملف تريده بعد ذلك (هناك الكثير من أدلة الإثبات (PoCs) لهذا بما في ذلك أداتي الخاصة RootRemover)، لكن ماذا لو أردنا تعديل ملفات أخرى دون رفع الصلاحيات؟

يحتاج CopyFail فقط إلى واصف ملف (file descriptor) ليعمل. معظم أدلة الإثبات تفتح ملفًا وتستخدم هذا الواصف، لكن يمكننا الحصول عليه من أي مكان آخر. هنا تأتي CVE-2026-46333.

CVE-2026-46333 قادرة على سرقة واصف ملف للملفات القابلة للقراءة من قبل الجذر من chage أو ssh-keysign. نظرًا لأننا نريد /etc/shadow لتعديل كلمات المرور، فإننا نركز على chage. يتم استخدام pidfd_getfd لسرقة واصف الملف الخاص بـ /etc/shadow لأنه توجد نقطة أثناء تنفيذه يتم فيها تعيين معرف المستخدم (UID) إلى المستخدم الذي قام بتنفيذه (مما يسمح بـ pidfd_getfd)، ولكن نظرًا لوجود بت SUID، فقد تمكن من فتح /etc/shadow كجذر قبل خفض مستوى الصلاحيات إلى مستخدمنا.

هذا الواصف موجود في وضع O_RDONLY، أي للقراءة فقط، لكن نظرًا لأن لدينا CopyFail فهذا لا يهم، يمكننا رفع الصلاحيات إلى الكتابة. يمكننا ببساطة تمرير الواصف إلى CopyFail واستخدام الثغرة مثل أي ملف آخر قابل للقراءة.

ملاحظات مهمة

  • قد تفشل هذه الطريقة إذا كان مستخدمك قريبًا جدًا من نهاية ملف /etc/shadow.
  • يتم إعادة استخدام الملح (salt) الحالي للمستخدم لكلمة المرور الجديدة؛ إذا كنت تستخدم هذه الأداة فعليًا كأداة استرداد (لماذا؟)، فستحتاج إلى تغيير كلمة المرور مرة أخرى باستخدام passwd.
  • ستتم إزالة كلمة المرور الجديدة عند إعادة التشغيل، لذا فإن تعيينها مرة أخرى باستخدام passwd بمجرد أن يكون لديك كلمة مرور معروفة يحل هذه المشكلة.


  • تعمل فقط على الأنظمة المعرضة لـ CVE-2026-46333 و CVE-2026-31431.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




