
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 blipzip/cve-2022-31692
مشروع يوضح تطبيقًا معرضًا لثغرة تجاوز صلاحيات أمان Spring Security CVE-2022-31692
 logisek/huntcyberark
CyberArk تدقيق أمني
 tech4242/aquaman
🔱 البروكسي الوحيد المستقل للاعتمادات لوكلاء الذكاء الاصطناعي: عزل بخزاناتك الخاصة وسياسات طلب بأقل الامتيازات. تبقى مفاتيحك حيث تخزنها بالفعل، ولا…
 makerchecker/makerchecker
بوابة أمان مفتوحة المصدر وماسح ثابت للوكلاء الذكاء الاصطناعي. فرض التحكم في الوصول القائم على الأدوار (RBAC)، موافقات الإنسان في الحلقة، فصل…
 6mile/gimmepatz
أداة استطلاع لرموز الوصول الشخصية (PAT) لصيادي الثغرات ومختبري الاختراق والفرق الحمراء
 fengwenhua/cve-2021-37580
poc لـ CVE-2021-37580
 k4ptor/cve-2023-22515
سكربت استغلال إضافة مستخدم مسؤول غير مصرح به في Confluence
 stuub/rcity-cve-2024-27198
CVE-2024-27198 وCVE-2024-27199 إثبات المفهوم - RCE، إنشاء حساب مسؤول، تعداد المستخدمين، معلومات الخادم
 rootsecdev/secretsstalker
تقييم قراءة فقط لبيانات اعتماد التطبيقات في Entra ID: يُعدّ أذونات Graph وAzure RBAC والبيانات السحابية القابلة للوصول، ثم يربط النتائج بمسارات تصعيد…
 hakivvi/cve-2025-23369
استغلال لثغرة CVE-2025-23369: تجاوز مصادقة SAML في GitHub Enterprise Server عبر ثغرات libxml2، مما يتيح الوصول غير المصرح به.
 gitlab-org/ruby/gems/declarative-policy
مكتبة ترخيص تصريحي مع لغة مجال خاصة (DSL) لكتابة قواعد السياسات والشروط والتخزين المؤقت. تتيح إدارة أذونات قابلة للتوسع ومبدأ DRY لتطبيقات Ruby.
 pigeonlabshq/pigeon
فرض تفويض بأقل صلاحية ممكنة لوكلاء الذكاء الاصطناعي باستخدام بيانات اعتماد موقّعة ومحدودة النطاق. امنح الوكلاء الفرعيين قدرات وموارد ضيقة، وتحقق من…
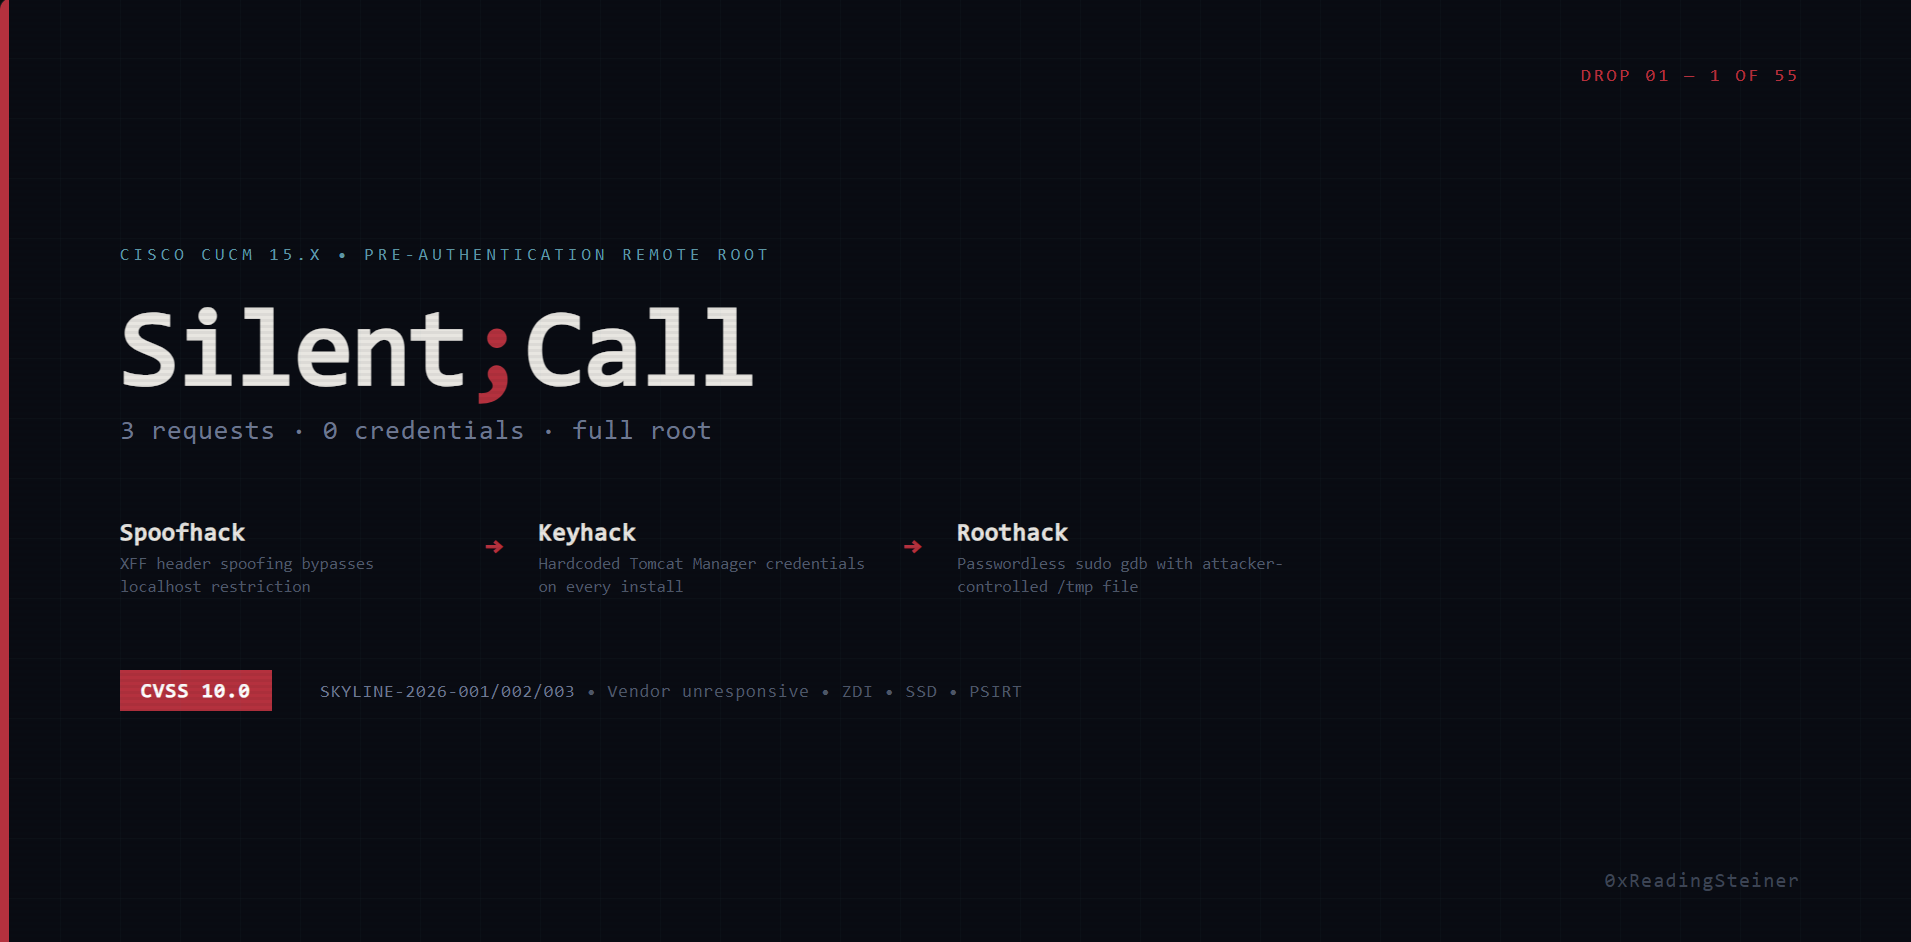 0xreadingsteiner/silent-call
Silent;Call — جذر عن بُعد قبل المصادقة على Cisco CUCM 15.x (CVSS 10.0)
 zeropathai/proftpd-cve-2026-42167-poc
POCs لإثبات الثغرة CVE-2026-42167 في ProFTPD
 h4x0r-dz/cve-2024-3656
تتيح Keycloak admin API للمستخدمين ذوي الصلاحيات المنخفضة استخدام الوظائف الإدارية
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
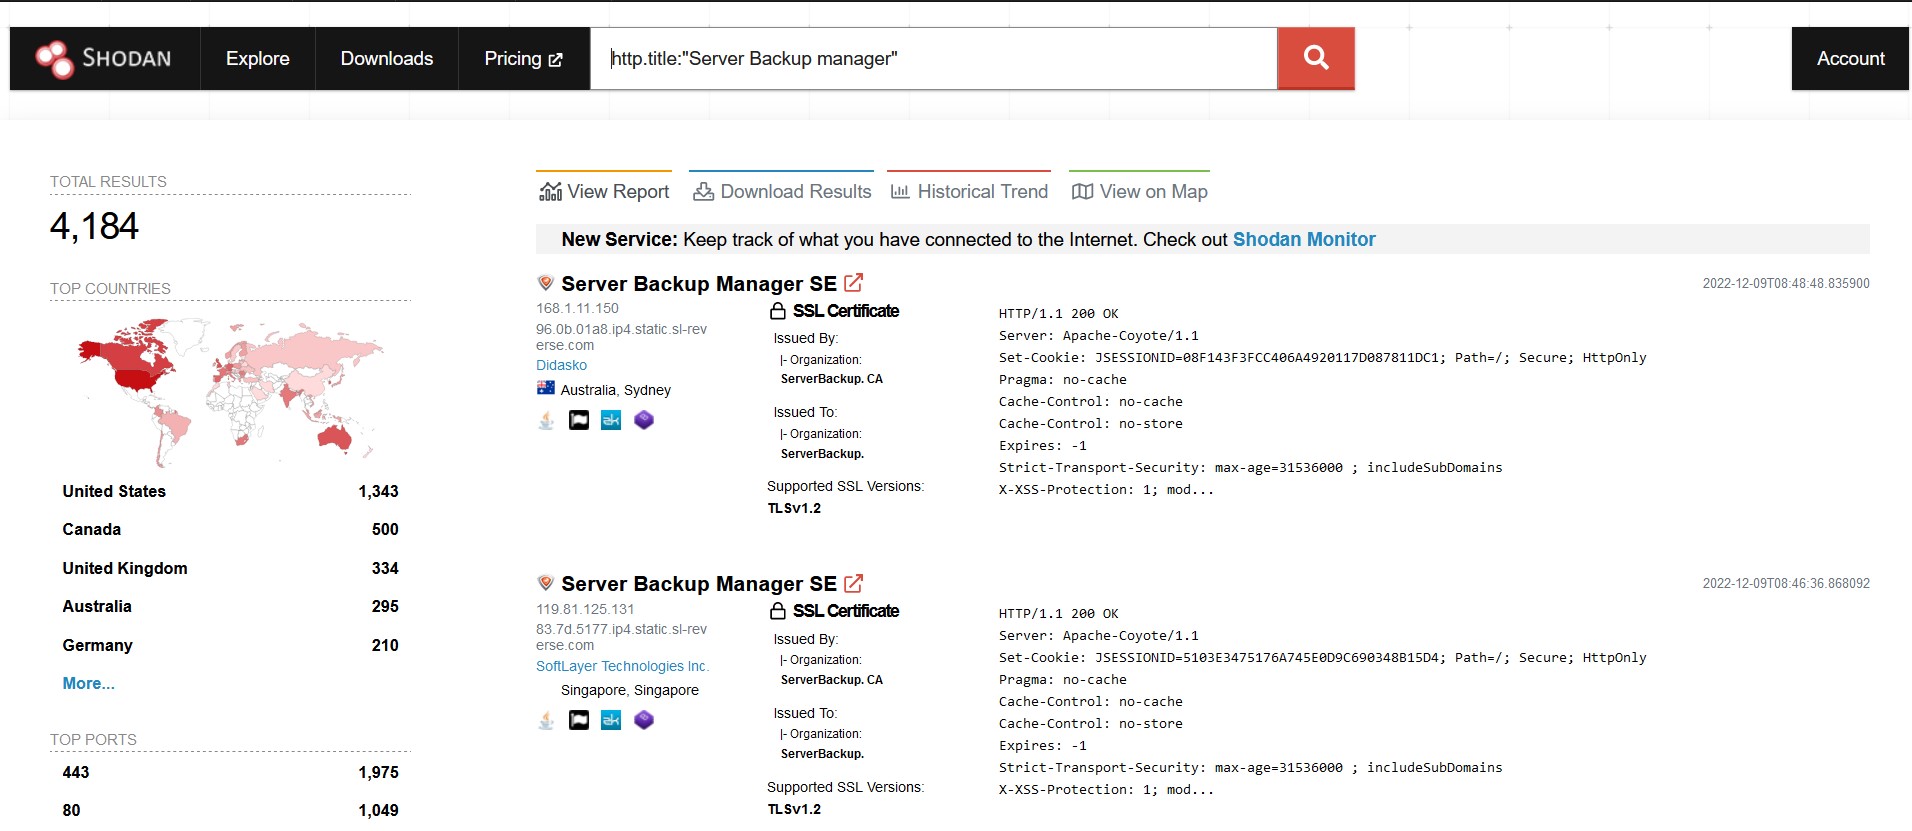 malwareman007/cve-2022-36537
POC لـ CVE-2022-36537
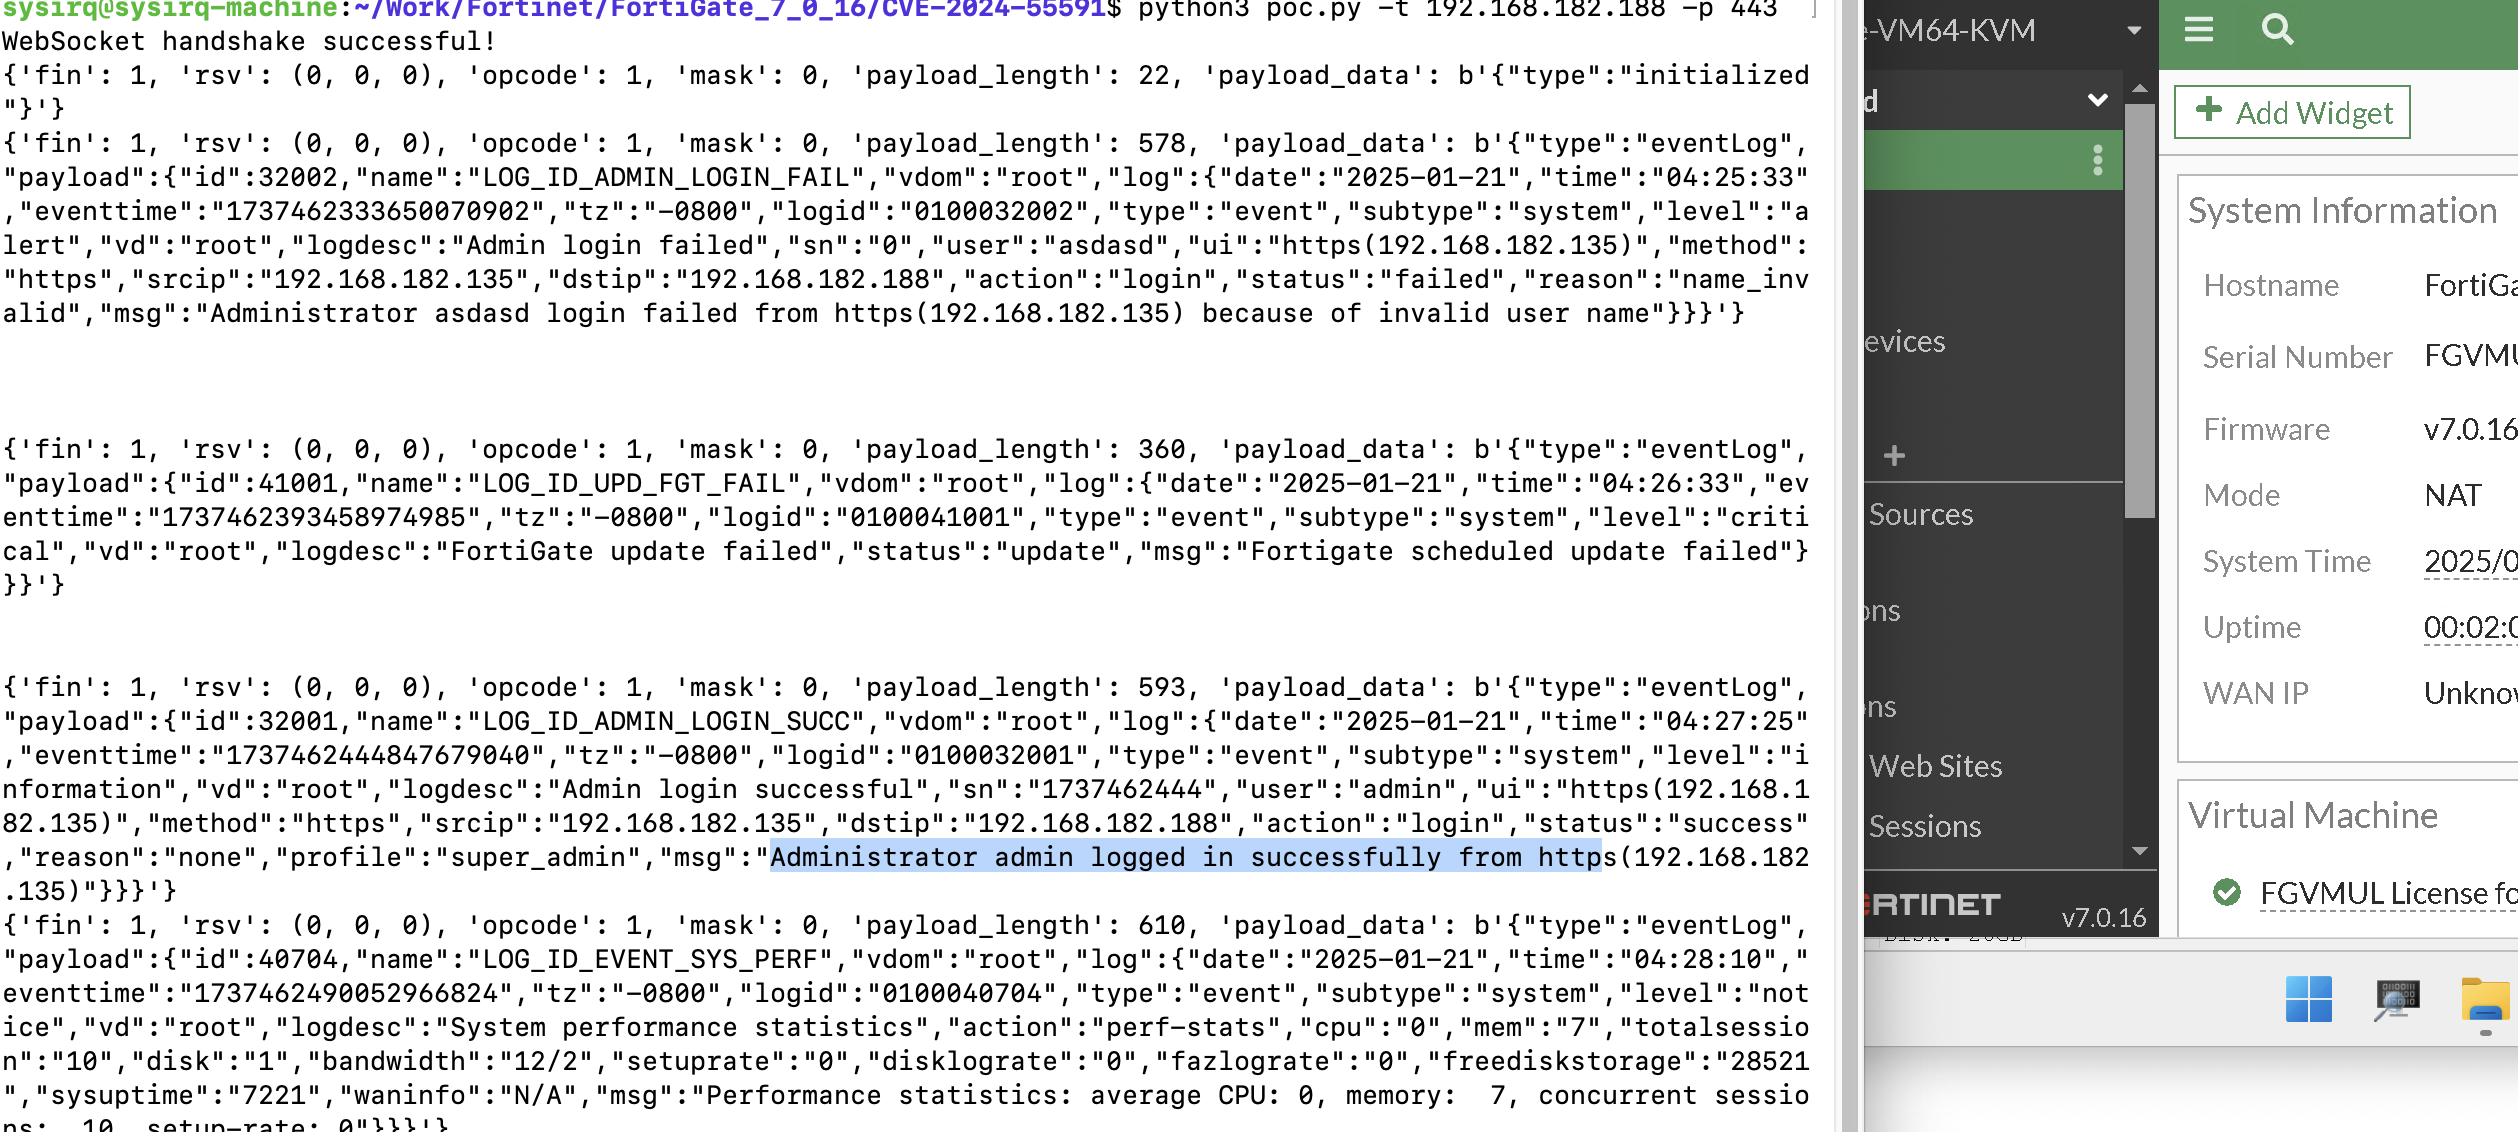 sysirq/fortios-auth-bypass-poc-cve-2024-55591
استغلال إثبات المفهوم لثغرة تجاوز المصادقة في FortiOS (CVE-2024-55591) التي تتيح وصولاً غير مصادَق إلى سجلات النظام عبر WebSocket على إصدارات…








