
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
استغلال لثغرة CVE-2024-5806
 l0ading-x/cve-2022-23131
cve-2022-23131
 mafifrizi/tanuki
مشغل الهوية التكتيكي لنظام Linux وActive Directory الهجين
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
استغلال لثغرة CVE-2023-27524 يستهدف تجاوز المصادقة وتنفيذ الأوامر عن بُعد (RCE) في Apache Superset. يزوّر ملفات تعريف الجلسة، ويعدّد قواعد البيانات…
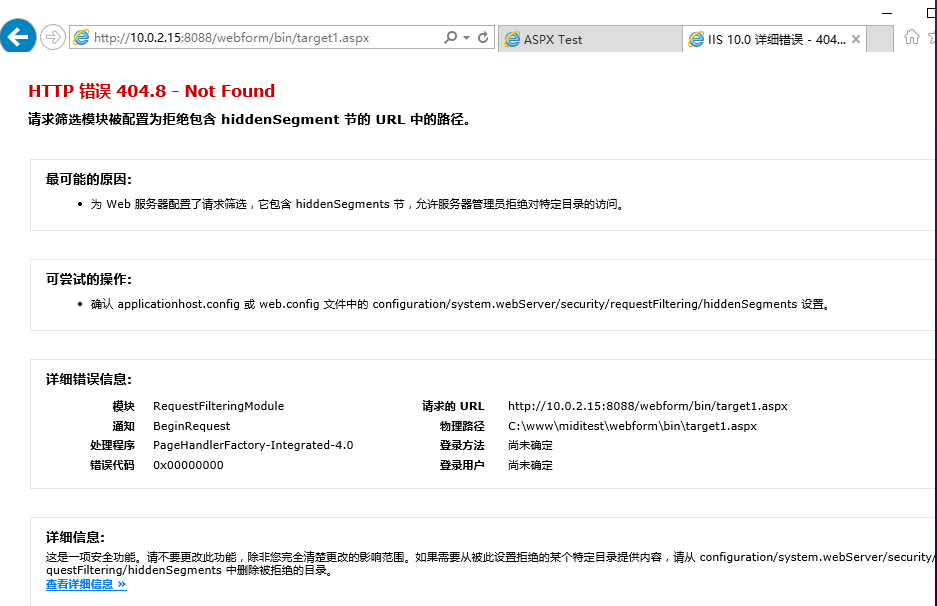 midisec/cve-2023-36899
بيئة وأدوات إعادة إنتاج ثغرة CVE-2023-36899، التي تستهدف تجاوز التحقق من جلسة الهوية بدون cookie في إطار ASP.NET.
 golioth/signy
مكتبة تشفير غير متماثل لتوليد روابط موقّعة على الأجهزة المضمنة، مما يتيح الوصول المُحدَّد زمنيًا إلى الموارد باستخدام واجهة PSA Crypto API مع دعم…
 stra-x/outoftune
أداة تسجيل الأجهزة المارقة لـ Entra ID و Intune MDM. تقوم بأتمتة انضمام الجهاز، الحصول على الرمز، التسجيل في MDM، والتحقق من OMA-DM لاستخراج…
 duy-31/cve-2023-46805_cve-2024-21887
ثغرة تجاوز المصادقة في المكوّن الإلكتروني لـ Ivanti ICS 9.x و22.x وIvanti Policy Secure تسمح لمهاجم عن بُعد بالوصول إلى الموارد المقيدة عن طريق تجاوز…
 otterhacker/labs4u2self
مختبر اختبار اختراق قابل للنشر ومستضاف على AWS لـ Active Directory مع وحدة تحكم بالمجال و MSSQL بها ثغرات؛ تدرّب على استغلال S4U2Self، وهجمات القوة…
 ianxtianxt/ms14-068
أداة اختراق المجال
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 d0ge/xsw
إضافات Burp Suite لتغليف توقيع XML
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
استغلال بلغة بايثون لثغرة CVE-2024-10924 لتجاوز المصادقة في Really Simple Security < 9.1.2. يتيح تسجيل الدخول دون مصادقة كأي مستخدم ووردبريس موجود،…
 qarait/ephemera
شهادة SSH للثقة الصفرية
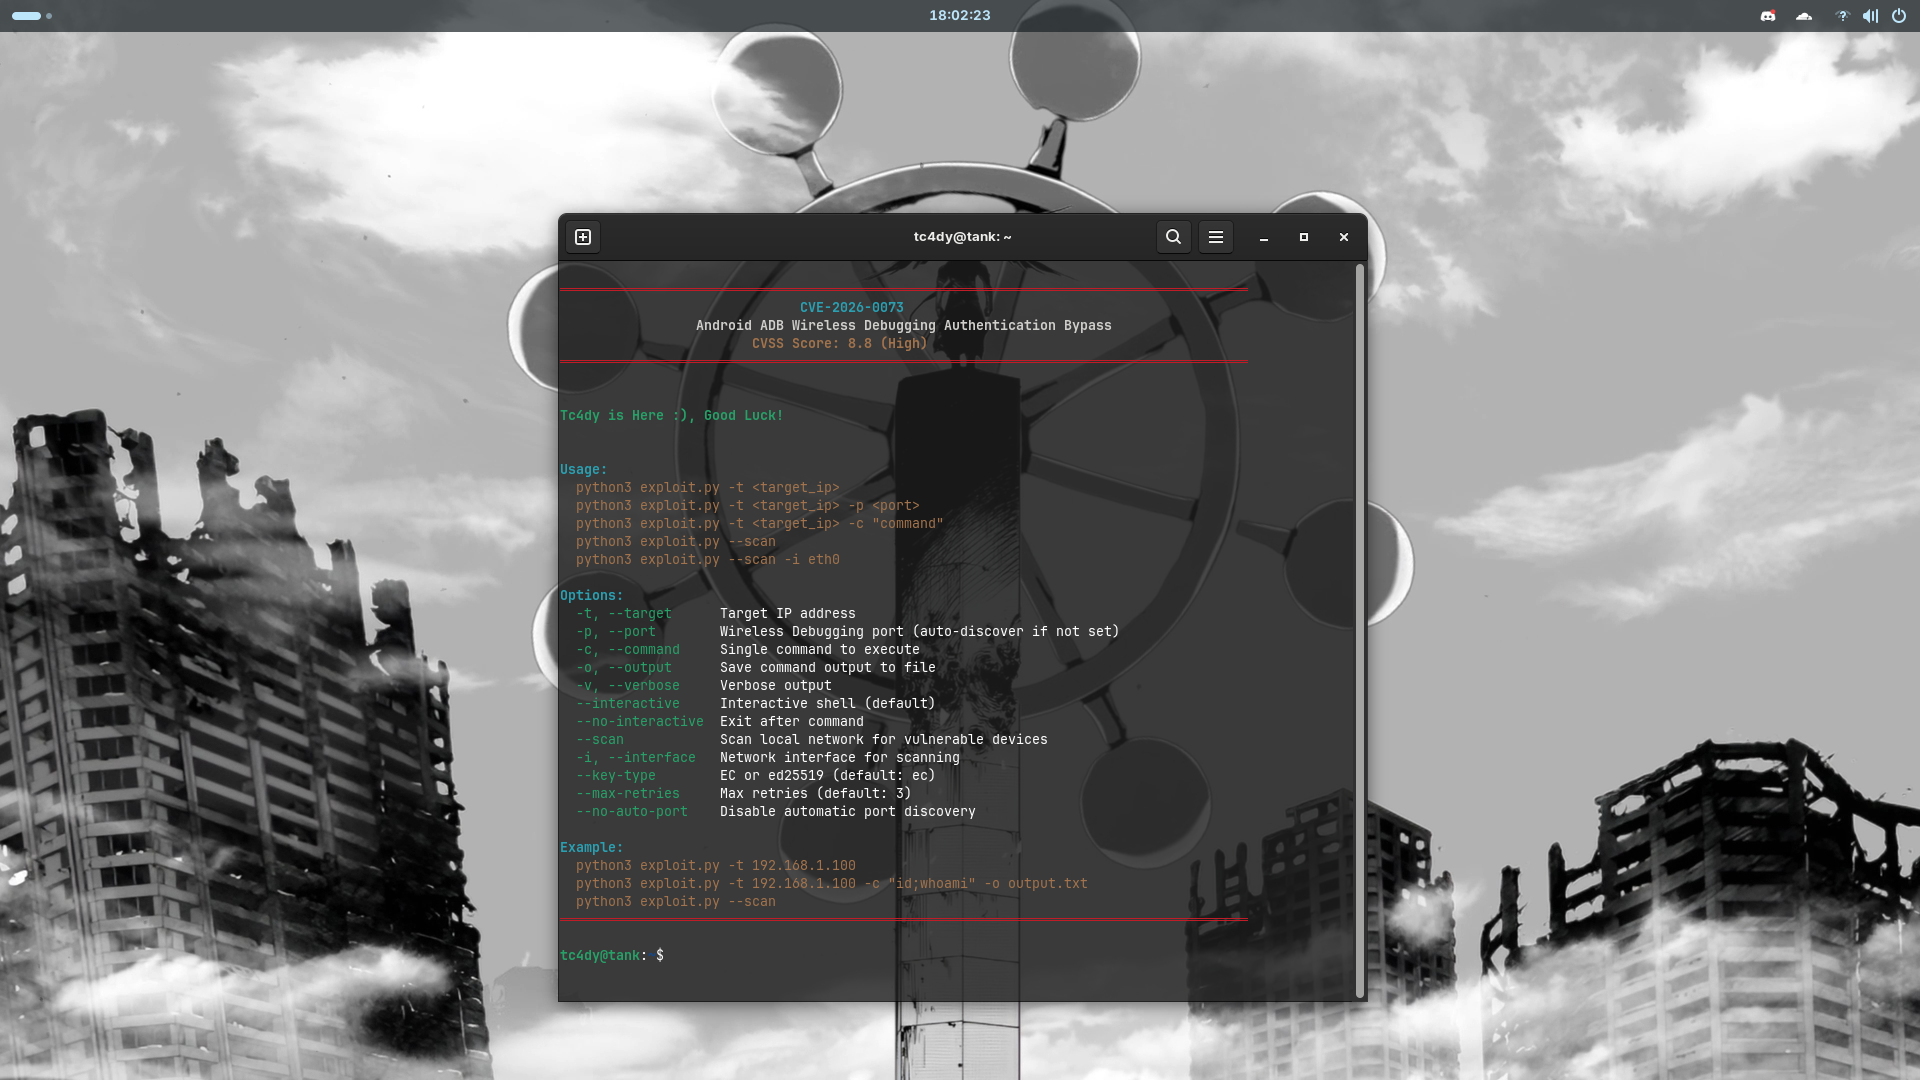 tc4dy/cve-2026-0073-poc-exploit
استغلال تجاوز المصادقة بدون نقر لتصحيح أخطاء ADB اللاسلكي في Android (CVE-2026-0073). يوفر صدفة تفاعلية وتنفيذ الأوامر ومسح الشبكة لاختبارات الأمان…
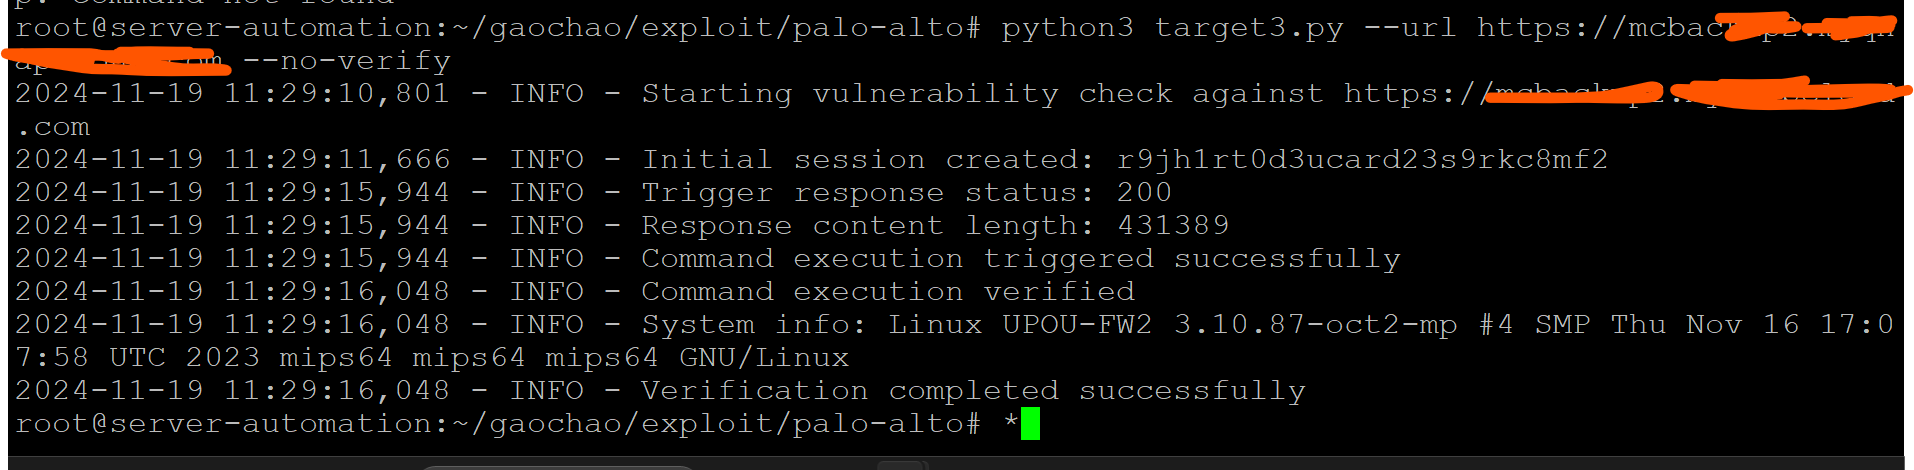 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: تجاوز المصادقة في واجهة الإدارة على الويب (PAN-SA-2024-0015) RCE POC
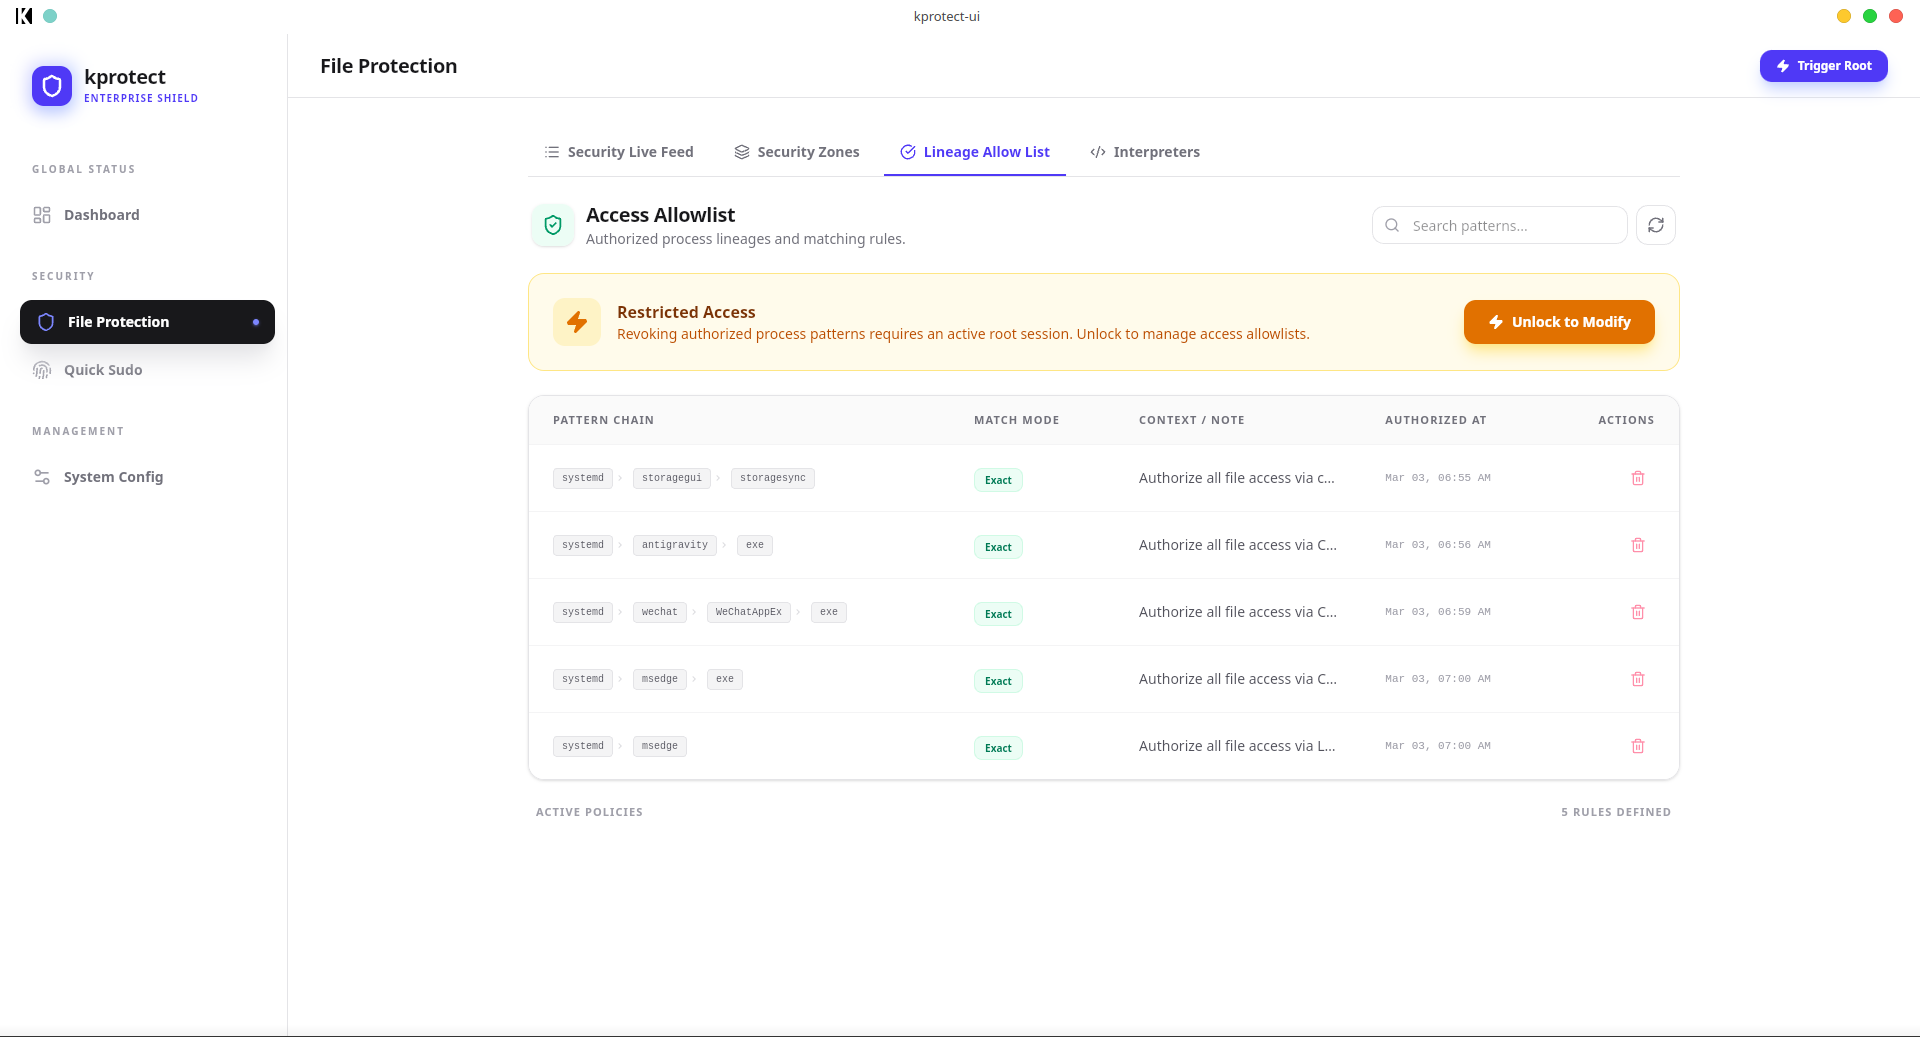 khoinp1012/kprotect
محرك أمان على مستوى النواة يستخدم eBPF-LSM لفرض سياسات الوصول إلى الملفات استنادًا إلى سلالة العملية، وحماية البيانات الحساسة من هجمات سلسلة التوريد…
 scopeblind/scopeblind-gateway
Fail-closed Cedar policy gate plus signed receipts for AI agent tool calls. npx protect-mcp








