
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 abraxas/opnsense-uidfield-system-uid0
OPNsense 26.7.6 - عالي - عن بُعد - صلاحية متبقية - UidField uid 0
 abraxas/opnsense-captive-lastseen-roam
OPNsense 26.7.6 - عالية - عن بُعد - تجاوز الوصول إلى الشبكة - captive lastseen roam
 abraxas/keycloak-saml-redirect-param-split
Loopback PoC for a Keycloak 26.8.1 SAML broker flaw: a percent-encoded duplicate SAMLResponse name bypasses redirect signature verification, allowing…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 aorozco-sys/cve-2026-90907
واجهة سطر أوامر Python تكتشف وتستغل CVE-2026-90907، وهو تجاوز للتفويض في Joomla! com_users يتيح إنشاء حسابات دون مصادقة؛ مع وضع فحص غير تدميري…
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
تكليف في الأمن السيبراني حول CVE-2026-97859، وتحليل الخطورة، والتقحيم، وسلسلة القتل السيبراني.
 abraxas/keycloak-manage-users-composite
Keycloak 26.8.1 Medium 6.6 Remote authenticated auth leftover. A help-desk admin with manage-users can pin a pre-built composite of manage-realm onto…
 sustilliano/cve-2026-93328-gate
كانت طبقة التفويض CVE-2026-93328 مفقودة: منح محدودة النطاق، وحصر المسارات، وإيصالات موقّعة أمام أدوات تخزين MCP. إعادة إنتاج CVE + إثبات مقيّد، 10/10…
 sleepthegod/cve-2026-9618-patch
معالجات PHP مُحصّنة بديلة لنقاط نهاية AJAX الخاصة بالتقاط وإبطال PeachPay Stripe، مع إضافة التحقق من nonce وفحوصات الصلاحيات والتحقق الصارم من الطلب…
 inertfluid/cve-2026-93355-lab
إعادة إنتاج غير ضارة وغير متصلة بالإنترنت لـ CVE-2026-93355 — استيلاء على الحساب عبر JWT بالبريد الإلكتروني غير المُتحقَّق منه في LiteLLM (يشغّل…
 ethen1212/tomcat-cve-2026-76183
إعادة إنتاج تجاوز قيد أمان Apache Tomcat WebSocket (CVE-2026-76183)
 secfathy/keycloakesc
مختبر Docker قابل لإعادة الإنتاج + إثبات مفهوم (PoC): تصعيد الصلاحيات من Keycloak manage-users إلى realm-admin عبر الأدوار المركّبة (نسخة…
 mnk-works/portainer-cve-2026-44848-checker
فاحص غير مُدمّر لـ CVE-2026-44848: غياب التفويض في Portainer على نقاط نهاية إضافة Docker
 stefanoandreatta/cve-2026-51367-insecure-direct-object-reference-idor
تنبيه أمني — مرجع كائن مباشر غير آمن (IDOR / BOLA) في Vedo Suite (Bottinelli Informatica). إفصاح مسؤول.
 envincion/cve-2026-51954
استشارة أمنية بخصوص CVE-2026-51954، وهو خلل في التحقق من OAuth 2.0 في Webasyst Framework ≤4.0.3 يتيح للمهاجمين غير المصادق عليهم الحصول على رموز وصول…
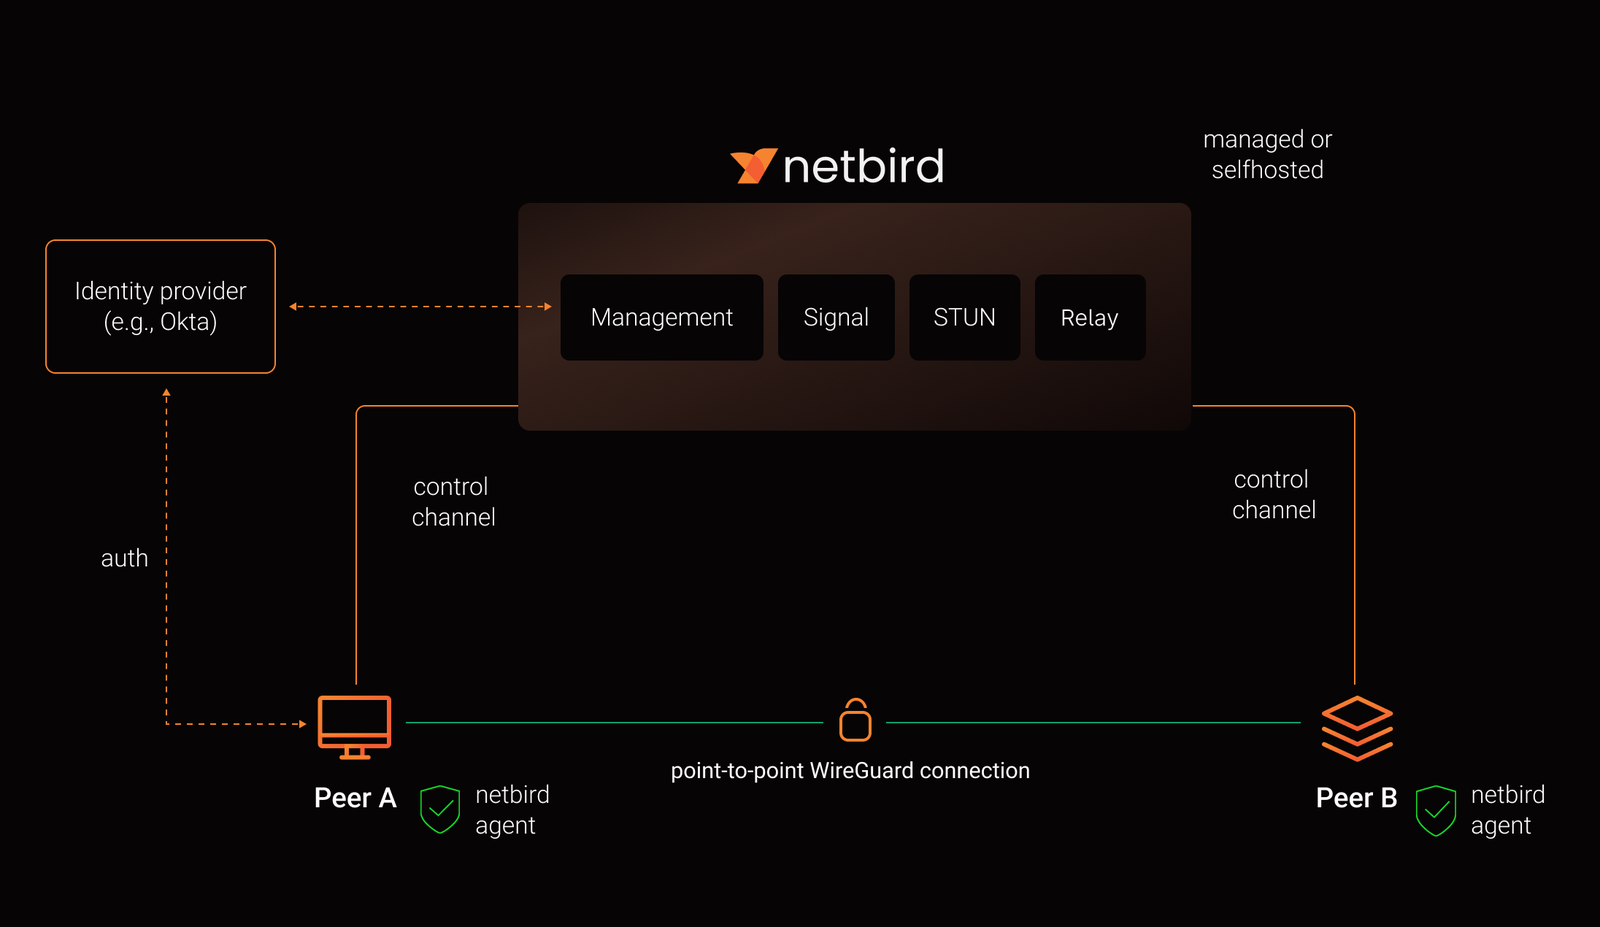 netbirdio/netbird
منصة شبكات Zero Trust قائمة على الهوية تبني شبكات WireGuard تراكبية من نظير إلى نظير مع سياسات وصول دقيقة، وSSO/MFA، وإدارة مستضافة ذاتيًا.
 keyshade-xyz/keyshade
أداة إدارة الأسرار والإعدادات في الوقت الفعلي
 garudex-labs/caracal
🐾 السلطة، لا بيانات الاعتماد، لوكلاء الذكاء الاصطناعي: إجراءات معتمدة سياسيًا، وتفويض لا يمكنه إلا أن يضيّق النطاق، وإلغاء فوري، وتدقيق مقاوم للعبث.








