 netbirdio/netbird
منصة شبكات Zero Trust قائمة على الهوية تبني شبكات WireGuard تراكبية من نظير إلى نظير مع سياسات وصول دقيقة، وSSO/MFA، وإدارة مستضافة ذاتيًا.



ابدأ باستخدام NetBird على netbird.io
اطّلع على التوثيق
انضم إلى قناة Slack أو منتدى المجتمع
🚀 نحن نوظّف! انضم إلينا على https://netbird.io/careers
🤖 شبكة وكلاء NetBird (تجريبي)
تحكّم في الوصول واعٍ بالهوية لوكلاء الذكاء الاصطناعي — وصول بدون مفاتيح إلى واجهات LLM البرمجية والموارد الخاصة عبر نفق NetBird المشفّر. راجع
agent-network/أو اقرأ التوثيق على netbird.ai.
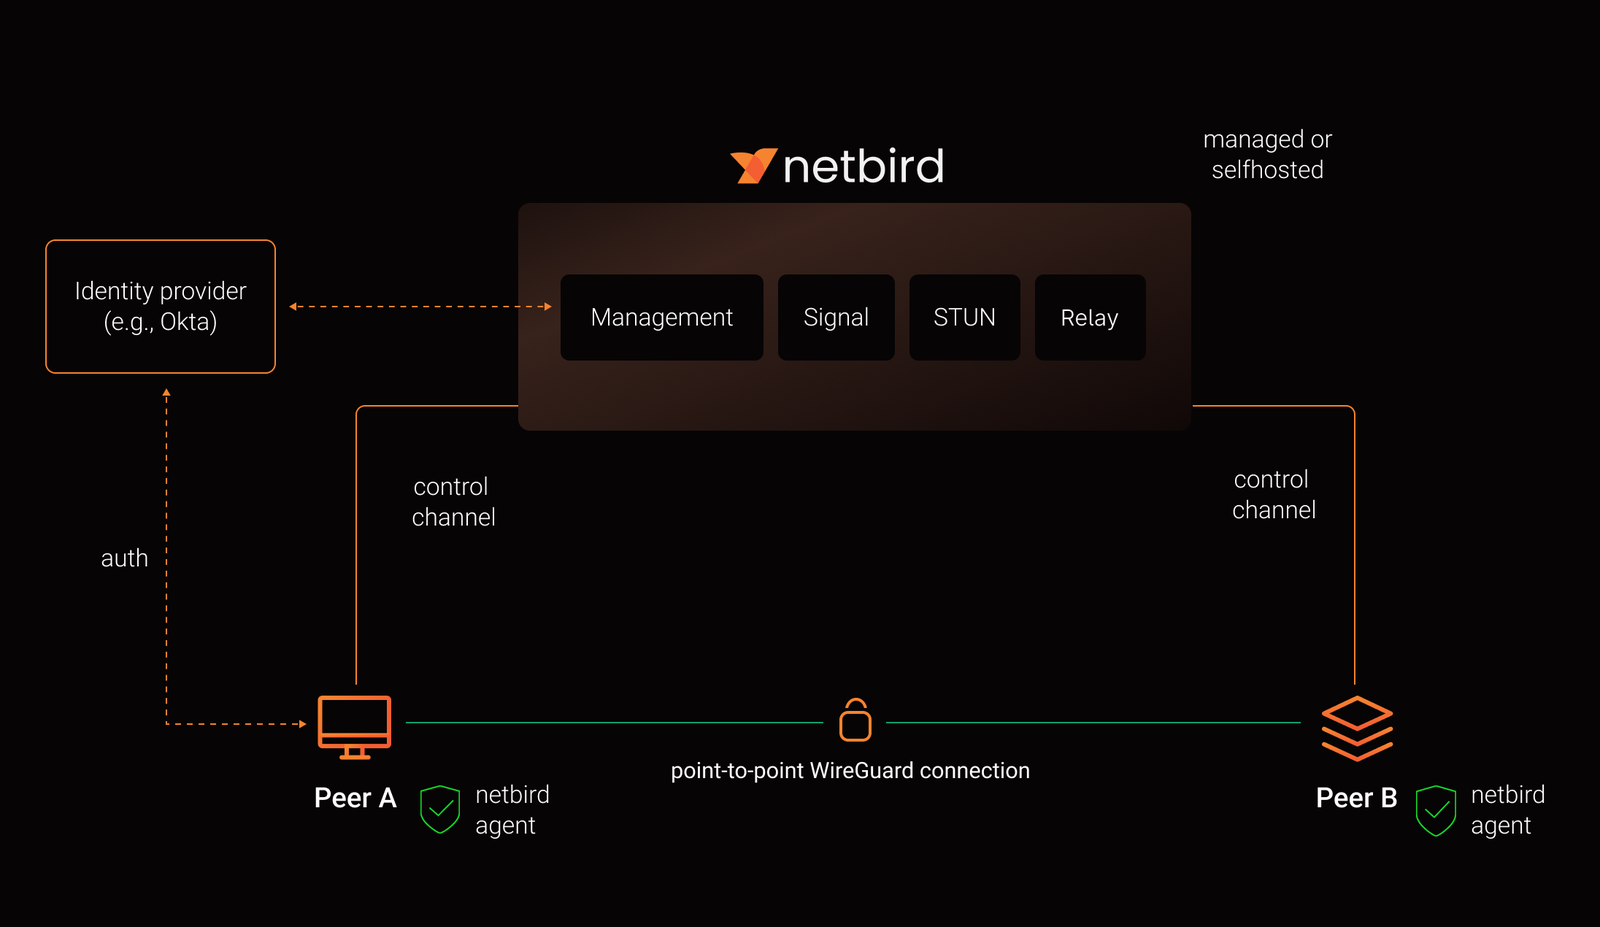
يجمع NetBird بين شبكة خاصة من نظير إلى نظير دون إعدادات ونظام تحكّم مركزي في الوصول ضمن منصة واحدة، مما يسهّل إنشاء شبكات خاصة آمنة لمؤسستك أو منزلك.
الاتصال. ينشئ NetBird شبكة تراكب قائمة على WireGuard تربط أجهزتك تلقائيًا عبر نفق مشفّر، مما يخلّصك من عناء فتح المنافذ وقواعد الجدار الناري المعقدة وبوابات VPN وما إلى ذلك.
الأمان. يتيح NetBird وصولًا آمنًا عن بُعد من خلال تطبيق سياسات وصول دقيقة مع إمكانية إدارتها بشكل بديهي من مكان واحد. يعمل عالميًا على أي بنية تحتية.
https://github.com/user-attachments/assets/10cec749-bb56-4ab3-97af-4e38850108d2
| الاتصال | الإدارة | الأمان | الأتمتة | المنصات |
|---|---|---|---|---|
| ✓ Kernel WireGuard | ✓ Admin Web UI | ✓ دعم SSO و MFA | ✓ واجهة برمجة تطبيقات عامة | ✓ Linux |
| ✓ اتصالات النظير إلى النظير | ✓ اكتشاف وتكوين الأقران تلقائيًا | ✓ التحكم في الوصول: المجموعات والقواعد | ✓ مفاتيح الإعداد للتزويد المجمّع | ✓ macOS |
| ✓ آلية احتياطية لترحيل الاتصال | ✓ تكاملات IdP | ✓ تسجيل النشاط | ✓ نص برمجي للبدء السريع للاستضافة الذاتية | ✓ Windows |
| ✓ مسارات إلى الشبكات الخارجية | ✓ DNS خاص | ✓ أحداث حركة المرور | ✓ مزامنة مجموعات IdP باستخدام JWT | ✓ Android |
| ✓ مسارات DNS المستندة إلى النطاقات | ✓ مناطق DNS المخصصة | ✓ فحوصات وضع الجهاز | ✓ مزوّد Terraform | ✓ Android TV |
| ✓ عُقد الخروج | ✓ دعم متعدد المستخدمين | ✓ تشفير النظير إلى النظير | ✓ مجموعة Ansible | ✓ iOS |
| ✓ طبقة IPv6 المزدوجة | ✓ التبديل بين ملفات تعريف متعددة الحسابات | ✓ SSH مع سياسات وصول مركزية | ✓ Apple TV | |
| ✓ SSH و RDP عبر المتصفح | ✓ مقاومة الحوسبة الكمومية باستخدام Rosenpass | ✓ FreeBSD | ||
| ✓ وكيل عكسي مع TLS تلقائي | ✓ إعادة المصادقة الدورية | ✓ pfSense | ||
| ✓ OPNsense | ||||
| ✓ MikroTik RouterOS | ||||
| ✓ OpenWRT | ||||
| ✓ Synology | ||||
| ✓ TrueNAS | ||||
| ✓ Proxmox | ||||
| ✓ Raspberry Pi | ||||
| ✓ Serverless | ||||
| ✓ Container |
هذه أسرع طريقة لتجربة NetBird المستضاف ذاتيًا. يستغرق البدء حوالي 5 دقائق إذا كان لديك بالفعل نطاق عام وجهاز ظاهري (VM). اتبع الدليل المتقدم مع مزوّد هوية مخصص للتركيبات التي تستخدم مزوّدي هوية (IdPs) مختلفين.
متطلبات البنية التحتية:
متطلبات البرمجيات:
الخطوات
export NETBIRD_DOMAIN=netbird.example.com; curl -fsSL https://github.com/netbirdio/netbird/releases/latest/download/getting-started.sh | bash






