
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
استشارة وإثبات مفهوم لحقن أوامر نظام التشغيل الموثّق في تشخيصات Ping عبر الويب لجهاز ONT-4GE-RFDW، قابل للاستغلال عبر بيانات اعتماد superadmin…
 atao/raspberrypi-setup
دفتر تشغيل Ansible للإعداد السريع لـ Raspberry Pi بأدوار معيارية لاختبار أمان الشبكات اللاسلكية، وأدوات RFID/NFC، وSDR، وDocker، ووكيل Tor، وتكوين…
 ricardojoserf/axis-rce
RCE غير مُصادَق عليه على Axis Camera Station (عبر تسلسل CVE‑2025‑30026 وCVE‑2025‑30023)
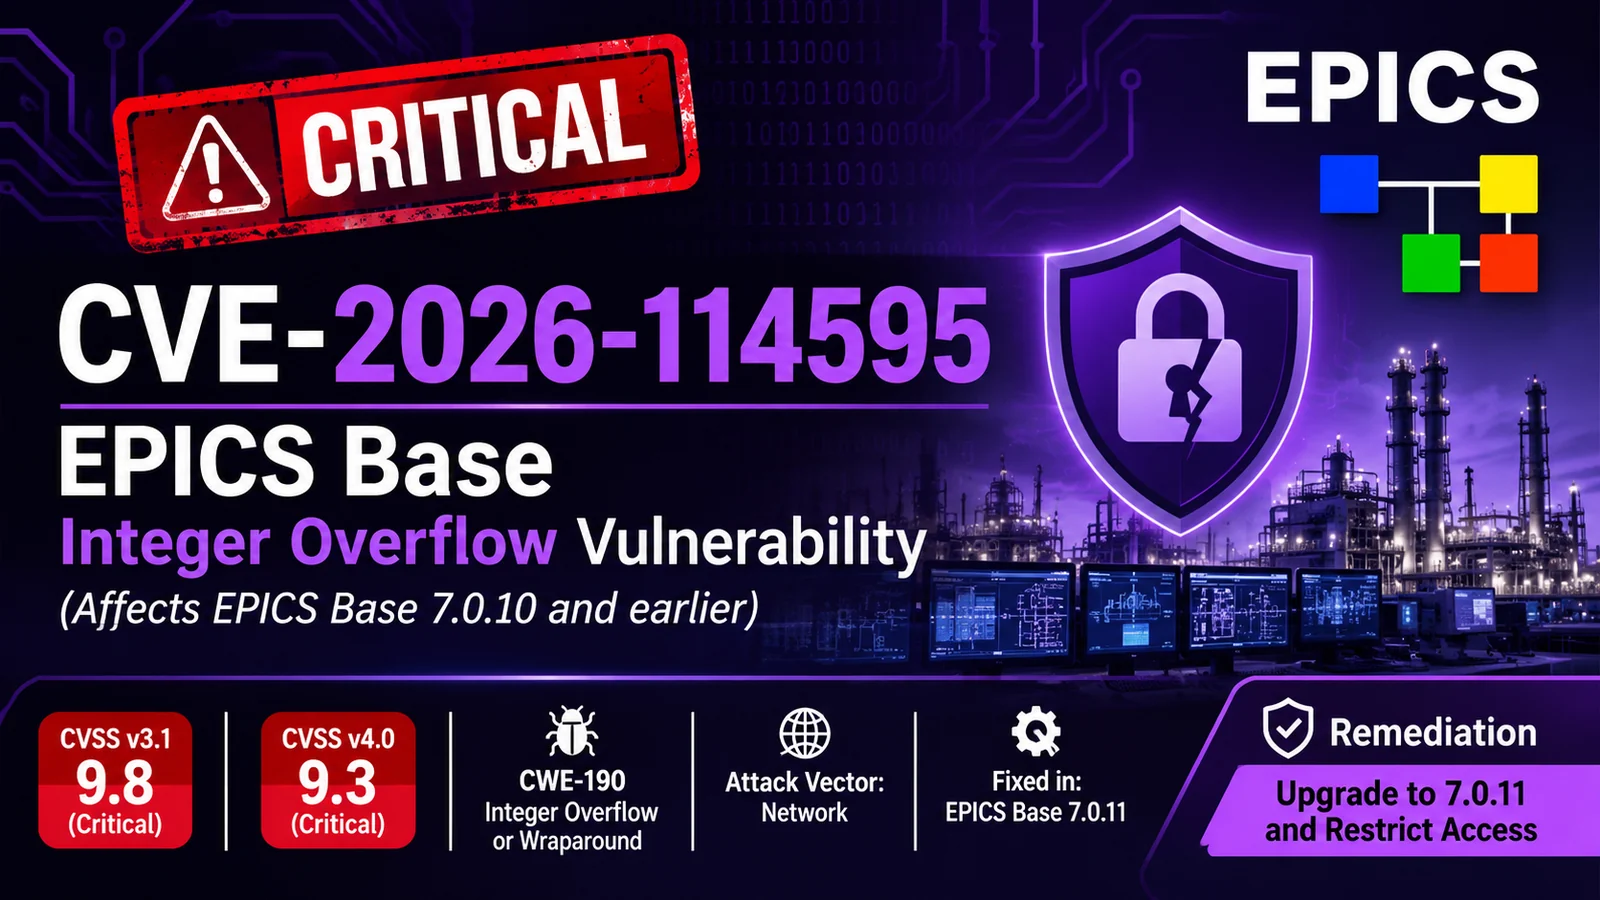 ashrafzaryouh/cve-2026-114595
تنبيه بشأن CVE-2026-114595، وهو تجاوز صحيح حرج في EPICS Base (≤7.0.10) يتيح إفساد الذاكرة، وحجب الخدمة (DoS)، واحتمال تنفيذ تعليمات برمجية عن بُعد…
 tylermcm/wonderlanternz7
مختبر بحثي تجريبي لبرنامج ثابت (firmware) لكاميرا Nikon Z7: أداة تعديل المصدر، وبيئة محاكاة QEMU، وأدوات التحقق لبناء صور برامج ثابتة معدّلة…
 sudo5q/cve-2026-38056-poc
إثبات مفهوم لـ CVE-2026-38056: ناقل Redis IPC غير الموثّق على طرفيات iDirect satellite يتيح لأي مستخدم محلي تشغيل تنفيذ سكربت بصلاحيات الجذر عبر…

 c4psu13/mali-pagecache-root
مجموعة أدوات الجذر لجهاز TCL 50C721 (RTD1319 / Mali-G31) — سلسلة استغلال مستقلة لثغرة CVE-2022-22706
 cushz/cve-2026-118238
إثبات مفهوم لاستغلال ثغرة حقن أوامر نظام التشغيل بصلاحيات الجذر دون مصادقة في وحدة diagnose الخاصة بخادم httpd في نقطة الوصول Tenda W18E، مع نص…
 jaredreabow/reverse-engineering-with-ai
طرق بحثية لهندسة عكسية للبرمجيات الثابتة والبرمجيات المشفّرة باستخدام التحليل بمساعدة الذكاء الاصطناعي، والتحقق المستقل، والمراجع من المصادر العامة.
 xjghnxhlh/hikihack
اختراق Hikvision CVE-2017-7921
 blasty/wake-and-break
ثغرة PSP لبطاقات رسومات AMD navi31 (RX 7900) تعطّل فحوصات توقيع البرامج الثابتة حتى تُحمّل البطاقة برامج ثابتة SMU وSDMA وMEC وIMU وRLC غير موقّعة؛…
 lukr54/edk2-security
نتائج أمنية في EDK2 BrotliCustomDecompressLib — إفصاح منسّق
 elderlypirate/bus_pirate
برنامج ثابت متعدد البروتوكولات لأداة اختراق عتادية تدعم SPI وI2C وJTAG وUART و1-Wire، والتنصت على الناقل، وتحليل المنطق، وبرمجة المتحكمات الدقيقة.
 d7ead/cve-2026-116487
يحتوي البرنامج الوسيط USB من NXP Semiconductors الإصدار <2.13.0 على ثغرة قراءة خارج الحدود في USB_DeviceCdcRndisSetCommand() تثق في…
 d7ead/cve-2026-116488
يحتوي البرنامج الوسيط USB من NXP Semiconductors الإصدار <2.13.0 على تجاوز سعة المخزن المؤقت في الكومة (heap buffer overflow) في برامج تشغيل فئات…
 j0xh-sec/cve-2026-112325
استشارة وإثبات مفهوم لـ CVE-2026-112325، وهو إلغاء مرجع مؤشر NULL قابل للتشغيل عن بُعد في وكيل اكتشاف mDNS DNS-SD الخاص بـ OpenThread، مما يتسبب في…
 starry2233/cve-2026-25262-poc
تحليل معمّق لـ CVE-2026-25262 (Qualcomm BootROM) في محاضرة "A journey through Sahara" ضمن Black Hat Asia 2026 + أداة استطلاع Sahara/EDL للقراءة فقط.…
 adamlaurie/rfidiot
مكتبة بايثون وأدوات لاستكشاف علامات RFID/NFC وأجهزة القراءة: قراءة، وكتابة، واستنساخ، وتحليل أجهزة ACG التسلسلية المدعومة لأغراض البحث واختبار الأمان.







