 ashrafzaryouh/cve-2026-114595
تنبيه بشأن CVE-2026-114595، وهو تجاوز صحيح حرج في EPICS Base (≤7.0.10) يتيح إفساد الذاكرة، وحجب الخدمة (DoS)، واحتمال تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة؛ يتضمن تفاصيل CVSS والإصلاحات.

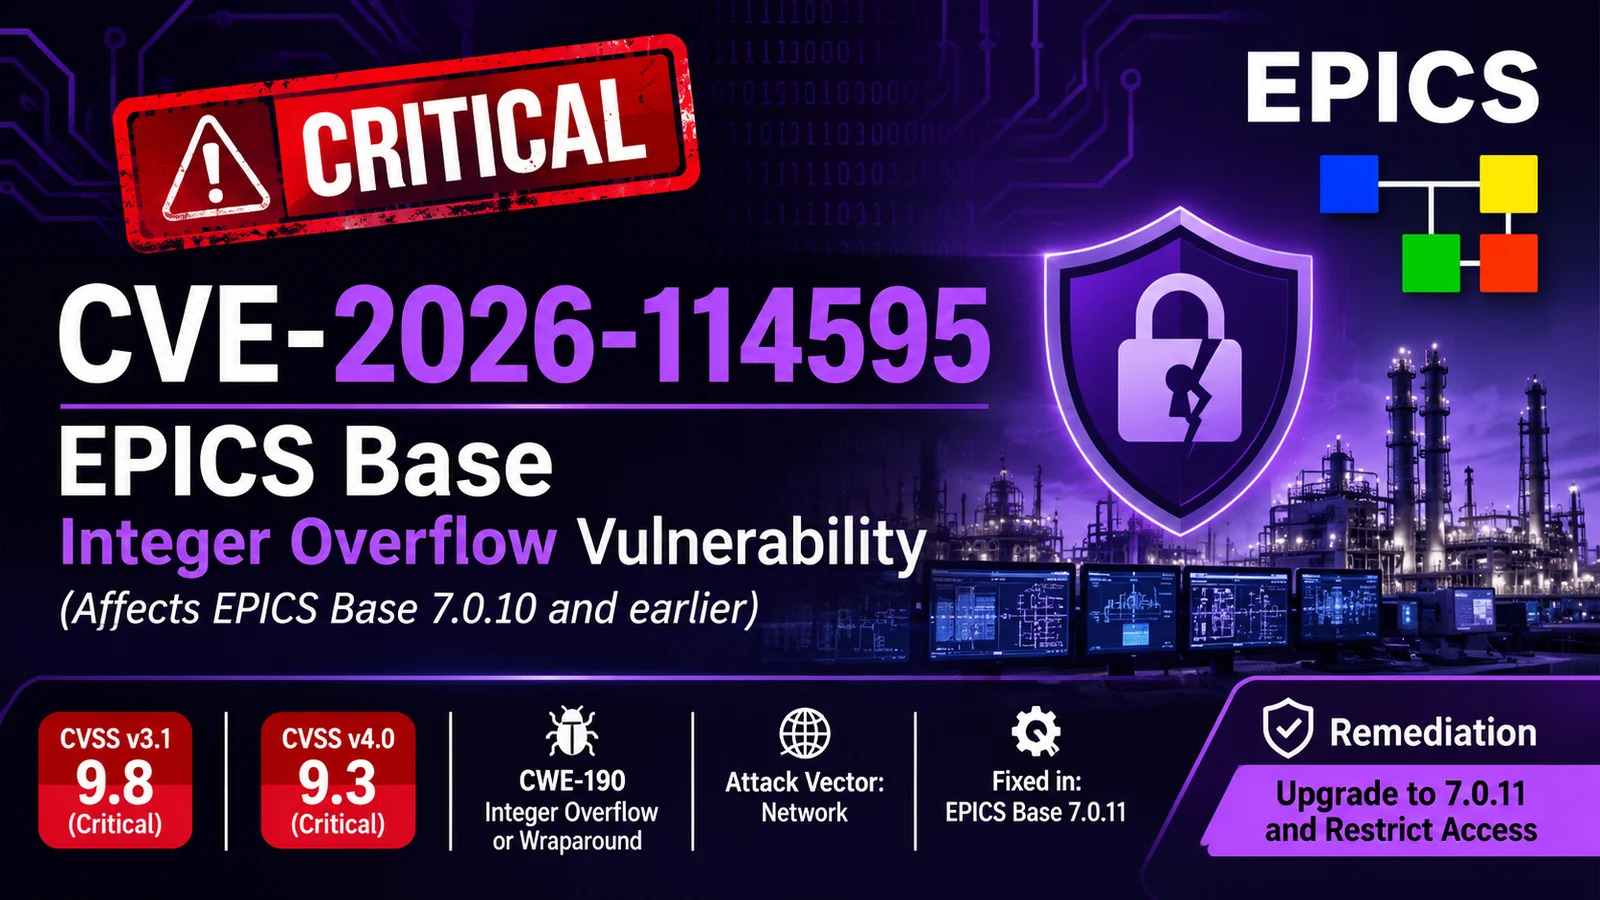


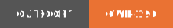
نظرة عامة وتفاصيل التنبيه وإرشادات التخفيف الخاصة بـ CVE-2026-114595، وهي ثغرة حرجة لطفح صحيح (integer overflow) في EPICS Base (نظام التحكم الصناعي والتجريبي في الفيزياء).
في إصدار EPICS Base 7.0.10 وما قبله، قد يتسبب طفح صحيح في معالجة طلبات الشبكة في تخصيص ذاكرة بحجم غير صحيح. وقد تؤدي المعالجة اللاحقة للبيانات المقدَّمة من المهاجم إلى تلف الذاكرة أو حجب الخدمة أو تنفيذ تعليمات عن بُعد محتمل.
هذه الثغرة قابلة للاستغلال عن بُعد عبر الشبكة دون الحاجة إلى مصادقة أو تفاعل من المستخدم.
| المورّد | المنتج | الإصدارات المتأثرة | الإصدار المُصلَح |
|---|---|---|---|
| مجتمع EPICS | EPICS Base | ≤ 7.0.10 (جميع الإصدارات السابقة) | 7.0.11 |
EPICS (نظام التحكم الصناعي والتجريبي في الفيزياء) هو مجموعة أدوات مفتوحة المصدر تُستخدم على نطاق واسع لبناء أنظمة تحكم موزعة. وهو يشغّل منشآت علمية كبرى حول العالم، بما في ذلك مسرعات الجسيمات والمسرعات التزامنية وتجارب الاندماج النووي (مثل ITER).
يمكن للمهاجم القادر على إرسال طلبات شبكة مصممة خصيصًا إلى عملية EPICS Base أن يُحدث طفحًا صحيحًا أثناء حساب حجم الطلب. ويؤدي ذلك إلى تخصيص ذاكرة أصغر من اللازم، مما يتيح كتابات خارج الحدود لاحقة عند معالجة البيانات التي يتحكم بها المهاجم.
| الإصدار | الدرجة | الخطورة | سلسلة المتجه |
|---|---|---|---|
| 3.1 | 9.8 | حرجة | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 4.0 | 9.3 | حرجة | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
قد يسمح الاستغلال الناجح لمهاجم عن بُعد غير مُصادَق عليه بما يلي:
نظرًا لأن EPICS يُستخدم في بيئات التحكم العلمية والصناعية الحرجة، فقد تؤدي الهجمات الناجحة إلى تعطيل التجارب أو التأثير على السلامة التشغيلية.
قم بالترقية إلى EPICS Base 7.0.11 أو أحدث.
أصدر مجتمع EPICS إصلاحات في المستودعات الرسمية:
للحصول على إرشادات إضافية، تواصل مع فريق دعم EPICS Controls.
تعد هذه الثغرة (CVE) جزءًا من مجموعة من أربع مشكلات تم الكشف عنها في استشارة CISA ICSA-26-300-01:
| CVE | الخطورة | الوصف |
|---|---|---|
| CVE-2026-114595 | حرجة (9.8) | تجاوز سعة عدد صحيح ← احتمال تنفيذ تعليمات عن بُعد (RCE) |
| CVE-2026-114596 | عالية (8.2) | تحقق غير سليم من طول الرسالة |
| CVE-2026-114597 | عالية (7.5) | فحص غير كافٍ للحدود |
| CVE-2026-114598 | عالية (7.5) | التباس في الأنواع |
تم إصلاحها جميعًا في EPICS Base 7.0.11.
| التاريخ | الحدث |
|---|---|
| 2026-10-27 | تنشر CISA الاستشارة ICSA-26-300-01 |
| 2026-10-27 | إصدار EPICS Base 7.0.11 مع الإصلاحات |
| 2026-10-27 | نشر CVE-2026-114595 |
يُقدَّم هذا المستند لأغراض إعلامية وتعليمية. تحقَّق دائمًا من التفاصيل مقابل المصادر الرسمية (CISA، NVD، مجتمع EPICS) قبل اتخاذ أي إجراء في بيئات الإنتاج.
آخر تحديث: 28 أكتوبر 2026






