استشارة وإثبات مفهوم لحقن أوامر نظام التشغيل الموثّق في تشخيصات Ping عبر الويب لجهاز ONT-4GE-RFDW، قابل للاستغلال عبر بيانات اعتماد superadmin الافتراضية.

توجد ثغرة حقن أوامر نظام التشغيل المُصادَق عليها في أداة تشخيص Ping ضمن واجهة الإدارة الويب لجهاز ONT-4GE-RFDW. يمكن لمستخدم مُصادَق عليه بصفة superadmin حقن أوامر نظام تشغيل عشوائية عبر حقل إدخال المضيف/IP، مما يؤدي إلى تنفيذ أوامر على نظام التشغيل الأساسي.
تتفاقم هذه المشكلة بشكل كبير بسبب أن حساب superadmin يأتي مزوّدًا ببيانات اعتماد افتراضية (superadmin:superadmin). ونتيجة لذلك، يمكن لأي مهاجم لديه وصول شبكي إلى واجهة الإدارة الحصول بسهولة على مستوى الصلاحيات المطلوب لاستغلال هذه الثغرة، مما يقلل الحاجز العملي أمام الاستغلال إلى ما يقارب الصفر على الأجهزة التي بقيت على إعدادات المصنع الافتراضية.
superadmin (حساب افتراضي يأتي ببيانات اعتماد افتراضية superadmin:superadmin)ping يُستدعى عبر صدفة) دون تعقيم أو تحقق كافٍ من المدخلات. يتيح ذلك استخدام محارف الصدفة الوصفية مثل ; لإنهاء الأمر المقصود وإلحاق أوامر عشوائية يتحكم بها المهاجم، والتي تُنفَّذ بعد ذلك بصلاحيات عملية الإدارة الويب.التأثير: يمكن لمهاجم يُصادِق باستخدام بيانات اعتماد superadmin الافتراضية تنفيذ أوامر عشوائية على نظام التشغيل الأساسي للجهاز. قد يؤدي ذلك إلى:
وبالاقتران مع مشكلة بيانات الاعتماد الافتراضية، فإن ذلك يخفض بشكل كبير الحاجز أمام الاستغلال لأي جهاز تُرك على الإعدادات الافتراضية، محوّلًا ما كان يتطلب عادةً اختراقًا مسبقًا أو سرقة بيانات اعتماد إلى سلسلة هجوم بلا أي جهد.
الدرجة الأساسية: 7.1 (عالية)
المتجه: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| المقياس | القيمة | المبرر |
|---|---|---|
| متجه الهجوم (AV) | شبكي (N) | يُستغَل عن بُعد عبر الشبكة من خلال واجهة الإدارة الويب للجهاز |
| تعقيد الهجوم (AC) | منخفض (L) | لا توجد شروط خاصة تتجاوز إرسال طلب HTTP مُصمَّم؛ الحمولة بسيطة وموثوقة |
| الصلاحيات المطلوبة (PR) | عالية (H) | يقيّم CVSS مستوى الصلاحية الذي تتطلبه الثغرة نفسها، وهو أعلى مستوى صلاحيات (superadmin) على الجهاز |
| تفاعل المستخدم (UI) | لا يوجد (N) | لا يُشترط أي تفاعل من أي مستخدم غير المهاجم |
| النطاق (S) | دون تغيير (U) | يقتصر التأثير على المكوّن/الجهاز المتأثر نفسه؛ لا يُحتسب تغيّر النطاق هنا، رغم الإشارة إلى الانتقال عبر شبكة LAN في الواقع بشكل منفصل كاعتبار للتأثير |
| السرية (C) | عالية (H) | يتيح تنفيذ الأوامر العشوائي وصولًا كاملًا للقراءة إلى بيانات الاعتماد والإعدادات المخزّنة |
| السلامة (I) | عالية (H) | يتيح تنفيذ الأوامر العشوائي تعديلًا كاملًا لحالة/إعدادات الجهاز |
| التوافر (A) | عالية (A) → عالية (H) | يتيح تنفيذ الأوامر العشوائي حجب الخدمة أو تعطيل الجهاز |
ملاحظة مهمة حول المخاطر الواقعية مقابل الدرجة الأساسية: تعكس مقياس CVSS الخاص بـ Privileges Required (الصلاحيات المطلوبة) أن الوصول بمستوى superadmin مطلوب تقنيًا للوصول إلى الدالة المصابة. هذا هو السبب في أن PR يُقيَّم على أنه High بدلاً من None. ومع ذلك، فإن هذا لا يعكس قابلية الاستغلال الواقعية على الأجهزة المتأثرة. نظرًا لأن superadmin:superadmin هو زوج بيانات اعتماد افتراضي غير قابل للتغيير عبر السياسة يُشحن على الجهاز، فإن الحاجز الفعلي أمام الاستغلال لجهاز غير مُهيَّأ أو بإعدادات المصنع الافتراضية يعادل ثغرة بدون مصادقة. يجب على المؤسسات التعامل مع المخاطر العملية لهذه المشكلة على أنها أقرب إلى Critical على أي جهاز لم يتم فيه تغيير بيانات الاعتماد الافتراضية.
سجّل الدخول إلى واجهة الإدارة عبر الويب الخاصة بـ ONT-4GE-RFDW باستخدام بيانات الاعتماد الافتراضية superadmin:superadmin.
انتقل إلى Diagnostics → Ping.
في حقل "Host Address"، أدخل حمولة تُلحق أمرًا لنظام التشغيل بعد إدخال IP/اسم المضيف المتوقع، على سبيل المثال:
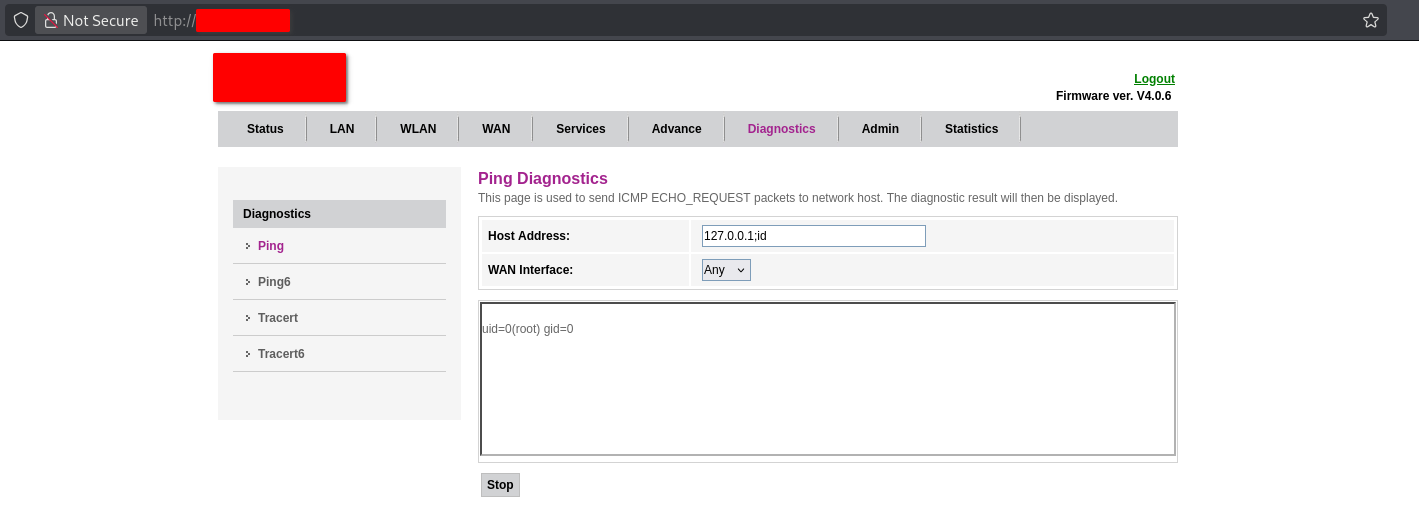
127.0.0.1;id
أرسل النموذج (يمكن ترك حقل WAN Interface على قيمته الافتراضية، مثل Any).
راقب لوحة مخرجات التشخيص. بدلاً من (أو بالإضافة إلى) مخرجات ping القياسية، تُعرض نتيجة الأمر المُحقَن — على سبيل المثال:
uid=0(root) gid=0
يؤكد هذا أن أوامر نظام التشغيل التعسفية تُنفَّذ على نظام التشغيل الأساسي بصلاحيات مستوى root، ويتم تحفيزها بالكامل عبر حقل تشخيص Ping المكشوف عبر الويب.
لقطة الشاشة:
لقطة شاشة تُظهر صفحة Ping Diagnostics مع إرسال الحمولة
127.0.0.1;idفي حقل Host Address، ومخرجات الأمر الناتجة (uid=0(root) gid=0) معروضة في لوحة نتيجة التشخيص.
يمكن استبدال أوامر أخرى بعد الفاصل ; لإثبات تأثير إضافي (مثل cat /etc/passwd، أو قراءة ملفات التهيئة، أو إنشاء اتصالات صادرة)، رهناً بقيود بيئة shell الأساسية للجهاز والبرامج الثنائية المتاحة.
| مجال التأثير | الوصف |
|---|---|
| السرية | كشف كامل لتهيئة الجهاز، وبيانات الاعتماد المخزنة، وأي بيانات حساسة يمكن لعملية نظام التشغيل الوصول إليها |
| السلامة | قدرة كاملة على تعديل تهيئة الجهاز، وسلوك البرنامج الثابت (حيث يكون قابلاً للكتابة)، وإعدادات الشبكة |
| التوافر | القدرة على تعطيل أو إيقاف وظائف الجهاز، بما في ذلك إتلاف الجهاز عبر أوامر مدمّرة |
| الحركة الجانبية | يقع الجهاز على حافة الشبكة (بدور ONT/الموجّه)، مما يجعله نقطة ارتكاز عالية القيمة للدخول إلى شبكة LAN المتصلة |
| حاجز الاستغلال | مهمل فعليًا على أي جهاز يستخدم بيانات الاعتماد الافتراضية superadmin، وهي التهيئة الافتراضية عند الإخراج من المصنع |
اكتُشفت بواسطة: PL41NT3XT (FX3ND)