
 xjghnxhlh/hikihack
اختراق Hikvision CVE-2017-7921


يوثّق هذا المستودع، لأغراض تعليمية وتوعوية في مجال الأمن السيبراني، العواقب المحتملة لجهاز معرّض لثغرة CVE-2017-7921 (ثغرة عامة، أُعلن عنها في 2017، تؤثر على بعض إصدارات البرامج الثابتة لكاميرات/مسجلات Hikvision غير المحدّثة).
⚠️ تنبيه قانوني
جميع العروض التوضيحية في هذا المستودع أُجريت في بيئة اختبار مصرّح بها، لأغراض تعليمية وبحثية وتوعوية حصراً. قبل النشر، تم إخفاء هوية أو تمويه جميع المعلومات الحساسة (المعرّفات، كلمات المرور، عناوين IP، الأرقام التسلسلية، أسماء المضيفين، إلخ) أو تعتيمها.
لا يشكّل هذا المستودع دليلاً للاستغلال ولا دعوة إلى التصرف ضد أنظمة مملوكة لأطراف ثالثة. يجب أن يتم أي استخدام في إطار قانوني وأخلاقي، وبموافقة صريحة من مالك الأجهزة المعنية.
CVE-2017-7921 هي ثغرة عامة تؤثر على بعض إصدارات البرامج الثابتة لأجهزة Hikvision، وهي مُدرجة في قاعدة الثغرات الوطنية (NVD). قد يكشف جهاز مكشوف على الإنترنت وغير محدّث، من المحتمل، عن معلومات حساسة أو يسمح بوصول غير مصرّح به إلى واجهة الإدارة الخاصة به.
لا يهدف هذا المستودع إلى تفصيل آلية الاستغلال، بل إلى توضيح لماذا يُعدّ هذا النوع من الثغرات حرجاً وكيف يمكن الحماية منه (تحديث البرنامج الثابت، تقسيم الشبكة، عدم كشف واجهات الإدارة مباشرة على الإنترنت).
يرافق هذا المستودع تقرير تقني مفصّل. يعرض على وجه الخصوص:
➡️ تقرير الوقاية – CVE-2017-7921
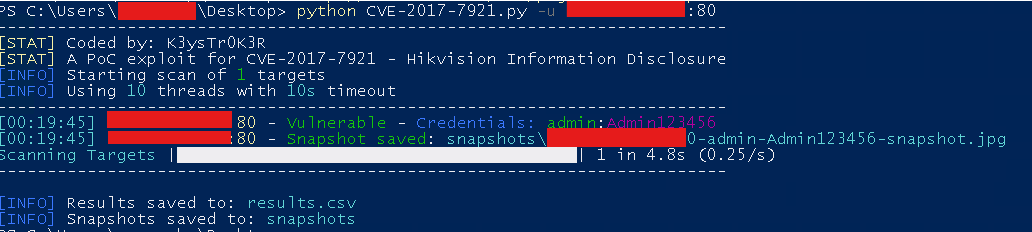
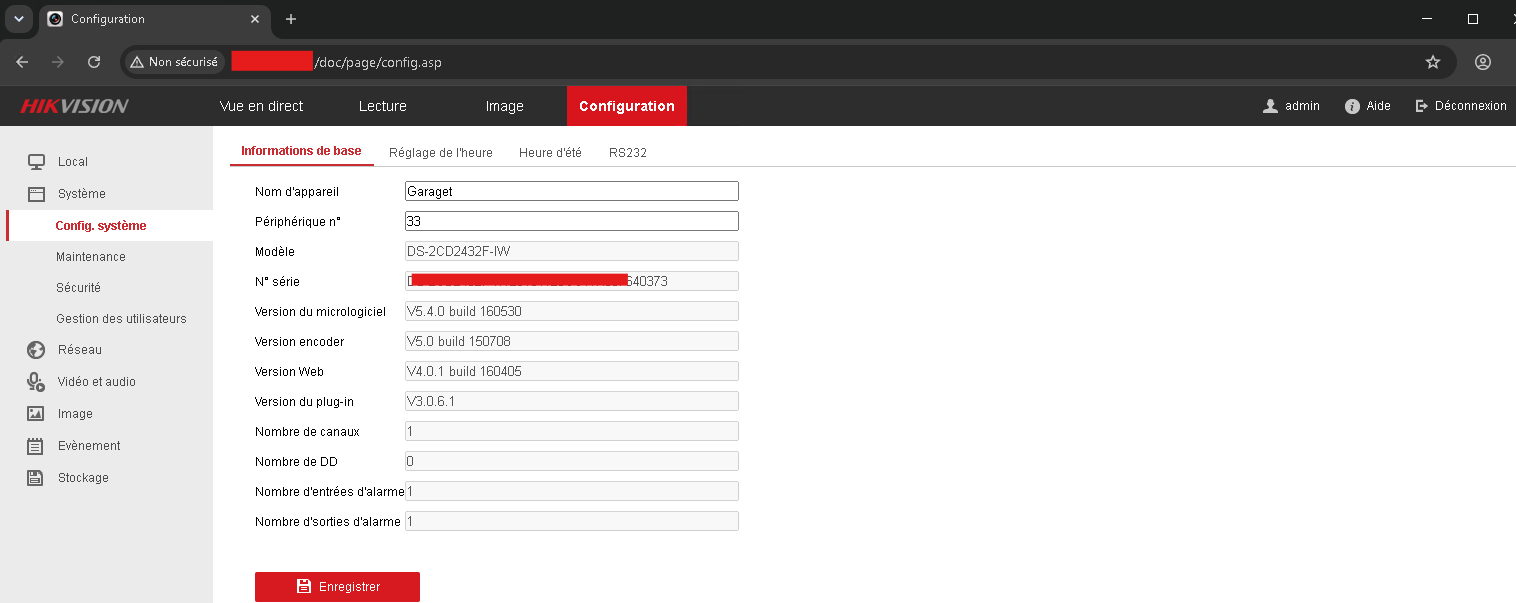
أُخذت لقطات الشاشة أدناه في بيئة عرض توضيحي مصرّح بها. تم إخفاء هوية أو تمويه جميع العناصر التي تتيح تحديد نظام حقيقي (المعرّفات، عناوين IP، المالك…) قبل النشر. وهي لا تشكّل دليل استخدام، بل تمثيلاً بصرياً للتأثير المحتمل لجهاز غير محدّث.
مثال على نوع المعلومات التي قد تُكشف عندما لا يكون جهاز متأثر بـ CVE-2017-7921 قد تم تحديثه أو تأمينه بشكل صحيح.
واجهة إدارة جهاز، في بيئة عرض توضيحي مصرّح بها. الهدف: توضيح عواقب ثغرة غير مُصلحة على جهاز مكشوف دون تدابير أمنية مناسبة.
تهدف هذه الموارد إلى توعية المسؤولين والباحثين في الأمن السيبراني والطلاب بعواقب ثغرة أمنية مثل CVE-2017-7921 عندما لا يتم إصلاحها. وهي توضح بشكل ملموس:
موزّع بموجب ترخيص MIT.






