Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
flashsploit — إطار عمل استغلال لهجمات HID المستندة إلى ATtiny85 | Kitploit
أدوات/GitHubGitHub/thewhiteh4t/flashsploit
أطر الاستغلالتوليد الحمولةتسريب البياناتما بعد الاستغلالاختراق الأجهزةاختبار الاختراق
GitHubthewhiteh4t/flashsploit

flashsploit

إطار عمل استغلال لهجمات HID المستندة إلى ATtiny85

عرض المستودع
3616151منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

إطار استغلال للهجمات عبر HID على ATtiny85

Twitter - Telegram - مدونة


متوفر بـ

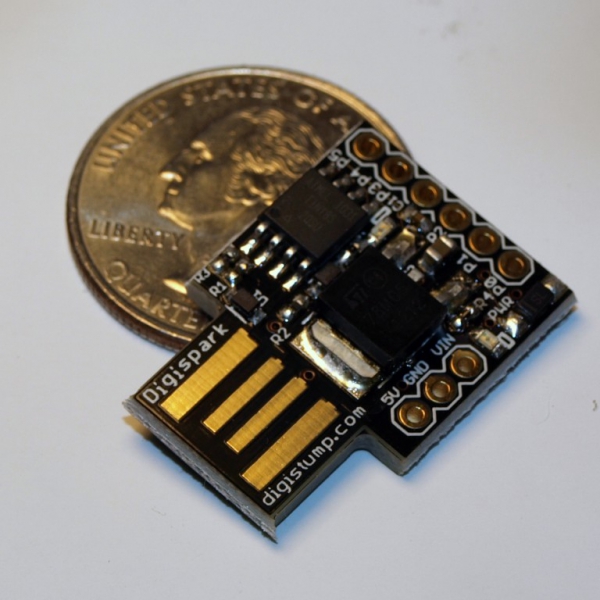
Flashsploit هو إطار استغلال للهجمات باستخدام أجهزة ATtiny85 HID مثل لوحة تطوير Digispark USB، يقوم flashsploit بإنشاء نصوص متوافقة مع Arduino IDE (.ino) بناءً على إدخال المستخدم ثم يبدأ مستمعًا في Metasploit-Framework إذا تطلب الأمر ذلك بواسطة النص، باختصار: توليد نصوص تلقائي مع msfconsole آلي.
الميزات

  • TODO : إضافة نصوص لأنظمة لينكس و OSX

ويندوز

تسريب البيانات

  • استخراج جميع كلمات مرور الـ WiFi ورفع ملف XML إلى خادم SFTP | يوتيوب :

Youtube

  • استخراج معلومات تكوين الشبكة للنظام المستهدف ورفعها إلى خادم SFTP | يوتيوب :

Youtube

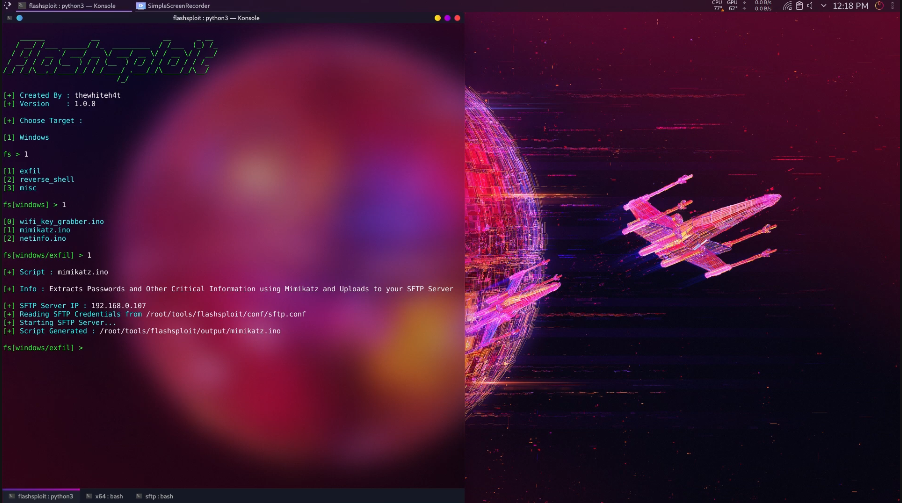
  • استخراج كلمات المرور والمعلومات الحرجة الأخرى باستخدام Mimikatz ورفعها إلى خادم SFTP | يوتيوب :
Youtube

الأصداف العكسية

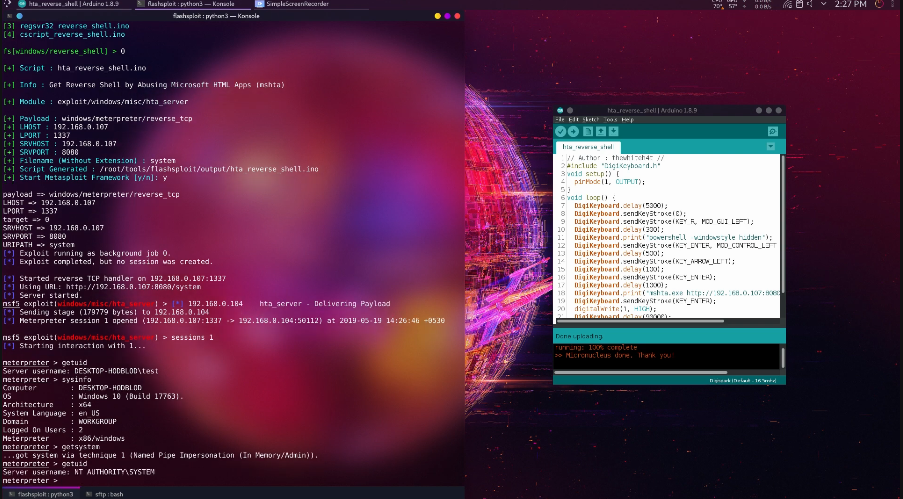
  • الحصول على شل عكسي عن طريق إساءة استخدام تطبيقات HTML من مايكروسوفت (mshta) | يوتيوب :
Youtube

  • الحصول على شل عكسي عن طريق إساءة استخدام أداة هيئة التصديق (certutil)
  • الحصول على شل عكسي عن طريق إساءة استخدام مضيف نصوص ويندوز (csript)
  • الحصول على شل عكسي عن طريق إساءة استخدام مثبت ويندوز (msiexec)
  • الحصول على شل عكسي عن طريق إساءة استخدام أداة تسجيل الخادم من مايكروسوفت (regsvr32)

متنوعات

  • تغيير خلفية سطح المكتب للجهاز المستهدف | يوتيوب :
Youtube

  • جعل ويندوز غير مستجيب باستخدام سكريبت .bat (استخدام %100 من الـ CPU والـ RAM)
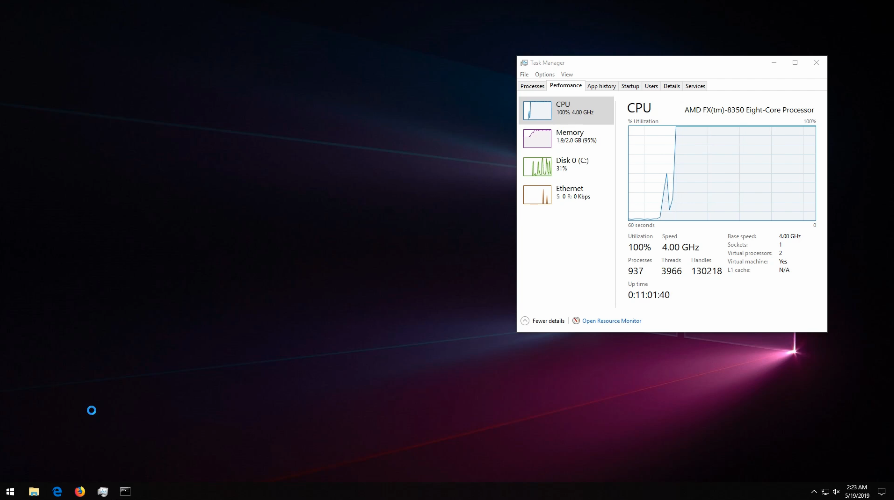
Youtube

  • إسقاط وتنفيذ ملف من اختيارك، ربما فدية؟ ;)
  • تعطيل خدمة Windows Defender على الجهاز المستهدف
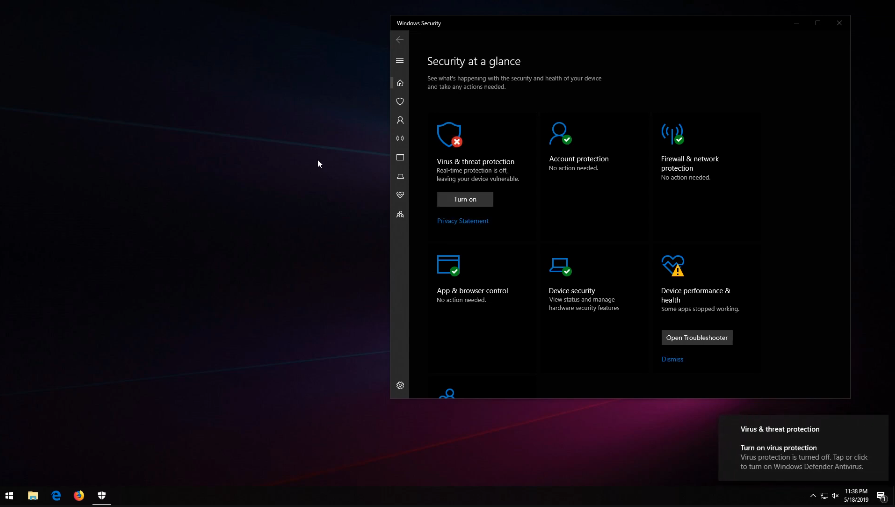
Youtube

تم اختباره على

  • Kali Linux 2019.2
  • BlackArch Linux

التبعيات

يعتمد Flashsploit على 4 حزم مثبتة مسبقًا في أنظمة اختبار الاختراق الرئيسية:

  • Metasploit-Framework
  • Python 3
  • SFTP
  • PHP

إذا كنت تعتقد أنه لا يزال ينبغي عليّ عمل سكريبت تثبيت، افتح مشكلة (issue).

التثبيت / الاستخدام

BlackArch Linux

pacman -S flashsploit

Kali Linux

git clone https://github.com/thewhiteh4t/flashsploit.git 
cd flashsploit
python3 flashsploit.py 

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








