 #1
 darkflippers/unleashed-firmware
البرامج الثابتة المخصصة لجهاز Flipper Zero التي تتيح راديو Sub-GHz، ومحاكاة NFC/RFID، والأشعة تحت الحمراء، وميزات هجوم BadUSB لاختبار أمان الأجهزة.
 flipperdevices/flipperzero-firmware
Firmware Flipper Zero — الكود المصدري
 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
 justcallmekoko/esp32marauder
مجموعة من أدوات الهجوم والدفاع لشبكات WiFi وBluetooth لمنصة ESP32
 pwndbg/pwndbg
تطوير الإكسبلويت والهندسة العكسية باستخدام GDB و LLDB أصبح سهلاً
 refirmlabs/binwalk
أداة تحليل البرامج الثابتة
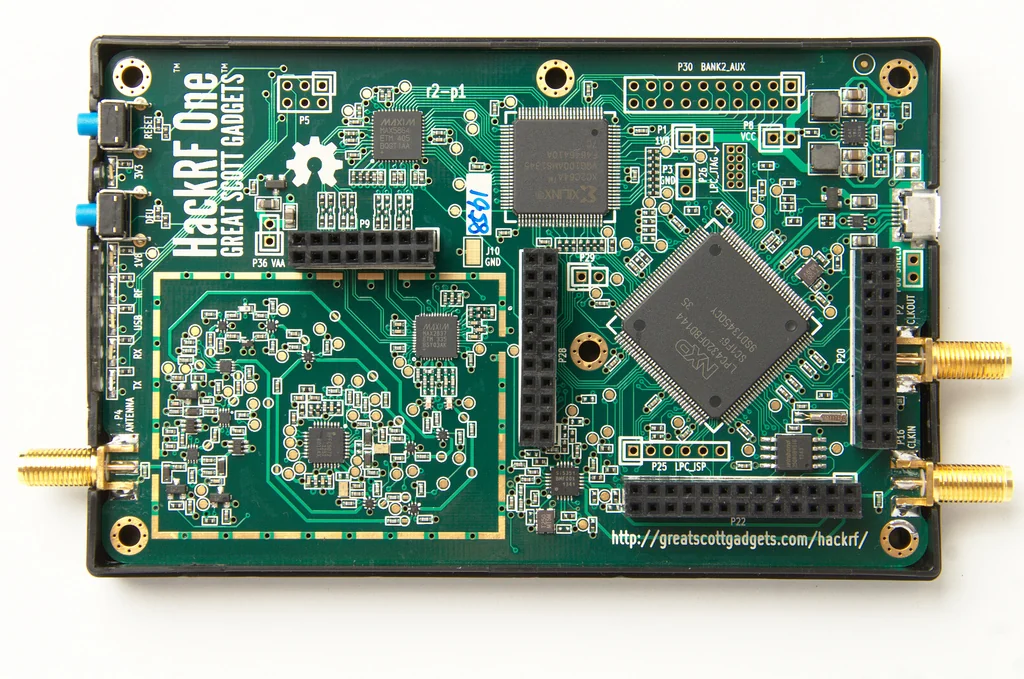
greatscottgadgets/hackrfمنصة راديو مُعرَّف بالبرمجيات مفتوحة المصدر ومنخفضة التكلفة، تتضمن تصاميم للعتاد وبرامج ثابتة للإرسال اللاسلكي والاستقبال وتحليل الإشارات من 1 MHz…
 spacehuhntech/esp8266_deauther
منصة اختراق WiFi ميسورة التكلفة للاختبار والتعلم
 rfidresearchgroup/proxmark3
أداة عتادية لتحليل RFID ومحاكاته واختبار الاختراق. تدعم بروتوكولات 125kHz و13.56MHz (MIFARE وiClass وISO14443/15693) مع استعادة المفاتيح، والتنصت،…
 v33ru/awesome-connected-things-sec
قائمة منسقة من الموارد الأمنية لجميع الأشياء المتصلة
 mister-devel/main_mister
المنصة الرئيسية الثنائية والمستندات الخاصة بمحاكاة الأجهزة القائمة على FPGA لتطوير الأنظمة القديمة، وتجميع البرامج الثابتة، وأبحاث أمن الأجهزة.
 geo-tp/esp32-bit-pirate
أداة اختراق عتاد مع واجهة سطر أوامر قائمة على الويب تتحدث جميع البروتوكولات
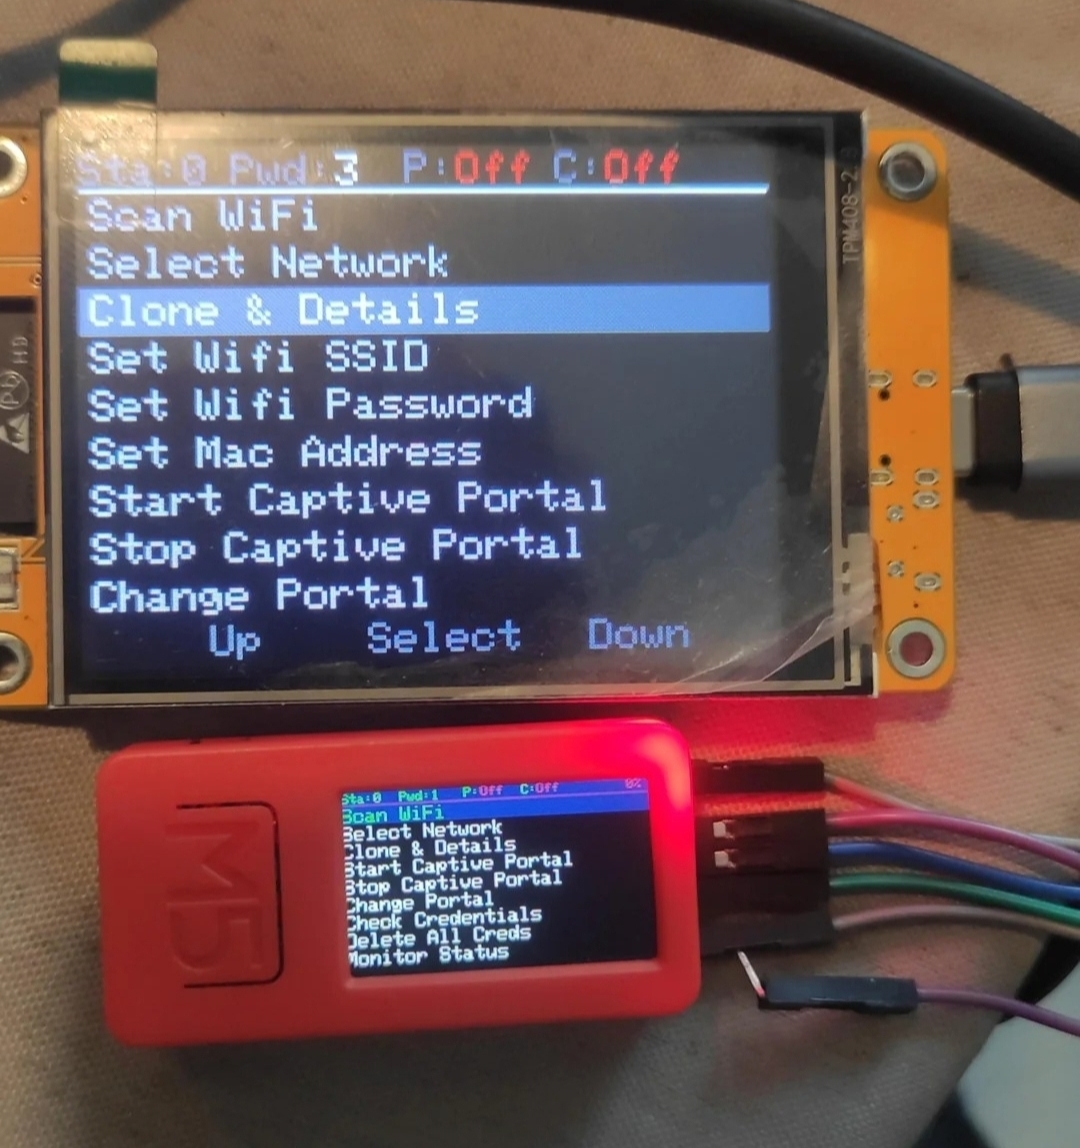 7h30th3r0n3/evil-m5project
أداة اختبار اختراق Wi-Fi متعددة الأغراض لأجهزة M5Stack. تقوم بمسح الشبكات، هجمات التوأم الشرير، قطع الاتصال، التصيد عبر بوابات الأسر، التقاط…
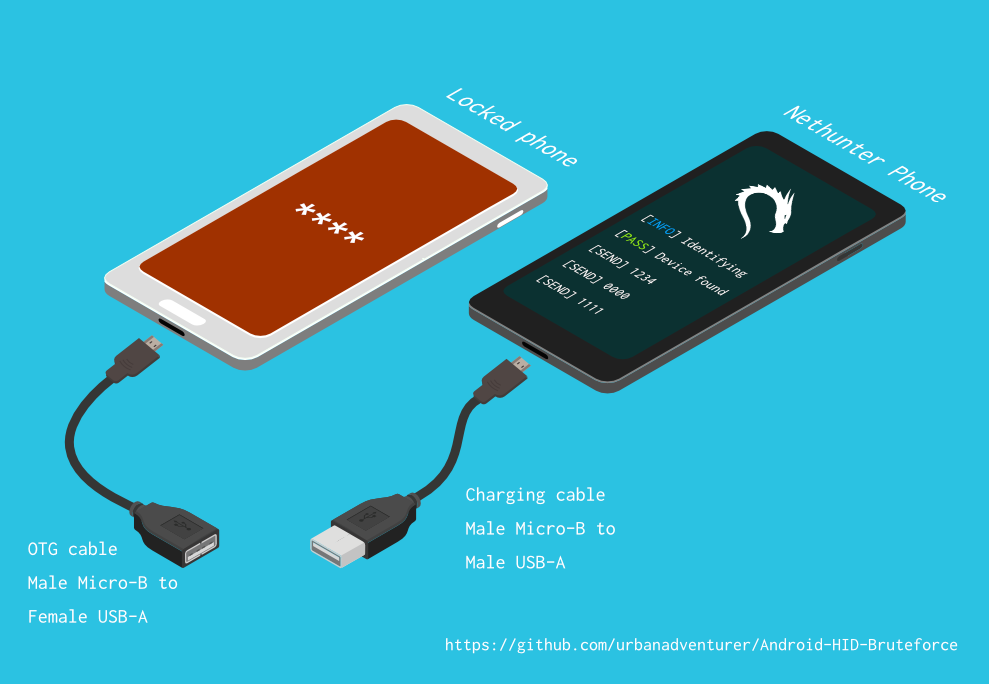 urbanadventurer/android-pin-bruteforce
افتح هاتف أندرويد (أو جهاز) عن طريق تخمين رمز PIN لشاشة القفل. حوّل هاتف Kali Nethunter الخاص بك إلى أداة تخمين رمز PIN للأجهزة التي تعمل بنظام…
 idoka/awesome-canbus
:articulated_lorry: أدوات CAN bus رائعة، معدات وموارد لباحثي الأمن السيبراني، مهندسي الهندسة العكسية، وهواة الإلكترونيات السياراتية.
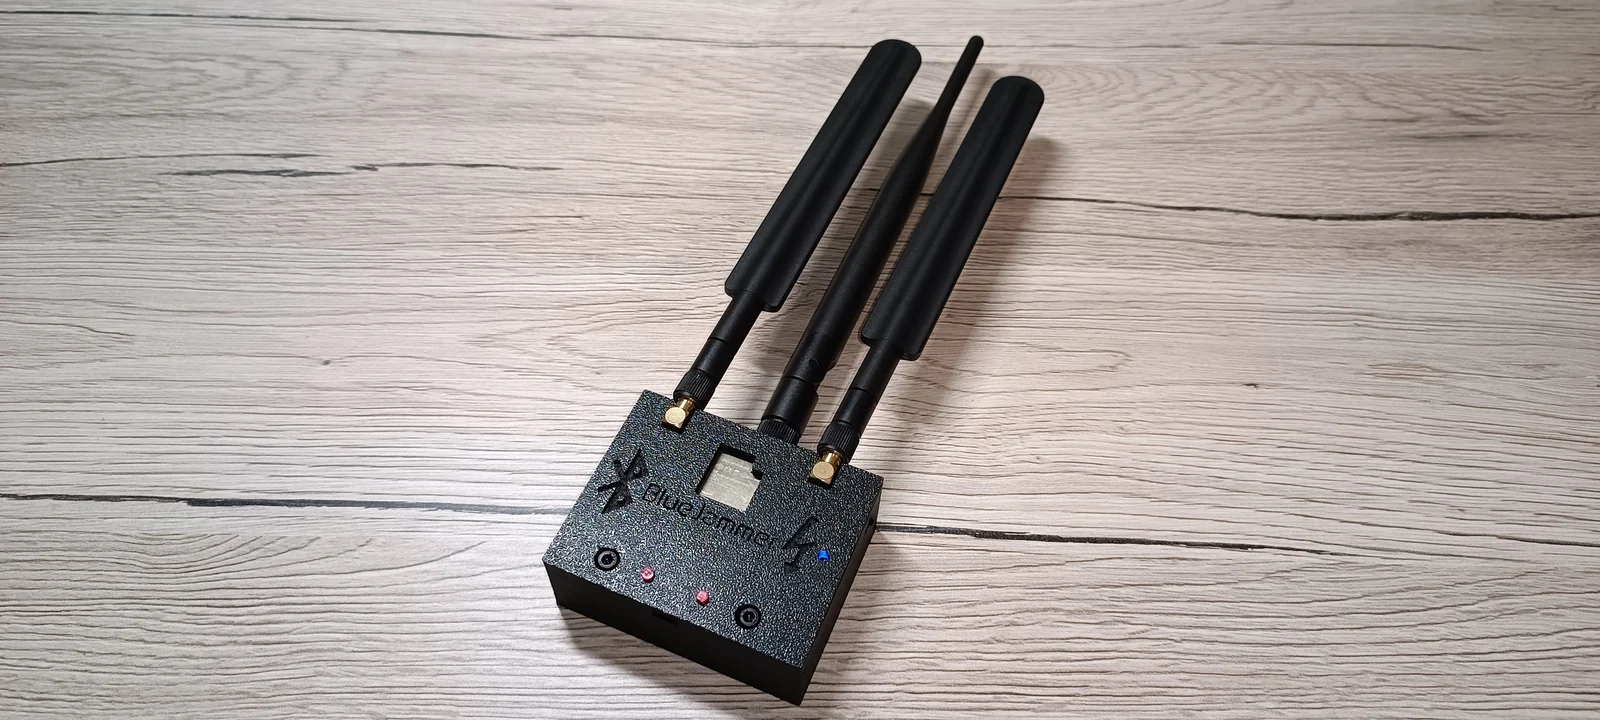 emenstanougat/esp32-bluejammer
أداة تشويش 2.4GHz مبنية على ESP32 وnRF24 تعطّل Bluetooth وBLE وWiFi وقنوات RC عبر التشويش وإغراق الحزم لاختبار أمني مُتحكَّم به.
 rfidresearchgroup/chameleonultra
The new generation chameleon based on NRF52840 makes the performance of card emulation more stable. And gave the chameleon the ability to read,…