
 #1
أدوات اختراق الأجهزة والتعديل و JTAG و UART و SPI واستغلال الأجهزة المضمنة.
موصى به من Kitploit

 darkflippers/unleashed-firmware
البرامج الثابتة المخصصة لجهاز Flipper Zero التي تتيح راديو Sub-GHz، ومحاكاة NFC/RFID، والأشعة تحت الحمراء، وميزات هجوم BadUSB لاختبار أمان الأجهزة.
 emenstanougat/esp32-bluejammer
أداة تشويش 2.4GHz مبنية على ESP32 وnRF24 تعطّل Bluetooth وBLE وWiFi وقنوات RC عبر التشويش وإغراق الحزم لاختبار أمني مُتحكَّم به.
 justcallmekoko/esp32marauder
مجموعة من أدوات الهجوم والدفاع لشبكات WiFi وBluetooth لمنصة ESP32
 ghostesp-revival/ghostesp
منصة الأبحاث اللاسلكية مفتوحة المصدر لـ ESP32.
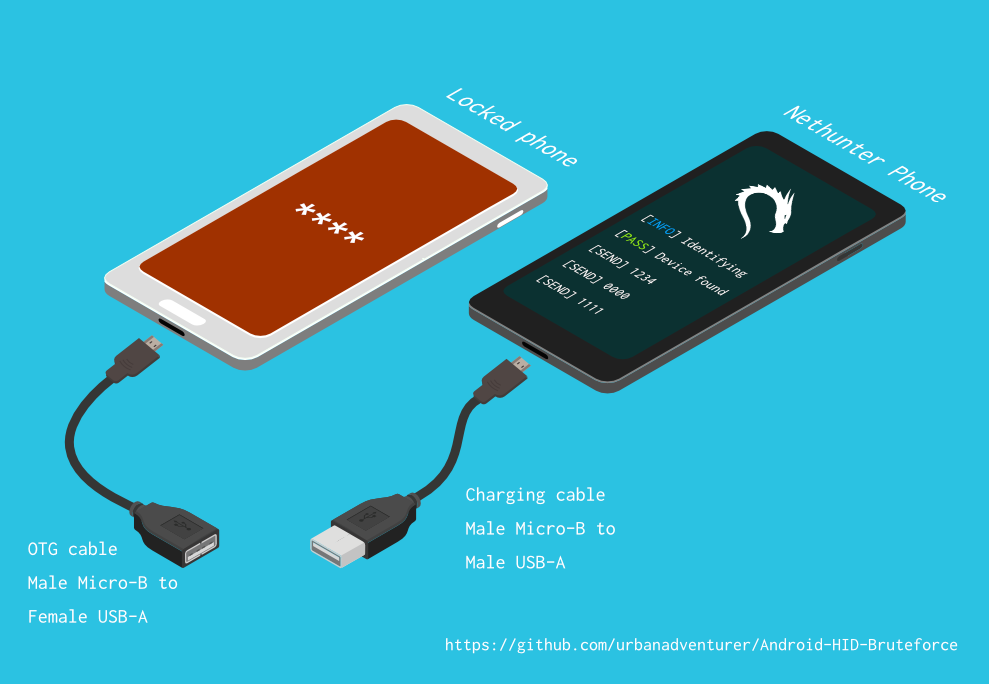 urbanadventurer/android-pin-bruteforce
افتح هاتف أندرويد (أو جهاز) عن طريق تخمين رمز PIN لشاشة القفل. حوّل هاتف Kali Nethunter الخاص بك إلى أداة تخمين رمز PIN للأجهزة التي تعمل بنظام…
 wheregoes/byd-dolphin-hacking
هندسة عكسية لوحدة رأس BYD Dolphin — ناقل CAN، وAVAS، ومفاتيح NFC، وOTA، والمزيد. DiLink 3 / Android 10.
 nccgroup/sniffle
متطفل Bluetooth 5 و 4.x LE لأجهزة TI CC1352/CC26x2 مع دعم للإعلانات الموسعة، جميع أوضاع PHY، تصفية MAC/RSSI، وتصدير PCAP متوافق مع Wireshark.
 flipperdevices/flipperzero-firmware
Firmware Flipper Zero — الكود المصدري
 xsanflip/dangdut
نظام كشف تسلل لاسلكي سلبي لـ ESP32-S3 وFlipper Zero يكتشف هجمات إلغاء المصادقة وفك الارتباط عبر Wi-Fi في الوقت الفعلي، مع عرض عنوان MAC الهدف وعنوان…
 h3xdum/xiaomi-c200-firmware-analysis
من UART إلى الجذر: اختراق Xiaomi C200 عبر U-Boot
 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
 cisc0-gif/kitt
إطار اختبار الاختراق المبني على بايثون
 spacehuhntech/esp8266_deauther
منصة اختراق WiFi ميسورة التكلفة للاختبار والتعلم
 hydrabus/hydrafw
البرنامج الثابت مفتوح المصدر لـ HydraBus، وهي أداة متعددة الاستخدامات لتصحيح أخطاء الأجهزة المدمجة، والاختراق، واختبار الاختراق، مع دعم بروتوكولات…

 sacriphanius/zhilly
🛡️ مساعد محمول للأمن السيبراني واختبار الاختراق مدعوم بالذكاء الاصطناعي، مبني على ESP32-S3 (LilyGO T-Embed CC1101 و T-Watch S3). يتميز بتشويش…
 fkie-cad/fact_core
أداة تحليل ومقارنة البرامج الثابتة
 ggfuchsi-oss/lg-webos-kexec
يشغّل نواة لينكس مخصصة على تلفزيونات LG webOS المجذَّرة عبر kexec، مع دعم مقلوب الهندسة لمراقب نظام SoC، وحمولات framebuffer، وسير عمل بناء نواة…
 greatscottgadgets/facedancer
نفّذ جهاز USB الخاص بك بلغة Python، مدعومًا بطرفية عتادية مثل Cynthion أو GreatFET







