
 #1
أدوات اختراق الأجهزة والتعديل و JTAG و UART و SPI واستغلال الأجهزة المضمنة.
موصى به من Kitploit

 cmc-labo/tinyos-rtos
RTOS فائق الخفة لإنترنت الأشياء مع جدولة استباقية، TLS/DTLS، MQTT، CoAP، توافق POSIX، وحماية ذاكرة قائمة على MPU. النواة أقل من 10 KB.
 leochen-coremind/spd_flasher
CVE-2022-38694 استغلال محصّن - أداة وميض تلقائي لمضيف USB من RP2350 لأجهزة Unisoc
 mister-devel/main_mister
المنصة الرئيسية الثنائية والمستندات الخاصة بمحاكاة الأجهزة القائمة على FPGA لتطوير الأنظمة القديمة، وتجميع البرامج الثابتة، وأبحاث أمن الأجهزة.
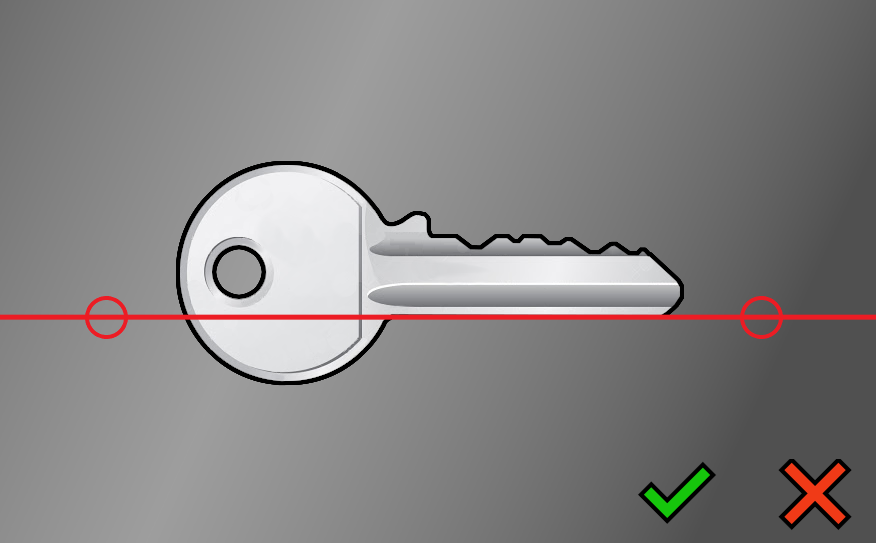 maximebeasse/keydecoder
KeyDecoder app lets you use your smartphone or tablet to decode your mechanical keys in seconds.
 codykociemba/nolongerevil-thermostat
بثّ حياة جديدة في جهاز Nest المعطّل لديك، الآن مع شرّ أقل 100%!
 ebrandi/fdd-book
كتاب برنامج تشغيل الأجهزة لنظام FreeBSD
 thewhiteh4t/flashsploit
إطار عمل استغلال لهجمات HID المستندة إلى ATtiny85
 c0mposer/c-game-modding-utility
أداة تعديل ألعاب تسهل حقن كود C/C++.
 will127534/mk4001mtd-usb-bridge
برنامج ثابت لـ RP2040 يربط مشغل Toshiba MK4001MTD 0.85" SDIO microdrive كجهاز تخزين كبير عبر USB، مع تنفيذ كامل لمكدس بروتوكول SDIO-ATA من الصفر…
 mharjac/bad_ducky
استنساخ متوافق مع Rubber Ducky يعتمد على CJMCU BadUSB HW.
 x86-jtag-open-research/x86-jtag-information
يوثّق عتاد مصحح أخطاء JTAG لمنصات Intel وAMD x86، والموصلات، وبرمجيات المسبار، والمنصات المستهدفة، لتصحيح أخطاء النظام منخفض المستوى وتحليل البرامج…
 hoangrealer/cve-2023-27216
نهج المبتدئين في اختراق البرامج الثابتة
 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
هذا البرنامج الثابت هو بديل للبرنامج الثابت الافتراضي لـ EvilCrowRF. الوحدة: CC1101 - ملف متوافق مع Flipper Zero.
 ptresearch/inteltxe-poc
إثبات المفهوم لمحرك إدارة إنتل عبر JTAG
 greatscottgadgets/greatfet
البرنامج الثابت لـ GreatFET وبرمجيات المضيف
 imnot-ye/cve-2019-17147
هندسة عكسية شاملة واستغلال لـ CVE-2019-17147، وهو تجاوز سعة المخزن المؤقت للمكدس في أجهزة التوجيه TP-Link TL-WR841N. يتضمن تحليل البرامج الثابتة،…
 cryptoadvocate/dcsgonebadge
الموطن الهندسي للأجهزة لمشروع الشارة الإلكترونية الأول لـ Circuit Crafters.
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: وصول الجذر وكشف بيانات الاعتماد كنص واضح في كاميرات AZIOT الذكية







