
 #1
أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.
موصى به من Kitploit
 wiz-sec-public/githunt
عروض توضيحية لـ Black Hat Europe 2025's The Forensic Trail على GitHub: صيد الأنشطة في سلسلة التوريد
 neo23x0/mongobleed-detector
نص برمجي للكشف عن استغلال MongoBleed
 bitranox/fingerprint
مراقبة تغييرات السجل والملفات في ويندوز
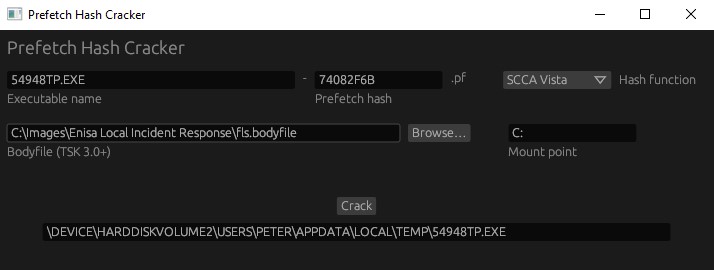 harelsegev/prefetch-hash-cracker
أداة قوة عمياء تستعيد المسارات الكاملة للملفات التنفيذية من تجزئات Windows prefetch باستخدام bodyfiles، وتدعم دوال التجزئة الخاصة بـ XP و Vista و…
 visma-prodsec/columbo
أداة تحليل جنائي بمساعدة التعلم الآلي تقوم بأتمتة فحص الذاكرة والقرص والنظام الحي على Windows باستخدام Volatility 3 وautorunsc وsigcheck لكشف سلوك…
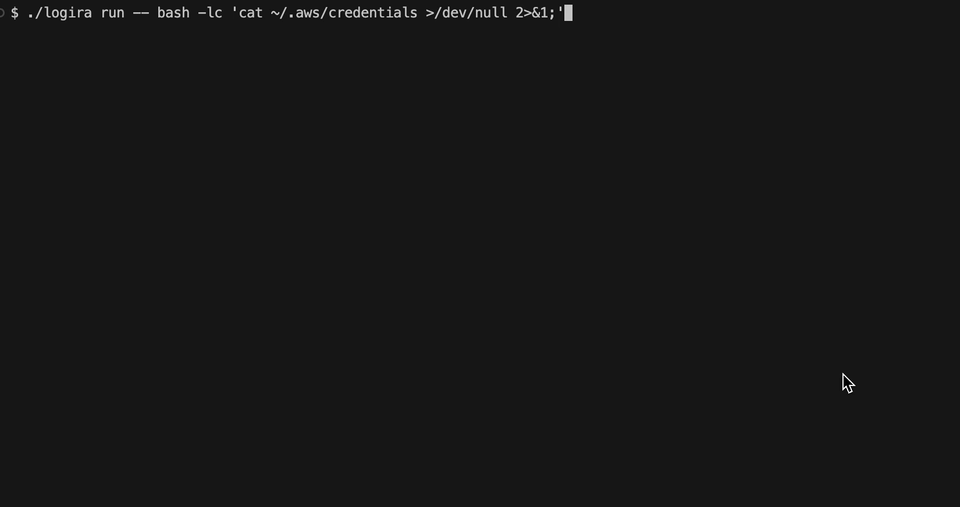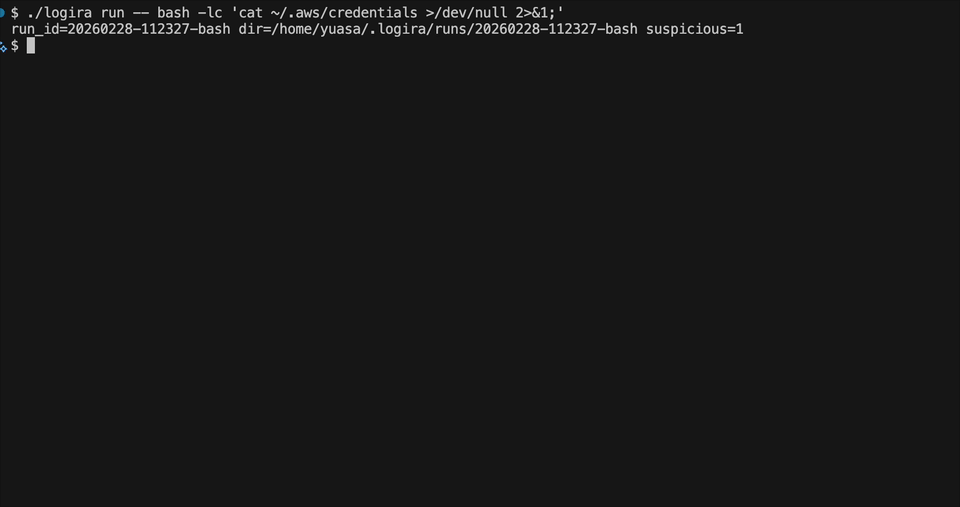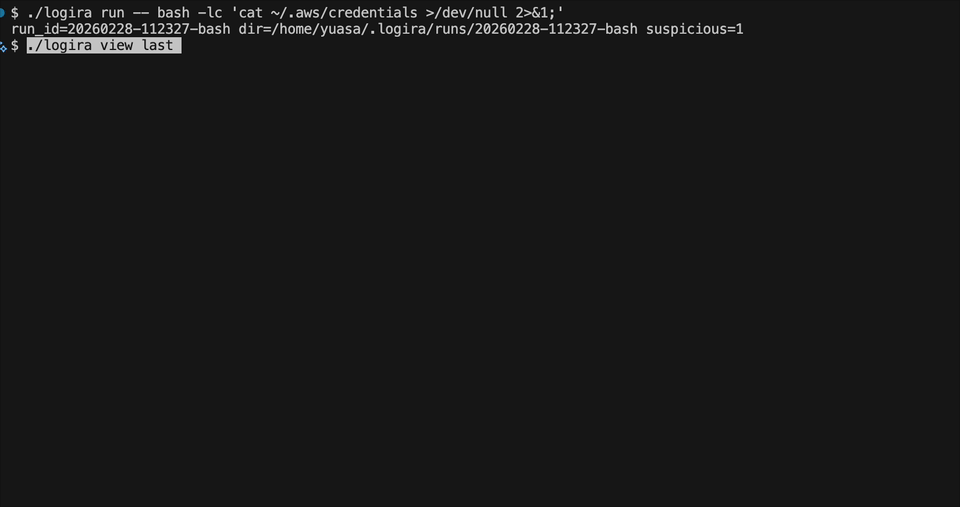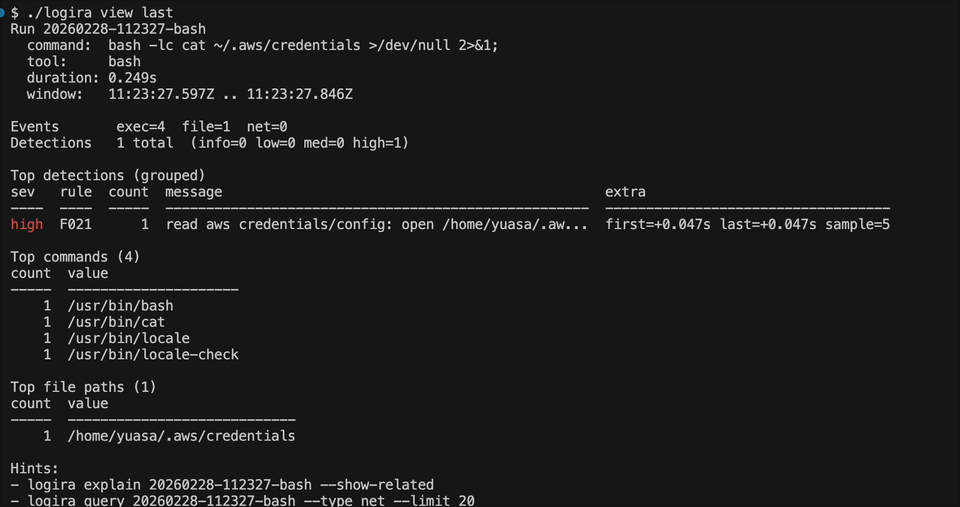 melonattacker/logira
تدقيق وقت التشغيل على مستوى نظام التشغيل للأتمتة غير المتوقعة.
 adibirzu/openclaw-security-monitor
مراقبة أمنية استباقية لنشر OpenClaw. يكتشف ClawHavoc، أداة سرقة AMOS، وCVE-2026-25253، وتسمم الذاكرة، وهجمات سلسلة التوريد.
 qsecure-labs/deadmatter
أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة
 carmaa/interrogate
Interrogate هي أداة إثبات مفهوم لتحديد مفاتيح التشفير في المواد الثنائية (بغض النظر عن نظام التشغيل المستهدف)، في المقام الأول لتحليل تفريغات الذاكرة…
 citrix/ioc-scanner-cve-2019-19781
ماسح مؤشرات الاختراق لـ CVE-2019-19781
 sinfocol/vboxdie-cracker
أداة كسر كلمة مرور تشفير صورة القرص الافتراضي VirtualBox
 threatray/threat-research
IoCs وقواعد YARA من Threatray's Threat Research
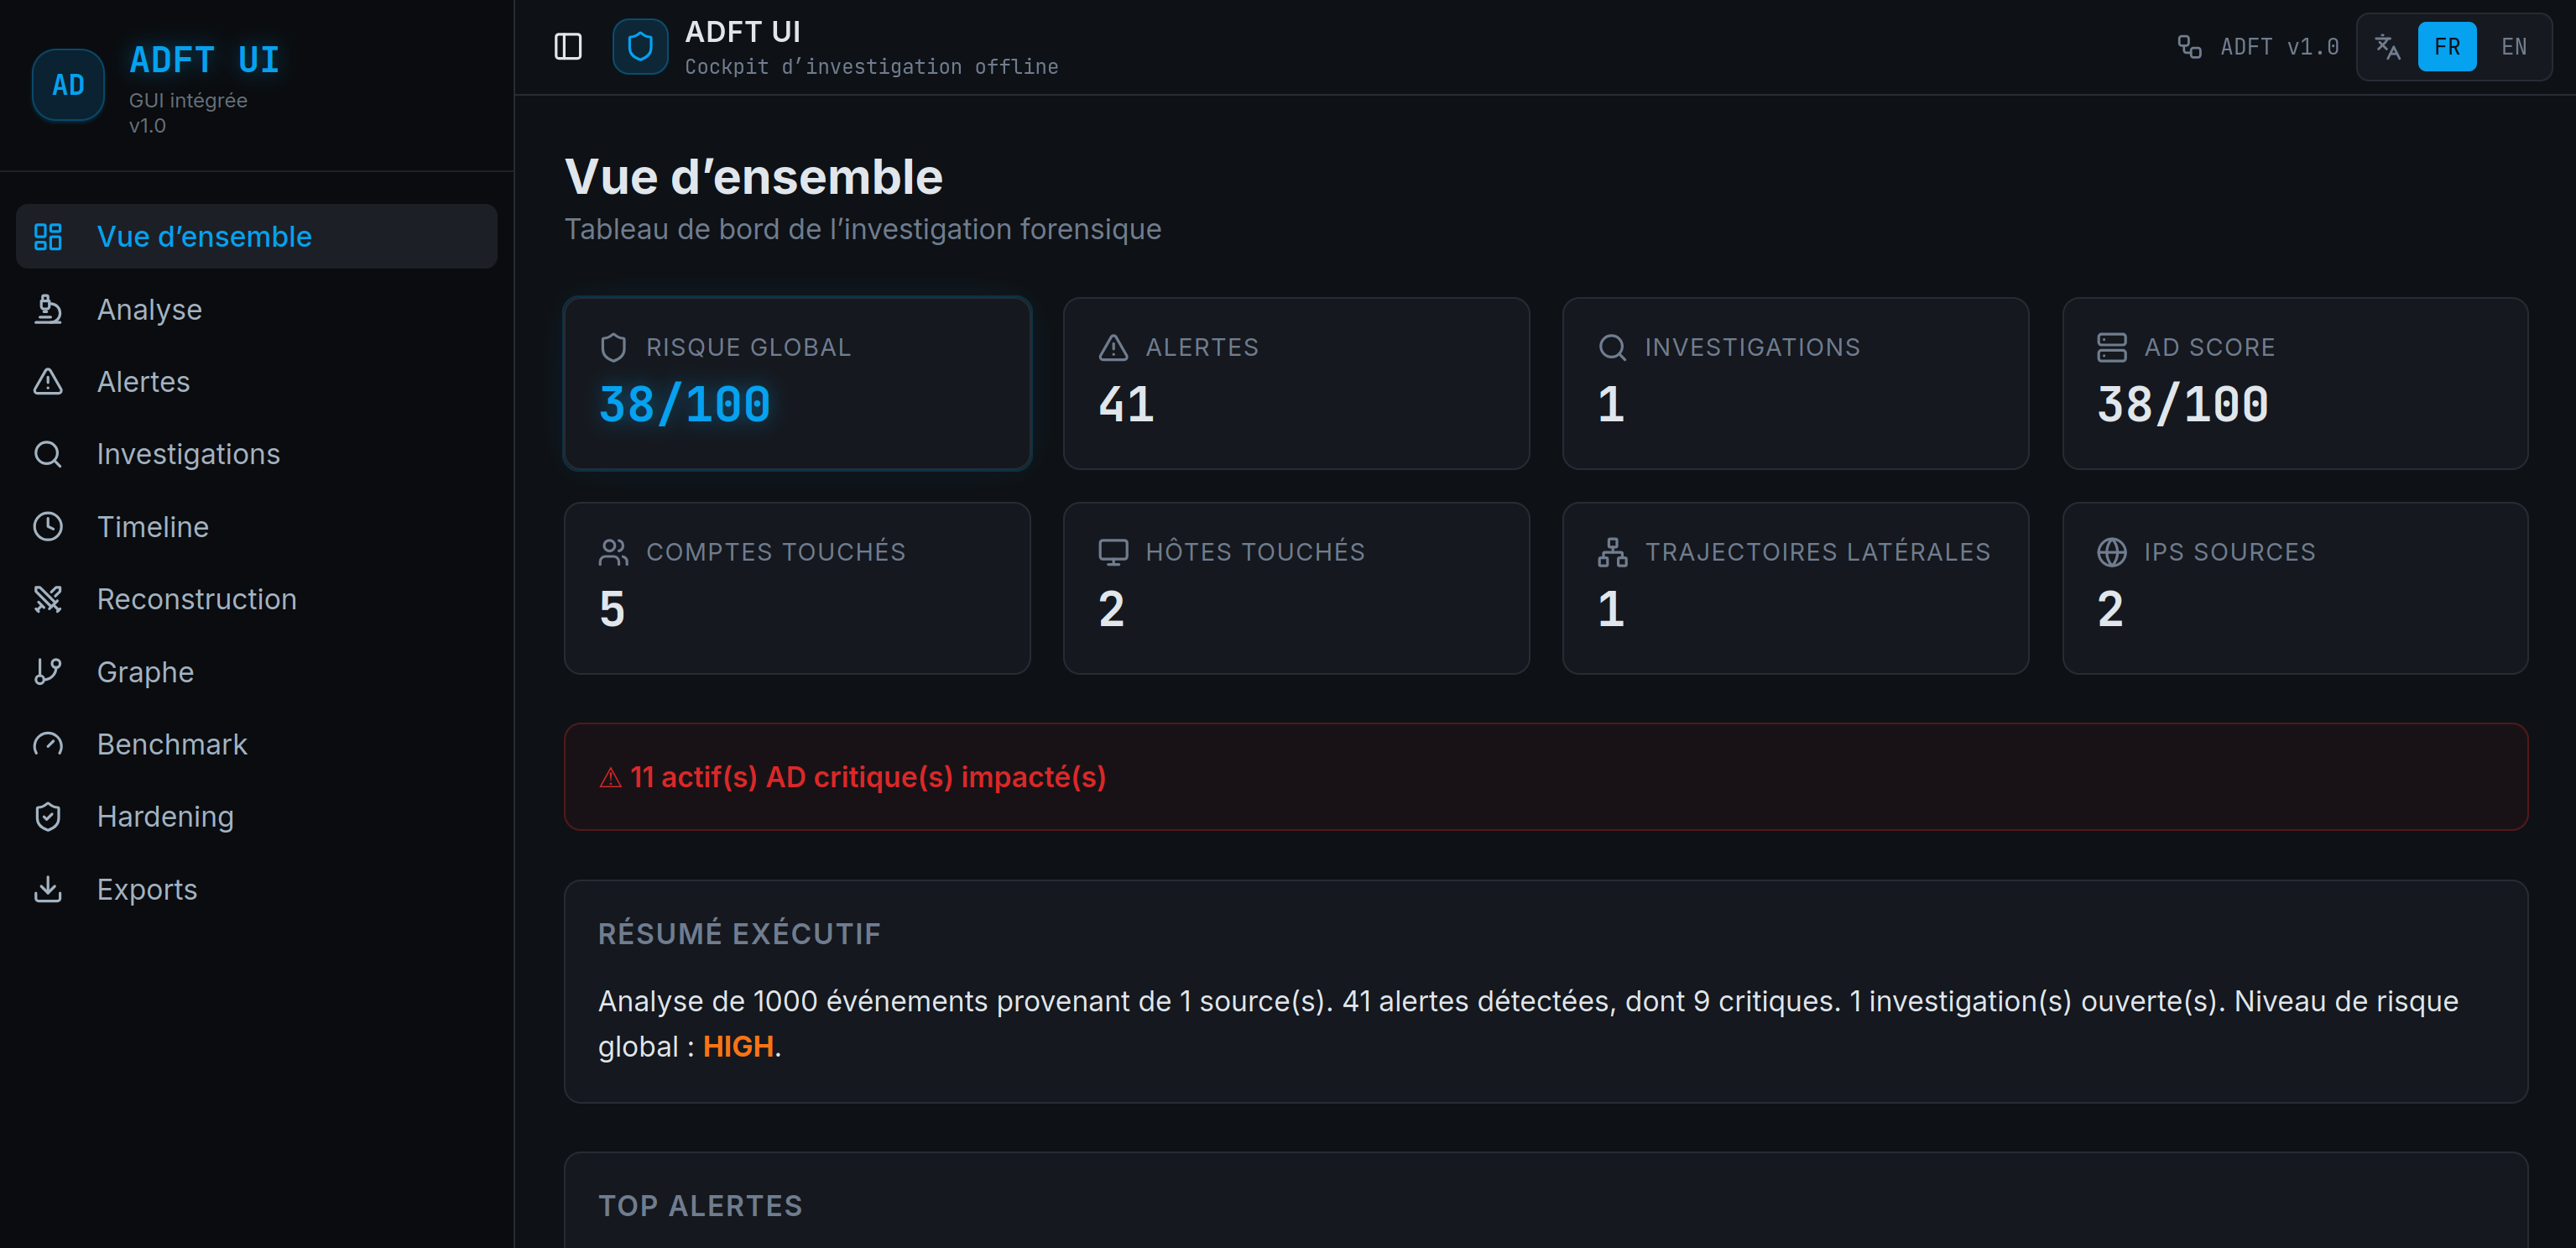 kjean13/adft
Active Directory Forensic Toolkit : اكتشاف وإعادة بناء هجمات AD من سجلات أحداث Windows (EVTX)
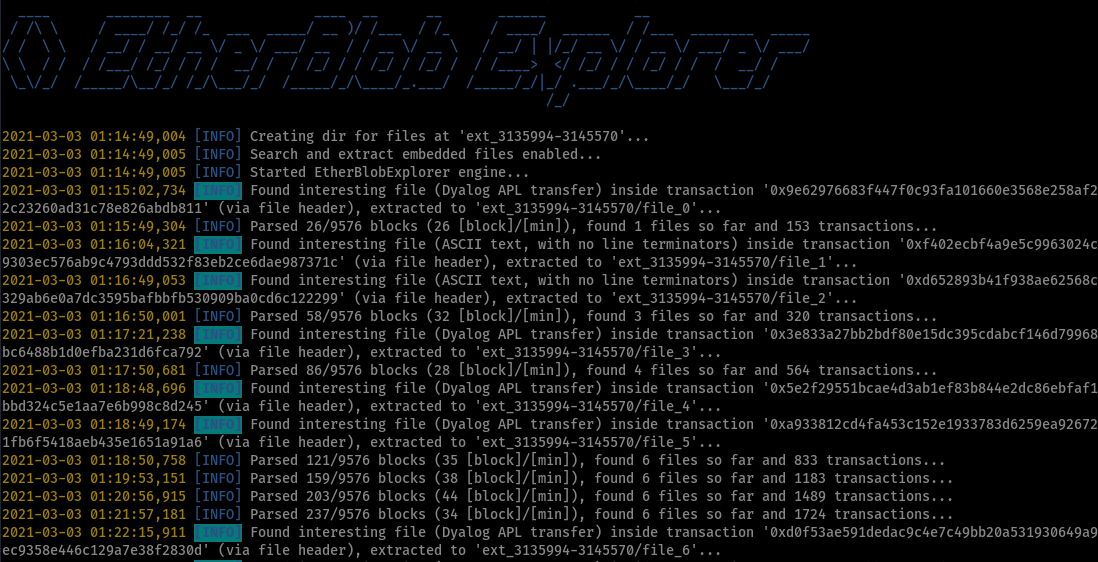 litneet64/etherblob-explorer
ابحث واستخرج ملفات blob على شبكة إيثريوم بلوكتشين
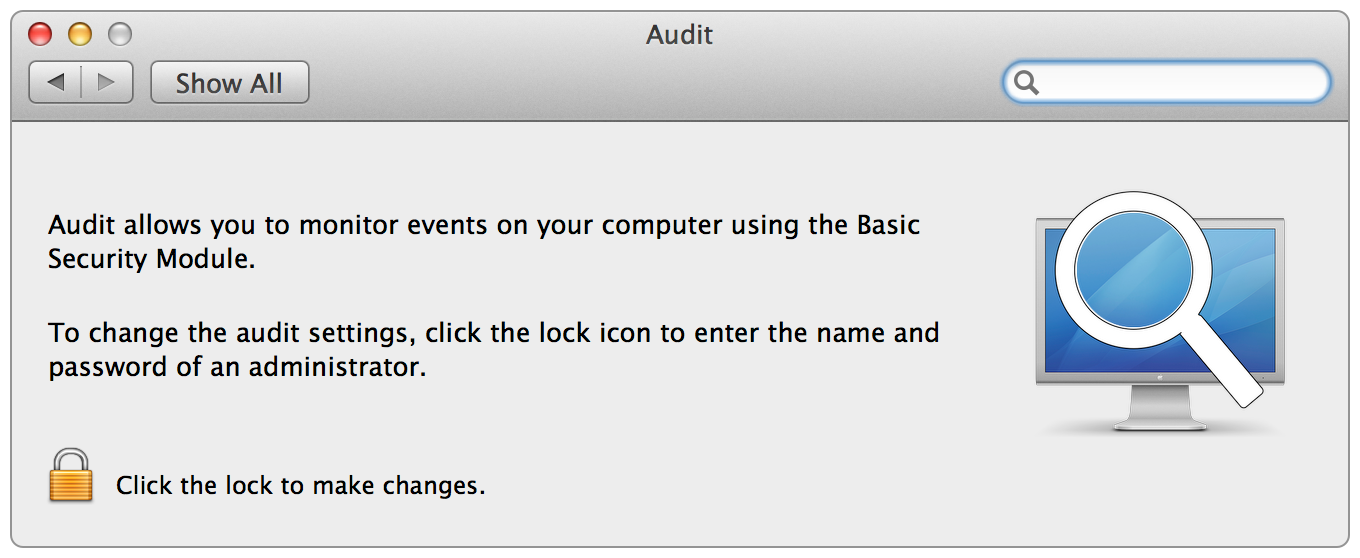 twocanoes/audit
لوحة تفضيلات التدقيق وقارئ السجلات لنظام OS X
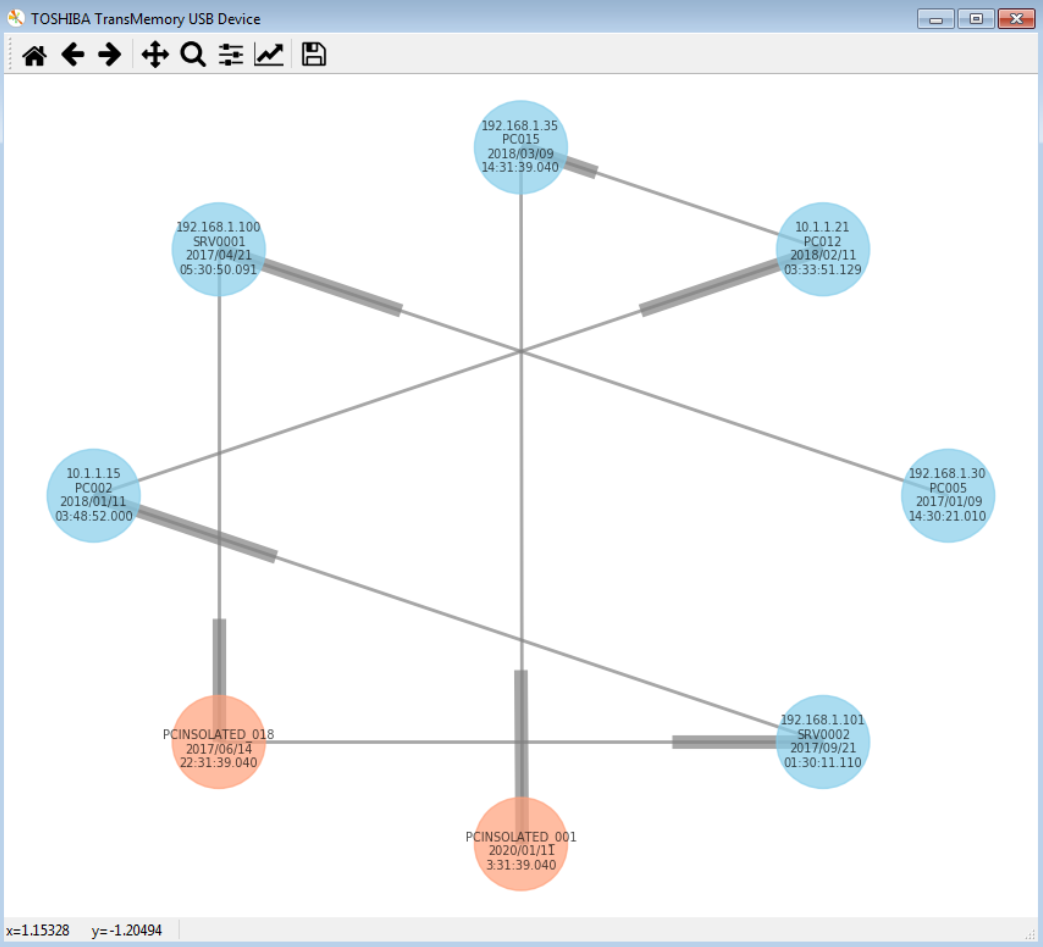 telefonica/hiddennetworks-python
أداة تحقيق في وصلات أجهزة USB تتعقب العلاقات الفعلية بين الجهاز والحاسوب عبر الشبكات المحلية والمجالية، وتولد رسومًا بيانية مرئية وتقارير بصيغتي CSV…
 jas502n/010-editor-template
مستودع قوالب ثنائية لبرنامج 010 Editor، يوفر نصوصًا برمجية بامتداد .bt لتحليل الملفات القابلة للتنفيذ، وصور أنظمة الملفات، وخلايا السجل (Registry…
 kcreyts/plugxdecoder
يفك ترميز حركة مرور PlugX والآثار المشفرة/المضغوطة








