 melonattacker/logira
تدقيق وقت التشغيل على مستوى نظام التشغيل للأتمتة غير المتوقعة.

تدقيق وقت التشغيل على مستوى نظام التشغيل للأتمتة غير المتوقعة.
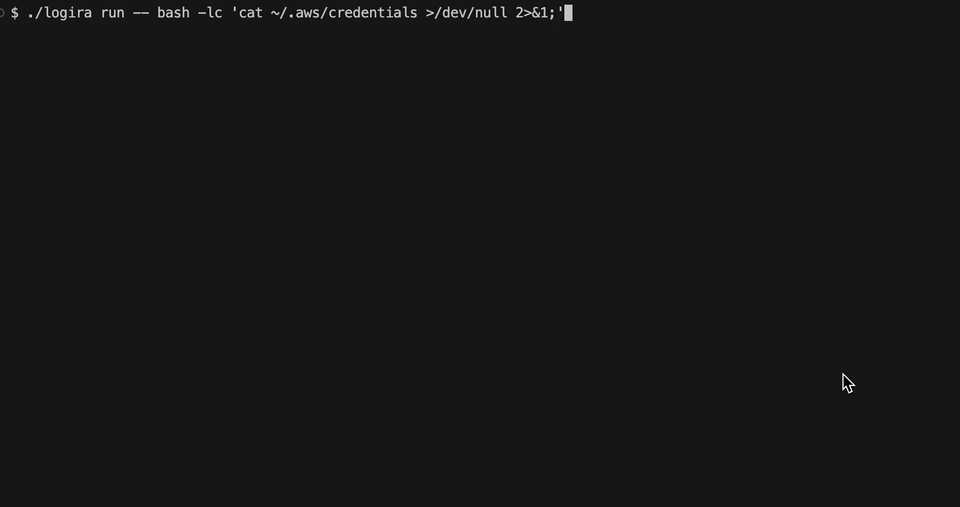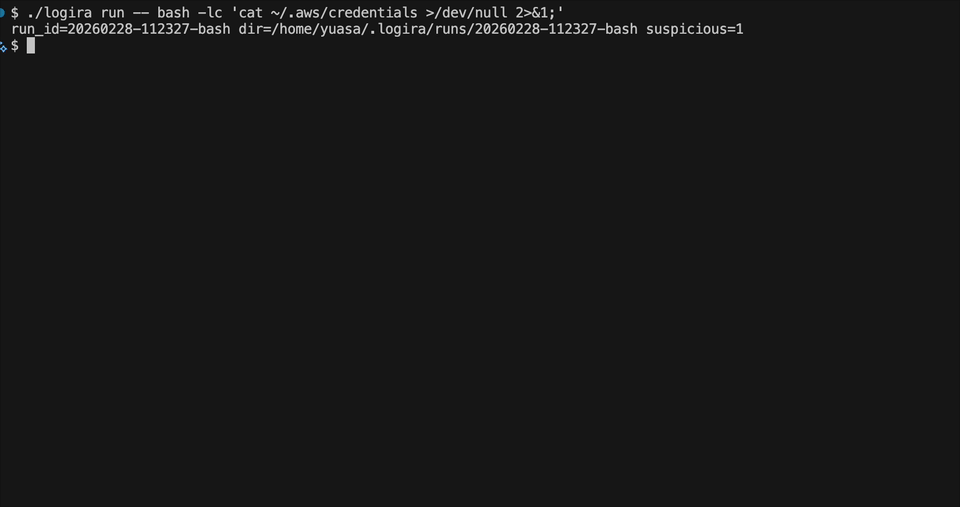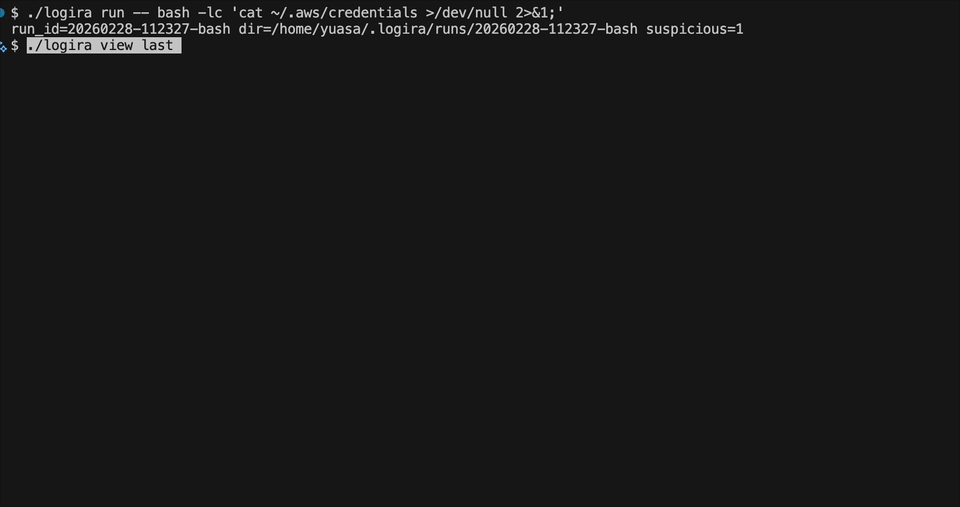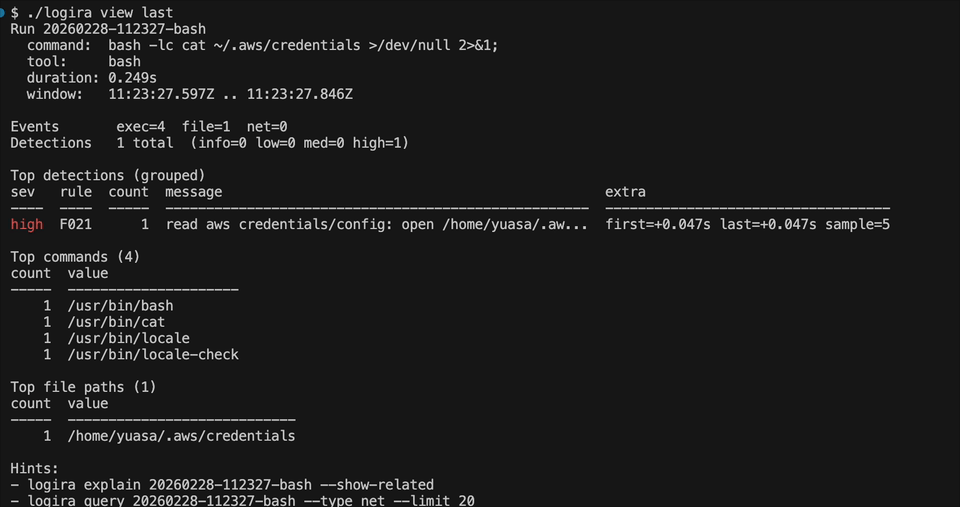
logira هي أداة سطر أوامر Linux للمراقبة فقط تسجّل أحداث وقت التشغيل exec وfile وnet عبر eBPF. تساعدك على رؤية ما حدث فعليًا أثناء تشغيل وكلاء الذكاء الاصطناعي وأشكال الأتمتة الأخرى، مع تخزين محلي لكل تشغيل لأغراض التدقيق والمراجعة بعد التشغيل والبحث وفرز التنبيهات.
codex --yolo أو claude --dangerously-skip-permissions).تتضمن logira مجموعة قواعد افتراضية ذات رأي واضح، للمراقبة فقط، تستهدف تدقيق تشغيل وكلاء الذكاء الاصطناعي.
يمكنك أيضًا إضافة قواعد YAML خاصة بكل تشغيل باستخدام logira run --rules <file>.
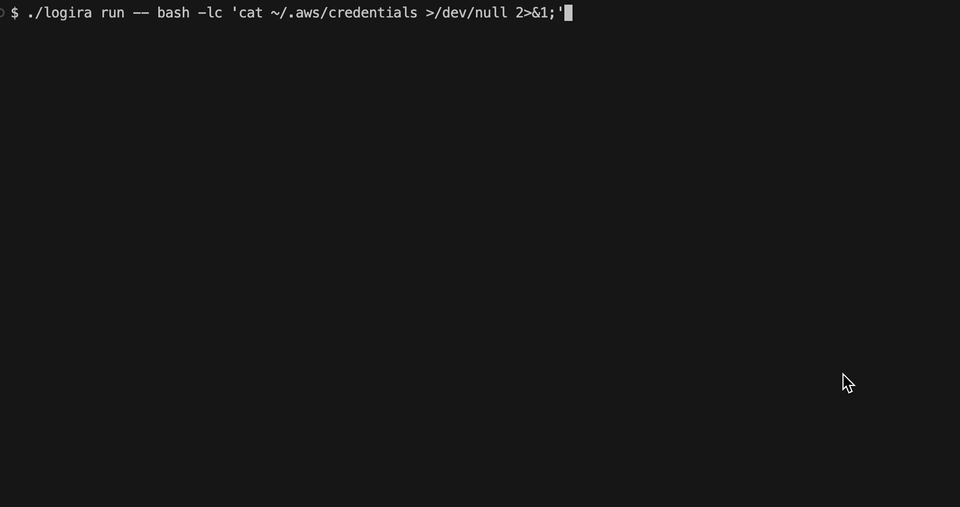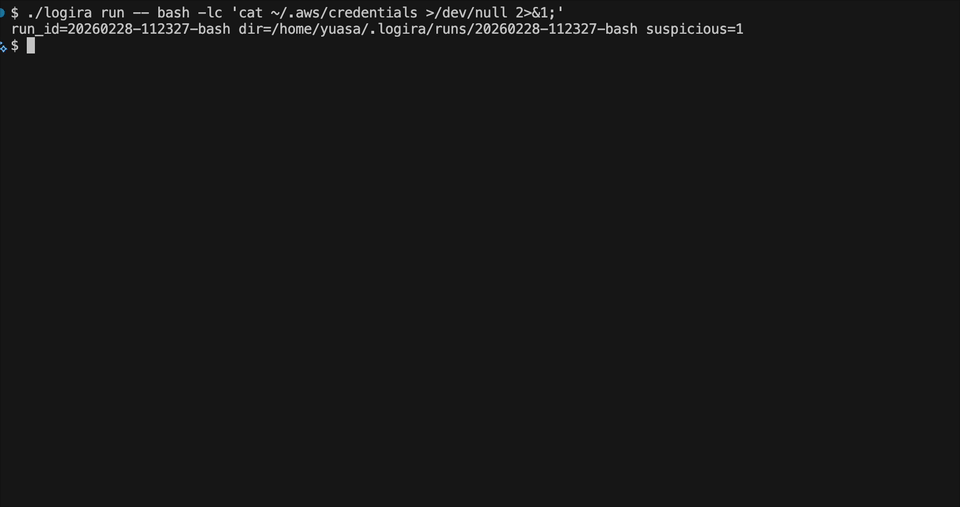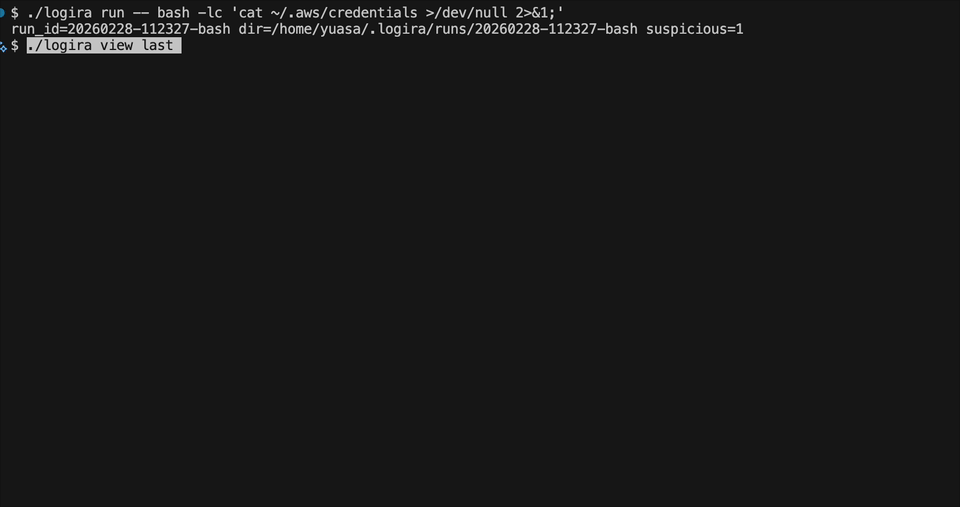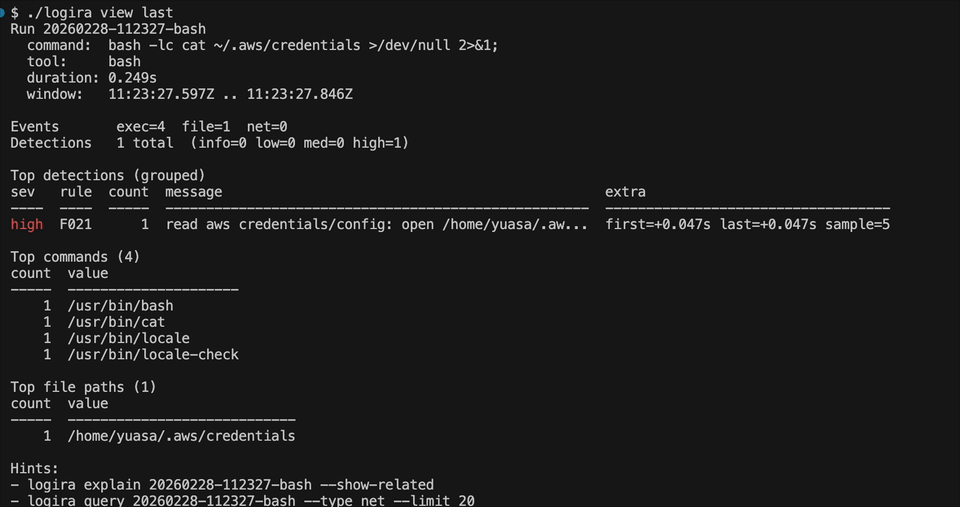
~/.ssh، ~/.aws، إعدادات kube/gcloud/docker، .netrc، .git-credentials، بيانات اعتماد السجلات..netrc، .git-credentials./etc، وحدات systemd، cron، إدخالات التشغيل التلقائي للمستخدم، ملفات بدء تشغيل الصدفة./tmp، /dev/shm، /var/tmp.curl|sh، wget|sh، أدوات ووسائط الأنفاق/الصدفة العكسية، فك ترميز base64 مع مؤشرات الصدفة.rm -rf، git clean -fdx، find -delete، mkfs، terraform destroy، وأوامر مشابهة.الخيار 1. التثبيت عبر السكربت المريح:
curl -fsSL https://raw.githubusercontent.com/melonattacker/logira/main/install.sh | sudo bash
الخيار 2. التثبيت اليدوي من أرشيف إصدار:
tar -xzf logira_vX.Y.Z_linux-<arch>.tar.gz
cd logira_vX.Y.Z_linux-<arch>
sudo ./install-local.sh
بعد إعادة التثبيت / الترقية:
install.sh الأمر systemctl enable --now).logirad لضمان تشغيل الملف التنفيذي الجديد.sudo systemctl daemon-reload
sudo systemctl restart logirad.service
sudo systemctl status logirad.service --no-pager
البناء:
make build
ابدأ الخادم الجذري (مطلوب للتتبع):
sudo ./logirad
لتشغيل الخدمة الخلفية الجذرية في الخلفية، ثبّت ملف الوحدة من packaging/systemd/logirad.service.
# 1) Generate eBPF objects (only needed if missing)
make generate

# 2) Install the systemd unit
sudo install -D -m 0644 packaging/systemd/logirad.service /etc/systemd/system/logirad.service

# 3) Install the daemon binary (unit defaults to /usr/local/bin/logirad)
sudo install -m 0755 ./logirad /usr/local/bin/logirad

# 4) (Recommended) Point systemd at the eBPF .o files via an environment file.
# This avoids relying on the service working directory.
sudo mkdir -p /etc/logira
sudo tee /etc/logira/logirad.env >/dev/null <<'EOF'
LOGIRA_EXEC_BPF_OBJ=/absolute/path/to/collector/linux/exec/trace_bpfel.o
LOGIRA_NET_BPF_OBJ=/absolute/path/to/collector/linux/net/trace_bpfel.o
LOGIRA_FILE_BPF_OBJ=/absolute/path/to/collector/linux/filetrace/trace_bpfel.o
EOF

# 5) Enable + start
sudo systemctl daemon-reload
sudo systemctl enable --now logirad

# Follow logs
sudo journalctl -u logirad -f

# Check status
systemctl status logirad --no-pager

# Stop + disable
sudo systemctl stop logirad
sudo systemctl disable --now logirad
شغّل وكيلًا خاضعًا للتدقيق بصفتك مستخدمك العادي (تُحفظ الأحداث تلقائيًا):
./logira run -- bash -lc 'echo hi > x.txt; curl -s https://example.com >/dev/null'
./logira run --rules ./my-rules.yaml -- bash -lc 'cat ~/.aws/credentials >/dev/null'
تشغيل Codex CLI:
./logira run -- codex --yolo "Update the README to be clearer and add examples."
تشغيل Claude Code CLI:
./logira run -- claude --dangerously-skip-permissions "Find and fix flaky tests."
قائمة التشغيل:
./logira runs
عرض وتفسير آخر تشغيل:
./logira view last
./logira view last --ts both
./logira view last --color always
./logira explain last
./logira explain last --show-related
./logira explain last --drill 35
./logira report last
./logira report last --exec-seq 12
استعلام الأحداث:
./logira query last --type detection
./logira query last --type net --dest 140.82.121.4:443
./logira query last --related-to-detections --type net
./logira query last --contains curl
logira run -- <command...>: تشغيل أمر تحت التدقيق وحفظ تشغيل جديد تلقائيًاlogira runs: عرض قائمة التشغيلات المحفوظةlogira view [last|<run-id>]: عرض لوحة معلومات التشغيل (استخدم --raw للنص القديم)logira query [last|<run-id>] [filters...]: البحث في الأحداث مع إخراج جدولي خاص بكل نوعlogira explain [last|<run-id>]: اكتشافات مجمّعة افتراضيًا (--show-related، --drill)logira episode [last|<run-id>] --exec-seq <seq> [--json]: إعادة بناء سلسلة تنفيذ واحدة مرصودةlogira report [last|<run-id>] [--exec-seq <seq>]: إنشاء تقرير تدقيق HTML مستقل يعمل دون اتصاليحتوي التشغيل (Run) على الملاحظات المحتفظ بها لجلسة الالتقاط. ويعيد مخطط العمليات (Process Graph) بناء هويات المهام والعلاقات المرصودة داخل ذلك التشغيل. وتختار حلقة التنفيذ (Execution Episode) عملية تنفيذ (exec) واحدة وتتبع سلالاتها المرصودة، بما في ذلك المهام الناتجة عن التفرع فقط (fork-only) وعمليات الاستبدال اللاحقة للملفات التنفيذية.
./logira query last --type exec
./logira episode last --exec-seq 12
./logira episode last --exec-seq 12 --json
تُبلغ الحلقات عن أدلة ملفات/شبكة قابلة للنسب وتفصل صراحةً بين الملاحظات غير المؤكدة وغير ذات الصلة وغير القابلة للنسب. لا يصبح الأسلاف والأشقاء أعضاء. غياب السلف أو النشاط الفارغ لا يثبت عدم النشاط. هذا تحليل لنظام التشغيل للأغراض العامة يعمل دون اتصال، مستقل عن بيئات تشغيل الوكلاء ودون أحكام أمنية أو متعلقة بالنوايا.
راجع هوية الحلقة والنسب والعد ودلالات JSON للاطلاع على تنسيق الإخراج المستقر، وقيود الإصدارات القديمة، ومثال shell/descendant.
أنشئ نظرة عامة على التشغيل دون تحديد تنفيذ:
./logira report last
اختر تسلسل تنفيذ مرصودًا لإضافة حلقة التنفيذ الخاصة به:
./logira query last --type exec
./logira report last --exec-seq 12 --output ./audit.html
التقارير عبارة عن ملفات HTML واحدة مستقلة تعمل دون اتصال بالإنترنت مع CSS مضمّن ولا تعتمد على أي بيئة تشغيل خارجية. وهي تحافظ على إسناد الحلقات (Episode attribution) وحدود عدم اليقين، وتُظهر قيود الالتقاط، وتتضمن عمليات تسليم عبر سطر الأوامر (CLI handoffs) إلى أحداث المصدر المحتفظ بها. وقد تحتوي على أوامر ومسارات ووجهات شبكية حساسة.






