

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحقيق الجنائي الرقمي — الصفحة 14 | Kitploit
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit

أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 3 أيام
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 11 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ 11س 34د
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 11 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 5س 58د
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ 9س 42د
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5kمنذ 3 أيام
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 3 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 4س 56د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
932 نتائج
libfsntfs preview

libfsntfs

GitHublibyal/libfsntfs

مكتبة وأدوات للوصول إلى نظام ملفات التقنية الجديدة (NTFS) في ويندوز

disk-forensicsforensicsdata-recovery+1
238منذ 12 أيام
freedomfighting preview

freedomfighting

GitHubjusticerage/freedomfighting

مجموعة من البرامج النصية التي قد تكون مفيدة أثناء أنشطتك في النضال من أجل الحرية.
reconnaissanceencryption-decryption-toolsforensics+8
418منذ 3 سنوات
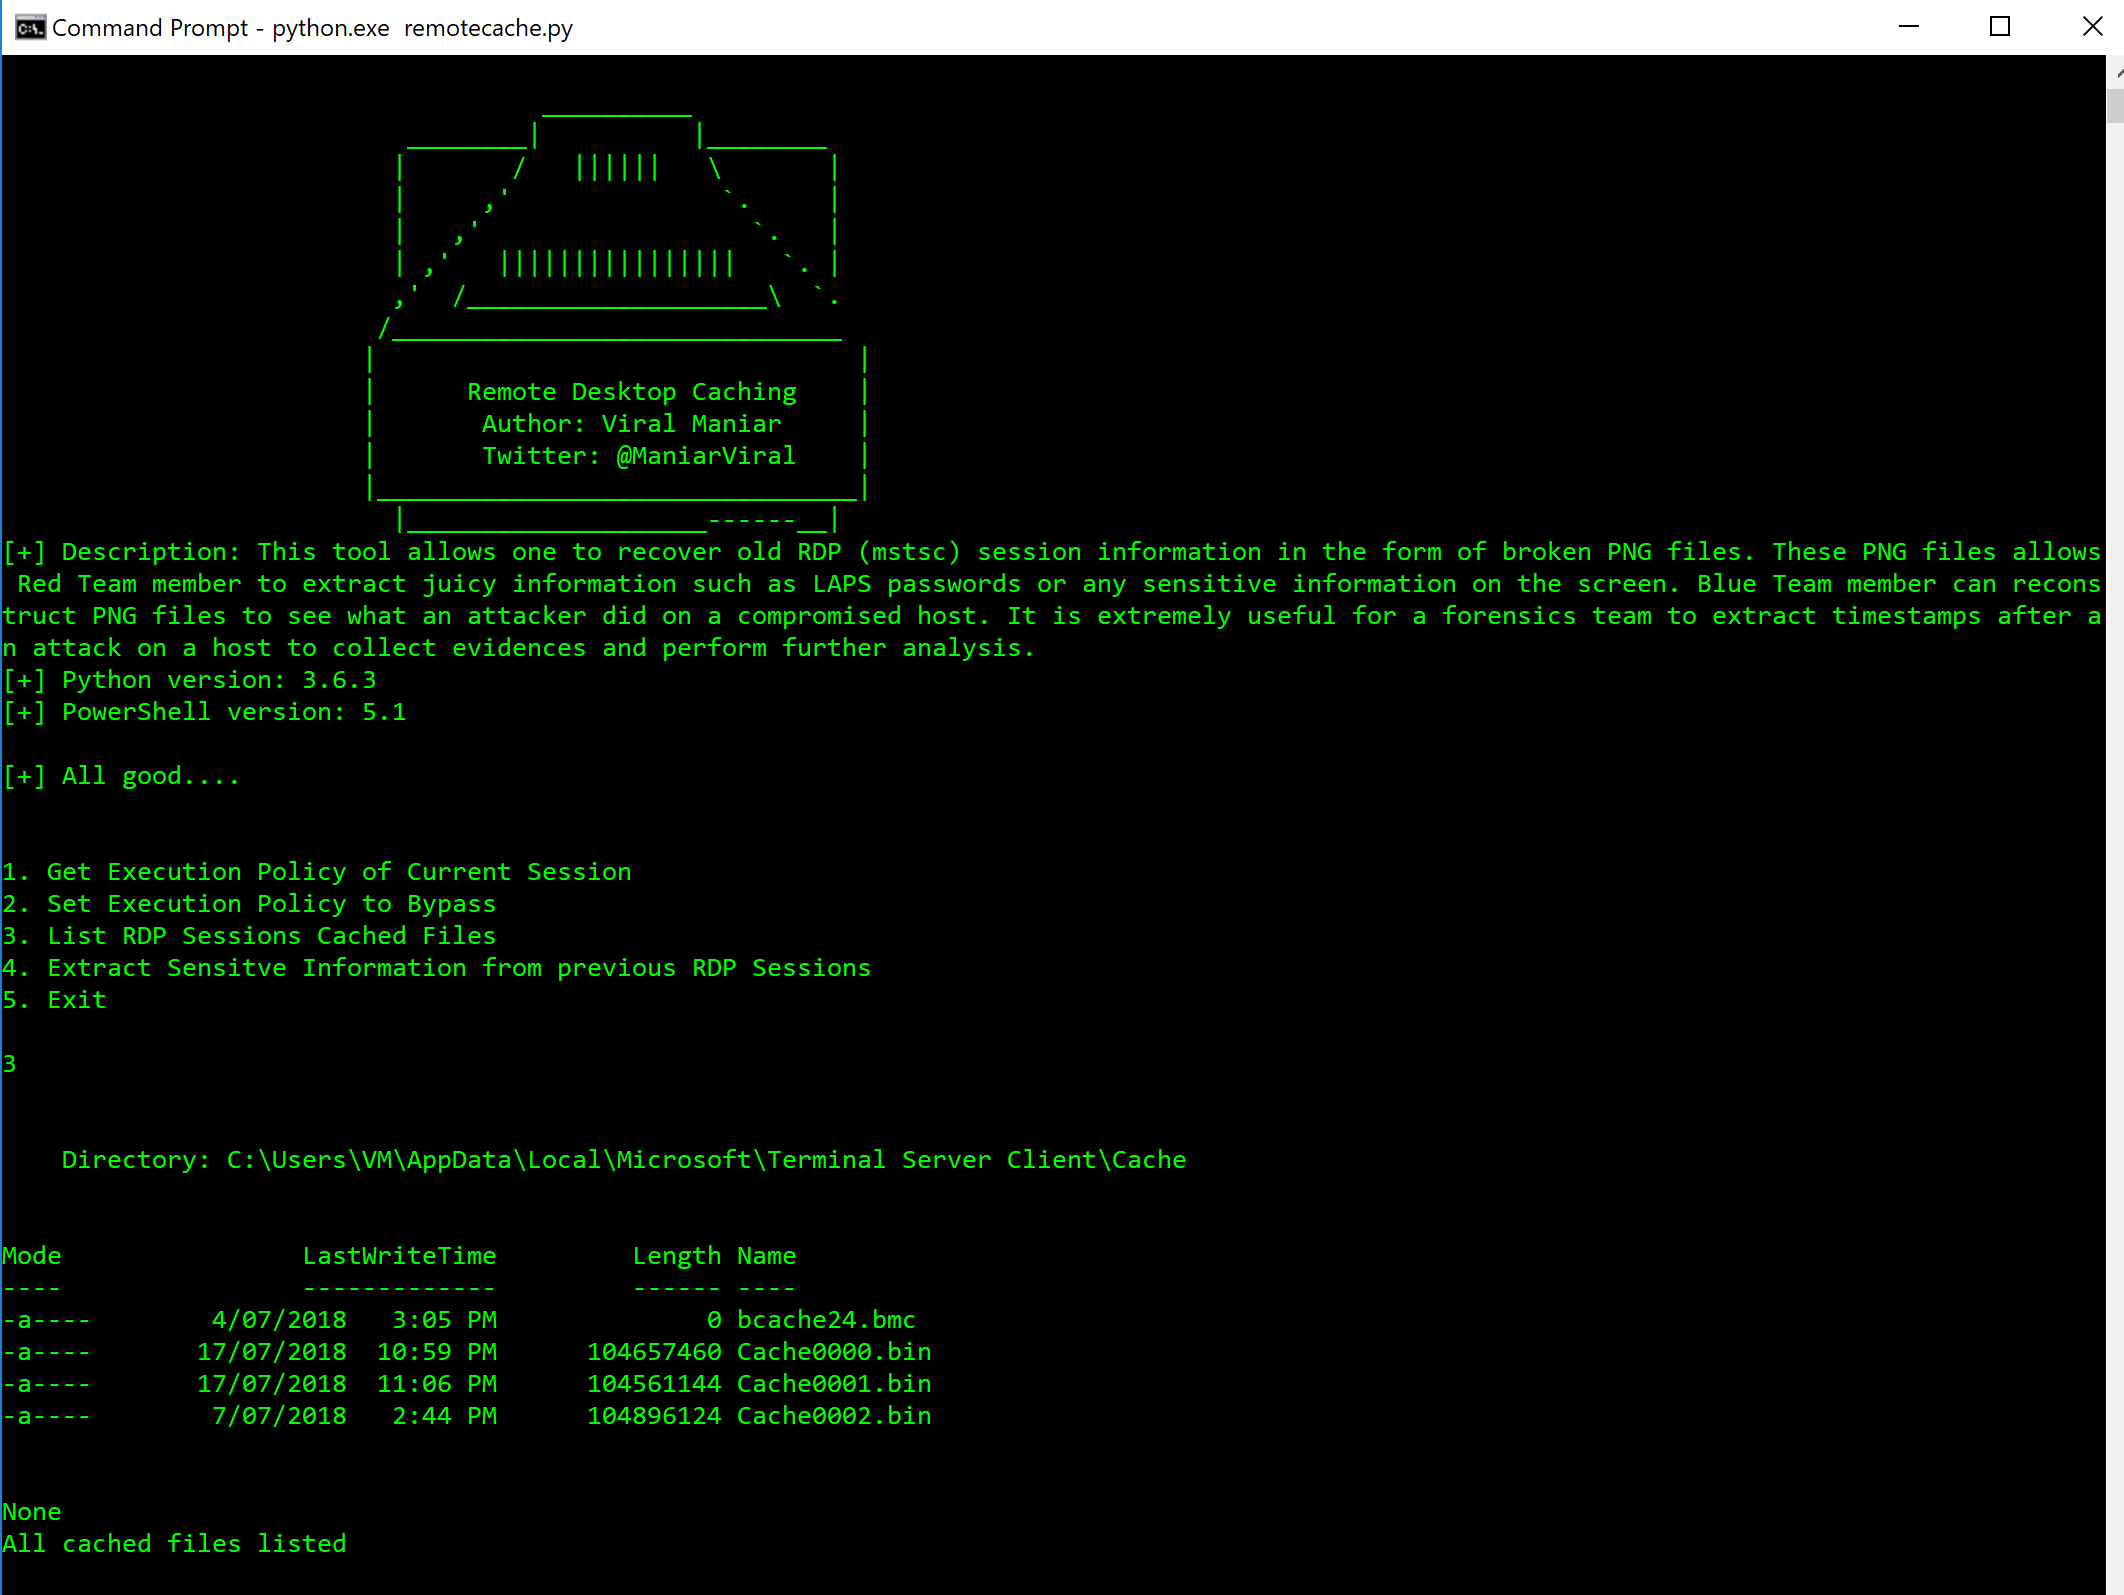
Remote-Desktop-Caching- preview

Remote-Desktop-Caching-

GitHubviralmaniar/remote-desktop-caching-

تتيح هذه الأداة استعادة معلومات جلسات RDP (mstsc) القديمة على شكل ملفات PNG تالفة. تسمح ملفات PNG هذه لأعضاء الفريق الأحمر باستخراج معلومات قيّمة مثل…
reconnaissancememory-forensicsforensics+4
218منذ 8 سنوات
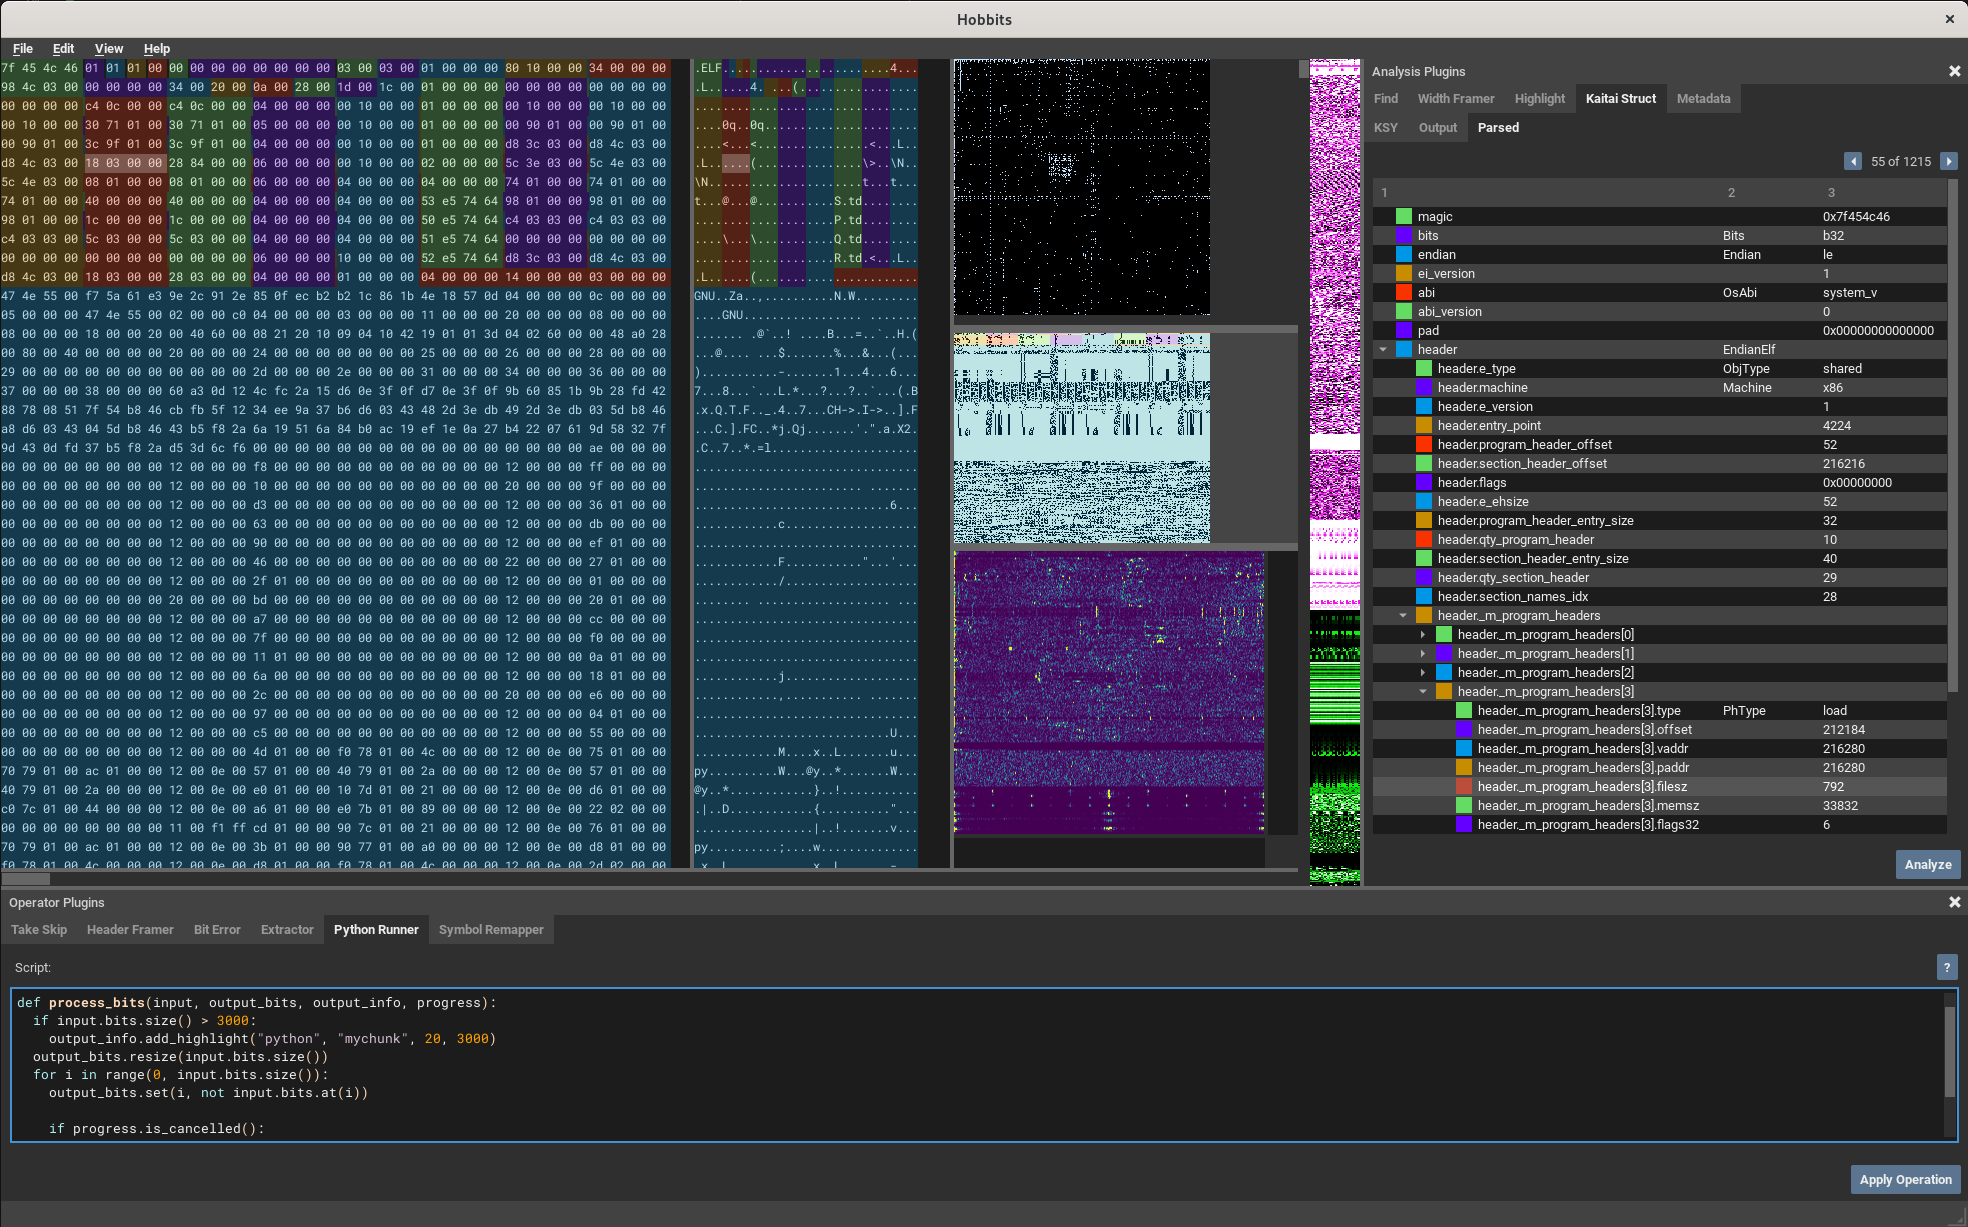
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

واجهة مستخدم رسومية متعددة المنصات لتحليل ومعالجة وتصور البيانات القائم على البتات

reverse-engineeringforensicsdata-recovery+1
747منذ سنة واحدة
irflow-timeline preview

irflow-timeline

GitHubr3nzsec/irflow-timeline

تحليل الجدول الزمني DFIR لنظام macOS — عارض يعتمد على SQLite لملفات CSV وTSV وXLSX وEVTX وPlaso و$MFT و$J مع AI Artifacts وAI Secret Hunt وفحص…

disk-forensicsioc-managementmemory-forensics+7
304منذ شهر واحد
caronte preview

caronte

GitHubeciavatta/caronte

أداة لتحليل تدفق الشبكة أثناء مسابقات Capture the Flag للهجوم/الدفاع
packet-sniffing-analysisnetwork-forensicsforensics+1
651منذ 4 سنوات
icebox preview

icebox

GitHubthalium/icebox

تفتيش الآلة الافتراضية، التتبع وتصحيح الأخطاء
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
600منذ 4 سنوات
dfirtrack preview

dfirtrack

GitHubdfirtrack/dfirtrack

تطبيق تتبع استجابة الحوادث قائم على النظام لإدارة حالات التحقيق الرقمي والاستجابة للحوادث (DFIR) واسعة النطاق، مع استيراد/تصدير، وسير عمل المهام،…

forensicsdigital-forensicsincident-response
538منذ 9 أشهر
SecurityClaw preview

SecurityClaw

GitHubsecurityclaw/securityclaw

وكيل أمني مستقل لمركز عمليات الأمن (SOC) يعتمد على الوحدات والمهارات، يراقب بيانات OpenSearch/Elasticsearch، ويبني ذاكرة سلوكية قائمة على RAG، ويتحقق…
reconnaissancevulnerability-analysisforensics+8
263منذ 3 أشهر
macos-UnifiedLogs preview

macos-UnifiedLogs

GitHubmandiant/macos-unifiedlogs

محلل عبر المنصات لسجلات Apple UnifiedLogs!
forensicsdigital-forensicsincident-response+1
367منذ شهر واحد
iocextract preview

iocextract

GitHubpedramamini/iocextract

مستخرج مؤشرات الاختراق (IOC) المنزوعة الأنياب.
ioc-managementosintthreat-feeds-aggregators+5
584منذ 2 سنوات
rawsec-cybersecurity-inventory preview

rawsec-cybersecurity-inventory

GitHubnoraj/rawsec-cybersecurity-inventory

قائمة بالأدوات والموارد المتعلقة بالأمن السيبراني تهدف إلى مساعدة الأشخاص في العثور على كل ما يتعلق بالأمن السيبراني.
osintvulnerability-analysisforensics+6
342منذ شهر واحد
guasap-whatsapp-foresincs-tool preview

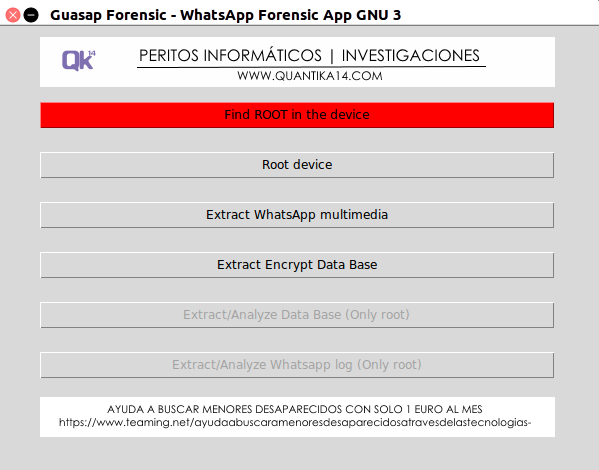
guasap-whatsapp-foresincs-tool

GitHubquantika14/guasap-whatsapp-foresincs-tool

أداة الطب الشرعي لـ WhatsApp

forensicsmobile-forensicsdata-recovery+1
176منذ 3 أشهر
Skadi preview

Skadi

GitHuborlikoski/skadi

قم بجمع ومعالجة والصيد باستخدام البيانات المستندة إلى المضيف من أنظمة MacOS وWindows وLinux.
disk-forensicsosintmemory-forensics+9
517منذ 4 سنوات
NTLMRawUnHide preview

NTLMRawUnHide

GitHubmlgualtieri/ntlmrawunhide

NTLMRawUnhide.py هو سكريبت بلغة بايثون 3 مصمم لتحليل ملفات التقاط حزم الشبكة واستخراج تجزئات NTLMv2 بتنسيق قابل للكسر. صيغ التقاط الحزم الثنائية…

packet-sniffing-analysispassword-crackingforensics+2
394منذ 2 سنوات
analyzer preview

analyzer

GitHubqeeqbox/analyzer

تحليل واستخراج وتصور الميزات والآثار ومؤشرات الاختراق (IoCs) للملفات وتفريغات الذاكرة (نظام ويندوز، لينكس، أندرويد، آيفون، بلاك بيري، الملفات…
ioc-managementosintstatic-analysis+8
320منذ 2 سنوات
ghost preview

ghost

GitHubpandaadir05/ghost

يكشف عن حقن العمليات والتلاعب بالذاكرة المستخدمة من قبل البرامج الضارة. يجد مناطق RWX، أنماط shellcode، ربط API، اختطاف الخيوط، وتجويف العمليات. مبني…
defensive-toolsmemory-forensicsreverse-engineering+6
382منذ 2 أشهر
PEpper preview

PEpper

GitHub0x0be/pepper

نص برمجي مفتوح المصدر لإجراء تحليل ثابت للبرامج الضارة على Portable Executable

static-analysisforensicsmalware-analysis+1
333منذ 4 سنوات
السابق1…131415…52التالي








