Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PEpper — نص برمجي مفتوح المصدر لإجراء تحليل ثابت للبرامج الضارة على Portable Executable | Kitploit
أدوات/GitHubGitHub/0x0be/pepper
التحليل الثابتالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHub0x0be/pepper

PEpper

نص برمجي مفتوح المصدر لإجراء تحليل ثابت للبرامج الضارة على Portable Executable

عرض المستودع
3337335منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

شعار PEpper

PEpper

أداة مفتوحة المصدر لإجراء التحليل الثابت للبرمجيات الخبيثة على الملفات القابلة للتنفيذ المحمولة (PE)

التثبيت

eva@paradise:~$ git clone https://github.com/blackeko/PEpper/
eva@paradise:~$ cd PEpper
eva@paradise:~$ pip3 install -r requirements.txt
eva@paradise:~$ python3 pepper.py ./malware_dir

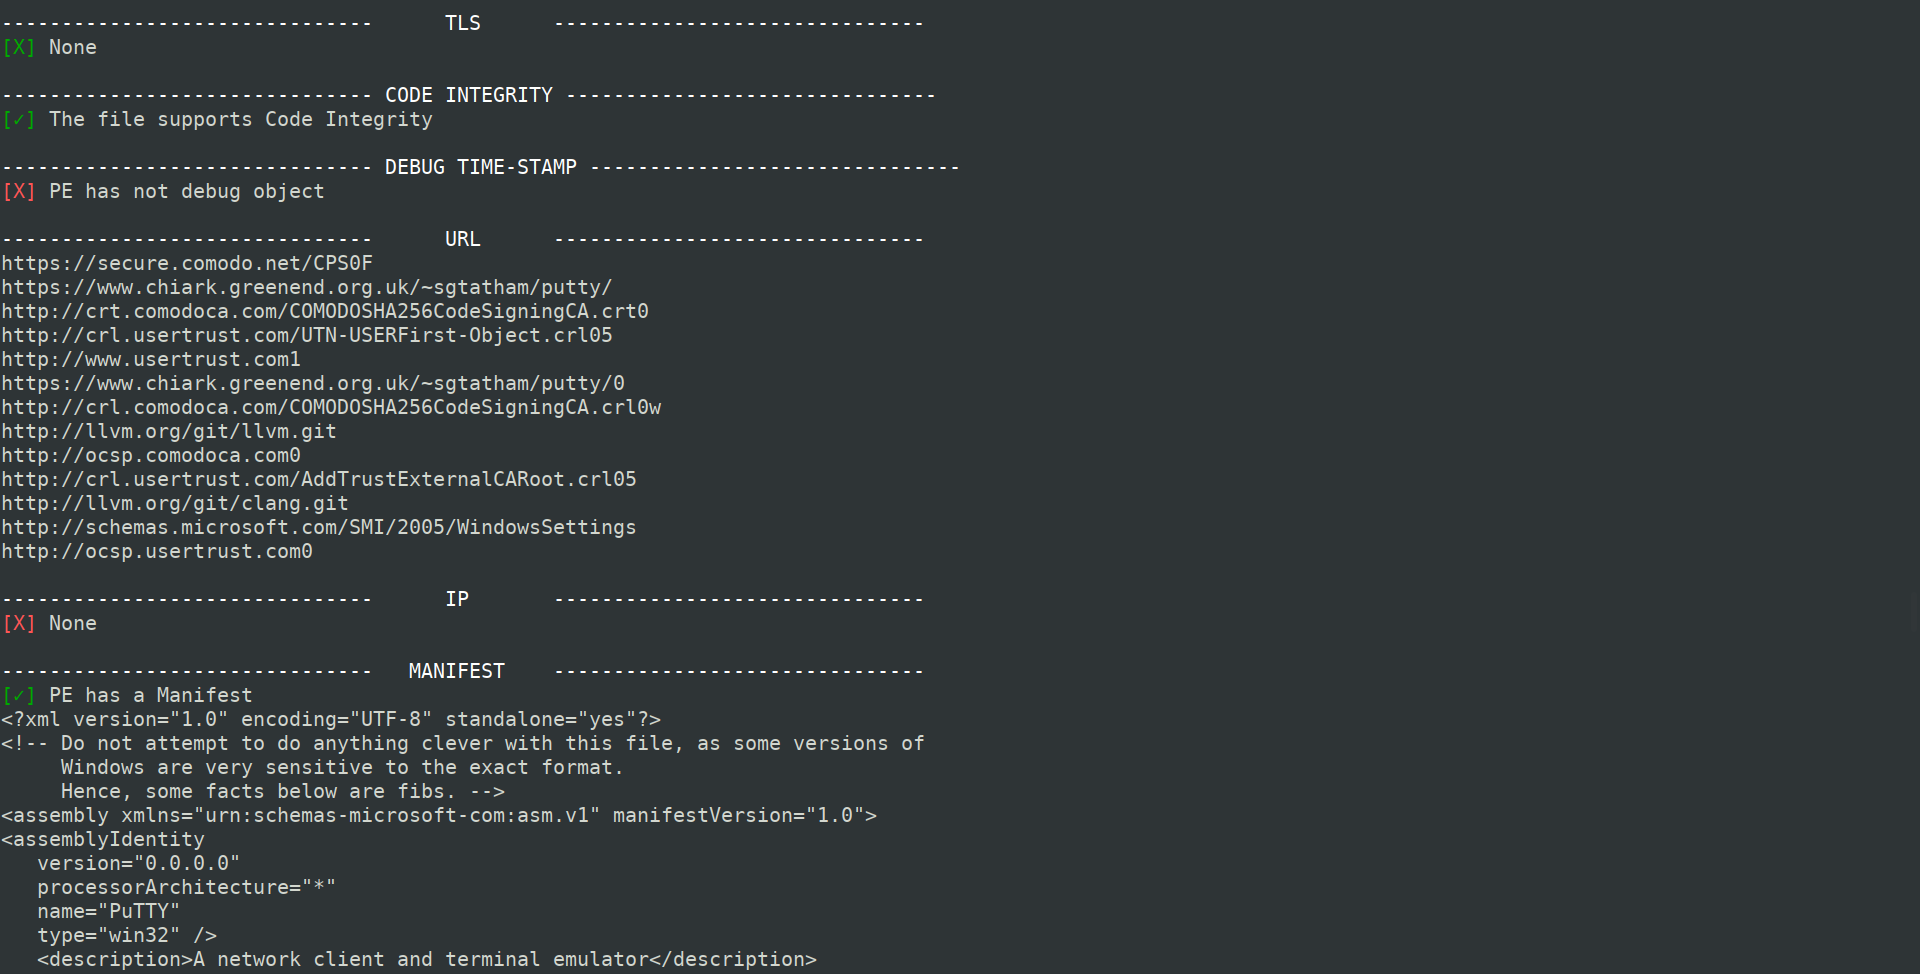
لقطة شاشة

والمزيد من الصفوف..

مخرجات CSV

النتيجة

والمزيد من الأعمدة..

الميزات المستخلصة

  • نسبة الانتروبيا المشبوهة
  • نسبة الاسم المشبوه
  • حجم الكود المشبوه
  • الطابع الزمني للتصحيح المشبوه
  • عدد الصادرات
  • عدد استدعاءات مكافحة التصحيح
  • عدد استدعاءات كشف الآلة الافتراضية
  • عدد استدعاءات واجهة برمجة التطبيقات المشبوهة
  • عدد السلاسل النصية المشبوهة
  • عدد تطابقات قواعد YARA
  • عدد عناوين URL الموجودة
  • عدد عناوين IP الموجودة
  • دعم ملف تعريف الارتباط في المكدس (GS)
  • دعم حماية تدفق التحكم (CFG)
  • دعم منع تنفيذ البيانات (DEP)
  • دعم التوزيع العشوائي لمساحة العنوان (ASLR)
  • دعم معالجة الاستثناءات المنظمة (SEH)
  • دعم التخزين المحلي للخيط (TLS)
  • وجود manifest
  • وجود version
  • وجود الشهادة الرقمية
  • كشف Packer
  • كشف قاعدة بيانات VirusTotal
  • تجزئة الاستيراد

ملاحظات

  • يمكن تشغيله على ملف PE واحد أو متعدد (موضوع داخل مجلد)
  • سيتم حفظ المخرجات (في نفس مجلد pepper.py) باسم FILENAME-output.csv
  • لاستخدام فحص VirusTotal، أضف مفتاحك الخاص في الوحدة النمطية المسماة "virustotal.py" (يلزم اتصال بالإنترنت)
  • رخصة البرمجيات

الشكر والتقدير

شكر جزيل لكل من ساعدني بشكل غير مباشر في هذا العمل، وخاصة:

  • مشروع LIEF ومكتبته الرائعة
  • PEstudio، برنامج مذهل حقًا لتحليل الملفات القابلة للتنفيذ
  • PEframe من guelfoweb، أداة واسعة الانتشار بشكل لا يصدق لإجراء التحليل الثابت للبرامج الضارة القابلة للتنفيذ المحمولة ووثائق MS Office الضارة
  • مشروع Yara-Rules، الذي يوفر توقيعات مُجمَّعة ومصنَّفة ومُحدَّثة قدر الإمكان

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    388
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →