Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Remote-Desktop-Caching- — تتيح هذه الأداة استعادة معلومات جلسات RDP (mstsc) القديمة على شكل ملفات PNG تالفة. تسمح ملفات PNG هذه لأعضاء الفريق الأحمر باستخراج معلومات قيّمة مثل كلمات مرور LAPS أو أي معلومات حساسة تظهر على الشاشة. يمكن لأعضاء الفريق الأزرق إعادة بناء ملفات PNG لرؤية ما فعله المهاجم على الجهاز المخترق. وهي مفيدة للغاية لفريق الطب الشرعي لاستخراج الطوابع الزمنية بعد هجوم على جهاز لجمع الأدلة وإجراء مزيد من التحليل. | Kitploit
أدوات/GitHubGitHub/viralmaniar/remote-desktop-caching-
الاستطلاعتحليل الذاكرة الجنائيالتحقيق الجنائي الرقميجمع المعلوماتالتحاليل الرقمية الجنائيةالفريق الأحمرالاستجابة للحوادث
GitHub

حول

تتيح هذه الأداة استعادة معلومات جلسات RDP (mstsc) القديمة على شكل ملفات PNG تالفة. تسمح ملفات PNG هذه لأعضاء الفريق الأحمر باستخراج معلومات قيّمة مثل كلمات مرور LAPS أو أي معلومات حساسة تظهر على الشاشة. يمكن لأعضاء الفريق الأزرق إعادة بناء ملفات PNG لرؤية ما فعله المهاجم على الجهاز المخترق. وهي مفيدة للغاية لفريق الطب الشرعي لاستخراج الطوابع الزمنية بعد هجوم على جهاز لجمع الأدلة وإجراء مزيد من التحليل.

viralmaniar/remote-desktop-caching-

Remote-Desktop-Caching-

عرض المستودع
2185873منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Remote-Desktop-Caching-

تتيح هذه الأداة استعادة معلومات جلسات سطح المكتب البعيد القديمة (mstsc) على شكل ملفات PNG تالفة. تمكن هذه الملفات أعضاء الفريق الأحمر من استخراج معلومات قيّمة مثل كلمات مرور LAPS أو أي معلومات حساسة على الشاشة. يمكن لأعضاء الفريق الأزرق إعادة بناء ملفات PNG لمعرفة ما فعله المهاجم على جهاز تم اختراقه. وهي مفيدة للغاية لفريق الطب الشرعي لاستخراج الطوابع الزمنية بعد هجوم على جهاز لجمع الأدلة وإجراء مزيد من التحليل.

أي اقتراحات أو أفكار لهذه الأداة مرحب بها – فقط غرد لي على @ManiarViral

لقطات الشاشة

في التشغيل الأول لـ Remote-Desktop-Caching باستخدام python.exe remotecache.py سيحصل المستخدم على خيارات كما يلي: image
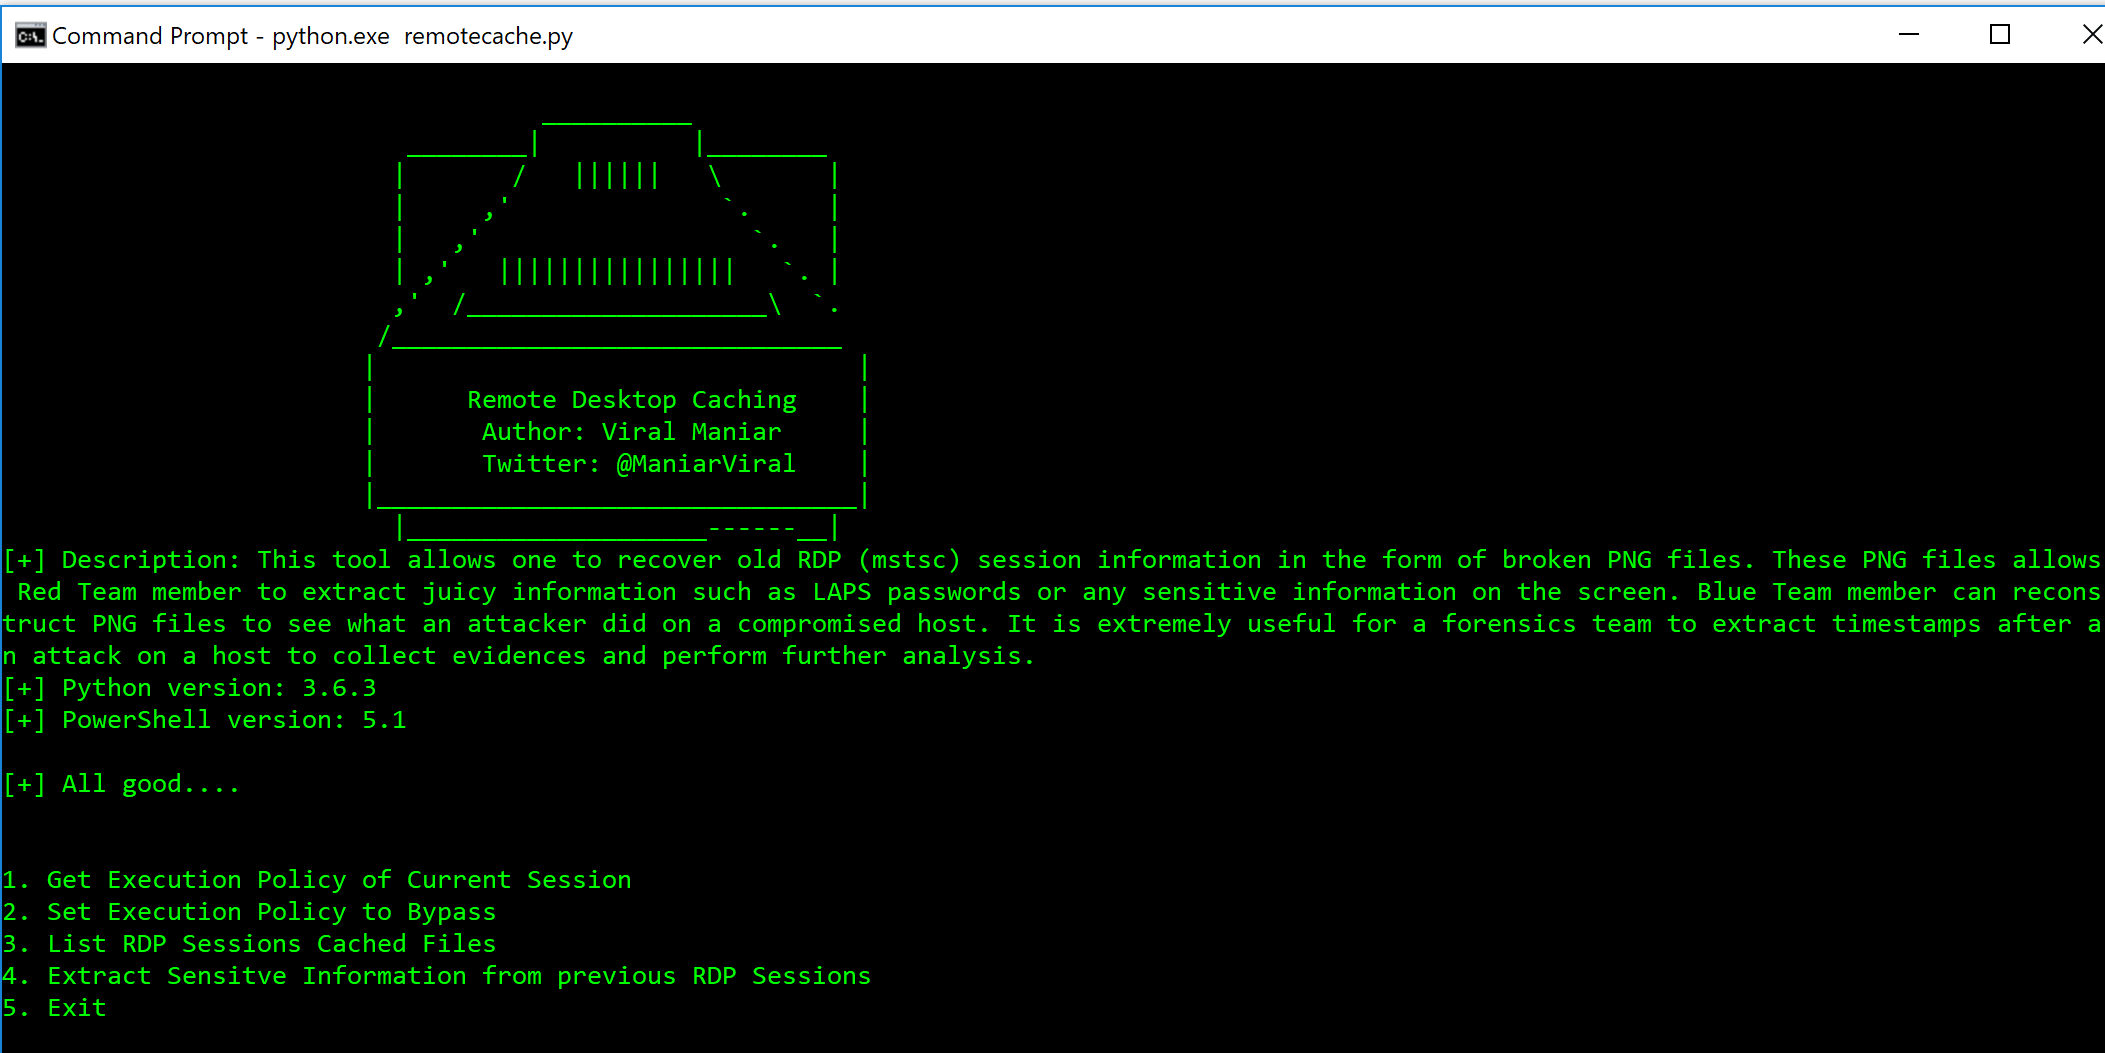
باستخدام الخيار 1 و الخيار 2 يمكن للمستخدم معرفة سياسة تنفيذ الجلسة الحالية وتعيينها إلى Bypass مما ينفذ سكريبت PowerShell rdpcache.ps1. باستخدام الخيار 3 يمكن للمستخدم سرد ملفات التخزين المؤقت الثنائية التي سيتم استخدامها لإعادة بناء ملفات PNG.
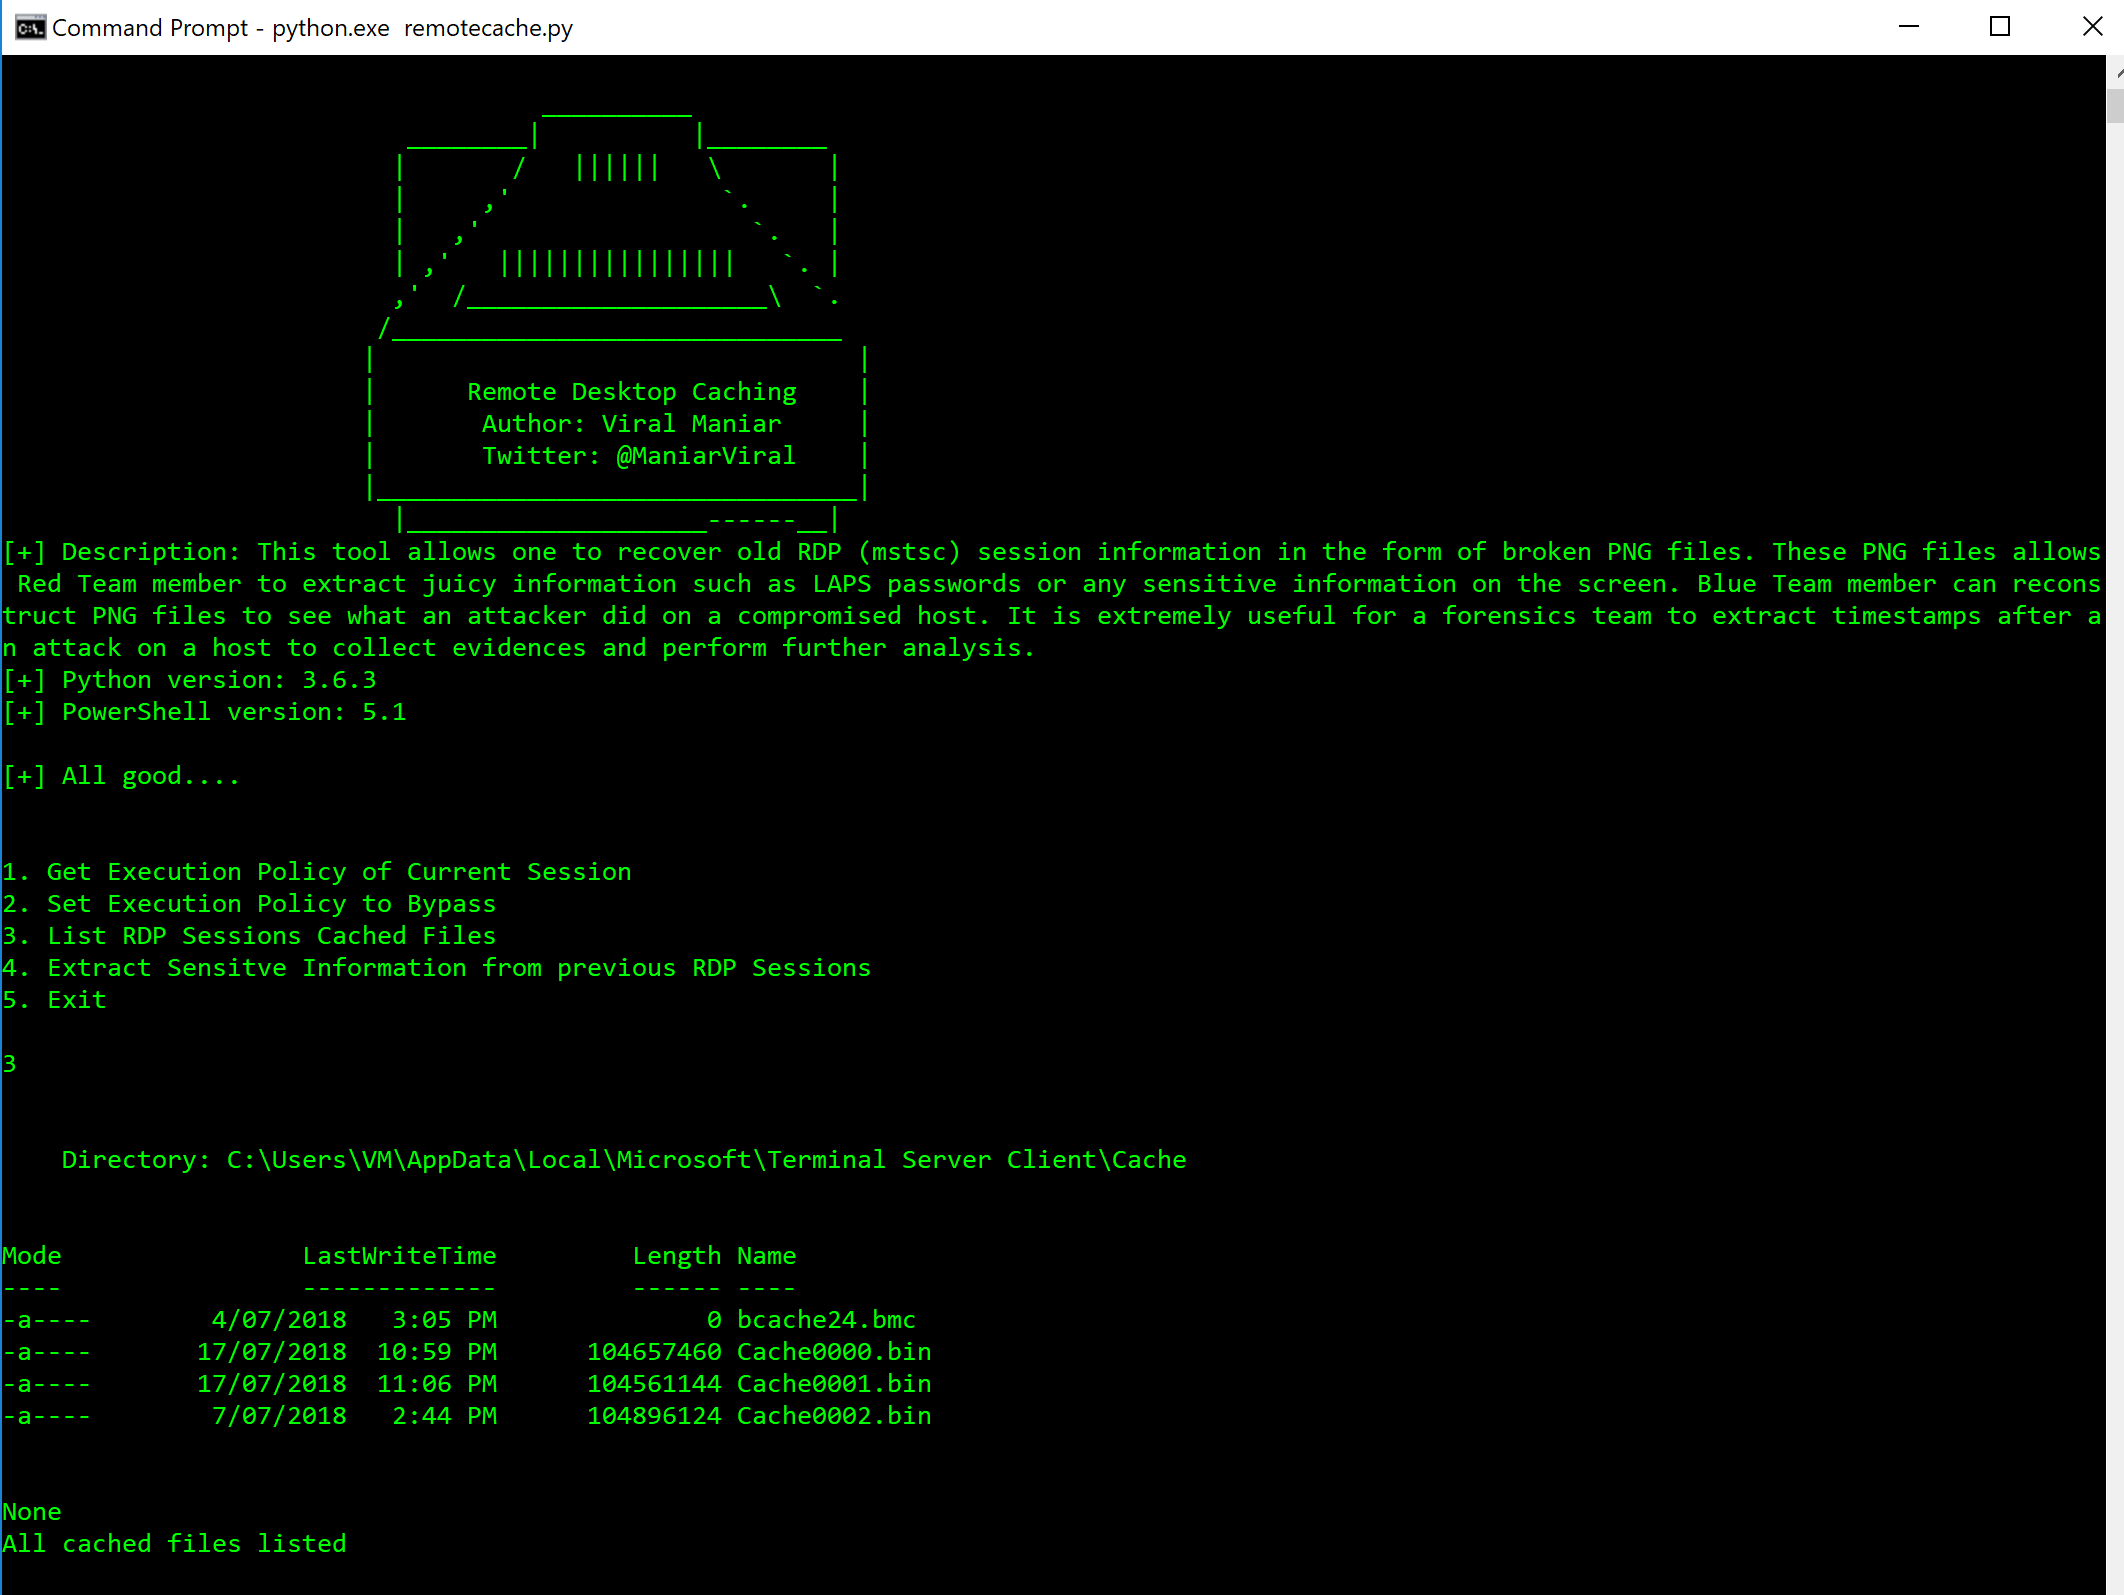
image

اختيار الخيار 4: يبدأ تحليل ملفات التخزين المؤقت وعملية إعادة البناء. يقوم هذا الخيار بإنشاء مجلد في محرك الأقراص C باسم Recovered_RDP_Sessions

image

يتم استعادة المعلومات الحساسة من هذه الملفات الثنائية على شكل صور PNG تالفة. تمكنا من استعادة كلمة مرور LAPS و عنوان IP المهاجم و أسماء الملفات الخبيثة. كما يكشف بعض المعلومات الحاسمة حول أنشطة المهاجم على الجهاز المخترق. بالنسبة لفريق الطب الشرعي، يتم كشف الطابع الزمني في معظم هذه الصور المستعادة.
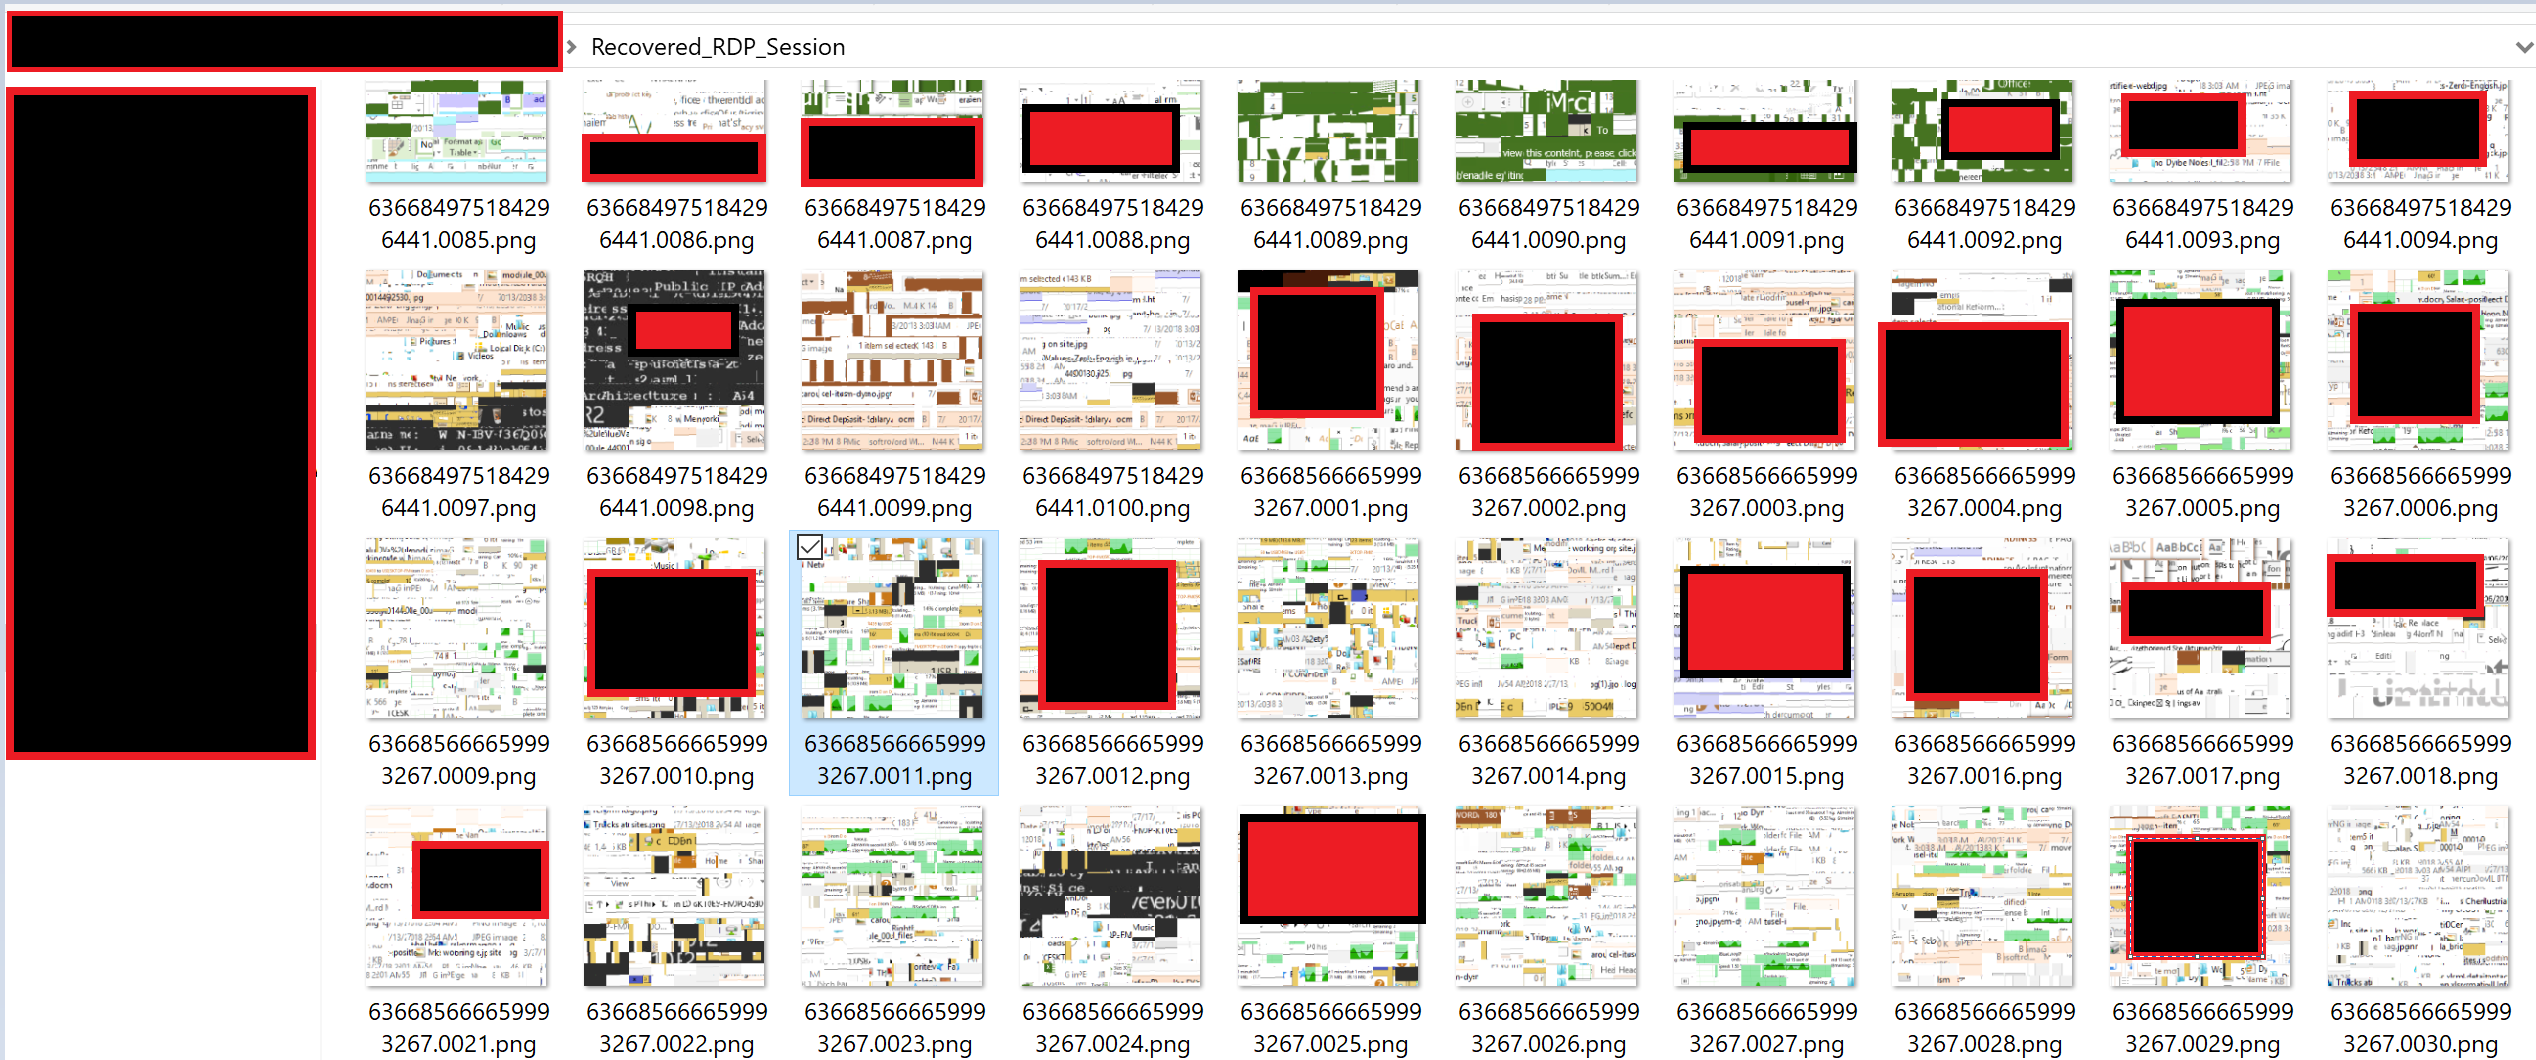
image

كيف أستخدم هذا؟

- git clone https://github.com/Viralmaniar/Remote-Desktop-Caching-.git
- python.exe remotecache.py

أسئلة؟

تويتر: https://twitter.com/maniarviral
لينكد إن: https://au.linkedin.com/in/viralmaniar

المساهمة والترخيص

رخصة المشاع الإبداعي
هذا العمل مرخص بموجب رخصة المشاع الإبداعي نسب المصنف 4.0 الدولية.
هل تريد المساهمة؟ يرجى عمل fork لها وفتح طلب سحب (pull request).

أي اقتراحات أو أفكار لهذه الأداة مرحب بها – فقط غرد لي على @ManiarViral

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






