Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Skadi — قم بجمع ومعالجة والصيد باستخدام البيانات المستندة إلى المضيف من أنظمة MacOS وWindows وLinux. | Kitploit
أدوات/GitHubGitHub/orlikoski/skadi
تحليل الأقراص الجنائيةالاستخبارات مفتوحة المصدر (OSINT)تحليل الذاكرة الجنائيتحليل الشبكة الجنائيالتحقيق الجنائي الرقميتحليل الأجهزة المحمولة الجنائيالتحاليل الرقمية الجنائيةاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادثموارد منسقةتحليل السجلات
5178067منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة
GitHuborlikoski/skadi

Skadi

قم بجمع ومعالجة والصيد باستخدام البيانات المستندة إلى المضيف من أنظمة MacOS وWindows وLinux.

عرض المستودعالموقع الإلكتروني


(تُنطق "سكاه-دي": مشابهة لـ "سكوتي" ولكن بصوت d) هي عملاقة وإلهة الصيد في الأساطير الإسكندنافية

من فضلك اقرأ

رسالة مفتوحة لمستخدمي Skadi وCyLR وCDQR

الغرض

Skadi هي مجموعة أدوات مفتوحة المصدر ومجانية تتيح جمع ومعالجة وتحليل متقدم للقطع الأثرية والصور الجنائية. تعمل على أنظمة MacOS وWindows وLinux. تتوسع لتعمل بفعالية على أجهزة الكمبيوتر المحمولة والمكتبية والخوادم والسحابة، ويمكن تثبيتها فوق صور الأقراص الصلبة/المُصلّبة.

كيف تبدأ وتحصل على الدعم

تحميل أحدث إصدار

متوفر بصيغ OVA وVagrant والمثبّت الموقّع
تحميل أحدث إصدار

تعليمات التثبيت

تعليمات بدء تشغيل Skadi على Docker تعليمات التثبيت عبر Vagrant
تعليمات تثبيت OVA
تعليمات المثبّت الموقّع

بوابة Skadi

تتيح هذه البوابة وصولاً سهلاً لأدوات Skadi. بشكل افتراضي، تكون متاحة على عنوان IP لخادم Skadi.
بيانات الدخول الافتراضية هي:

  • اسم المستخدم: skadi
  • كلمة المرور: skadi

يمكن الوصول إلى البوابة عبر متصفح الويب على عنوان IP الخاص بالخادم. في هذا المثال، الخادم هو 192.168.1.2 بينما سيُنشئ Vagrant وDocker رابطًا إلى localhost
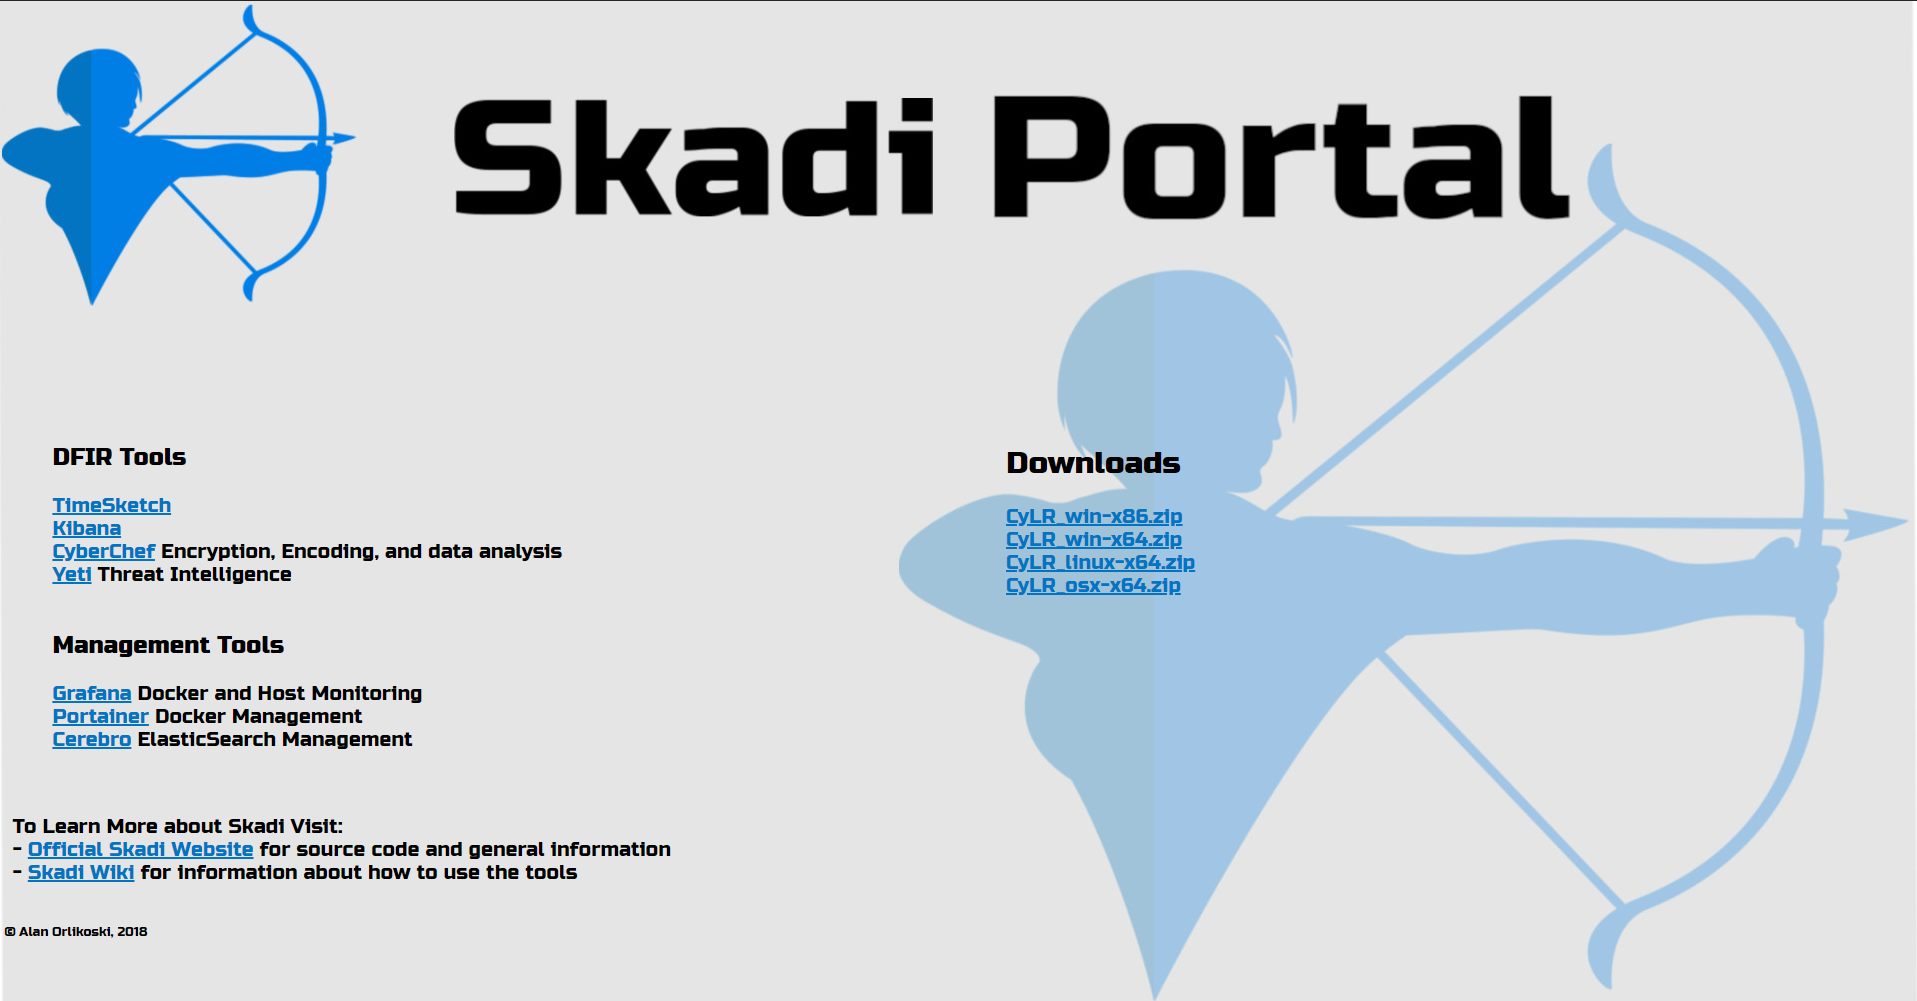
  • مثال: http://192.168.1.2
  • مثال Vagrant: http://localhost

الأدوات المضمنة

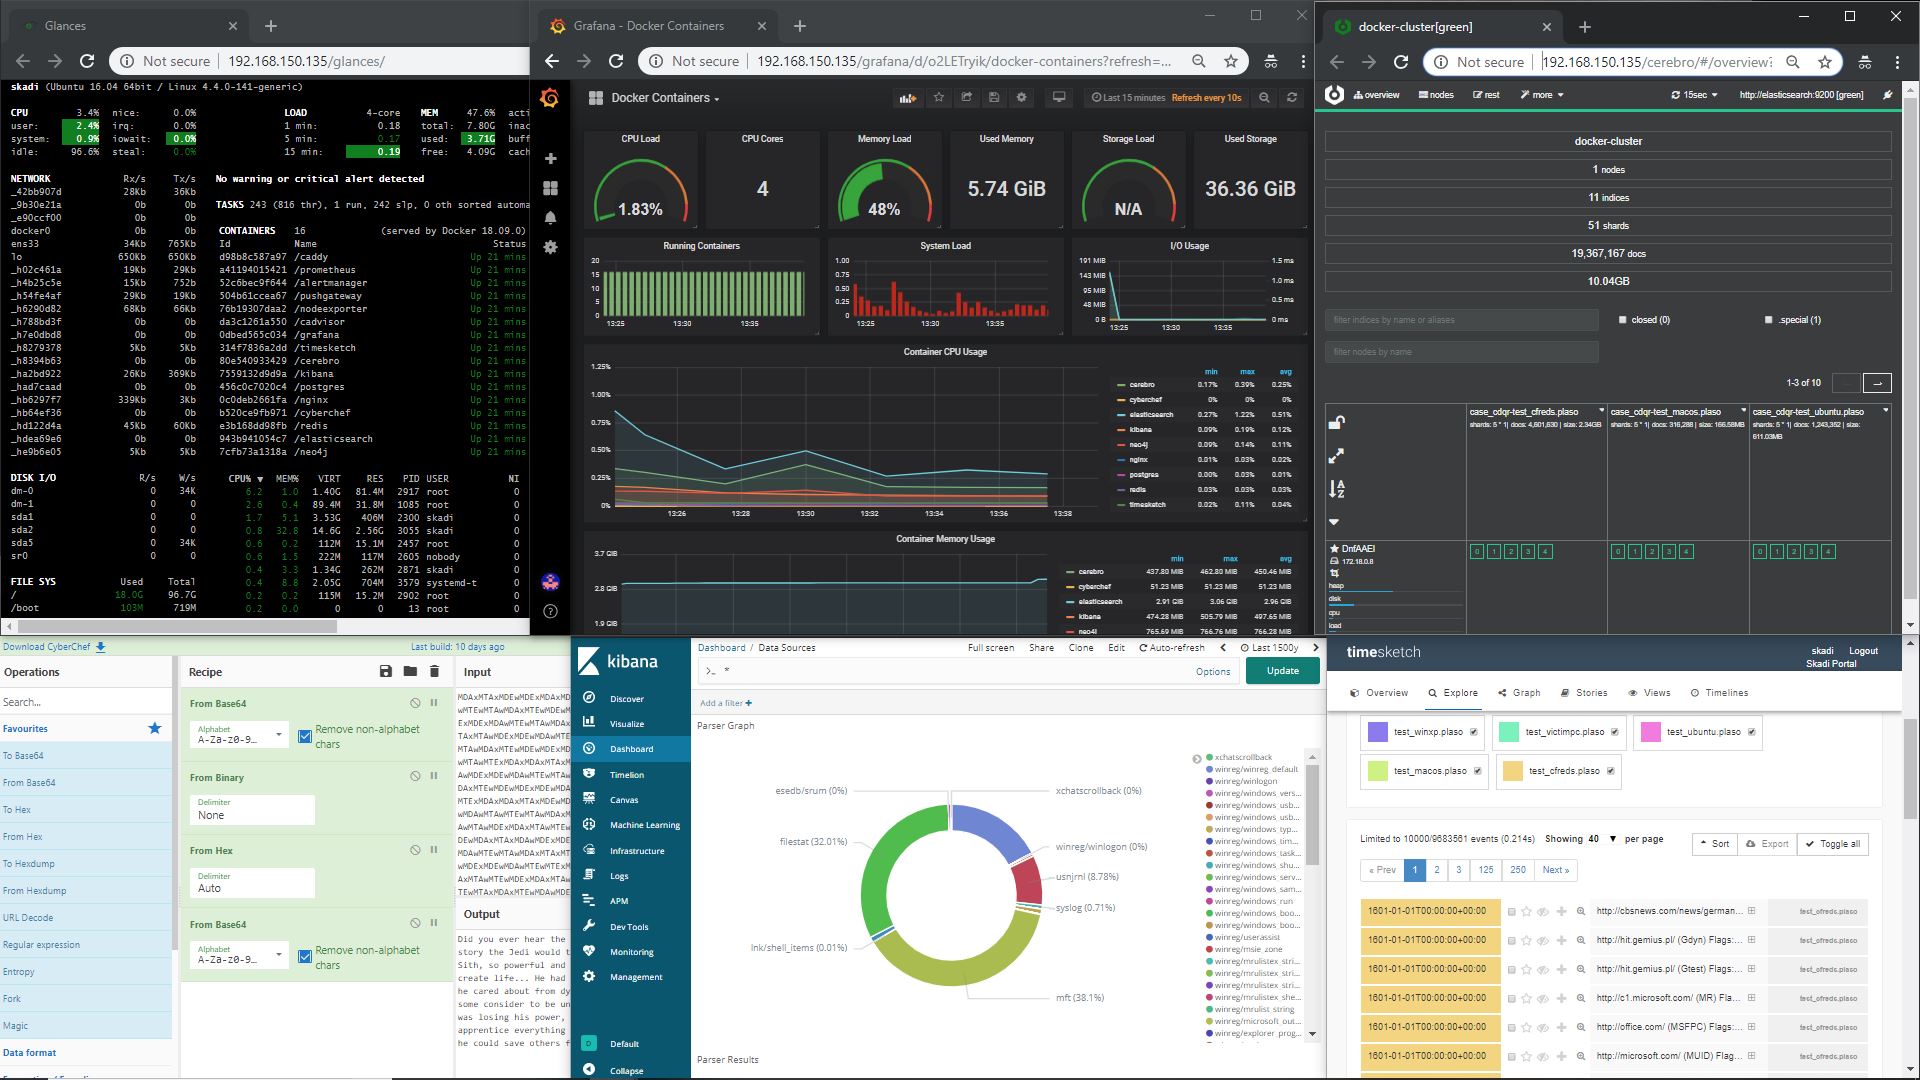
تم دمج الأدوات في منصة واحدة تعمل معًا لتوفير القدرة على جمع البيانات، وتحويل البتات والبايتات إلى كلمات وأرقام، وتحليل النتائج بسرعة وسهولة. وهذا يُمكن من البحث السريع عن الأدلة المستندة إلى المضيف على الأنشطة الضارة بسرعة ودقة.
  • CDQR
  • CyberChef
  • CyLR
  • Docker
  • ElasticSearch
  • Glances
  • Grafana
  • Portainer
  • Kibana
  • Yeti
  • Plaso
  • TimeSketch

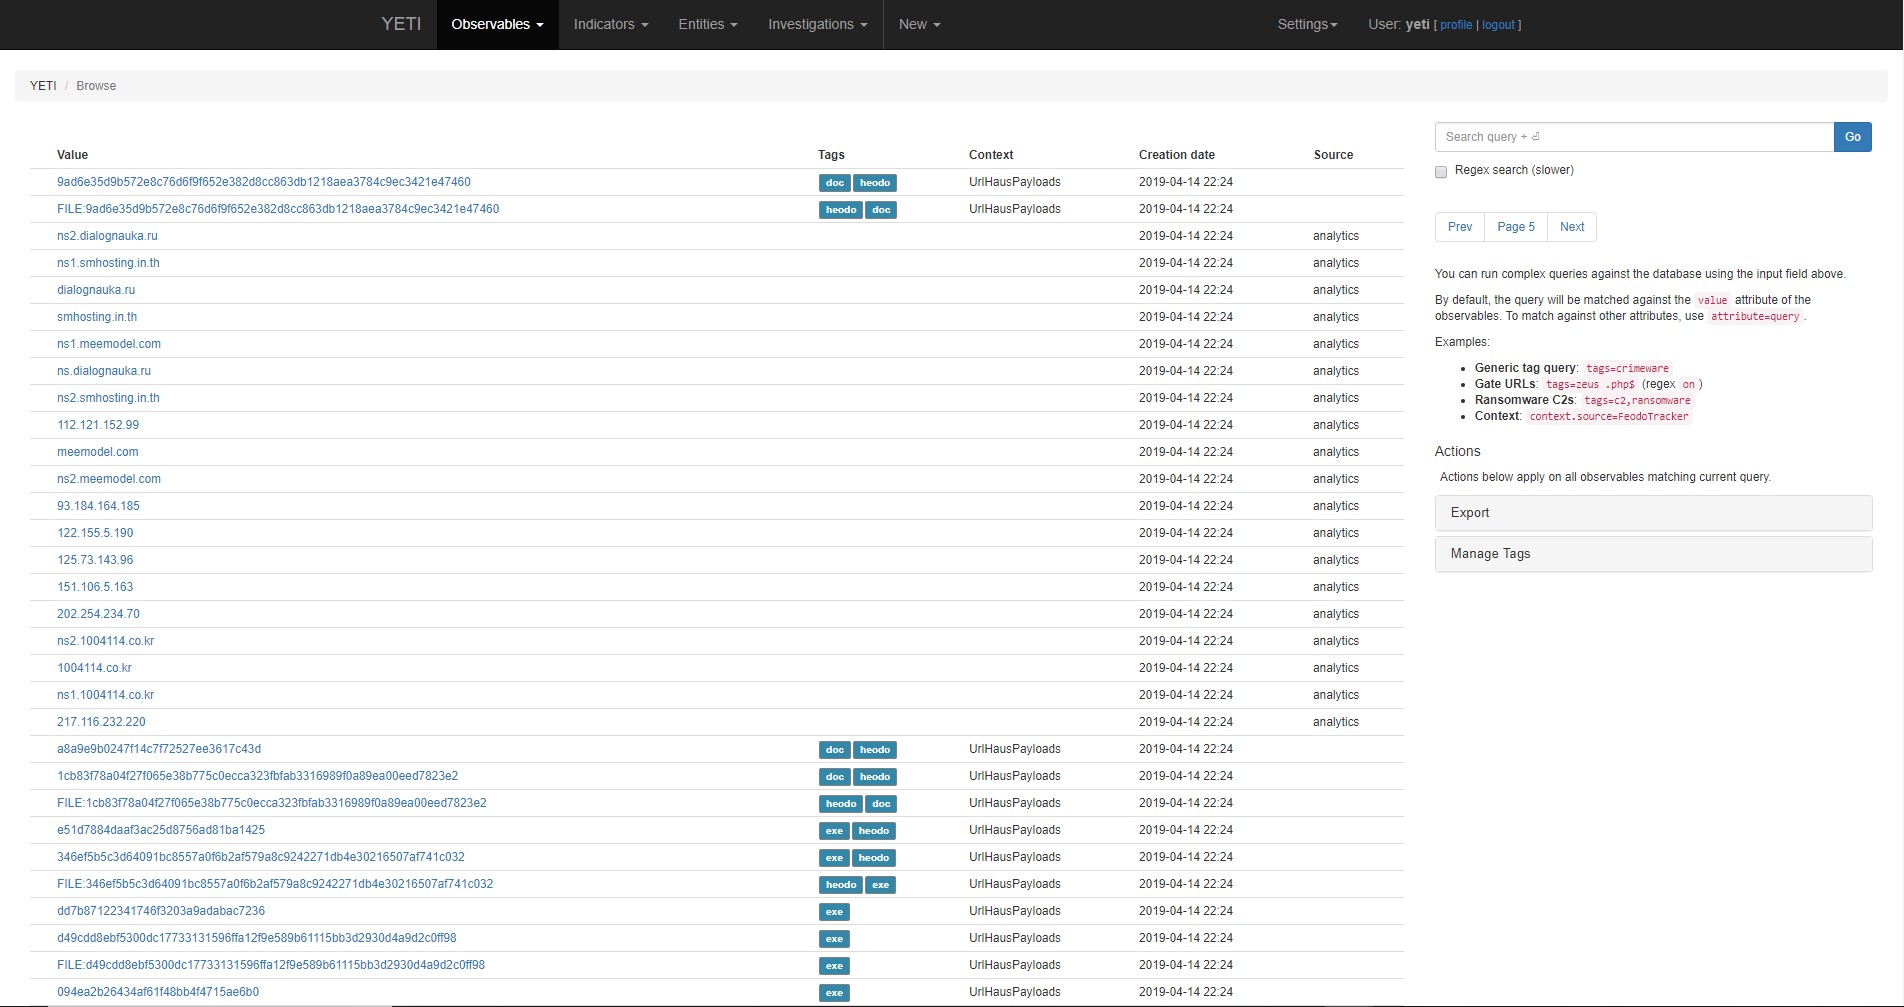
Yeti (أداة استخبارات التهديدات)

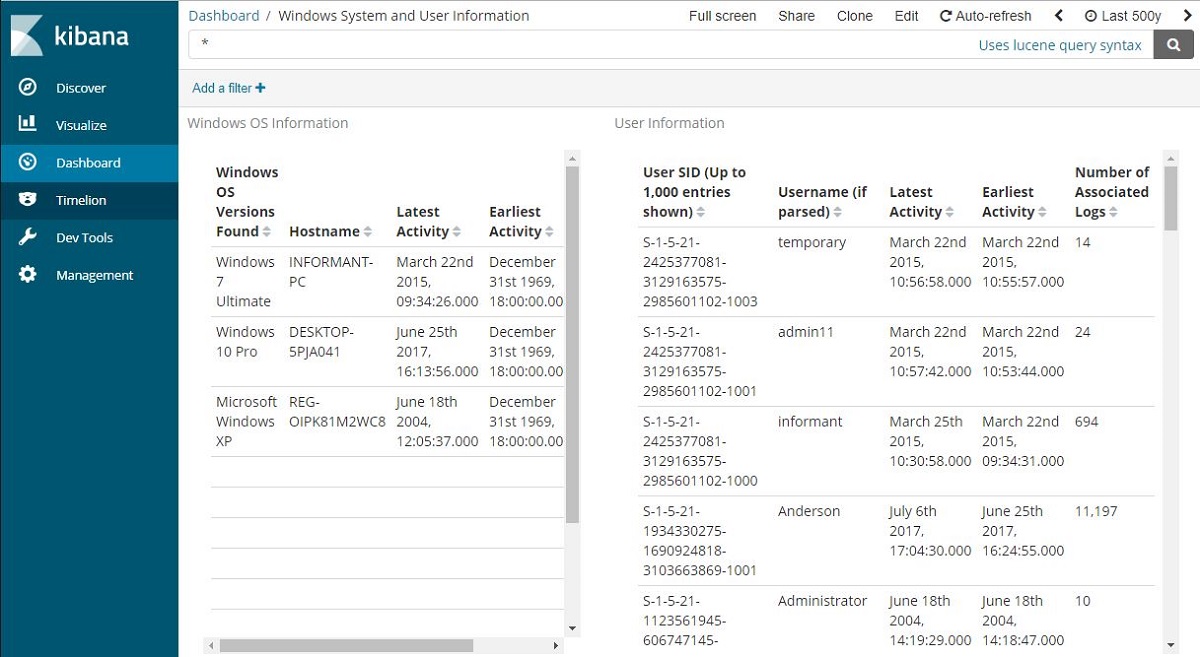
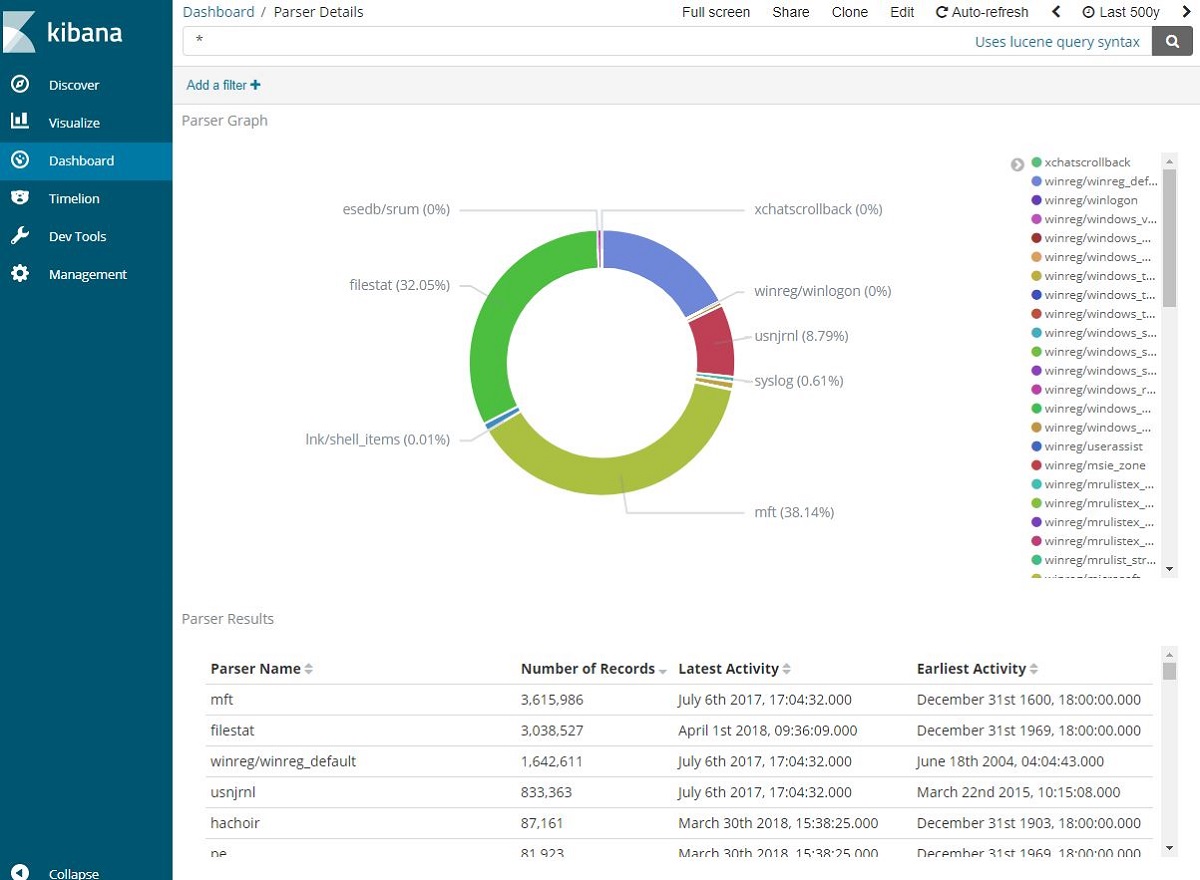
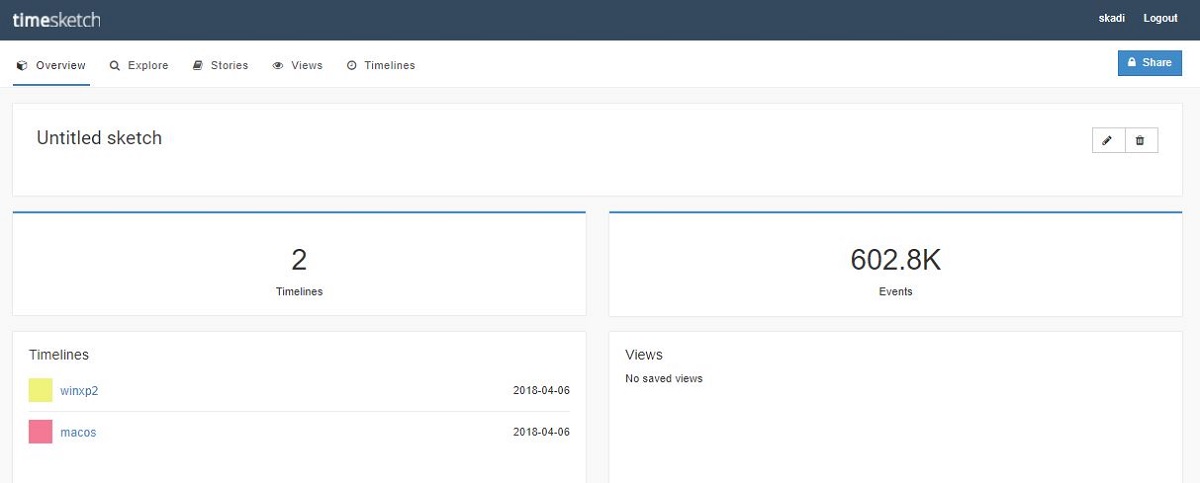
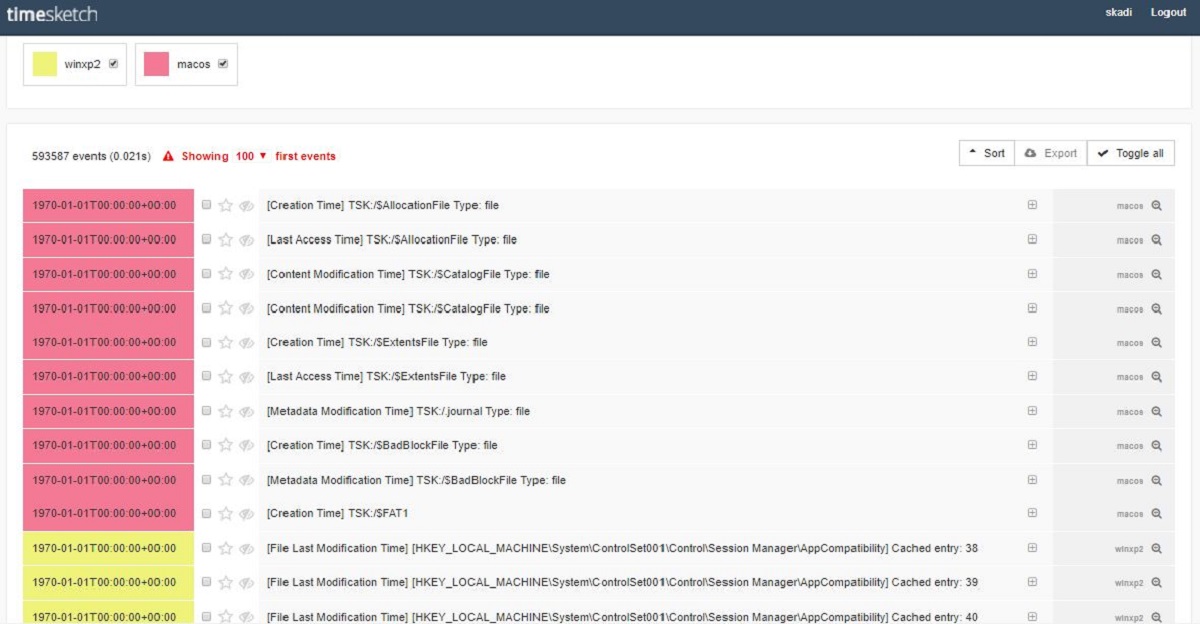
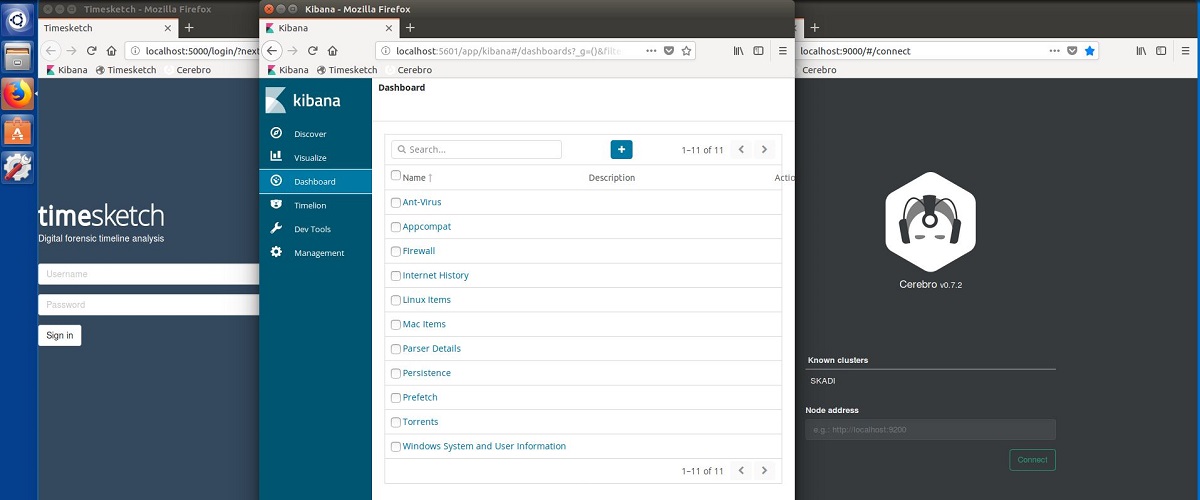
تضمين Kibana وTimeSketch

11 لوحة تحكم من Kibana


TimeSketch


فيديوهات ووسائط

  • Alamo ISSA 2018 شرائح: مراجعة مكونات CCF-VM، وشرح كيفية تثبيت إصدار GCP ومناقشة إمكانيات ومخاطر الأتمتة
  • SANS DFIR Summit 2017 فيديو: محادثة حول استخدام CCF-VM للتحقيق الرقمي والاستجابة للحوادث (DFIR)
  • ISC2 Security Congress 2017 شرائح: محادثة أخرى حول استخدام CCF-VM للتحقيق الرقمي والاستجابة للحوادث (DFIR)
  • DEFCON 25 4-hour Workshop 2017 شرائح: فرز DFIR مجاني وسهل للجميع
  • OSDFCON 2017 شرائح: جولة عبر تقنيات مختلفة مطلوبة لتقديم نتائج الطب الشرعي لبيئات Windows و*nix (بما في ذلك CyLR وCDQR)

صفحة Skadi Wiki

إجابات الأسئلة الشائعة والمعلومات حول كيفية البدء مع Skadi موجودة في صفحات Skadi Wiki.

مجتمع Skadi

يوجد مجتمع Slack للمطورين والمستخدمين لنظام Skadi. إنه مكان آمن لطرح الأسئلة ومشاركة المعلومات.

انضم إلى مجتمع Skadi على Slack

حزم الإضافات لـ Skadi

يتم تثبيت حزم الإضافات لـ Skadi فوق الجهاز الافتراضي الأساسي لـ Skadi لتوفير وظائف إضافية

  • Skadi Pack 01: Automation: يوفر طريقتين للتكامل مع أي أداة أتمتة: واجهة برمجة تطبيقات gRPC أو استخدام SSH
  • Skadi Pack 02: Secure Networking: يحدّث جدار الحماية والوكيل العكسي المُوثّق للاستخدام في نشر الشبكة. يوفر تعليمات للحصول على شهادات TLS/SSL

شكر لكل من ساعد، وما زال يساعد، في جعل هذا المشروع حقيقة.

شكر خاص لـ:

  • فريق Komand على نصائحهم ودعمهم في كل ما يتعلق بالأتمتة
  • جاكي وجيسون من @SpyglassSec لتوجيههم
  • كل مساهم بذل جهده لجعل حزمة الإضافات للأتمتة ممكنة

المنشئ

  • Alan Orlikoski
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →