#1
 h4x0r-dz/cve-2024-3400
استغلال إثبات المفهوم لثغرة CVE-2024-3400، وهي حقن أوامر نظام التشغيل في GlobalProtect VPN من Palo Alto. يوضح إنشاء الملفات وتنفيذ الأوامر الصادرة…
 sensepost/heartbleed-poc
اختبار لثغرة Heartbeat في SSL (CVE-2014-0160)
 pietroborrello/customprocessingunit
إطار التحليل الأول للـ CPU microcode
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 thesecretclub/sandboxbootkit
أداة Bootkit لـ Windows Sandbox لتعطيل DSE/PatchGuard.
 horizon3ai/cve-2022-22972
إثبات مفهوم لاستغلال CVE-2022-22972 الذي يتجاوز المصادقة في VMware Workspace ONE وvIDM وvRealize Automation 7.6 عبر التلاعب برأس Host.
 horizon3ai/cve-2023-34362
إثبات مفهوم لاستغلال CVE-2023-34362، يستغل حقن SQL للحصول على رمز API بصلاحيات مسؤول النظام وإلغاء التسلسل لتنفيذ التعليمات البرمجية عن بُعد على…
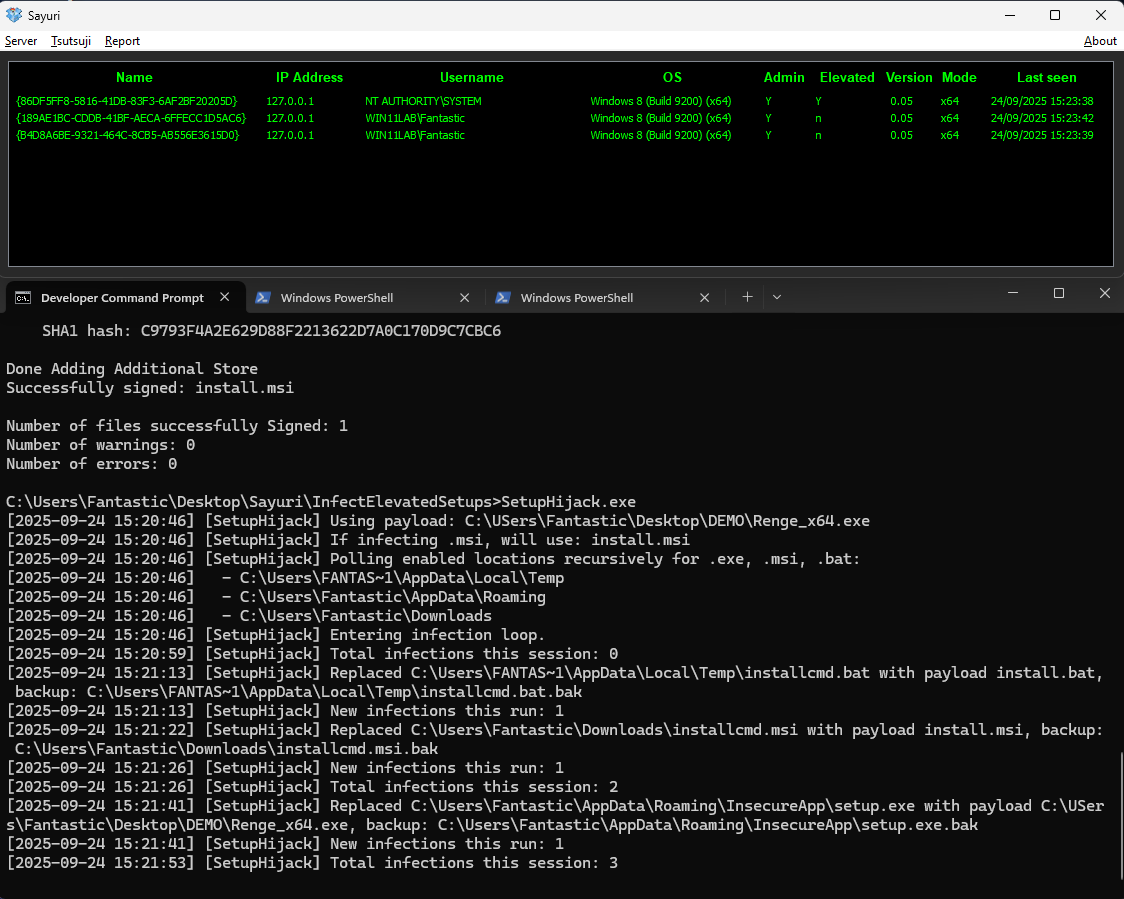 hackerhouse-opensource/setuphijack
SetupHijack هي أداة بحث أمني تستغل حالات السباق والتعامل غير الآمن مع الملفات في عمليات تثبيت وتحديث تطبيقات ويندوز.
 po6ix/poc-for-cve-2023-41993
استغلال إثبات المفهوم لثغرة CVE-2023-41993، وهي ارتباك نوع JIT في WebKit في Safari. يوفر بدائيات addrof/fakeobj عبر التلاعب بالكومة وارتباك…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - استغلال تلف الذاكرة في VBScript.
 synacktiv/ouned
مشروع OUned الذي يعمل على أتمتة استغلال قوائم التحكم بالوصول (ACL) للوحدات التنظيمية في Active Directory عبر تسميم gPLink.
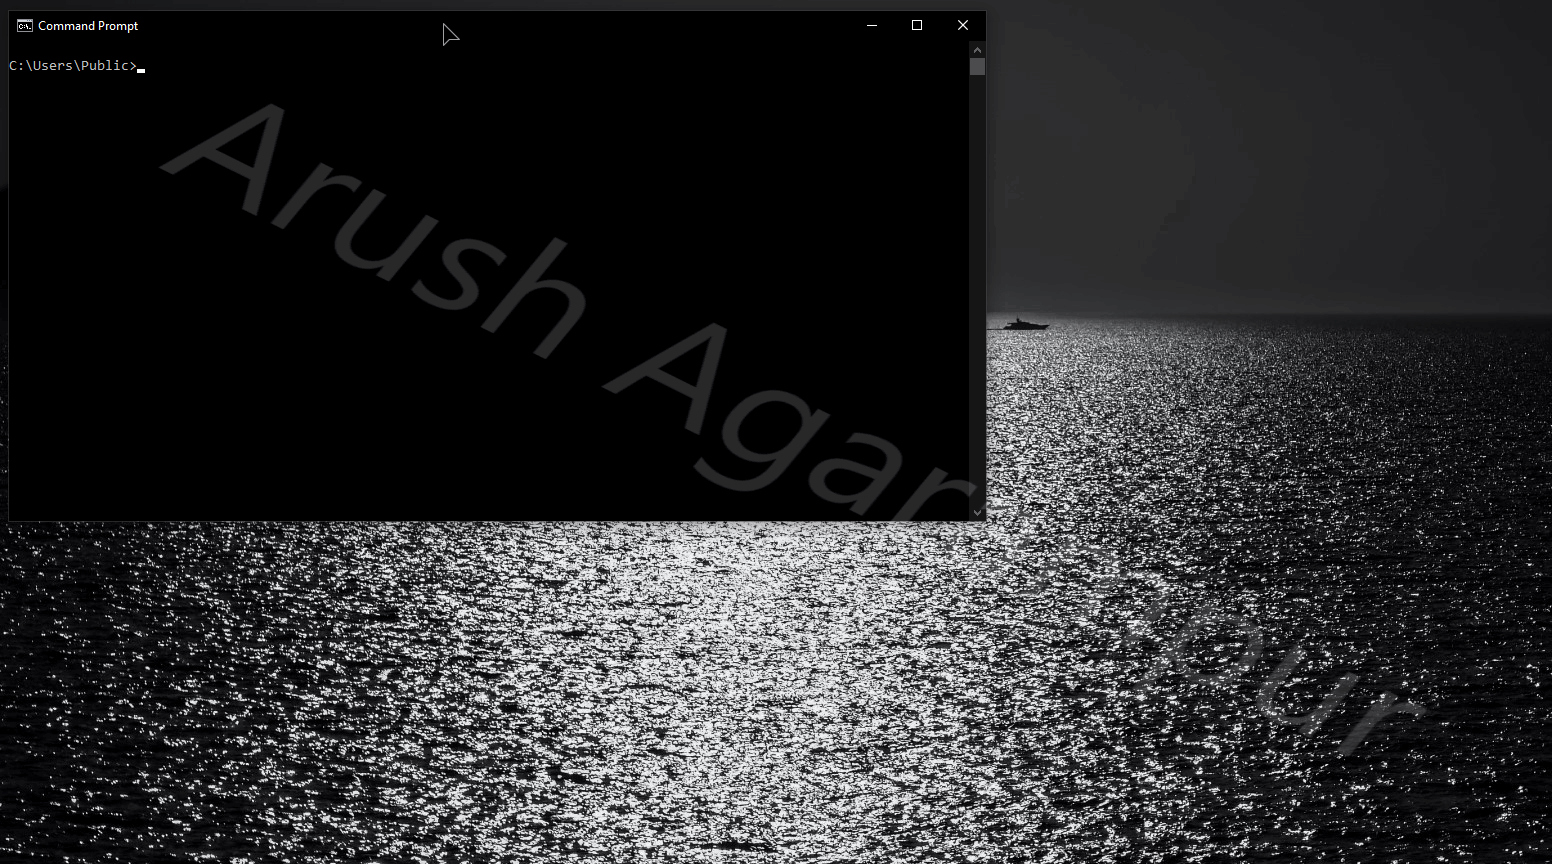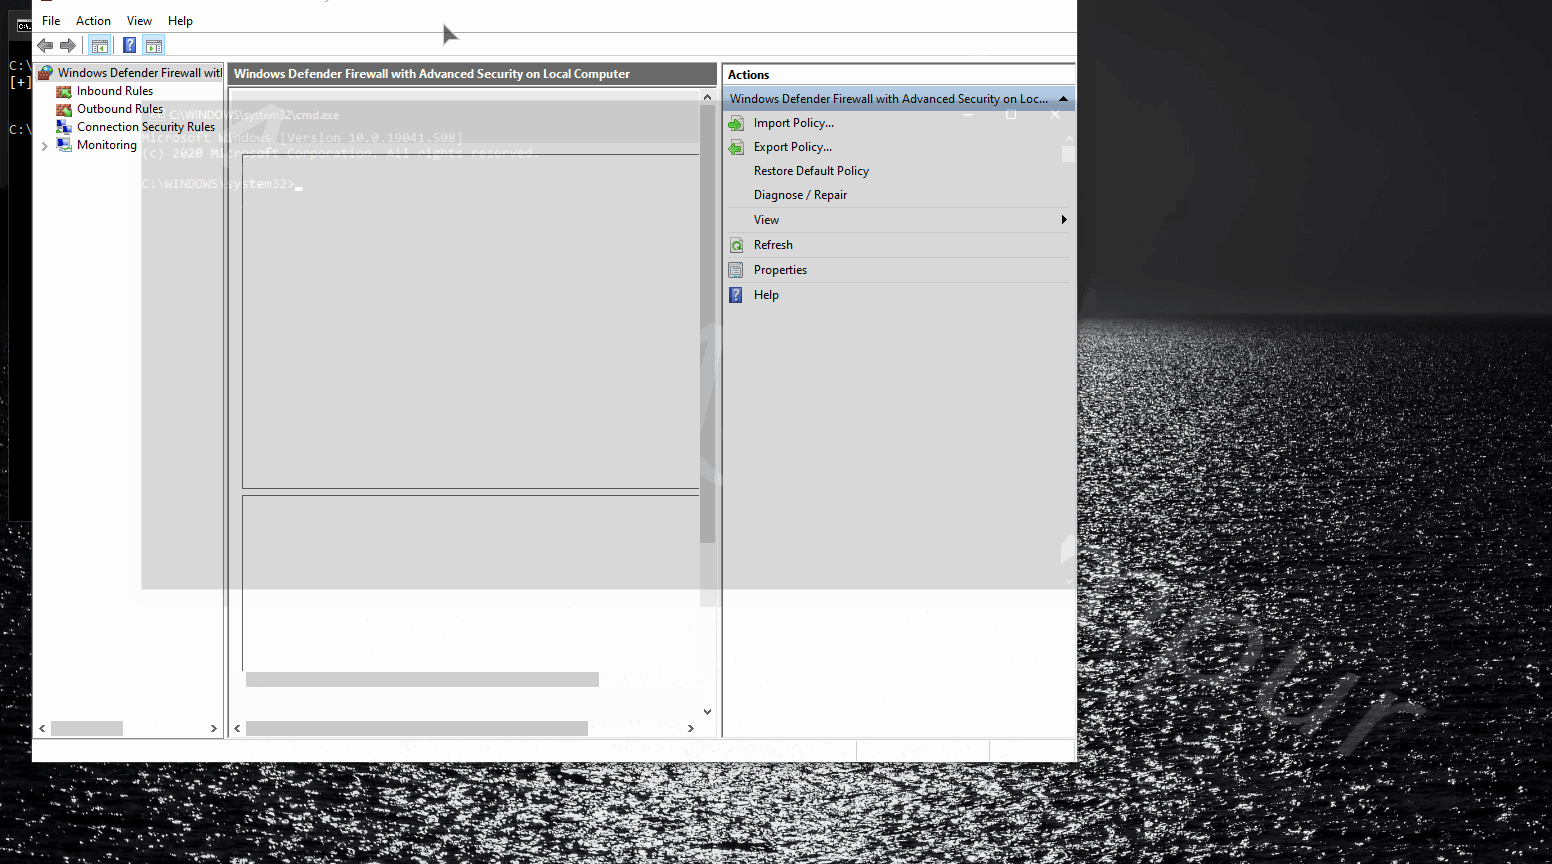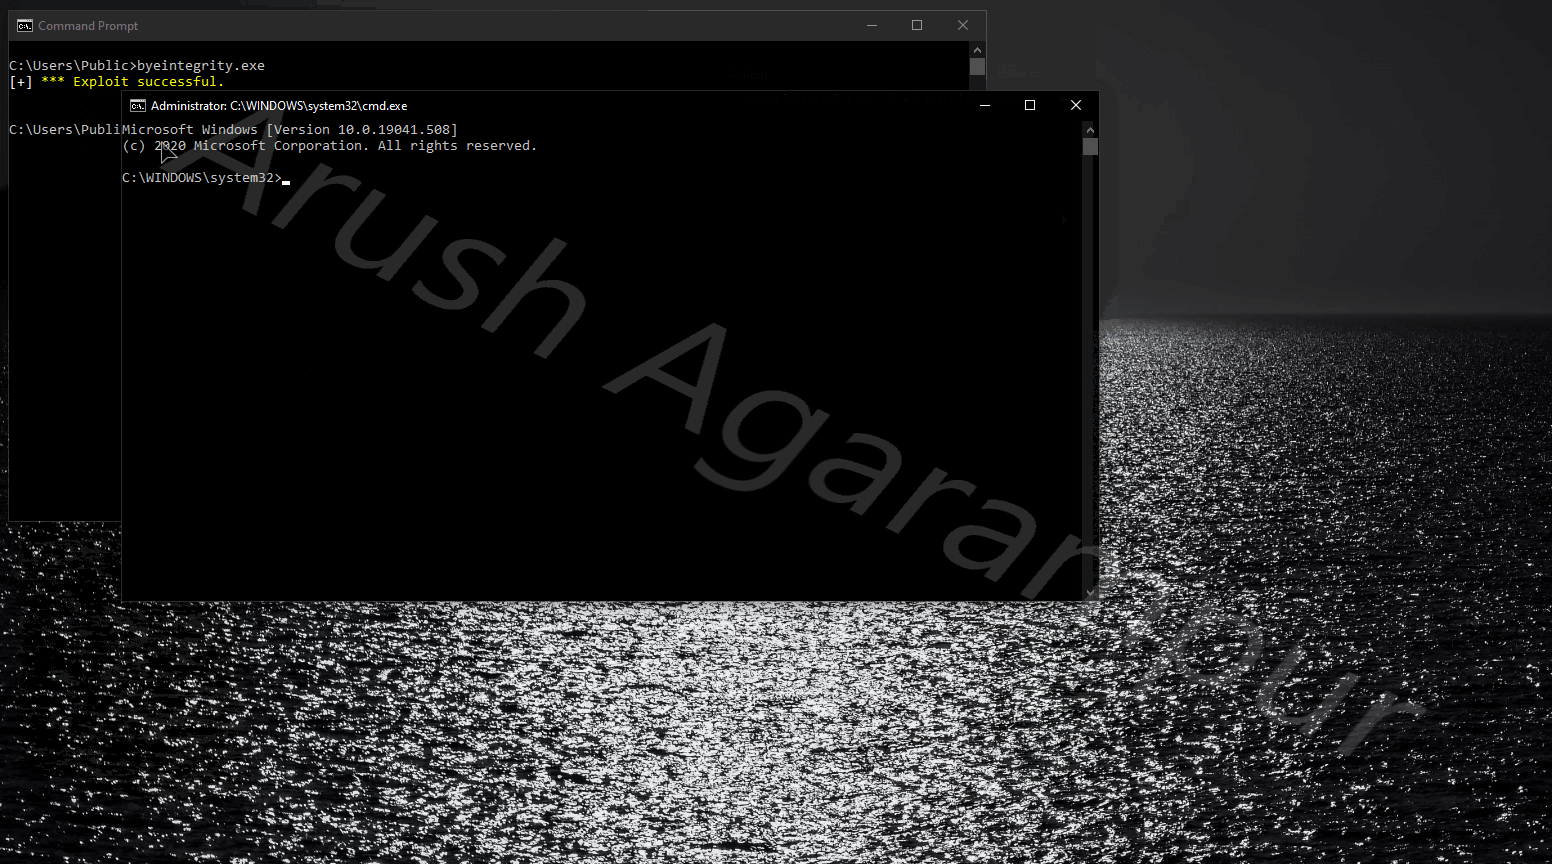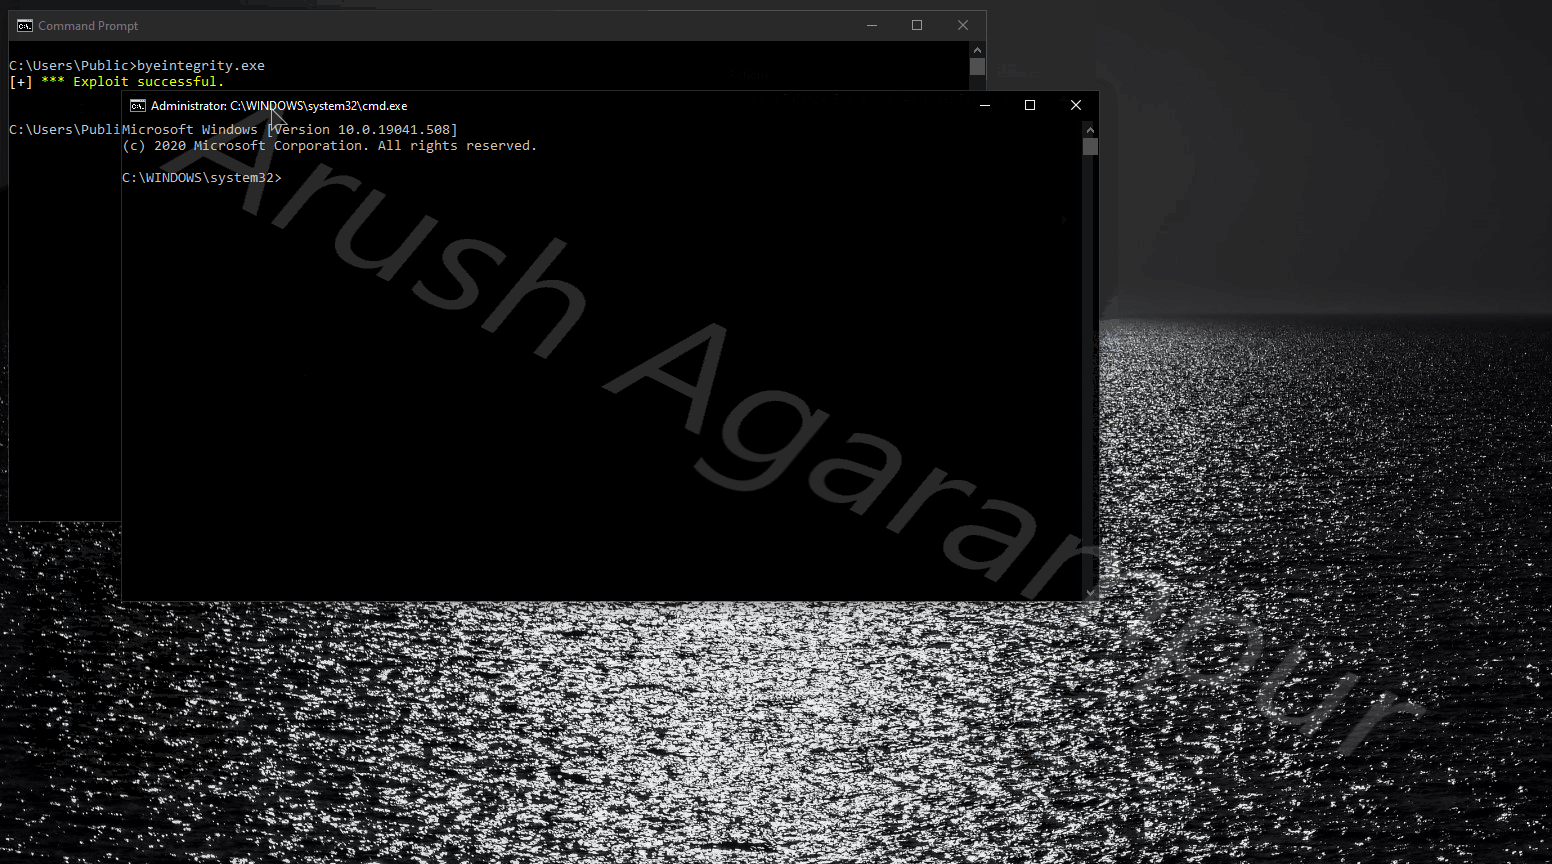 azagarampur/byeintegrity-uac
تجاوز UAC عن طريق اختطاف DLL موجودة في Native Image Cache
 devzero-security/redstackpro
لوحة لبنية الفريق الأحمر ونطاقات التدريب السيبراني. قم بتكوين طوبولوجيا، وتصدير Terraform وAnsible قابلين للتشغيل، ونشرها بنفسك. بيانات اعتماد…
 betab0t/cve-2017-7494
استغلال إثبات المفهوم لثغرة CVE-2017-7494 (Samba RCE من مشاركة قابلة للكتابة)
 saelo/cve-2014-0038
استغلال محلي للحصول على صلاحيات الجذر في لينكس لـ CVE-2014-0038
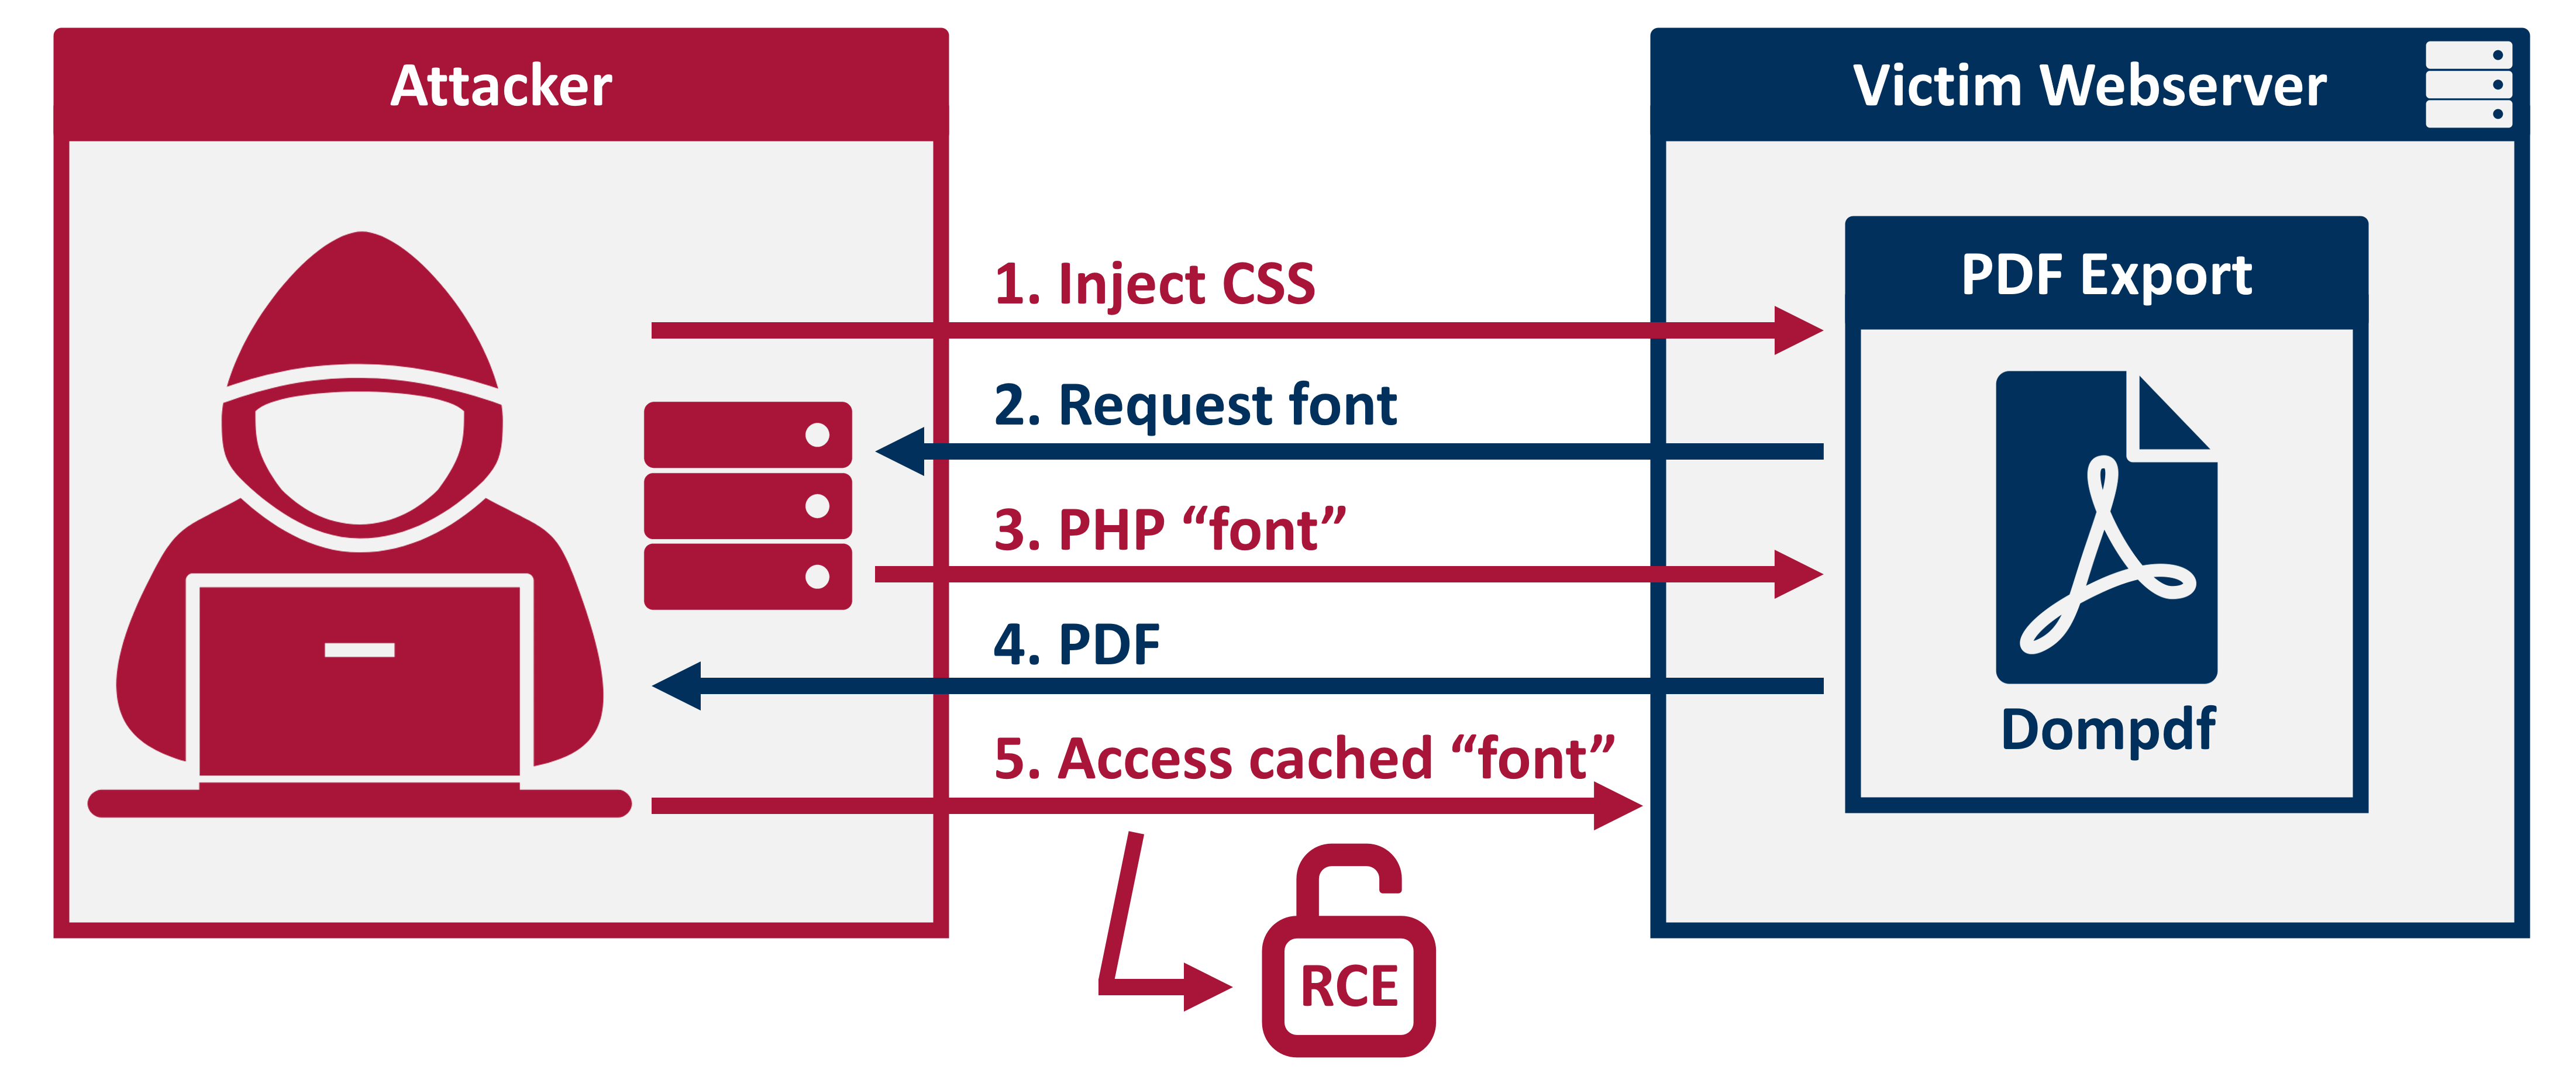 positive-security/dompdf-rce
استغلال تنفيذ التعليمات البرمجية عن بُعد لـ dompdf
 netspi/ad-pathfinder
رسم خرائط مسارات الهجوم لـ Active Directory وADCS وSCCM وMSSQL باستخدام بيانات BloodHound CE + OpenGraph.