
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 s3cur3th1ssh1t/nimsyscallpacker
يحزم تجميعات C# أو ملفات PE أو الشيفرة البرمجية (shellcode) في ملفات Nim ثنائية مشفّرة مع ميزات مراوغة متقدمة تشمل تجاوز AMSI/ETW وكشف بيئات الاختبار…
 connormcgarr/littlecorporal
LittleCorporal: مولد وثائق ضارة آلي بلغة C#
 alt3kx/cve-2021-21985_poc
إثبات اختراق (PoC) وماسح NSE لثغرة CVE-2021-21985، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في خادم vCenter ضمن إضافة فحص صحة vSAN، مع خطوات…
 darknavysecurity/poc
استغلالات إثبات مفهوم مُنسّقة لثغرات CVE حقيقية تؤثر على iOS وmacOS وChrome Renderer وعملاء Steam، مع أهداف خاصة بإصدارات محددة ومراجع لشروحات تقنية.
 nccgroup/tpmgenie
TPM Genie هو وسيط ناقل I2C لوحدات المنصة الموثوقة المنفصلة
 ergrelet/themida-unmutate
أداة إزالة التعتيم الساكنة لـ Themida و WinLicense و Code Virtualizer 3.x ذات التعتيم القائم على الطفرات.
 bishopfox/cve-2023-3519
استغلال ثغرة تنفيذ الأوامر عن بعد لـ CVE-2023-3519
 enelg52/kittystager
KittyStager هو C2 بسيط من المرحلة 0. يتكون من خادم ويب لاستضافة الشيل كود وعميل يُسمى kitten. الغرض من هذا المشروع هو أن يكون لديك خادم ويب وبعض…
 bonsaiviking/nfspy
عميل NFS لانتحال الهوية
 v4bel/zapscape
استغلال PoC لثغرة CVE-2026-64561، وهي ثغرة use-after-free في shadow MMU الخاصة بـ KVM/x86 تتيح الهروب من الضيف إلى المضيف مع تنفيذ كود بصلاحيات الجذر…
 netspooky/scare
أداة REPL ومحاكٍ للغة التجميع (Assembly) متعددة البنى لسطر الأوامر.
 ioactive/laf
يهدف هذا المشروع إلى توفير مجموعة من الأدوات لصياغة وتحليل وإرسال وفحص واختراق مجموعة من حزم LoRaWAN بهدف تدقيق أو اختبار أمان البنية التحتية لـ…
 gpoulios/ropinjector
تصحيح شيلكودات ROP-encoded داخل ملفات PE
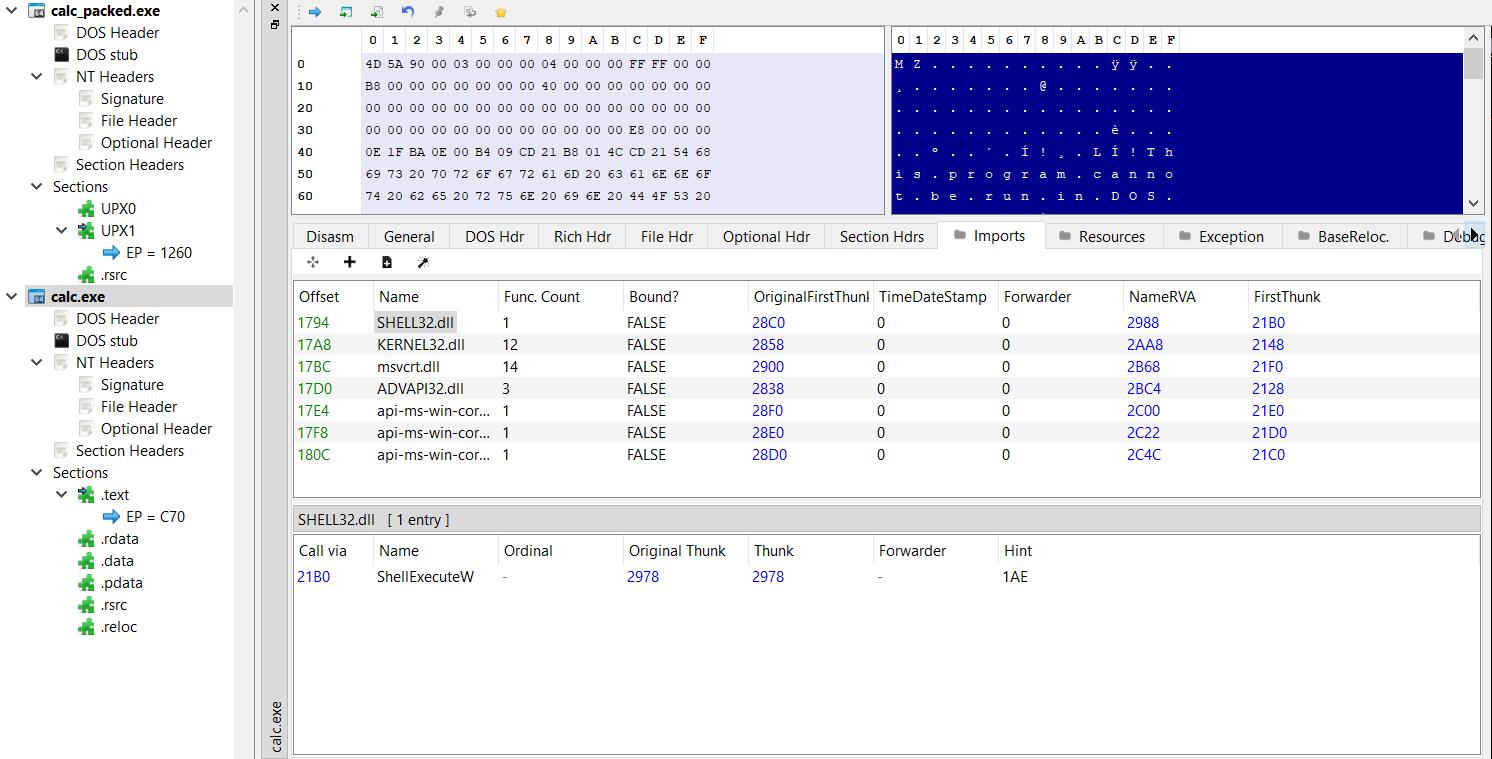 senzee1984/inflativeloading
تحويل ديناميكي لملف EXE أو DLL غير مُدار إلى شيلكود PIC بإضافة شيلكود استباقي.
 ropfuscator/ropfuscator
ROPfuscator هو إطار عمل لتعتيم الكود بدقة لبرامج C/C++ باستخدام ROP (البرمجة الموجهة للعودة).
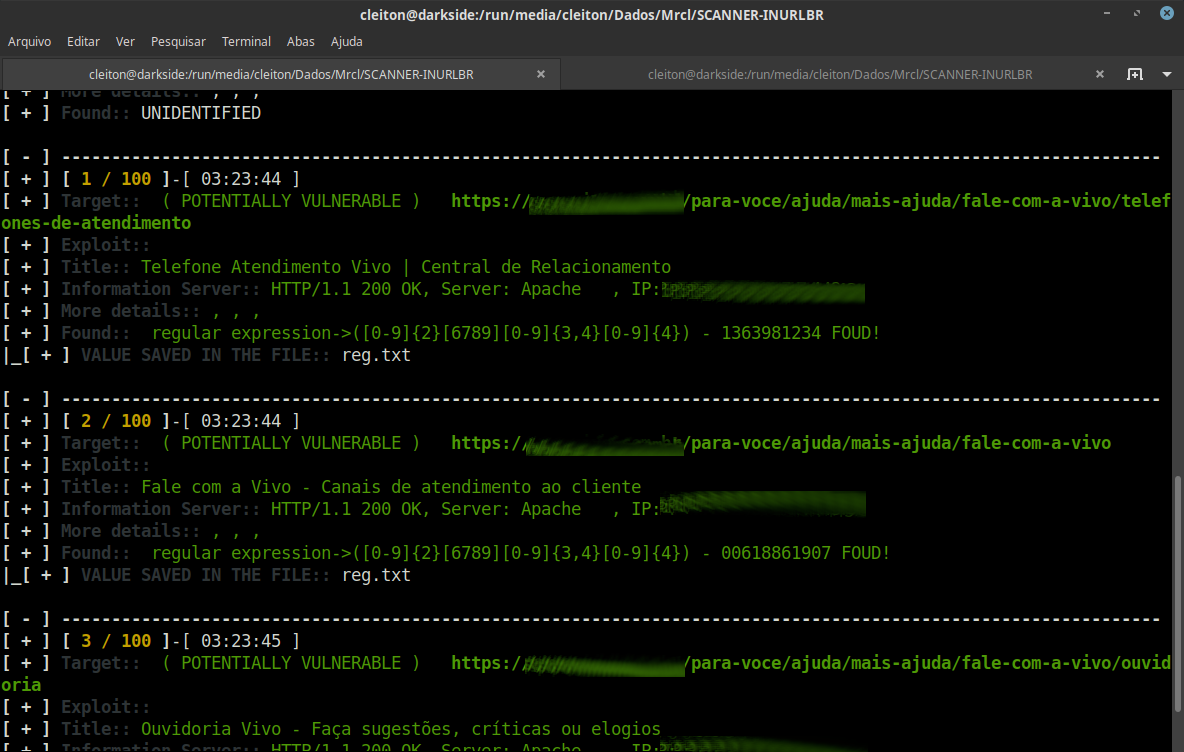 mrcl0wnlab/scanner-inurlbr
بحث متقدم في محركات البحث، يتيح تحليلًا يُستخدم لاستغلال GET / POST لالتقاط رسائل البريد الإلكتروني والروابط، مع نقطة تحقق مخصصة داخلية لكل هدف /…
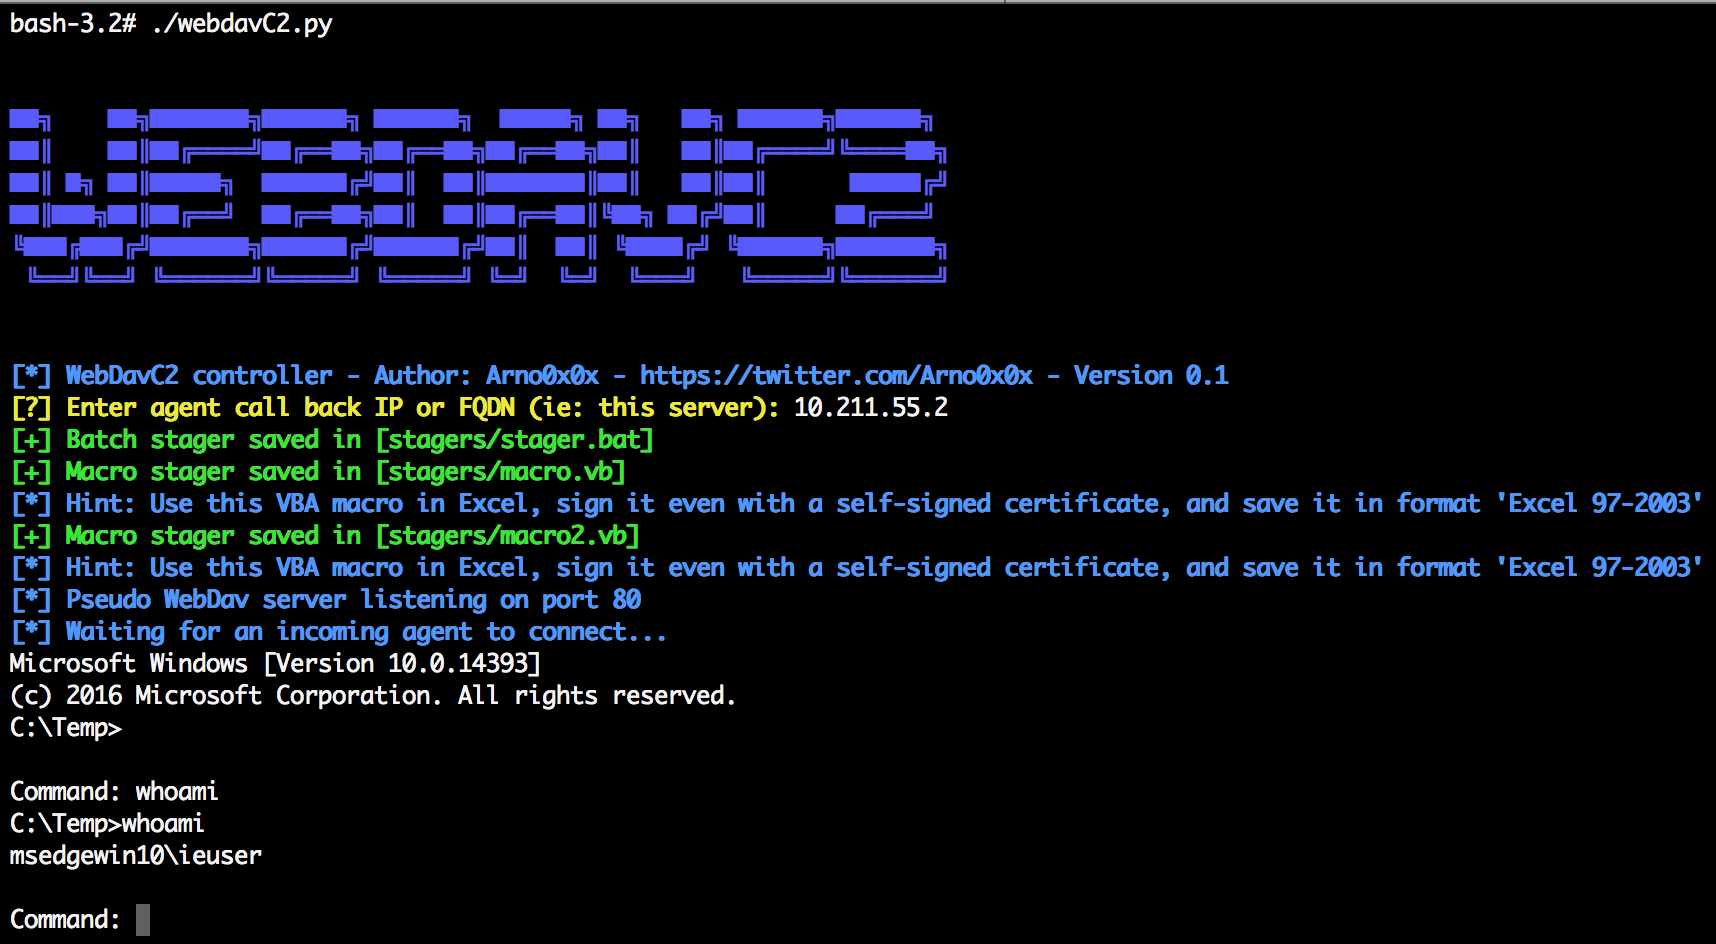 arno0x/webdavc2
أداة C2 تعمل عبر WebDAV PROPFIND








