
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 tothi/rbcd-attack
هجوم Kerberos للتفويض المقيد القائم على الموارد من الخارج باستخدام Impacket
 wyatu/cve-2018-20250
استغلال لـ https://research.checkpoint.com/extracting-code-execution-from-winrar
 shutdownrepo/targetedkerberoast
سكربت بايثون لعملية Kerberoasting مع استغلال قوائم التحكم بالوصول (ACL) المستهدفة: يقوم بتعيين أسماء الخدمة الرئيسية (SPNs) مؤقتة على المستخدمين غير…
 andresriancho/nimbostratus
أدوات لتحديد البصمة واستغلال البنى التحتية السحابية لأمازون
 mandatoryprogrammer/judasdns
هجمات تسميم DNS لخوادم الأسماء بشكل مبسط
 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
أداة الكشف الجماعي لثغرة تنفيذ التعليمات البرمجية عن بعد CVE-2019-0708 لمنفذ 3389 (Rdpscan Bluekeep Check)
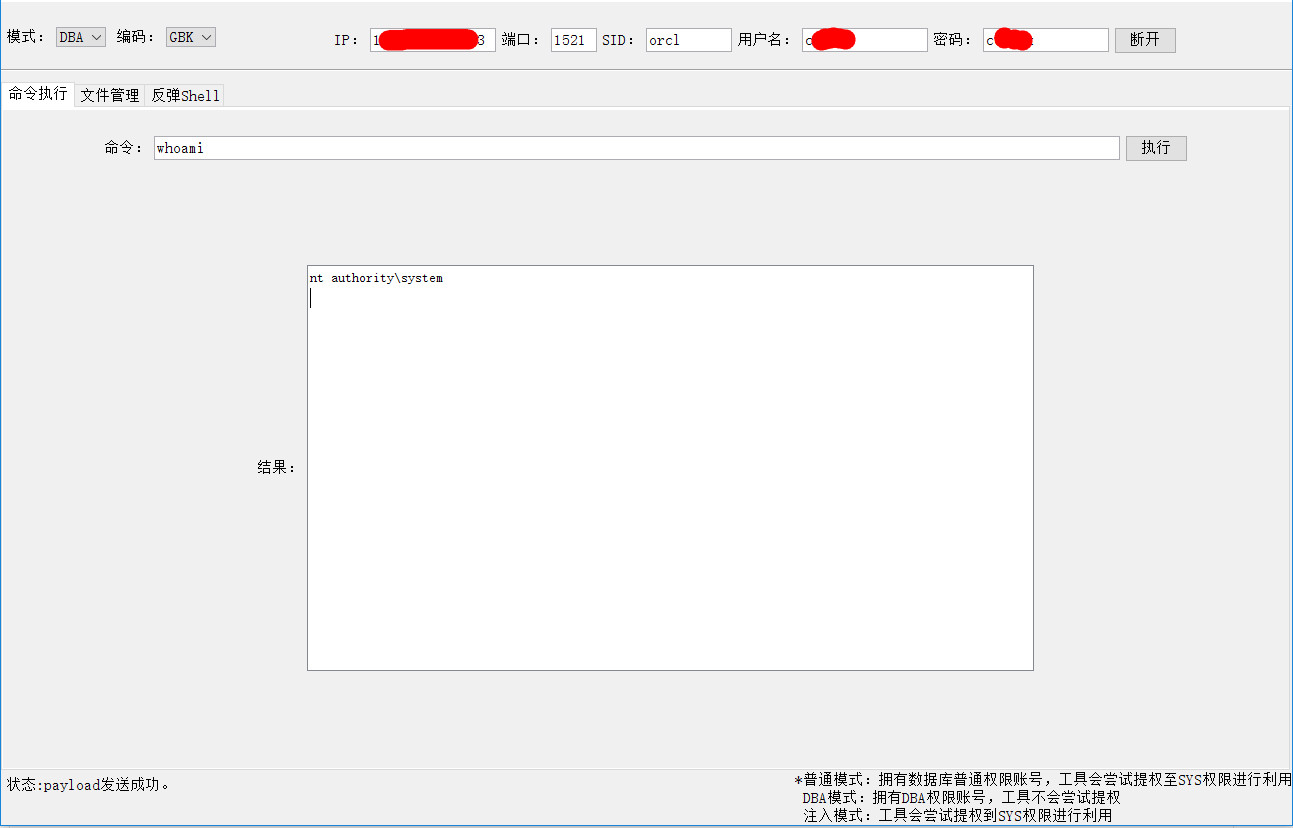 jas502n/oracleshell
تنفيذ أوامر قاعدة بيانات oracle
 blacknbunny/cve-2018-10933
أداة استغلال لـ CVE-2018-10933 (تجاوز المصادقة في LibSSH) تتيح وصولاً غير موثَّق لصدفة الأوامر على خوادم SSH الضعيفة مع كشف الإصدار وتكامل مع Shodan.
 chvancooten/nimplant
أداة اختراق C2 خفيفة من المرحلة الأولى مكتوبة بلغة Nim (وRust).
 markakd/cve-2022-2588
استغلال لـ CVE-2022-2588
 vdohney/keepass-password-dumper
PoC الأصلي لـ CVE-2023-32784
 arno0x/embedinhtml
تضمين وإخفاء أي ملف داخل ملف HTML
 vah13/extracttvpasswords
أداة لاستخراج كلمات المرور من ذاكرة TeamViewer باستخدام Frida
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: قم بتشغيل أي نظام تشغيل أو ملف .efi دون تعطيل UEFI Secure Boot
 zgzhang/cve-2024-6387-poc
حالة سباق في معالج الإشارة في خادم OpenSSH (sshd)
 vxcrypt0r/voidgate
تقنية يمكن استخدامها لتجاوز ماسحات ذاكرة AV/EDR. يمكن استخدامها لإخفاء أكواد shell المعروفة والمكتشفة (مثل msfvenom) عن طريق إجراء فك تشفير فوري…
 samdenty/injectify
قم بتنفيذ هجمات MiTM المتقدمة على مواقع الويب بسهولة 💉








