
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 konatabrk/shellen
:cherry_blossom: بيئة تفاعلية لبرمجة الشيلكود لصياغة شيلكودات بسهولة
 safebreach-labs/cve-2024-49113
LdapNightmare هي أداة PoC تختبر خادم Windows Server ضعيفًا ضد CVE-2024-49113
 cybercx-sta/purpleops
تطبيق ويب مفتوح المصدر مستضاف ذاتيًا لإدارة الفريق الأرجواني.
 allfro/sploitego
تحويلات Maltego لاختبار الاختراق
 antoniococo/juicypotatong
تصعيد امتيازات محلي آخر في ويندوز من حساب الخدمة إلى حساب النظام
 deepinstinct/dirty-vanity
إثبات مفهوم لتقنية الحقن الجديدة، باستخدام واجهة برمجة تطبيقات fork في ويندوز للتهرب من أنظمة EDR.…
 entysec/rombuster
RomBuster هي أداة استغلال للموجهات تسمح بالكشف عن كلمة مرور مسؤول الشبكة.
 francozappa/bluffs
مجموعة أدوات لاختبار إنشاء جلسات Bluetooth ضد هجمات السرية الأمامية والمستقبلية، باستخدام تصحيح البرامج الثابتة، وتحليل PCAP، وفحوصات آلية لثغرات…
 akamai/akamai-security-research
يتضمن هذا المستودع كودًا ومؤشرات اختراق (IoCs) هي نتاج الأبحاث التي أُجريت في فرق أبحاث الأمن المختلفة التابعة لـ Akamai.
 s12cybersecurity/windefenderkiller
Windows Defender Killer | التعطيل القائم على السجل + إنهاء العمليات عبر BYOVD (C++)

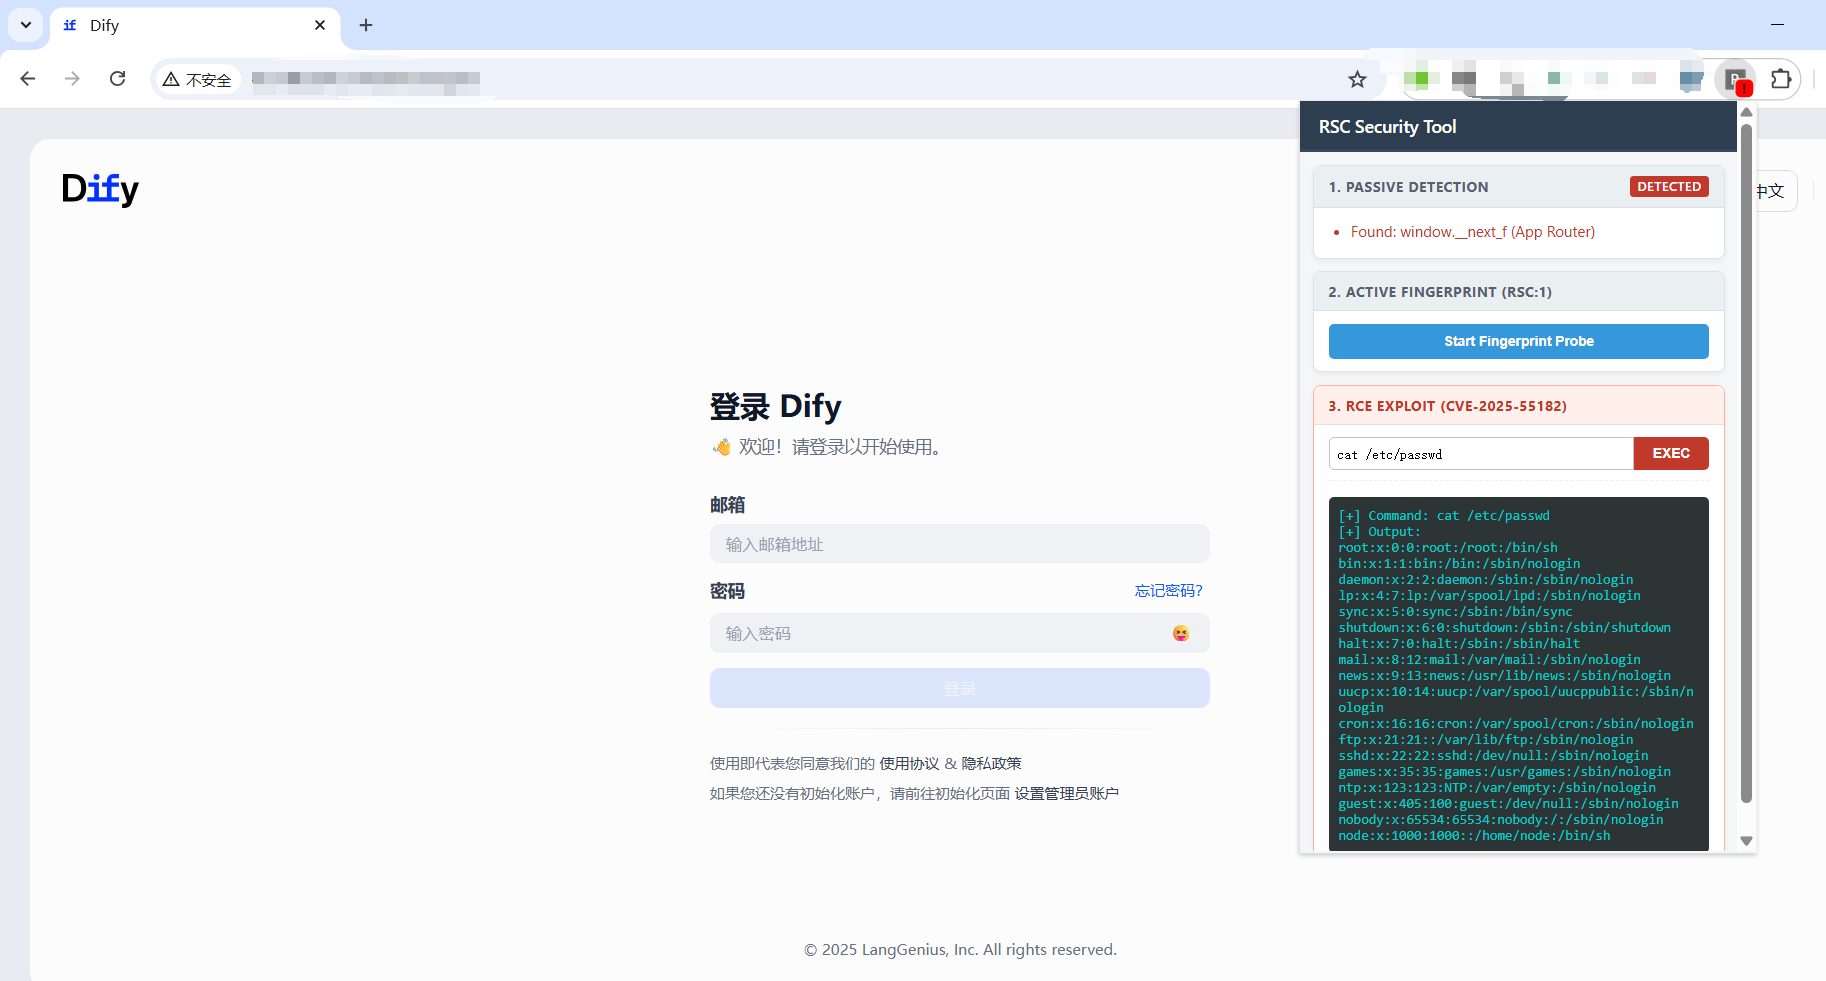 mrknow001/rsc_detector
يدعم تحديد بصمات RSC واستغلال ثغرة مكون React CVE-2025-55182.
 aetsu/offensivepipeline
أداة OfensivePipeline تسمح لك بتنزيل وبناء أدوات C#، مع تطبيق تعديلات معينة لتحسين التخفي (Evasion) لتمارين الفريق الأحمر.
 vanhoefm/macstealer
# MacStealer: تجاوز عزل عملاء Wi-Fi
 redsiege/excelntdonut
مولد ماكرو (XLM) Excel 4.0 لحقن ملفات DLL و EXE في الذاكرة.
 bats3c/adcspwn
أداة لتصعيد الامتيازات في شبكة الدليل النشط عن طريق إجبار حسابات الآلات على المصادقة وترحيلها إلى خدمة الشهادات.
 brannondorsey/dns-rebind-toolkit
مجموعة أدوات JavaScript أمامية لإنشاء هجمات إعادة ربط DNS.
 aaaddress1/pr0cess
بعض الأدوات المتعلقة بعمليات ويندوز وجاهزة للاستخدام :)








